


 Maison
OpenAI lance GPT-5.6-Cyber, renforçant la détection des vulnérabilités zero-day grâce à l'automatisation par intelligence artificielle
OpenAI a élargi son initiative de cybersécurité Daybreak, en introduisant un système d'accès à deux niveaux et en lançant GPT-5.6-Cyber, un modèle conçu spécifiquement pour les opérations de sécurité. Cette mesure répond à la réalité croissante selon laquelle les acteurs malveillants exploitent l'intelligence artificielle pour exécuter des attaques à une vitesse et une ampleur sans précédent, réduisant drastiquement la fenêtre de temps disponible pour une défense efficace. En fournissant aux défenseurs de confiance des outils d'IA avancés avant le déploiement généralisé des utilisations malveillantes, OpenAI vise à rétablir l'équilibre des forces.
Daybreak Blue accorde l'accès au modèle GPT-5.6 Sol à usage général, avec les restrictions au niveau du système levées pour soutenir les tâches défensives légitimes, le rendant accessible à un large éventail de professionnels de la sécurité. Daybreak Red, quant à lui, propose des modèles spécialisés conçus pour les activités à haut risque, y compris la recherche d'autorisations de vulnérabilités et la validation des exploits.
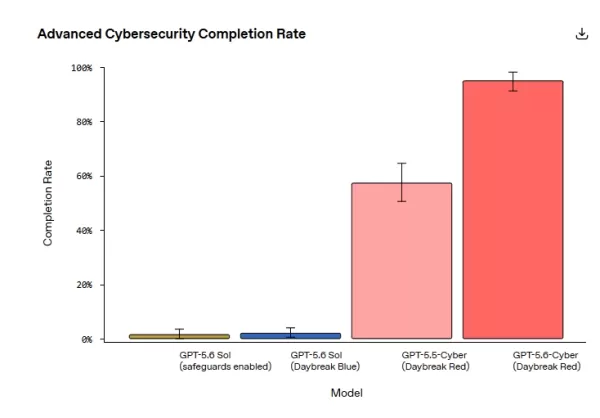
Au cœur de cette publication se trouve GPT-5.6-Cyber, construit sur la base de GPT-5.6 Sol et affiné pour des tâches critiques telles que la découverte de vulnérabilités zero-day et le développement de chaînes d'exploitation. Le modèle réduit considérablement les taux de rejet des demandes de cybersécurité à double usage et à haut risque. Lors d'évaluations internes, GPT-5.6-Cyber a réussi à accomplir 95 % des tâches avancées de cybersécurité, un contraste saisissant par rapport au taux de réussite de 1,5 % pour GPT-5.6 Sol et de 57,3 % pour son prédécesseur, GPT-5.5-Cyber. Jared Atkinson, CTO de SpecterOps, a noté que le modèle a accompli en une seule journée ce que les versions précédentes n'avaient pas réussi à atteindre après des semaines d'efforts intermittents.
Impact concret : Des moteurs de navigateur aux systèmes d'exploitation mobiles
Les capacités de GPT-5.6-Cyber vont au-delà des benchmarks, en découvrant des vulnérabilités critiques dans des logiciels en production. OpenAI a utilisé le modèle pour analyser le moteur JavaScript V8 de Chrome, identifiant deux failles jusqu'alors inconnues qui pourraient permettre une corruption de la mémoire et une évasion du bac à sable (sandbox) du tas V8. Ces problèmes ont été signalés de manière responsable à Google, corrigés et attribués au numéro CVE-2026-15903, classé comme de haute gravité. La cause racine remontait à une erreur du compilateur d'optimisation qui contournait les vérifications de sécurité lors de la conversion entière. Au-delà de V8, GPT-5.6-Cyber a identifié au moins cinq vulnérabilités dans les principaux systèmes d'exploitation mobiles, construisant une chaîne d'exploitation allant des applications non fiables à l'élévation de privilèges locale. Il a également trouvé trois vulnérabilités critiques dans les bases de données, y compris des chemins d'exécution de code à distance, et plus de 400 vulnérabilités du noyau susceptibles de conduire à une élévation de privilèges.
OpenAI collabore avec les partenaires de Daybreak et la communauté open source pour divulguer et corriger ces vulnérabilités à travers les systèmes d'exploitation mobiles, les bases de données et les noyaux. Lors des évaluations de sécurité, GPT-5.6-Cyber a surpassé à la fois GPT-5.6 Sol et GPT-5.5-Cyber dans le benchmark ExploitGym, démontrant des performances supérieures dans la découverte de zero-days et l'évaluation de la gravité. Cependant, il a obtenu un score légèrement inférieur dans la rédaction de rapports de vulnérabilité en raison de son style de sortie concis, un facteur qu'OpenAI prévoit de traiter dans les mises à jour futures.
Contrôles d'accès stricts et mesures de sécurité
Réduire les garde-fous de sécurité augmente intrinsèquement le risque, mais OpenAI soutient qu'il est essentiel d'autoriser les défenseurs à utiliser une IA de pointe pour accélérer les capacités défensives. L'accès à Daybreak est strictement régi par plusieurs sauvegardes, y compris la vérification d'identité, la surveillance de la sécurité des comptes, les restrictions d'utilisation et les accords juridiques. Depuis le 1er septembre, les clés de sécurité matérielle sont devenues obligatoires pour tous les comptes personnels. De plus, OpenAI recommande aux utilisateurs de Codex de passer du mode d'accès complet au mode de révision automatique, qui évalue et intercepte les actions présentant un potentiel destructif élevé avant d'exécuter des opérations nécessitant des privilèges élevés.
Alors que GPT-5.6-Cyber repousse les limites de la cybersécurité, la course aux armements pilotée par l'IA dans l'automatisation offensive et défensive est pleinement engagée. Le succès dans cette prochaine phase de la compétition dans l'espace cybernétique dépendra de la réalisation d'un équilibre optimal entre une sécurité robuste et des capacités avancées.
Article connexe
 Broadcom prévoit qu'Anthropic et OpenAI dépasseront Google en tant que principaux clients dans le domaine des puces sur mesure dédiées à l'IA
Au cours du troisième trimestre de l'exercice 2026, Chen Fuyang, président de Broadcom, a présenté des prévisions décisives lors de la conférence téléphonique sur les résultats, soulignant que l'inten
Mode de reconnaissance d’image de test DeepSeek Gray atteint la compréhension d’images multimodales
DeepSeek a lancé une phase de test bêta pour son dernier « Mode de reconnaissance d’images ». Placé aux côtés du « Mode rapide » et du « Mode expert », cette fonctionnalité va au-delà de l’extraction de texte par OCR basique, en offrant une analyse m
La Chine dévoile la première norme du secteur financier relative à la sécurité des agents intelligents
Les interactions automatisées avec les applications financières sont strictement interdites, sauf autorisation explicite des institutions financières concernées.Le 27 août, l’Alliance de l’industrie des technologies financières de Pékin a publié les
Recommandations de sujets spéciaux liés
Rapide
 Plateformes de versionnement des invites IA pour des playbooks réutilisables Claude et ChatGPT
Les meilleures plateformes de versionnement des invites IA les plus récentes et les mieux notées pour 2026, conçues pour des playbooks réutilisables, sont disponibles sur XIX.AI ! Notre liste soigneusement sélectionnée comprend des outils puissants qui changent la donne, vous aidant à suivre toutes vos invites, à tester efficacement les variations et à améliorer la productivité dans l’écriture, la création de contenu et bien plus encore. Obtenez une comparaison gratuite entre les versions gratuites et payantes, accompagnée de tests concrets et de classements mis à jour chaque semaine. Explorez dès maintenant pour découvrir l’outil parfait qui vous permettra de rester à la pointe dans vos tâches liées à l’intelligence artificielle !
 9 outils
 xix.ai
en écrivant
Meilleurs assistants d’écriture par IA pour les articles longs : élaborez des plans et rédigez plus rapidement
2026 Derniers Meilleurs Assistants d’Écriture par IA pour les Articles Longues : Élaborez et Rédigez plus Rapidement. XIX.AI sélectionne les outils les mieux notés, à essayer absolument, offrant un soutien puissant et transformateur pour améliorer considérablement l’efficacité de l’écriture. Vous trouverez des comparaisons détaillées entre les versions gratuites et payantes, des tests en conditions réelles, ainsi que des classements mis à jour chaque semaine. Explorez dès maintenant pour Découvrir votre outil idéal et Commencez à créer dès aujourd’hui pour Débloquer votre avantage IA.
8 outils
xix.ai
Éducation et apprentissage
Outils d'étude ChatGPT pour la révision des examens, les fiches de révision et les explications de devoirs
2026 : les meilleurs outils d’étude ChatGPT pour la révision des examens, les fiches de révision et les explications de devoirs ! XIX.AI a sélectionné une liste des meilleurs outils révolutionnaires conçus pour booster votre productivité. Ces solutions incontournables proposent une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à trouver l'option idéale pour une préparation efficace aux examens et une aide aux devoirs. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA !
10 outils
xix.ai
Éducation et apprentissage
Outils de planification d’études en IA pour la préparation aux examens
Les meilleures outils de planification d’études en IA, hautement notés et mis à jour pour 2026, destinés à la préparation aux examens, sont disponibles sur XIX.AI ! Cette sélection rigoureuse regroupe des outils puissants capables de transformer votre façon d’étudier, vous aidant à simplifier votre processus de révision, à améliorer votre concentration et à établir des horaires d’étude personnalisés. Nous effectuons des tests dans des conditions réelles afin de déterminer les meilleures options, en proposant une comparaison entre versions gratuites et payantes ainsi que des classements mis à jour chaque semaine. Il s’agit de solutions incontournables conçues pour maximiser votre productivité et vous aider à réussir tous vos examens. Découvrez-les dès maintenant pour trouver l’outil idéal pour vous !
14 outils
xix.ai
Référencement
Meilleurs outils de détection des lacunes de mots-clés en IA pour une croissance organique
Les meilleures outils de 2026 pour identifier les lacunes liées aux mots-clés en IA, hautement notés et parfaits pour une croissance organique ! XIX.AI a soigneusement sélectionné une série puissante et révolutionnaire des meilleurs outils disponibles, accompagnée de classements mis à jour chaque semaine ainsi que de tests réalisés dans la pratique. Vous y trouverez une comparaison détaillée entre les versions gratuites et payantes afin de choisir l’option idéale qui améliorera votre efficacité dans la création de contenu et vous permettra d’exploiter au mieux les avantages offerts par l’IA. Découvrez-les dès maintenant !
8 outils
xix.ai
Référencement
Outils d'IA pour les liens internes : optimiser la structure de votre site
Les meilleurs outils d'IA pour les liens internes de 2026, les mieux notés pour optimiser la structure de votre site, sont disponibles ici sur XIX.AI ! Cette sélection rigoureuse présente des solutions puissantes et révolutionnaires qui ont fait leurs preuves lors de tests en conditions réelles pour offrir des résultats exceptionnels. Consultez un comparatif entre les versions gratuites et payantes, découvrez les classements et identifiez les options incontournables pour booster le référencement naturel de votre site et optimiser l'organisation de votre contenu. Explorez-la dès maintenant pour tirer pleinement parti de l'IA !
11 outils
xix.ai

 commentaires (0)
OpenAI a élargi son initiative de cybersécurité Daybreak, en introduisant un système d'accès à deux niveaux et en lançant GPT-5.6-Cyber, un modèle conçu spécifiquement pour les opérations de sécurité. Cette mesure répond à la réalité croissante selon laquelle les acteurs malveillants exploitent l'intelligence artificielle pour exécuter des attaques à une vitesse et une ampleur sans précédent, réduisant drastiquement la fenêtre de temps disponible pour une défense efficace. En fournissant aux défenseurs de confiance des outils d'IA avancés avant le déploiement généralisé des utilisations malveillantes, OpenAI vise à rétablir l'équilibre des forces.
Daybreak Blue accorde l'accès au modèle GPT-5.6 Sol à usage général, avec les restrictions au niveau du système levées pour soutenir les tâches défensives légitimes, le rendant accessible à un large éventail de professionnels de la sécurité. Daybreak Red, quant à lui, propose des modèles spécialisés conçus pour les activités à haut risque, y compris la recherche d'autorisations de vulnérabilités et la validation des exploits.
Au cœur de cette publication se trouve GPT-5.6-Cyber, construit sur la base de GPT-5.6 Sol et affiné pour des tâches critiques telles que la découverte de vulnérabilités zero-day et le développement de chaînes d'exploitation. Le modèle réduit considérablement les taux de rejet des demandes de cybersécurité à double usage et à haut risque. Lors d'évaluations internes, GPT-5.6-Cyber a réussi à accomplir 95 % des tâches avancées de cybersécurité, un contraste saisissant par rapport au taux de réussite de 1,5 % pour GPT-5.6 Sol et de 57,3 % pour son prédécesseur, GPT-5.5-Cyber. Jared Atkinson, CTO de SpecterOps, a noté que le modèle a accompli en une seule journée ce que les versions précédentes n'avaient pas réussi à atteindre après des semaines d'efforts intermittents.
Impact concret : Des moteurs de navigateur aux systèmes d'exploitation mobiles
Les capacités de GPT-5.6-Cyber vont au-delà des benchmarks, en découvrant des vulnérabilités critiques dans des logiciels en production. OpenAI a utilisé le modèle pour analyser le moteur JavaScript V8 de Chrome, identifiant deux failles jusqu'alors inconnues qui pourraient permettre une corruption de la mémoire et une évasion du bac à sable (sandbox) du tas V8. Ces problèmes ont été signalés de manière responsable à Google, corrigés et attribués au numéro CVE-2026-15903, classé comme de haute gravité. La cause racine remontait à une erreur du compilateur d'optimisation qui contournait les vérifications de sécurité lors de la conversion entière. Au-delà de V8, GPT-5.6-Cyber a identifié au moins cinq vulnérabilités dans les principaux systèmes d'exploitation mobiles, construisant une chaîne d'exploitation allant des applications non fiables à l'élévation de privilèges locale. Il a également trouvé trois vulnérabilités critiques dans les bases de données, y compris des chemins d'exécution de code à distance, et plus de 400 vulnérabilités du noyau susceptibles de conduire à une élévation de privilèges.
OpenAI collabore avec les partenaires de Daybreak et la communauté open source pour divulguer et corriger ces vulnérabilités à travers les systèmes d'exploitation mobiles, les bases de données et les noyaux. Lors des évaluations de sécurité, GPT-5.6-Cyber a surpassé à la fois GPT-5.6 Sol et GPT-5.5-Cyber dans le benchmark ExploitGym, démontrant des performances supérieures dans la découverte de zero-days et l'évaluation de la gravité. Cependant, il a obtenu un score légèrement inférieur dans la rédaction de rapports de vulnérabilité en raison de son style de sortie concis, un facteur qu'OpenAI prévoit de traiter dans les mises à jour futures.
Contrôles d'accès stricts et mesures de sécurité
Réduire les garde-fous de sécurité augmente intrinsèquement le risque, mais OpenAI soutient qu'il est essentiel d'autoriser les défenseurs à utiliser une IA de pointe pour accélérer les capacités défensives. L'accès à Daybreak est strictement régi par plusieurs sauvegardes, y compris la vérification d'identité, la surveillance de la sécurité des comptes, les restrictions d'utilisation et les accords juridiques. Depuis le 1er septembre, les clés de sécurité matérielle sont devenues obligatoires pour tous les comptes personnels. De plus, OpenAI recommande aux utilisateurs de Codex de passer du mode d'accès complet au mode de révision automatique, qui évalue et intercepte les actions présentant un potentiel destructif élevé avant d'exécuter des opérations nécessitant des privilèges élevés.
Alors que GPT-5.6-Cyber repousse les limites de la cybersécurité, la course aux armements pilotée par l'IA dans l'automatisation offensive et défensive est pleinement engagée. Le succès dans cette prochaine phase de la compétition dans l'espace cybernétique dépendra de la réalisation d'un équilibre optimal entre une sécurité robuste et des capacités avancées.








 Broadcom prévoit qu'Anthropic et OpenAI dépasseront Google en tant que principaux clients dans le domaine des puces sur mesure dédiées à l'IA
Au cours du troisième trimestre de l'exercice 2026, Chen Fuyang, président de Broadcom, a présenté des prévisions décisives lors de la conférence téléphonique sur les résultats, soulignant que l'inten
 Mode de reconnaissance d’image de test DeepSeek Gray atteint la compréhension d’images multimodales
DeepSeek a lancé une phase de test bêta pour son dernier « Mode de reconnaissance d’images ». Placé aux côtés du « Mode rapide » et du « Mode expert », cette fonctionnalité va au-delà de l’extraction de texte par OCR basique, en offrant une analyse m
 La Chine dévoile la première norme du secteur financier relative à la sécurité des agents intelligents
Les interactions automatisées avec les applications financières sont strictement interdites, sauf autorisation explicite des institutions financières concernées.Le 27 août, l’Alliance de l’industrie des technologies financières de Pékin a publié les
Les meilleures plateformes de versionnement des invites IA les plus récentes et les mieux notées pour 2026, conçues pour des playbooks réutilisables, sont disponibles sur XIX.AI ! Notre liste soigneusement sélectionnée comprend des outils puissants qui changent la donne, vous aidant à suivre toutes vos invites, à tester efficacement les variations et à améliorer la productivité dans l’écriture, la création de contenu et bien plus encore. Obtenez une comparaison gratuite entre les versions gratuites et payantes, accompagnée de tests concrets et de classements mis à jour chaque semaine. Explorez dès maintenant pour découvrir l’outil parfait qui vous permettra de rester à la pointe dans vos tâches liées à l’intelligence artificielle !
9 outils
xix.ai
2026 Derniers Meilleurs Assistants d’Écriture par IA pour les Articles Longues : Élaborez et Rédigez plus Rapidement. XIX.AI sélectionne les outils les mieux notés, à essayer absolument, offrant un soutien puissant et transformateur pour améliorer considérablement l’efficacité de l’écriture. Vous trouverez des comparaisons détaillées entre les versions gratuites et payantes, des tests en conditions réelles, ainsi que des classements mis à jour chaque semaine. Explorez dès maintenant pour Découvrir votre outil idéal et Commencez à créer dès aujourd’hui pour Débloquer votre avantage IA.
8 outils
xix.ai
2026 : les meilleurs outils d’étude ChatGPT pour la révision des examens, les fiches de révision et les explications de devoirs ! XIX.AI a sélectionné une liste des meilleurs outils révolutionnaires conçus pour booster votre productivité. Ces solutions incontournables proposent une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à trouver l'option idéale pour une préparation efficace aux examens et une aide aux devoirs. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA !
10 outils
xix.ai
Les meilleures outils de planification d’études en IA, hautement notés et mis à jour pour 2026, destinés à la préparation aux examens, sont disponibles sur XIX.AI ! Cette sélection rigoureuse regroupe des outils puissants capables de transformer votre façon d’étudier, vous aidant à simplifier votre processus de révision, à améliorer votre concentration et à établir des horaires d’étude personnalisés. Nous effectuons des tests dans des conditions réelles afin de déterminer les meilleures options, en proposant une comparaison entre versions gratuites et payantes ainsi que des classements mis à jour chaque semaine. Il s’agit de solutions incontournables conçues pour maximiser votre productivité et vous aider à réussir tous vos examens. Découvrez-les dès maintenant pour trouver l’outil idéal pour vous !
14 outils
xix.ai
Les meilleures outils de 2026 pour identifier les lacunes liées aux mots-clés en IA, hautement notés et parfaits pour une croissance organique ! XIX.AI a soigneusement sélectionné une série puissante et révolutionnaire des meilleurs outils disponibles, accompagnée de classements mis à jour chaque semaine ainsi que de tests réalisés dans la pratique. Vous y trouverez une comparaison détaillée entre les versions gratuites et payantes afin de choisir l’option idéale qui améliorera votre efficacité dans la création de contenu et vous permettra d’exploiter au mieux les avantages offerts par l’IA. Découvrez-les dès maintenant !
8 outils
xix.ai
Les meilleurs outils d'IA pour les liens internes de 2026, les mieux notés pour optimiser la structure de votre site, sont disponibles ici sur XIX.AI ! Cette sélection rigoureuse présente des solutions puissantes et révolutionnaires qui ont fait leurs preuves lors de tests en conditions réelles pour offrir des résultats exceptionnels. Consultez un comparatif entre les versions gratuites et payantes, découvrez les classements et identifiez les options incontournables pour booster le référencement naturel de votre site et optimiser l'organisation de votre contenu. Explorez-la dès maintenant pour tirer pleinement parti de l'IA !
11 outils
xix.ai












