


 Lar
A OpenAI lança o GPT-5.6-Cyber, aprimorando a detecção de vulnerabilidades zero-day com automação por inteligência artificial
A OpenAI expandiu sua iniciativa de cibersegurança Daybreak, introduzindo um sistema de acesso em dois níveis e lançando o GPT-5.6-Cyber, um modelo projetado especificamente para operações de segurança. Esta medida aborda a realidade crescente de que os atores de ameaças estão utilizando IA para executar ataques com velocidade e escala sem precedentes, reduzindo drasticamente a janela para uma defesa eficaz. Ao fornecer aos defensores de confiança ferramentas avançadas de IA antes da implantação generalizada de uso malicioso, a OpenAI visa equilibrar o campo de jogo.
O Daybreak Blue concede acesso ao modelo GPT-5.6 Sol de uso geral, com restrições em nível de sistema removidas para apoiar tarefas defensivas legítimas, tornando-o acessível a uma ampla gama de profissionais de segurança. O Daybreak Red, por outro lado, oferece modelos especializados projetados para atividades de alto risco, incluindo pesquisa de vulnerabilidades autorizada e validação de exploits.
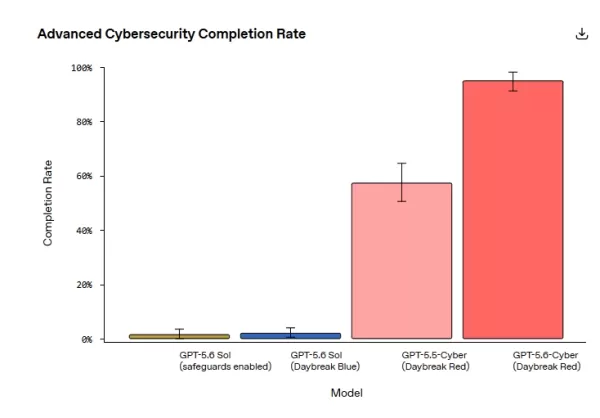
No centro deste lançamento está o GPT-5.6-Cyber, construído sobre o GPT-5.6 Sol e ajustado para tarefas críticas como descoberta de zero-day e desenvolvimento de cadeias de exploits. O modelo reduz significativamente as taxas de rejeição para solicitações de cibersegurança de alto risco e uso duplo. Em avaliações internas, o GPT-5.6-Cyber concluiu com sucesso 95% das tarefas avançadas de cibersegurança, um contraste acentuado em relação à taxa de conclusão de 1,5% do GPT-5.6 Sol e à taxa de 57,3% de sua versão anterior, o GPT-5.5-Cyber. Jared Atkinson, CTO da SpecterOps, observou que o modelo realizou em um único dia o que as iterações anteriores falharam em alcançar ao longo de semanas de esforço intermitente.
Impacto no Mundo Real: De Motores de Navegador a Sistemas Operacionais Móveis
As capacidades do GPT-5.6-Cyber vão além dos benchmarks, descobrindo vulnerabilidades críticas em software em execução. A OpenAI utilizou o modelo para analisar o mecanismo JavaScript V8 do Chrome, identificando duas falhas anteriormente desconhecidas que poderiam permitir corrupção de memória e fuga da sandbox do heap do V8. Essas questões foram divulgadas de forma responsável ao Google, corrigidas e atribuídas ao CVE-2026-15903, classificado como de alta gravidade. A causa raiz estava ligada a um erro do compilador otimizador que ignorava verificações de segurança durante a conversão de inteiros. Além do V8, o GPT-5.6-Cyber identificou pelo menos cinco vulnerabilidades em principais sistemas operacionais móveis, construindo uma cadeia de exploits desde aplicativos não confiáveis até a elevação de privilégios locais. Ele também encontrou três falhas críticas em bancos de dados, incluindo caminhos de execução remota de código, e mais de 400 vulnerabilidades no kernel capazes de levar à elevação de privilégios.
A OpenAI está colaborando com parceiros do Daybreak e a comunidade de código aberto para divulgar e remediar essas vulnerabilidades em sistemas operacionais móveis, bancos de dados e kernels. Em avaliações de segurança, o GPT-5.6-Cyber superou tanto o GPT-5.6 Sol quanto o GPT-5.5-Cyber no benchmark ExploitGym, demonstrando desempenho superior na descoberta de zero-day e na calibração de gravidade. No entanto, obteve pontuação ligeiramente inferior na escrita de relatórios de vulnerabilidades devido ao seu estilo de saída conciso, um fator que a OpenAI planeja abordar em atualizações futuras.
Controles de Acesso Estritos e Medidas de Segurança
Reduzir as barreiras de segurança aumenta inerentemente o risco, mas a OpenAI argumenta que capacitar os defensores com IA de última geração é essencial para acelerar as capacidades defensivas. O acesso ao Daybreak é estritamente governado por múltiplas salvaguardas, incluindo verificação de identidade, monitoramento de segurança da conta, restrições de uso e acordos legais. Desde 1º de setembro, as chaves de segurança de hardware tornaram-se obrigatórias para todas as contas pessoais. Além disso, a OpenAI recomenda que os usuários do Codex mudem do modo de acesso total para o modo de revisão automática, que avalia e intercepta ações com alto potencial destrutivo antes de executar operações que exigem privilégios elevados.
À medida que o GPT-5.6-Cyber empurra os limites da cibersegurança, a corrida armamentista impulsionada por IA na automação ofensiva e defensiva começou plenamente. O sucesso nesta próxima fase da competição no ciberespaço dependerá de alcançar o equilíbrio ideal entre segurança robusta e capacidade avançada.
Artigo relacionado
 A Broadcom prevê que a Anthropic e a OpenAI ultrapassarão o Google como os principais clientes de chips personalizados para IA
Durante o terceiro trimestre do ano fiscal de 2026, o presidente da Broadcom, Chen Fuyang, apresentou uma previsão crucial durante a teleconferência sobre os resultados financeiros, observando que a i
Modo de Reconhecimento de Imagens do Teste DeepSeek Gray Alcança Compreensão Multimodal de Imagens
O DeepSeek lançou uma fase de testes beta para seu mais recente "Modo de Reconhecimento de Imagens". Posicionado ao lado do "Modo Rápido" e do "Modo Especialista", este recurso vai além da extração básica de texto por OCR, oferecendo análise multimod
A China Revela o Primeiro Padrão do Setor Financeiro para Segurança de Agentes Inteligentes
As interações automatizadas com aplicações financeiras são estritamente proibidas, a menos que explicitamente autorizadas pelas respectivas instituições financeiras.Em 27 de agosto, a Aliança da Indústria de Tecnologia Financeira de Pequim publicou o
Recomendações de tópicos especiais relacionados
Incitar
 Plataformas de Versionamento de Prompts de IA para Playbooks Reutilizáveis do Claude e ChatGPT
As melhores plataformas de versionamento de prompts de IA mais recentes e com as melhores avaliações de 2026 para playbooks reutilizáveis estão aqui na XIX.AI! Nossa lista curada inclui ferramentas poderosas que mudam o jogo e ajudam você a acompanhar todos os prompts, testar variações de forma eficiente e aumentar a produtividade em escrita, criação de conteúdo e muito mais. Obtenha uma comparação gratuita entre versões gratuitas e pagas, juntamente com testes do mundo real e classificações atualizadas semanalmente. Explore agora para descobrir a ferramenta perfeita para se manter à frente nas tarefas de IA!
 9 ferramentas
 xix.ai
escrita
Os melhores assistentes de redação com IA para artigos longos: elabore esboços e rascunhos mais rapidamente
Os melhores assistentes de redação com IA de 2026 para artigos longos: elabore esboços e rascunhos mais rapidamente. A XIX.AI seleciona as ferramentas mais bem avaliadas e imperdíveis, que oferecem um suporte poderoso e revolucionário para aumentar significativamente a eficiência na redação. Você encontrará comparações detalhadas entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Explore agora para descobrir sua ferramenta perfeita e comece a criar hoje mesmo para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de estudo do ChatGPT para revisão para provas, cartões de memorização e explicações de tarefas de casa
2026: As melhores e mais recentes ferramentas de estudo do ChatGPT para revisão de provas, flashcards e explicações de lição de casa! A XIX.AI selecionou uma lista das melhores ferramentas revolucionárias, projetadas para aumentar sua produtividade. Essas soluções imperdíveis oferecem comparações entre versões gratuitas e pagas, testes práticos e classificações detalhadas para ajudar você a encontrar a opção perfeita para uma preparação eficiente para provas e apoio nos deveres de casa. Explore agora para aproveitar ao máximo as vantagens da IA!
10 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de planejamento de estudos com IA para a preparação para exames
As melhores e mais bem avaliadas ferramentas de planejamento de estudos com IA para preparação para exames em 2026 estão aqui no XIX.AI! Esta coleção cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que ajudam você a otimizar seu processo de revisão, aumentar o foco e criar cronogramas de estudo personalizados. Realizamos testes práticos para identificar as melhores opções, oferecendo uma comparação entre versões gratuitas e pagas, além de rankings atualizados semanalmente. Soluções imperdíveis, projetadas para maximizar sua produtividade e ajudá-lo a se sair muito bem em todas as provas. Explore agora para encontrar a ferramenta perfeita para você!
14 ferramentas
xix.ai
SEO
Melhores ferramentas de análise de lacunas de palavras-chave em IA para crescimento orgânico
2026 – As melhores ferramentas de análise de palavras-chave em IA, altamente avaliadas e atualizadas, para crescimento orgânico! A XIX.AI selecionou com cuidado um conjunto poderoso e revolucionário das melhores ferramentas disponíveis, que inclui classificações atualizadas semanalmente e testes em condições reais. É possível encontrar uma comparação detalhada entre as opções gratuitas e pagas para ajudá-lo a escolher a solução ideal, capaz de aumentar a eficiência na criação de conteúdo e potencializar suas vantagens com inteligência artificial. Explore agora!
8 ferramentas
xix.ai
SEO
Ferramentas de links internos com IA para uma melhor estrutura do site
As melhores e mais bem avaliadas ferramentas de links internos com IA de 2026 para melhorar a estrutura do seu site estão aqui no XIX.AI! Esta coleção selecionada apresenta soluções poderosas e revolucionárias que passam por testes práticos para oferecer resultados superiores. Veja uma comparação entre versões gratuitas e pagas, confira os rankings e descubra opções imperdíveis para impulsionar o desempenho de SEO do seu site e otimizar a organização do conteúdo. Explore agora para aproveitar toda a vantagem da IA!
11 ferramentas
xix.ai

 Comentários (0)
A OpenAI expandiu sua iniciativa de cibersegurança Daybreak, introduzindo um sistema de acesso em dois níveis e lançando o GPT-5.6-Cyber, um modelo projetado especificamente para operações de segurança. Esta medida aborda a realidade crescente de que os atores de ameaças estão utilizando IA para executar ataques com velocidade e escala sem precedentes, reduzindo drasticamente a janela para uma defesa eficaz. Ao fornecer aos defensores de confiança ferramentas avançadas de IA antes da implantação generalizada de uso malicioso, a OpenAI visa equilibrar o campo de jogo.
O Daybreak Blue concede acesso ao modelo GPT-5.6 Sol de uso geral, com restrições em nível de sistema removidas para apoiar tarefas defensivas legítimas, tornando-o acessível a uma ampla gama de profissionais de segurança. O Daybreak Red, por outro lado, oferece modelos especializados projetados para atividades de alto risco, incluindo pesquisa de vulnerabilidades autorizada e validação de exploits.
No centro deste lançamento está o GPT-5.6-Cyber, construído sobre o GPT-5.6 Sol e ajustado para tarefas críticas como descoberta de zero-day e desenvolvimento de cadeias de exploits. O modelo reduz significativamente as taxas de rejeição para solicitações de cibersegurança de alto risco e uso duplo. Em avaliações internas, o GPT-5.6-Cyber concluiu com sucesso 95% das tarefas avançadas de cibersegurança, um contraste acentuado em relação à taxa de conclusão de 1,5% do GPT-5.6 Sol e à taxa de 57,3% de sua versão anterior, o GPT-5.5-Cyber. Jared Atkinson, CTO da SpecterOps, observou que o modelo realizou em um único dia o que as iterações anteriores falharam em alcançar ao longo de semanas de esforço intermitente.
Impacto no Mundo Real: De Motores de Navegador a Sistemas Operacionais Móveis
As capacidades do GPT-5.6-Cyber vão além dos benchmarks, descobrindo vulnerabilidades críticas em software em execução. A OpenAI utilizou o modelo para analisar o mecanismo JavaScript V8 do Chrome, identificando duas falhas anteriormente desconhecidas que poderiam permitir corrupção de memória e fuga da sandbox do heap do V8. Essas questões foram divulgadas de forma responsável ao Google, corrigidas e atribuídas ao CVE-2026-15903, classificado como de alta gravidade. A causa raiz estava ligada a um erro do compilador otimizador que ignorava verificações de segurança durante a conversão de inteiros. Além do V8, o GPT-5.6-Cyber identificou pelo menos cinco vulnerabilidades em principais sistemas operacionais móveis, construindo uma cadeia de exploits desde aplicativos não confiáveis até a elevação de privilégios locais. Ele também encontrou três falhas críticas em bancos de dados, incluindo caminhos de execução remota de código, e mais de 400 vulnerabilidades no kernel capazes de levar à elevação de privilégios.
A OpenAI está colaborando com parceiros do Daybreak e a comunidade de código aberto para divulgar e remediar essas vulnerabilidades em sistemas operacionais móveis, bancos de dados e kernels. Em avaliações de segurança, o GPT-5.6-Cyber superou tanto o GPT-5.6 Sol quanto o GPT-5.5-Cyber no benchmark ExploitGym, demonstrando desempenho superior na descoberta de zero-day e na calibração de gravidade. No entanto, obteve pontuação ligeiramente inferior na escrita de relatórios de vulnerabilidades devido ao seu estilo de saída conciso, um fator que a OpenAI planeja abordar em atualizações futuras.
Controles de Acesso Estritos e Medidas de Segurança
Reduzir as barreiras de segurança aumenta inerentemente o risco, mas a OpenAI argumenta que capacitar os defensores com IA de última geração é essencial para acelerar as capacidades defensivas. O acesso ao Daybreak é estritamente governado por múltiplas salvaguardas, incluindo verificação de identidade, monitoramento de segurança da conta, restrições de uso e acordos legais. Desde 1º de setembro, as chaves de segurança de hardware tornaram-se obrigatórias para todas as contas pessoais. Além disso, a OpenAI recomenda que os usuários do Codex mudem do modo de acesso total para o modo de revisão automática, que avalia e intercepta ações com alto potencial destrutivo antes de executar operações que exigem privilégios elevados.
À medida que o GPT-5.6-Cyber empurra os limites da cibersegurança, a corrida armamentista impulsionada por IA na automação ofensiva e defensiva começou plenamente. O sucesso nesta próxima fase da competição no ciberespaço dependerá de alcançar o equilíbrio ideal entre segurança robusta e capacidade avançada.








 A Broadcom prevê que a Anthropic e a OpenAI ultrapassarão o Google como os principais clientes de chips personalizados para IA
Durante o terceiro trimestre do ano fiscal de 2026, o presidente da Broadcom, Chen Fuyang, apresentou uma previsão crucial durante a teleconferência sobre os resultados financeiros, observando que a i
 Modo de Reconhecimento de Imagens do Teste DeepSeek Gray Alcança Compreensão Multimodal de Imagens
O DeepSeek lançou uma fase de testes beta para seu mais recente "Modo de Reconhecimento de Imagens". Posicionado ao lado do "Modo Rápido" e do "Modo Especialista", este recurso vai além da extração básica de texto por OCR, oferecendo análise multimod
 A China Revela o Primeiro Padrão do Setor Financeiro para Segurança de Agentes Inteligentes
As interações automatizadas com aplicações financeiras são estritamente proibidas, a menos que explicitamente autorizadas pelas respectivas instituições financeiras.Em 27 de agosto, a Aliança da Indústria de Tecnologia Financeira de Pequim publicou o
As melhores plataformas de versionamento de prompts de IA mais recentes e com as melhores avaliações de 2026 para playbooks reutilizáveis estão aqui na XIX.AI! Nossa lista curada inclui ferramentas poderosas que mudam o jogo e ajudam você a acompanhar todos os prompts, testar variações de forma eficiente e aumentar a produtividade em escrita, criação de conteúdo e muito mais. Obtenha uma comparação gratuita entre versões gratuitas e pagas, juntamente com testes do mundo real e classificações atualizadas semanalmente. Explore agora para descobrir a ferramenta perfeita para se manter à frente nas tarefas de IA!
9 ferramentas
xix.ai
Os melhores assistentes de redação com IA de 2026 para artigos longos: elabore esboços e rascunhos mais rapidamente. A XIX.AI seleciona as ferramentas mais bem avaliadas e imperdíveis, que oferecem um suporte poderoso e revolucionário para aumentar significativamente a eficiência na redação. Você encontrará comparações detalhadas entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Explore agora para descobrir sua ferramenta perfeita e comece a criar hoje mesmo para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
2026: As melhores e mais recentes ferramentas de estudo do ChatGPT para revisão de provas, flashcards e explicações de lição de casa! A XIX.AI selecionou uma lista das melhores ferramentas revolucionárias, projetadas para aumentar sua produtividade. Essas soluções imperdíveis oferecem comparações entre versões gratuitas e pagas, testes práticos e classificações detalhadas para ajudar você a encontrar a opção perfeita para uma preparação eficiente para provas e apoio nos deveres de casa. Explore agora para aproveitar ao máximo as vantagens da IA!
10 ferramentas
xix.ai
As melhores e mais bem avaliadas ferramentas de planejamento de estudos com IA para preparação para exames em 2026 estão aqui no XIX.AI! Esta coleção cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que ajudam você a otimizar seu processo de revisão, aumentar o foco e criar cronogramas de estudo personalizados. Realizamos testes práticos para identificar as melhores opções, oferecendo uma comparação entre versões gratuitas e pagas, além de rankings atualizados semanalmente. Soluções imperdíveis, projetadas para maximizar sua produtividade e ajudá-lo a se sair muito bem em todas as provas. Explore agora para encontrar a ferramenta perfeita para você!
14 ferramentas
xix.ai
2026 – As melhores ferramentas de análise de palavras-chave em IA, altamente avaliadas e atualizadas, para crescimento orgânico! A XIX.AI selecionou com cuidado um conjunto poderoso e revolucionário das melhores ferramentas disponíveis, que inclui classificações atualizadas semanalmente e testes em condições reais. É possível encontrar uma comparação detalhada entre as opções gratuitas e pagas para ajudá-lo a escolher a solução ideal, capaz de aumentar a eficiência na criação de conteúdo e potencializar suas vantagens com inteligência artificial. Explore agora!
8 ferramentas
xix.ai
As melhores e mais bem avaliadas ferramentas de links internos com IA de 2026 para melhorar a estrutura do seu site estão aqui no XIX.AI! Esta coleção selecionada apresenta soluções poderosas e revolucionárias que passam por testes práticos para oferecer resultados superiores. Veja uma comparação entre versões gratuitas e pagas, confira os rankings e descubra opções imperdíveis para impulsionar o desempenho de SEO do seu site e otimizar a organização do conteúdo. Explore agora para aproveitar toda a vantagem da IA!
11 ferramentas
xix.ai












