


 家
OpenAI、GPT-5.6-Cyberをリリース、ゼロデイ検出をAI自動化で強化
OpenAIは、そのDaybreakサイバーセキュリティイニシアチブを拡大し、二段階のアクセスシステムを導入するとともに、セキュリティ運用のために特別に設計されたモデル「GPT-5.6-Cyber」をリリースしました。この取り組みは、脅威アクターがAIを活用して前例のない速度と規模で攻撃を実行し、効果的な防御の窗口を劇的に縮小しているという現実に対処するものです。OpenAIは、悪意のある展開が広まる前に信頼できる防御者に高度なAIツールを提供することで、公平な競争環境を整えることを目指しています。
Daybreak Blueは、システムレベルの制限を解除して正当な防御タスクをサポートする汎用GPT-5.6 Solモデルへのアクセスを付与し、幅広いセキュリティ専門家に対して利用可能にしています。一方、Daybreak Redは、認可された脆弱性調査やエクスプロイト検証など、高リスクな活動のために設計された専門モデルを提供します。
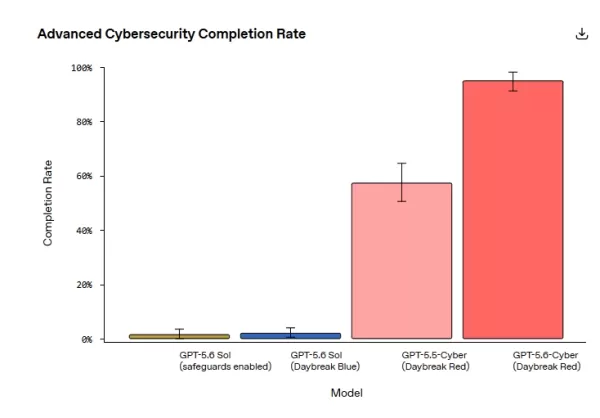
今回のリリースの中核は、GPT-5.6 Solを基盤とし、ゼロデイ発見やエクスプロイトチェーンの構築といった重要タスク向けにファインチューニングされた「GPT-5.6-Cyber」です。このモデルは、高リスクかつ両義的なサイバーセキュリティリクエストの拒否率を大幅に削減します。内部評価において、GPT-5.6-Cyberは高度なサイバーセキュリティタスクの95%を正常に完了しましたが、これはGPT-5.6 Solの1.5%、およびその前身であるGPT-5.5-Cyberの57.3%という完了率と対照的です。SpecterOpsのCTOであるJared Atkinsonは、このモデルが数週間にわたる断続的な努力では達成できなかった成果を、わずか1日で成し遂げたと指摘しています。
実世界への影響:ブラウザエンジンからモバイルOSまで
GPT-5.6-Cyberの能力はベンチマークを超えて、ライブソフトウェア内の重大な脆弱性の発見にも及びます。OpenAIはこのモデルを使用してChromeのV8 JavaScriptエンジンを分析し、メモリ破損やV8ヒープサンドボックスからの脱出を可能にする以前未知の2つの欠陥を特定しました。これらの問題はGoogleに対して責任を持って開示され、パッチが適用され、CVE-2026-15903として割り当てられ、高重大度と分類されました。根本原因は、整数変換中にセキュリティチェックをバイパスするオプティマイザコンパイラのエラーに遡ります。V8以外にも、GPT-5.6-Cyberは主要なモバイルオペレーティングシステムにおいて少なくとも5つの脆弱性を特定し、信頼できないアプリからローカル特権昇格に至るエクスプロイトチェーンを構築しました。また、リモートコード実行パスを含む3つの重大なデータベース欠陥や、特権昇格に至る可能性のある400以上のカーネル脆弱性も見つけました。
OpenAIは、Daybreakのパートナーおよびオープンソースコミュニティと協力し、モバイルOS、データベース、カーネル全体でこれらの脆弱性の開示と修正を行っています。セキュリティ評価において、GPT-5.6-CyberはExploitGymベンチマークでGPT-5.6 SolおよびGPT-5.5-Cyberを上回り、ゼロデイ発見と重大度調整において優れたパフォーマンスを示しました。ただし、簡潔な出力スタイルのため、脆弱性レポート作成のスコアはわずかに低く、この点はOpenAIが今後のアップデートで対応する計画です。
厳格なアクセス制御と安全対策
安全ガードレールの緩和は本質的にリスクを増大させますが、OpenAIは、最先端のAIを防御者に提供することが防御能力の加速に不可欠であると主張しています。Daybreakへのアクセスは、本人確認、アカウントセキュリティモニタリング、使用制限、法的契約など、複数の安全策によって厳格に管理されています。9月1日以降、すべての個人アカウントに対してハードウェアセキュリティキーが必須となりました。さらに、OpenAIはCodexユーザーに対し、フルアクセスモードから自動レビューモードへ切り替えることを推奨しています。このモードは、特権昇格を必要とする操作を実行する前に、破壊的な可能性の高いアクションを評価し、インターセプトします。
GPT-5.6-Cyberがサイバーセキュリティの境界を押し広げるにつれて、攻撃と防御の自動化におけるAI主導の軍拡競争が完全に始まりました。このサイバー空間競争の次のフェーズでの成功は、堅牢なセキュリティと高度な能力の最適なバランスを実現することに依存します。
関連記事
 ブロードコムは、AnthropicとOpenAIがGoogleを抜いて、AI専用チップの最大顧客になると予測している
2026会計年度の第3四半期、ブロードコムの陳富陽社長は決算説明会で重要な見通しを示し、主要なAIモデル開発者間の競争激化が、ブロードコムの主要顧客基盤を再編しつつあると指摘した。 同氏は、AnthropicとOpenAIがまもなくGoogleを抜き、ブロードコムのAI専用ASIC部門における上位2社の顧客になると予測した。 2027年から2028年にかけて、AnthropicはブロードコムのXP
DeepSeek グレー テスト 画像 認識 モード は 多モーダル 画像 理解 を 実現
DeepSeekは、最新の「画像認識モード」のベータテストフェーズを開始しました。「クイックモード」や「エキスパートモード」と並んで位置づけられるこの機能は、基本的なOCRテキスト抽出を超え、高度なマルチモーダル分析を提供します。ユーザーは画像をアップロードできるようになり、DeepSeekが詳細な解釈と説明を提供できるようになりました。初期テスターからは、非常に高速であるという報告があり、一部のユーザーはレスポンス時間を雷に例えています。ただし、一部のユーザーには「一時的に利用できません」とい
中国、金融分野初のインテリジェントエージェントセキュリティに関する標準規格を発表
金融機関の明示的な承認がない限り、金融アプリケーションに対する自動的な操作は厳格に禁止されます。8月27日、北京金融科技産業連盟は「金融アプリケーションにおけるインテリジェントエージェント技術のセキュリティ要件」を発表し、金融サービス内のAIエージェントのセキュリティを専門とする業界初の基準を示しました。このガイドラインは、モバイルデバイス上のサードパーティエージェントが、金融アプリのグラフィカルユーザーインターフェース(GUI)を明示的な機関の同意なしに自動的に読み取ったり操作したりすることを
関連特集おすすめ
プロンプト
 再利用可能なClaudeおよびChatGPTプレイブックのためのAIプロンプトバージョン管理プラットフォーム
2026年最新版・最高評価のAIプロンプトバージョン管理プラットフォームで再利用可能なプレイブックがXIX.AIで提供されています!厳選リストには、すべてのプロンプトを追跡し、多様なバリエーションを効率的にテストし、ライティング、コンテンツ作成などにおける生産性を向上させる強力な革新的ツールが含まれています。無料版と有料版の比較、実際のテスト結果、毎週更新されるランキングをぜひご覧ください。今すぐ探索して、AIタスクで先を行くための最適なツールを見つけましょう!
 9 ツール
 xix.ai
書き込み
長文記事のためのベストなAIライティングアシスタント:アウトラインとドラフトをより速く作成する
2026年最新版 長文向けベストなAIライティングアシスタント:アウトラインとドラフトをより速く作成。XIX.AIは、強力かつ画期的なサポートを提供し、ライティング効率を大幅に向上させることができる、高評価でぜひ試すべきツールを選定しています。詳細な無料版と有料版の比較、実際のテスト結果、そして毎週更新されるランキングをご覧いただけます。今すぐ探索して、あなたに最適なツールを見つけ、今日から作成を始め、AIによる優位性を解き放ちましょう。
8 ツール
xix.ai
教育と学習
試験対策、フラッシュカード、宿題の解説に役立つChatGPT学習ツール
2026年最新版!試験対策、フラッシュカード、宿題の解説に最適なChatGPT学習ツール! XIX.AIは、生産性を飛躍的に高めるために設計された、画期的なツールの高評価リストを厳選しました。これらの「必試」ソリューションでは、無料版と有料版の比較、実地テスト、詳細なランキングを提供しており、効率的な試験対策や宿題のサポートに最適な選択肢を見つけるお手伝いをします。今すぐチェックして、AIの力を最大限に活用しましょう!
10 ツール
xix.ai
教育と学習
試験対策用のAI学習プランナーツール
2026年最新で最も優れ、評価の高いAI学習プランナーツールがXIX.AIに登場しました!こちらには、復習プロセスを効率化し、集中力を高め、個別にカスタマイズされた学習スケジュールを作成するのに役立つ、強力で画期的なツールが集められています。当サイトでは実際の環境でテストを行い、最も優れたツールを選定しており、無料版と有料版の比較情報や毎週更新されるランキングもご提供しています。生産性を最大限に引き出し、あらゆる試験で高得点を獲得するのに役立つツールばかりです。ぜひ今すぐチェックして、理想のツールを見つけてください!
14 ツール
xix.ai
SEO
オーガニック成長に最適なAIキーワードギャップ分析ツールたち
2026年最新かつ最も優れた、有機的な成長に役立つ高評価AIキーワード分析ツール!XIX.AIは、毎週更新されるランキングや実際のテスト結果を備えた、強力で画期的な最高のツール群を丁寧に厳選しました。コンテンツ作成の効率を高め、AI活用の優位性を生み出す最適なツールを選ぶために、無料版と有料版の詳細な比較もご覧いただけます。今すぐチェックしてみましょう!
8 ツール
xix.ai
SEO
サイト構造を改善するためのAI内部リンクツール
2026年版、サイト構造の改善に役立つ最新・最高評価のAI内部リンクツールがXIX.AIに登場!この厳選されたコレクションには、実環境でのテストを経て優れた成果をもたらす、強力で画期的なソリューションが揃っています。 無料版と有料版の比較やランキングを確認し、サイトのSEOパフォーマンスを向上させ、コンテンツの管理を効率化するための「必試」ツールを発見しましょう。今すぐチェックして、AIの力を最大限に活用しましょう!
11 ツール
xix.ai

 コメント (0)
0/500
OpenAIは、そのDaybreakサイバーセキュリティイニシアチブを拡大し、二段階のアクセスシステムを導入するとともに、セキュリティ運用のために特別に設計されたモデル「GPT-5.6-Cyber」をリリースしました。この取り組みは、脅威アクターがAIを活用して前例のない速度と規模で攻撃を実行し、効果的な防御の窗口を劇的に縮小しているという現実に対処するものです。OpenAIは、悪意のある展開が広まる前に信頼できる防御者に高度なAIツールを提供することで、公平な競争環境を整えることを目指しています。
Daybreak Blueは、システムレベルの制限を解除して正当な防御タスクをサポートする汎用GPT-5.6 Solモデルへのアクセスを付与し、幅広いセキュリティ専門家に対して利用可能にしています。一方、Daybreak Redは、認可された脆弱性調査やエクスプロイト検証など、高リスクな活動のために設計された専門モデルを提供します。
今回のリリースの中核は、GPT-5.6 Solを基盤とし、ゼロデイ発見やエクスプロイトチェーンの構築といった重要タスク向けにファインチューニングされた「GPT-5.6-Cyber」です。このモデルは、高リスクかつ両義的なサイバーセキュリティリクエストの拒否率を大幅に削減します。内部評価において、GPT-5.6-Cyberは高度なサイバーセキュリティタスクの95%を正常に完了しましたが、これはGPT-5.6 Solの1.5%、およびその前身であるGPT-5.5-Cyberの57.3%という完了率と対照的です。SpecterOpsのCTOであるJared Atkinsonは、このモデルが数週間にわたる断続的な努力では達成できなかった成果を、わずか1日で成し遂げたと指摘しています。
実世界への影響:ブラウザエンジンからモバイルOSまで
GPT-5.6-Cyberの能力はベンチマークを超えて、ライブソフトウェア内の重大な脆弱性の発見にも及びます。OpenAIはこのモデルを使用してChromeのV8 JavaScriptエンジンを分析し、メモリ破損やV8ヒープサンドボックスからの脱出を可能にする以前未知の2つの欠陥を特定しました。これらの問題はGoogleに対して責任を持って開示され、パッチが適用され、CVE-2026-15903として割り当てられ、高重大度と分類されました。根本原因は、整数変換中にセキュリティチェックをバイパスするオプティマイザコンパイラのエラーに遡ります。V8以外にも、GPT-5.6-Cyberは主要なモバイルオペレーティングシステムにおいて少なくとも5つの脆弱性を特定し、信頼できないアプリからローカル特権昇格に至るエクスプロイトチェーンを構築しました。また、リモートコード実行パスを含む3つの重大なデータベース欠陥や、特権昇格に至る可能性のある400以上のカーネル脆弱性も見つけました。
OpenAIは、Daybreakのパートナーおよびオープンソースコミュニティと協力し、モバイルOS、データベース、カーネル全体でこれらの脆弱性の開示と修正を行っています。セキュリティ評価において、GPT-5.6-CyberはExploitGymベンチマークでGPT-5.6 SolおよびGPT-5.5-Cyberを上回り、ゼロデイ発見と重大度調整において優れたパフォーマンスを示しました。ただし、簡潔な出力スタイルのため、脆弱性レポート作成のスコアはわずかに低く、この点はOpenAIが今後のアップデートで対応する計画です。
厳格なアクセス制御と安全対策
安全ガードレールの緩和は本質的にリスクを増大させますが、OpenAIは、最先端のAIを防御者に提供することが防御能力の加速に不可欠であると主張しています。Daybreakへのアクセスは、本人確認、アカウントセキュリティモニタリング、使用制限、法的契約など、複数の安全策によって厳格に管理されています。9月1日以降、すべての個人アカウントに対してハードウェアセキュリティキーが必須となりました。さらに、OpenAIはCodexユーザーに対し、フルアクセスモードから自動レビューモードへ切り替えることを推奨しています。このモードは、特権昇格を必要とする操作を実行する前に、破壊的な可能性の高いアクションを評価し、インターセプトします。
GPT-5.6-Cyberがサイバーセキュリティの境界を押し広げるにつれて、攻撃と防御の自動化におけるAI主導の軍拡競争が完全に始まりました。このサイバー空間競争の次のフェーズでの成功は、堅牢なセキュリティと高度な能力の最適なバランスを実現することに依存します。








 ブロードコムは、AnthropicとOpenAIがGoogleを抜いて、AI専用チップの最大顧客になると予測している
2026会計年度の第3四半期、ブロードコムの陳富陽社長は決算説明会で重要な見通しを示し、主要なAIモデル開発者間の競争激化が、ブロードコムの主要顧客基盤を再編しつつあると指摘した。 同氏は、AnthropicとOpenAIがまもなくGoogleを抜き、ブロードコムのAI専用ASIC部門における上位2社の顧客になると予測した。 2027年から2028年にかけて、AnthropicはブロードコムのXP
 DeepSeek グレー テスト 画像 認識 モード は 多モーダル 画像 理解 を 実現
DeepSeekは、最新の「画像認識モード」のベータテストフェーズを開始しました。「クイックモード」や「エキスパートモード」と並んで位置づけられるこの機能は、基本的なOCRテキスト抽出を超え、高度なマルチモーダル分析を提供します。ユーザーは画像をアップロードできるようになり、DeepSeekが詳細な解釈と説明を提供できるようになりました。初期テスターからは、非常に高速であるという報告があり、一部のユーザーはレスポンス時間を雷に例えています。ただし、一部のユーザーには「一時的に利用できません」とい
 中国、金融分野初のインテリジェントエージェントセキュリティに関する標準規格を発表
金融機関の明示的な承認がない限り、金融アプリケーションに対する自動的な操作は厳格に禁止されます。8月27日、北京金融科技産業連盟は「金融アプリケーションにおけるインテリジェントエージェント技術のセキュリティ要件」を発表し、金融サービス内のAIエージェントのセキュリティを専門とする業界初の基準を示しました。このガイドラインは、モバイルデバイス上のサードパーティエージェントが、金融アプリのグラフィカルユーザーインターフェース(GUI)を明示的な機関の同意なしに自動的に読み取ったり操作したりすることを
2026年最新版・最高評価のAIプロンプトバージョン管理プラットフォームで再利用可能なプレイブックがXIX.AIで提供されています!厳選リストには、すべてのプロンプトを追跡し、多様なバリエーションを効率的にテストし、ライティング、コンテンツ作成などにおける生産性を向上させる強力な革新的ツールが含まれています。無料版と有料版の比較、実際のテスト結果、毎週更新されるランキングをぜひご覧ください。今すぐ探索して、AIタスクで先を行くための最適なツールを見つけましょう!
9 ツール
xix.ai
2026年最新版 長文向けベストなAIライティングアシスタント:アウトラインとドラフトをより速く作成。XIX.AIは、強力かつ画期的なサポートを提供し、ライティング効率を大幅に向上させることができる、高評価でぜひ試すべきツールを選定しています。詳細な無料版と有料版の比較、実際のテスト結果、そして毎週更新されるランキングをご覧いただけます。今すぐ探索して、あなたに最適なツールを見つけ、今日から作成を始め、AIによる優位性を解き放ちましょう。
8 ツール
xix.ai
2026年最新版!試験対策、フラッシュカード、宿題の解説に最適なChatGPT学習ツール! XIX.AIは、生産性を飛躍的に高めるために設計された、画期的なツールの高評価リストを厳選しました。これらの「必試」ソリューションでは、無料版と有料版の比較、実地テスト、詳細なランキングを提供しており、効率的な試験対策や宿題のサポートに最適な選択肢を見つけるお手伝いをします。今すぐチェックして、AIの力を最大限に活用しましょう!
10 ツール
xix.ai
2026年最新で最も優れ、評価の高いAI学習プランナーツールがXIX.AIに登場しました!こちらには、復習プロセスを効率化し、集中力を高め、個別にカスタマイズされた学習スケジュールを作成するのに役立つ、強力で画期的なツールが集められています。当サイトでは実際の環境でテストを行い、最も優れたツールを選定しており、無料版と有料版の比較情報や毎週更新されるランキングもご提供しています。生産性を最大限に引き出し、あらゆる試験で高得点を獲得するのに役立つツールばかりです。ぜひ今すぐチェックして、理想のツールを見つけてください!
14 ツール
xix.ai
2026年最新かつ最も優れた、有機的な成長に役立つ高評価AIキーワード分析ツール!XIX.AIは、毎週更新されるランキングや実際のテスト結果を備えた、強力で画期的な最高のツール群を丁寧に厳選しました。コンテンツ作成の効率を高め、AI活用の優位性を生み出す最適なツールを選ぶために、無料版と有料版の詳細な比較もご覧いただけます。今すぐチェックしてみましょう!
8 ツール
xix.ai
2026年版、サイト構造の改善に役立つ最新・最高評価のAI内部リンクツールがXIX.AIに登場!この厳選されたコレクションには、実環境でのテストを経て優れた成果をもたらす、強力で画期的なソリューションが揃っています。 無料版と有料版の比較やランキングを確認し、サイトのSEOパフォーマンスを向上させ、コンテンツの管理を効率化するための「必試」ツールを発見しましょう。今すぐチェックして、AIの力を最大限に活用しましょう!
11 ツール
xix.ai












