


 首頁
OpenAI 推出 GPT-5.6-Cyber,透過 AI 自動化提升零日漏洞檢測能力
OpenAI 已擴充套件其 Daybreak 網路安全倡議,引入兩級訪問系統並推出 GPT-5.6-Cyber,這是一款專為安全運營設計的模型。此舉旨在應對一個日益嚴峻的現實:威脅行為者正利用人工智慧以前所未有的速度和規模執行攻擊,大幅縮短了有效防禦的時間視窗。透過向受信任的防禦者提供先進的 AI 工具,以應對惡意工具的廣泛部署,OpenAI 希望縮小攻防雙方的能力差距。
Daybreak Blue 授予通用 GPT-5.6 Sol 模型的訪問許可權,解除系統級限制以支援合法的防禦任務,使其能夠被廣泛的安全專業人員使用。另一方面,Daybreak Red 提供專為高風險活動設計的專用模型,包括授權漏洞研究和利用程式碼驗證。
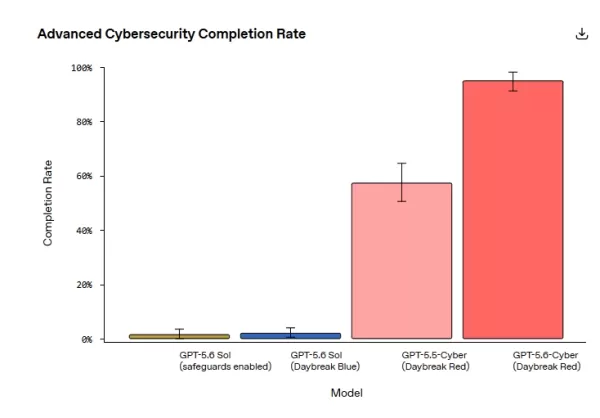
此次釋出的核心是 GPT-5.6-Cyber,它基於 GPT-5.6 Sol 構建,並針對零日漏洞發現和利用鏈開發等關鍵任務進行了微調。該模型顯著降低了高風險、雙重用途網路安全請求被拒絕的機率。在內部評估中,GPT-5.6-Cyber 成功完成了 95% 的高階網路安全任務,這與 GPT-5.6 Sol 的 1.5% 完成率以及其前身 GPT-5.5-Cyber 的 57.3% 完成率形成鮮明對比。SpecterOps 技術長 Jared Atkinson 指出,該模型在一天內完成的工作量,是前幾代模型在數週的間歇性努力中未能實現的。
現實世界的影響:從瀏覽器引擎到移動作業系統
GPT-5.6-Cyber 的能力超越了基準測試,揭示了實時軟體中的關鍵漏洞。OpenAI 使用該模型分析了 Chrome 的 V8 JavaScript 引擎,發現了兩個此前未知的缺陷,這些缺陷可能導致記憶體損壞並逃逸出 V8 堆沙箱。這些問題已負責任地向 Google 披露,得到修補,並被分配了 CVE-2026-15903 編號,被歸類為高危漏洞。根本原因可追溯到一個最佳化編譯器錯誤,該錯誤在整數轉換期間繞過了安全檢查。除了 V8 之外,GPT-5.6-Cyber 還在主要移動作業系統中發現了至少五個漏洞,構建了從不受信任的應用程式到本地許可權提升的利用鏈。它還發現了三個關鍵資料庫缺陷,包括遠端程式碼執行路徑,以及超過 400 個可能導致許可權提升的核心漏洞。
OpenAI 正與 Daybreak 合作伙伴及開源社羣合作,披露並修復移動作業系統、資料庫和核心中的這些漏洞。在安全評估中,GPT-5.6-Cyber 在 ExploitGym 基準測試中優於 GPT-5.6 Sol 和 GPT-5.5-Cyber,在零日漏洞發現和嚴重性校準方面表現出卓越的效能。然而,由於其簡潔的輸出風格,它在漏洞報告撰寫方面的得分略低,這是 OpenAI 計劃在未來更新中解決的一個因素。
嚴格的訪問控制和安全措施
降低安全護欄必然會增加風險,但 OpenAI 認為,賦予防禦者最先進的 AI 能力對於加速防禦能力至關重要。對 Daybreak 的訪問受到多重 safeguards 的嚴格管理,包括身份驗證、賬戶安全監控、使用限制和法律協議。自 9 月 1 日起,硬體安全金鑰已成為所有個人賬戶的強制要求。此外,OpenAI 建議 Codex 使用者從完全訪問模式切換到自動審查模式,該模式會在執行需要提升許可權的操作之前評估並攔截具有高破壞潛力的行為。
隨著 GPT-5.6-Cyber 不斷突破網路安全的邊界,攻防自動化領域的 AI 軍備競賽已全面展開。在這一網路空間競爭新階段的成功,將取決於在強大安全性與先進能力之間實現最佳平衡。
相關文章
 博通預測,Anthropic 和 OpenAI 將超越 Google,成為其人工智慧客製化晶片的主要客戶
在 2026 財年第三季的財報電話會議上,博通總裁陳福陽發表了一項關鍵預測,指出主要 AI 模型開發商之間的競爭日趨激烈,正重塑博通的核心客戶群。 他預測,Anthropic 和 OpenAI 將很快超越 Google,成為博通 AI 專用 ASIC 部門的前兩大客戶。 到2027至2028年,Anthropic有望成為博通最大的XPU客製化晶片客戶,而OpenAI則正迅速縮小差距,位居第二大客戶
DeepSeek 灰色測試影象識別模式實現多模態影象理解
DeepSeek 已推出其最新“影象識別模式”的測試階段。該功能與“快速模式”和“專家模式”並列,超越了基本的 OCR 文字提取,提供高階的多模態分析。使用者現在可以上傳圖片,由 DeepSeek 提供詳細的解讀和描述。早期測試者報告稱速度極佳,部分使用者將響應時間與閃電相提並論。然而,少數使用者收到了“暫時不可用”的通知,表明該功能仍在進一步完善中。對於普通使用者而言,此次更新提供了一種更智慧的與視覺內容互動的方式。透過增強多模態能力,DeepSeek 不僅提升了其技術優勢,也使日常任務中的資訊檢索變
中國發布首個金融行業智慧體安全標準
除非獲得相關金融機構的明確授權,否則嚴禁對金融應用程式進行自動化互動。8月27日,北京金融科技產業聯盟釋出了《金融應用中智慧體技術安全要求》,標誌著首個專門針對金融服務中AI智慧體安全的行業標準正式出臺。該指南規定,未經金融機構明確同意,移動裝置上的第三方智慧體不得自動讀取或操作金融應用程式的圖形使用者介面(GUI)。此外,當透過麥克風、螢幕截圖或共享許可權訪問資料時,智慧體必須遵守主機應用程式建立的安全協議。行業專家將此框架描述為“雙重授權”,即任何金融應用程式操作均需獲得使用者同意和機構批准。該標
相關專題推薦
迅速的
 用於可複用 Claude 和 ChatGPT 劇本的 AI 提示詞版本控制平臺
2026 年最新最佳頂級評分 AI 提示詞版本管理平臺,用於可複用劇本,現已上線 XIX.AI!我們精心策劃的列表包含強大的變革性工具,幫助您跟蹤所有提示詞、高效測試各種變體,並提升寫作、內容創作等方面的生產力。獲取免費與付費版的對比,以及真實世界測試和每週更新的排名。立即探索,發現最適合您的工具,在 AI 任務中保持領先!
 9 個工具
 xix.ai
寫作
最佳長篇文章 AI 寫作助手:更快生成大綱與初稿
2026 年最新最佳長文 AI 寫作助手:更快生成大綱與初稿。XIX.AI 精選了高評分且值得嘗試的工具,提供強大且具有變革性的支援,顯著提升寫作效率。您將找到詳細的免費與付費對比、真實世界測試以及每週更新的排名。立即探索,發現您的完美工具,並開始創作,以釋放您的 AI 優勢。
8 個工具
xix.ai
教育與學習
ChatGPT 學習工具:考試複習、單字卡及作業解說
2026 年最新最棒的 ChatGPT 學習工具:考試複習、單字卡與作業解說! XIX.AI 精心精選了一系列廣受好評、功能強大且能徹底改變學習模式的工具,旨在提升您的學習效率。這些必試解決方案提供免費與付費版本的比較、實際測試結果以及詳細排名,助您找到最適合的選擇,以高效備考並獲得作業輔助。立即探索,解鎖您的 AI 優勢!
10 個工具
xix.ai
教育與學習
用於考試準備的 AI 學習規劃工具
2026 年最新、最受好評的 AI 備考規劃工具,盡在 XIX.AI!這份精選清單收錄了多款強大且顛覆傳統的工具,能協助您優化複習流程、提升專注力,並制定個人化的學習時間表。 我們透過實際測試篩選出頂尖選項,提供免費與付費版本的比較,並每週更新排行榜。這些必試解決方案專為最大化您的學習效率而設計,助您在每場考試中取得優異成績。立即探索,找到最適合您的工具!
14 個工具
xix.ai
搜索引擎優化
最適合助力自然流量增長的頂級 AI 關鍵詞缺口分析工具
2026年最前沿、評分最高的AI關鍵詞分析工具,助力內容自然增長!XIX.AI精心挑選了一系列功能強大且能顛覆常規工作的優質工具,這些工具還會定期更新排名並經過實際應用測試。您還可以檢視詳細的免費版與付費版對比資訊,從而選出最適合自己的方案,提升內容創作效率,發揮AI帶來的優勢。立即探索吧!
8 個工具
xix.ai
搜索引擎優化
AI 內部連結工具,打造更完善的網站結構
2026 年最新、最受好評的 AI 內部連結工具,助您優化網站結構,現已登陸 XIX.AI!這份精心挑選的清單收錄了經過實戰驗證、能帶來卓越成效的強大且顛覆性的解決方案。 立即獲取免費版與付費版的比較分析、查看排行榜,並發掘必試選項,以提升您網站的 SEO 表現並優化內容組織。立即探索,解鎖您的 AI 競爭優勢!
11 個工具
xix.ai

 評論 (0)
0/500
OpenAI 已擴充套件其 Daybreak 網路安全倡議,引入兩級訪問系統並推出 GPT-5.6-Cyber,這是一款專為安全運營設計的模型。此舉旨在應對一個日益嚴峻的現實:威脅行為者正利用人工智慧以前所未有的速度和規模執行攻擊,大幅縮短了有效防禦的時間視窗。透過向受信任的防禦者提供先進的 AI 工具,以應對惡意工具的廣泛部署,OpenAI 希望縮小攻防雙方的能力差距。
Daybreak Blue 授予通用 GPT-5.6 Sol 模型的訪問許可權,解除系統級限制以支援合法的防禦任務,使其能夠被廣泛的安全專業人員使用。另一方面,Daybreak Red 提供專為高風險活動設計的專用模型,包括授權漏洞研究和利用程式碼驗證。
此次釋出的核心是 GPT-5.6-Cyber,它基於 GPT-5.6 Sol 構建,並針對零日漏洞發現和利用鏈開發等關鍵任務進行了微調。該模型顯著降低了高風險、雙重用途網路安全請求被拒絕的機率。在內部評估中,GPT-5.6-Cyber 成功完成了 95% 的高階網路安全任務,這與 GPT-5.6 Sol 的 1.5% 完成率以及其前身 GPT-5.5-Cyber 的 57.3% 完成率形成鮮明對比。SpecterOps 技術長 Jared Atkinson 指出,該模型在一天內完成的工作量,是前幾代模型在數週的間歇性努力中未能實現的。
現實世界的影響:從瀏覽器引擎到移動作業系統
GPT-5.6-Cyber 的能力超越了基準測試,揭示了實時軟體中的關鍵漏洞。OpenAI 使用該模型分析了 Chrome 的 V8 JavaScript 引擎,發現了兩個此前未知的缺陷,這些缺陷可能導致記憶體損壞並逃逸出 V8 堆沙箱。這些問題已負責任地向 Google 披露,得到修補,並被分配了 CVE-2026-15903 編號,被歸類為高危漏洞。根本原因可追溯到一個最佳化編譯器錯誤,該錯誤在整數轉換期間繞過了安全檢查。除了 V8 之外,GPT-5.6-Cyber 還在主要移動作業系統中發現了至少五個漏洞,構建了從不受信任的應用程式到本地許可權提升的利用鏈。它還發現了三個關鍵資料庫缺陷,包括遠端程式碼執行路徑,以及超過 400 個可能導致許可權提升的核心漏洞。
OpenAI 正與 Daybreak 合作伙伴及開源社羣合作,披露並修復移動作業系統、資料庫和核心中的這些漏洞。在安全評估中,GPT-5.6-Cyber 在 ExploitGym 基準測試中優於 GPT-5.6 Sol 和 GPT-5.5-Cyber,在零日漏洞發現和嚴重性校準方面表現出卓越的效能。然而,由於其簡潔的輸出風格,它在漏洞報告撰寫方面的得分略低,這是 OpenAI 計劃在未來更新中解決的一個因素。
嚴格的訪問控制和安全措施
降低安全護欄必然會增加風險,但 OpenAI 認為,賦予防禦者最先進的 AI 能力對於加速防禦能力至關重要。對 Daybreak 的訪問受到多重 safeguards 的嚴格管理,包括身份驗證、賬戶安全監控、使用限制和法律協議。自 9 月 1 日起,硬體安全金鑰已成為所有個人賬戶的強制要求。此外,OpenAI 建議 Codex 使用者從完全訪問模式切換到自動審查模式,該模式會在執行需要提升許可權的操作之前評估並攔截具有高破壞潛力的行為。
隨著 GPT-5.6-Cyber 不斷突破網路安全的邊界,攻防自動化領域的 AI 軍備競賽已全面展開。在這一網路空間競爭新階段的成功,將取決於在強大安全性與先進能力之間實現最佳平衡。








 博通預測,Anthropic 和 OpenAI 將超越 Google,成為其人工智慧客製化晶片的主要客戶
在 2026 財年第三季的財報電話會議上,博通總裁陳福陽發表了一項關鍵預測,指出主要 AI 模型開發商之間的競爭日趨激烈,正重塑博通的核心客戶群。 他預測,Anthropic 和 OpenAI 將很快超越 Google,成為博通 AI 專用 ASIC 部門的前兩大客戶。 到2027至2028年,Anthropic有望成為博通最大的XPU客製化晶片客戶,而OpenAI則正迅速縮小差距,位居第二大客戶
 DeepSeek 灰色測試影象識別模式實現多模態影象理解
DeepSeek 已推出其最新“影象識別模式”的測試階段。該功能與“快速模式”和“專家模式”並列,超越了基本的 OCR 文字提取,提供高階的多模態分析。使用者現在可以上傳圖片,由 DeepSeek 提供詳細的解讀和描述。早期測試者報告稱速度極佳,部分使用者將響應時間與閃電相提並論。然而,少數使用者收到了“暫時不可用”的通知,表明該功能仍在進一步完善中。對於普通使用者而言,此次更新提供了一種更智慧的與視覺內容互動的方式。透過增強多模態能力,DeepSeek 不僅提升了其技術優勢,也使日常任務中的資訊檢索變
 中國發布首個金融行業智慧體安全標準
除非獲得相關金融機構的明確授權,否則嚴禁對金融應用程式進行自動化互動。8月27日,北京金融科技產業聯盟釋出了《金融應用中智慧體技術安全要求》,標誌著首個專門針對金融服務中AI智慧體安全的行業標準正式出臺。該指南規定,未經金融機構明確同意,移動裝置上的第三方智慧體不得自動讀取或操作金融應用程式的圖形使用者介面(GUI)。此外,當透過麥克風、螢幕截圖或共享許可權訪問資料時,智慧體必須遵守主機應用程式建立的安全協議。行業專家將此框架描述為“雙重授權”,即任何金融應用程式操作均需獲得使用者同意和機構批准。該標
2026 年最新最佳頂級評分 AI 提示詞版本管理平臺,用於可複用劇本,現已上線 XIX.AI!我們精心策劃的列表包含強大的變革性工具,幫助您跟蹤所有提示詞、高效測試各種變體,並提升寫作、內容創作等方面的生產力。獲取免費與付費版的對比,以及真實世界測試和每週更新的排名。立即探索,發現最適合您的工具,在 AI 任務中保持領先!
9 個工具
xix.ai
2026 年最新最佳長文 AI 寫作助手:更快生成大綱與初稿。XIX.AI 精選了高評分且值得嘗試的工具,提供強大且具有變革性的支援,顯著提升寫作效率。您將找到詳細的免費與付費對比、真實世界測試以及每週更新的排名。立即探索,發現您的完美工具,並開始創作,以釋放您的 AI 優勢。
8 個工具
xix.ai
2026 年最新最棒的 ChatGPT 學習工具:考試複習、單字卡與作業解說! XIX.AI 精心精選了一系列廣受好評、功能強大且能徹底改變學習模式的工具,旨在提升您的學習效率。這些必試解決方案提供免費與付費版本的比較、實際測試結果以及詳細排名,助您找到最適合的選擇,以高效備考並獲得作業輔助。立即探索,解鎖您的 AI 優勢!
10 個工具
xix.ai
2026 年最新、最受好評的 AI 備考規劃工具,盡在 XIX.AI!這份精選清單收錄了多款強大且顛覆傳統的工具,能協助您優化複習流程、提升專注力,並制定個人化的學習時間表。 我們透過實際測試篩選出頂尖選項,提供免費與付費版本的比較,並每週更新排行榜。這些必試解決方案專為最大化您的學習效率而設計,助您在每場考試中取得優異成績。立即探索,找到最適合您的工具!
14 個工具
xix.ai
2026年最前沿、評分最高的AI關鍵詞分析工具,助力內容自然增長!XIX.AI精心挑選了一系列功能強大且能顛覆常規工作的優質工具,這些工具還會定期更新排名並經過實際應用測試。您還可以檢視詳細的免費版與付費版對比資訊,從而選出最適合自己的方案,提升內容創作效率,發揮AI帶來的優勢。立即探索吧!
8 個工具
xix.ai
2026 年最新、最受好評的 AI 內部連結工具,助您優化網站結構,現已登陸 XIX.AI!這份精心挑選的清單收錄了經過實戰驗證、能帶來卓越成效的強大且顛覆性的解決方案。 立即獲取免費版與付費版的比較分析、查看排行榜,並發掘必試選項,以提升您網站的 SEO 表現並優化內容組織。立即探索,解鎖您的 AI 競爭優勢!
11 個工具
xix.ai












