


 Hogar
OpenAI lanza GPT-5.6-Cyber, mejorando la detección de vulnerabilidades de día cero con automatización impulsada por inteligencia artificial
OpenAI ha ampliado su iniciativa de ciberseguridad Daybreak, introduciendo un sistema de acceso en dos niveles y lanzando GPT-5.6-Cyber, un modelo diseñado específicamente para operaciones de seguridad. Este movimiento aborda la realidad creciente de que los actores de amenazas están utilizando inteligencia artificial para ejecutar ataques con una velocidad y escala sin precedentes, reduciendo drásticamente la ventana de tiempo para una defensa efectiva. Al proporcionar a los defensores de confianza herramientas avanzadas de IA antes de su despliegue malicioso generalizado, OpenAI busca nivelar el campo de juego.
Daybreak Blue otorga acceso al modelo de propósito general GPT-5.6 Sol, con las restricciones a nivel del sistema eliminadas para apoyar tareas defensivas legítimas, haciéndolo accesible a una amplia gama de profesionales de la seguridad. Daybreak Red, por otro lado, ofrece modelos especializados diseñados para actividades de alto riesgo, incluida la investigación autorizada de vulnerabilidades y la validación de exploits.
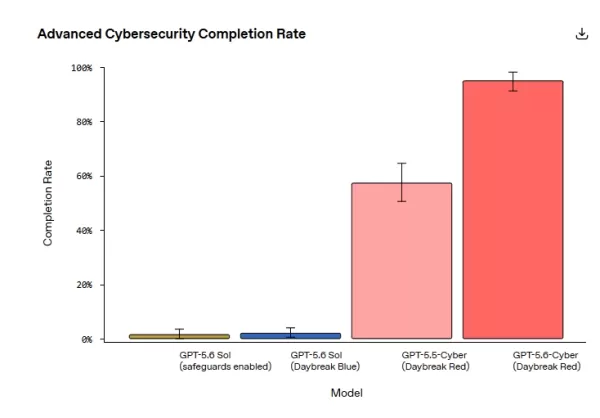
En el centro de este lanzamiento se encuentra GPT-5.6-Cyber, construido sobre GPT-5.6 Sol y ajustado finamente para tareas críticas como el descubrimiento de vulnerabilidades de día cero (zero-day) y el desarrollo de cadenas de exploits. El modelo reduce significativamente las tasas de rechazo para solicitudes de ciberseguridad de alto riesgo y uso dual. En evaluaciones internas, GPT-5.6-Cyber completó con éxito el 95 % de las tareas avanzadas de ciberseguridad, un contraste marcado con la tasa de completitud del 1,5 % de GPT-5.6 Sol y la tasa del 57,3 % de su predecesor, GPT-5.5-Cyber. Jared Atkinson, CTO de SpecterOps, señaló que el modelo logró en un solo día lo que las iteraciones anteriores no habían logrado lograr tras semanas de esfuerzos intermitentes.
Impacto en el mundo real: De los motores de navegador a los sistemas operativos móviles
Las capacidades de GPT-5.6-Cyber van más allá de las pruebas de referencia, descubriendo vulnerabilidades críticas en software en vivo. OpenAI utilizó el modelo para analizar el motor de JavaScript V8 de Chrome, identificando dos fallos previamente desconocidos que podrían permitir la corrupción de memoria y la salida del sandbox del montón (heap) de V8. Estos problemas se notificaron responsablemente a Google, se parchearon y se asignó el identificador CVE-2026-15903, clasificándolos como de alta gravedad. La causa raíz se remonta a un error del compilador optimizador que omitía las comprobaciones de seguridad durante la conversión de enteros. Más allá de V8, GPT-5.6-Cyber identificó al menos cinco vulnerabilidades en los principales sistemas operativos móviles, construyendo una cadena de exploits desde aplicaciones no confiables hasta la escalada de privilegios local. También encontró tres fallos críticos en bases de datos, incluidas rutas de ejecución remota de código, y más de 400 vulnerabilidades del kernel capaces de conducir a una escalada de privilegios.
OpenAI está colaborando con socios de Daybreak y la comunidad de código abierto para divulgar y remediar estas vulnerabilidades en sistemas operativos móviles, bases de datos y kernels. En evaluaciones de seguridad, GPT-5.6-Cyber superó tanto a GPT-5.6 Sol como a GPT-5.5-Cyber en la prueba de referencia ExploitGym, demostrando un rendimiento superior en el descubrimiento de vulnerabilidades de día cero y la calibración de la gravedad. Sin embargo, obtuvo una puntuación ligeramente inferior en la redacción de informes de vulnerabilidades debido a su estilo de salida conciso, un factor que OpenAI planea abordar en futuras actualizaciones.
Controles de acceso estrictos y medidas de seguridad
Reducir las barreras de seguridad aumenta inherentemente el riesgo, pero OpenAI argumenta que empoderar a los defensores con inteligencia artificial de última generación es esencial para acelerar las capacidades defensivas. El acceso a Daybreak está estrictamente regulado por múltiples salvaguardas, incluida la verificación de identidad, la monitorización de la seguridad de la cuenta, las restricciones de uso y los acuerdos legales. Desde el 1 de septiembre, las claves de seguridad de hardware se han vuelto obligatorias para todas las cuentas personales. Además, OpenAI recomienda que los usuarios de Codex cambien del modo de acceso completo al modo de revisión automática, que evalúa e intercepta acciones con alto potencial destructivo antes de ejecutar operaciones que requieren privilegios elevados.
A medida que GPT-5.6-Cyber empuja los límites de la ciberseguridad, la carrera armamentística impulsada por la IA en la automatización ofensiva y defensiva ha comenzado plenamente. El éxito en esta próxima fase de la competencia en el ciberespacio dependerá de lograr el equilibrio óptimo entre una seguridad sólida y capacidades avanzadas.
Artículo relacionado
 Broadcom prevé que Anthropic y OpenAI superarán a Google como principales clientes de chips personalizados para IA
Durante el tercer trimestre del ejercicio fiscal 2026, el presidente de Broadcom, Chen Fuyang, ofreció una previsión clave en la conferencia sobre resultados, en la que señaló que la creciente compete
El modo de reconocimiento de imágenes de prueba en gris de DeepSeek logra la comprensión multimodal de imágenes
DeepSeek ha lanzado una fase de pruebas beta para su último "Modo de Reconocimiento de Imágenes". Situado junto al "Modo Rápido" y el "Modo Experto", esta función va más allá de la extracción básica de texto mediante OCR, ofreciendo un análisis multi
China desvela el primer estándar del sector financiero para la seguridad de los agentes inteligentes
Las interacciones automatizadas con aplicaciones financieras están estrictamente prohibidas, salvo que estén explícitamente autorizadas por las instituciones financieras correspondientes.El 27 de agosto, la Alianza de la Industria de Tecnología Finan
Recomendaciones de temas especiales relacionados
Inmediato
 Plataformas de versionado de prompts de IA para playbooks reutilizables de Claude y ChatGPT
¡Aquí están las mejores plataformas de versionado de prompts de IA más destacadas y mejor valoradas de 2026 para playbooks reutilizables en XIX.AI! Nuestra lista curada incluye herramientas poderosas que cambian las reglas del juego y te ayudan a llevar un registro de todos los prompts, probar variaciones de manera eficiente y aumentar la productividad en redacción, creación de contenido y más. Obtén una comparación gratuita entre versiones gratuitas y de pago junto con pruebas del mundo real y clasificaciones actualizadas cada semana. ¡Explora ahora para descubrir la herramienta perfecta que te mantendrá a la vanguardia en tareas de IA!
 9 herramientas
 xix.ai
escribiendo
Mejores asistentes de escritura con IA para artículos largos: Esquematiza y redacta más rápido
2026 Últimas Mejores Asistentes de Escritura con IA para Artículos Largos: Esquema y Borrador Más Rápido. XIX.AI selecciona las herramientas mejor valoradas y obligatorias de probar que ofrecen un apoyo poderoso y transformador para aumentar significativamente la eficiencia de escritura. Encontrarás una comparación detallada entre versiones gratuitas y de pago, pruebas del mundo real y clasificaciones actualizadas semanalmente. Explora ahora para Descubrir tu herramienta perfecta y Comienza a crear hoy para Desbloquear tu ventaja con IA.
8 herramientas
xix.ai
Educación y aprendizaje
Herramientas de estudio de ChatGPT para la preparación de exámenes, fichas de repaso y explicaciones de los deberes
¡Las mejores herramientas de estudio de ChatGPT de 2026 para repasar exámenes, fichas de estudio y explicaciones de deberes! XIX.AI ha elaborado una lista de las herramientas mejor valoradas, potentes y revolucionarias, diseñadas para aumentar tu productividad. Estas soluciones, que no te puedes perder, ofrecen comparativas entre versiones gratuitas y de pago, pruebas en situaciones reales y clasificaciones detalladas para ayudarte a encontrar la opción perfecta para una preparación eficiente de los exámenes y ayuda con los deberes. ¡Explóralas ahora para sacar el máximo partido a la IA!
10 herramientas
xix.ai
Educación y aprendizaje
Herramientas de planificador de estudios con IA para la preparación de exámenes
¡Los mejores y más recientes planificadores de estudio con inteligencia artificial, altamente calificados, para la preparación de exámenes en 2026, están disponibles aquí en XIX.AI! Esta selección cuidadosamente elaborada incluye herramientas potentes que transforman completamente el proceso de estudio, ayudándolo a simplificar su revisión, mejorar su concentración y crear horarios de estudio personalizados. Realizamos pruebas en condiciones reales para determinar las mejores opciones, ofreciendo una comparación entre versiones gratuitas y de pago, además de clasificaciones actualizadas semanalmente. Son soluciones que debe probar para maximizar su productividad y ayudarlo a superar con éxito cada examen. ¡Explórelas ahora para encontrar la herramienta perfecta para usted!
14 herramientas
xix.ai
SEO
Mejores herramientas de detección de gaps en palabras clave de IA para el crecimiento orgánico
¡Las mejores herramientas de 2026 para identificar brechas en palabras clave de IA, altamente calificadas y optimizadas para el crecimiento orgánico! XIX.AI ha seleccionado cuidadosamente una colección poderosa y revolucionaria de las herramientas más eficaces disponibles, que incluye clasificaciones actualizadas semanalmente y pruebas en entornos reales. Podrá encontrar una comparación detallada entre las opciones gratuitas y de pago para ayudarlo a elegir la solución perfecta que aumente su eficiencia en la creación de contenido y le permita aprovechar al máximo las ventajas de la IA. ¡Explórelas ahora mismo!
8 herramientas
xix.ai
SEO
Herramientas de enlaces internos basadas en IA para mejorar la estructura del sitio web
¡Ya están aquí, en XIX.AI, las mejores herramientas de enlaces internos con IA mejor valoradas de 2026 para mejorar la estructura de tu sitio web! Esta selección incluye soluciones potentes y revolucionarias que han superado pruebas en el mundo real para ofrecer resultados superiores. Consulta la comparación entre las versiones gratuitas y de pago, echa un vistazo a las clasificaciones y descubre opciones imprescindibles para potenciar el rendimiento SEO de tu sitio web y optimizar la organización del contenido. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
11 herramientas
xix.ai

 comentario (0)
0/500
OpenAI ha ampliado su iniciativa de ciberseguridad Daybreak, introduciendo un sistema de acceso en dos niveles y lanzando GPT-5.6-Cyber, un modelo diseñado específicamente para operaciones de seguridad. Este movimiento aborda la realidad creciente de que los actores de amenazas están utilizando inteligencia artificial para ejecutar ataques con una velocidad y escala sin precedentes, reduciendo drásticamente la ventana de tiempo para una defensa efectiva. Al proporcionar a los defensores de confianza herramientas avanzadas de IA antes de su despliegue malicioso generalizado, OpenAI busca nivelar el campo de juego.
Daybreak Blue otorga acceso al modelo de propósito general GPT-5.6 Sol, con las restricciones a nivel del sistema eliminadas para apoyar tareas defensivas legítimas, haciéndolo accesible a una amplia gama de profesionales de la seguridad. Daybreak Red, por otro lado, ofrece modelos especializados diseñados para actividades de alto riesgo, incluida la investigación autorizada de vulnerabilidades y la validación de exploits.
En el centro de este lanzamiento se encuentra GPT-5.6-Cyber, construido sobre GPT-5.6 Sol y ajustado finamente para tareas críticas como el descubrimiento de vulnerabilidades de día cero (zero-day) y el desarrollo de cadenas de exploits. El modelo reduce significativamente las tasas de rechazo para solicitudes de ciberseguridad de alto riesgo y uso dual. En evaluaciones internas, GPT-5.6-Cyber completó con éxito el 95 % de las tareas avanzadas de ciberseguridad, un contraste marcado con la tasa de completitud del 1,5 % de GPT-5.6 Sol y la tasa del 57,3 % de su predecesor, GPT-5.5-Cyber. Jared Atkinson, CTO de SpecterOps, señaló que el modelo logró en un solo día lo que las iteraciones anteriores no habían logrado lograr tras semanas de esfuerzos intermitentes.
Impacto en el mundo real: De los motores de navegador a los sistemas operativos móviles
Las capacidades de GPT-5.6-Cyber van más allá de las pruebas de referencia, descubriendo vulnerabilidades críticas en software en vivo. OpenAI utilizó el modelo para analizar el motor de JavaScript V8 de Chrome, identificando dos fallos previamente desconocidos que podrían permitir la corrupción de memoria y la salida del sandbox del montón (heap) de V8. Estos problemas se notificaron responsablemente a Google, se parchearon y se asignó el identificador CVE-2026-15903, clasificándolos como de alta gravedad. La causa raíz se remonta a un error del compilador optimizador que omitía las comprobaciones de seguridad durante la conversión de enteros. Más allá de V8, GPT-5.6-Cyber identificó al menos cinco vulnerabilidades en los principales sistemas operativos móviles, construyendo una cadena de exploits desde aplicaciones no confiables hasta la escalada de privilegios local. También encontró tres fallos críticos en bases de datos, incluidas rutas de ejecución remota de código, y más de 400 vulnerabilidades del kernel capaces de conducir a una escalada de privilegios.
OpenAI está colaborando con socios de Daybreak y la comunidad de código abierto para divulgar y remediar estas vulnerabilidades en sistemas operativos móviles, bases de datos y kernels. En evaluaciones de seguridad, GPT-5.6-Cyber superó tanto a GPT-5.6 Sol como a GPT-5.5-Cyber en la prueba de referencia ExploitGym, demostrando un rendimiento superior en el descubrimiento de vulnerabilidades de día cero y la calibración de la gravedad. Sin embargo, obtuvo una puntuación ligeramente inferior en la redacción de informes de vulnerabilidades debido a su estilo de salida conciso, un factor que OpenAI planea abordar en futuras actualizaciones.
Controles de acceso estrictos y medidas de seguridad
Reducir las barreras de seguridad aumenta inherentemente el riesgo, pero OpenAI argumenta que empoderar a los defensores con inteligencia artificial de última generación es esencial para acelerar las capacidades defensivas. El acceso a Daybreak está estrictamente regulado por múltiples salvaguardas, incluida la verificación de identidad, la monitorización de la seguridad de la cuenta, las restricciones de uso y los acuerdos legales. Desde el 1 de septiembre, las claves de seguridad de hardware se han vuelto obligatorias para todas las cuentas personales. Además, OpenAI recomienda que los usuarios de Codex cambien del modo de acceso completo al modo de revisión automática, que evalúa e intercepta acciones con alto potencial destructivo antes de ejecutar operaciones que requieren privilegios elevados.
A medida que GPT-5.6-Cyber empuja los límites de la ciberseguridad, la carrera armamentística impulsada por la IA en la automatización ofensiva y defensiva ha comenzado plenamente. El éxito en esta próxima fase de la competencia en el ciberespacio dependerá de lograr el equilibrio óptimo entre una seguridad sólida y capacidades avanzadas.








 Broadcom prevé que Anthropic y OpenAI superarán a Google como principales clientes de chips personalizados para IA
Durante el tercer trimestre del ejercicio fiscal 2026, el presidente de Broadcom, Chen Fuyang, ofreció una previsión clave en la conferencia sobre resultados, en la que señaló que la creciente compete
 El modo de reconocimiento de imágenes de prueba en gris de DeepSeek logra la comprensión multimodal de imágenes
DeepSeek ha lanzado una fase de pruebas beta para su último "Modo de Reconocimiento de Imágenes". Situado junto al "Modo Rápido" y el "Modo Experto", esta función va más allá de la extracción básica de texto mediante OCR, ofreciendo un análisis multi
 China desvela el primer estándar del sector financiero para la seguridad de los agentes inteligentes
Las interacciones automatizadas con aplicaciones financieras están estrictamente prohibidas, salvo que estén explícitamente autorizadas por las instituciones financieras correspondientes.El 27 de agosto, la Alianza de la Industria de Tecnología Finan
¡Aquí están las mejores plataformas de versionado de prompts de IA más destacadas y mejor valoradas de 2026 para playbooks reutilizables en XIX.AI! Nuestra lista curada incluye herramientas poderosas que cambian las reglas del juego y te ayudan a llevar un registro de todos los prompts, probar variaciones de manera eficiente y aumentar la productividad en redacción, creación de contenido y más. Obtén una comparación gratuita entre versiones gratuitas y de pago junto con pruebas del mundo real y clasificaciones actualizadas cada semana. ¡Explora ahora para descubrir la herramienta perfecta que te mantendrá a la vanguardia en tareas de IA!
9 herramientas
xix.ai
2026 Últimas Mejores Asistentes de Escritura con IA para Artículos Largos: Esquema y Borrador Más Rápido. XIX.AI selecciona las herramientas mejor valoradas y obligatorias de probar que ofrecen un apoyo poderoso y transformador para aumentar significativamente la eficiencia de escritura. Encontrarás una comparación detallada entre versiones gratuitas y de pago, pruebas del mundo real y clasificaciones actualizadas semanalmente. Explora ahora para Descubrir tu herramienta perfecta y Comienza a crear hoy para Desbloquear tu ventaja con IA.
8 herramientas
xix.ai
¡Las mejores herramientas de estudio de ChatGPT de 2026 para repasar exámenes, fichas de estudio y explicaciones de deberes! XIX.AI ha elaborado una lista de las herramientas mejor valoradas, potentes y revolucionarias, diseñadas para aumentar tu productividad. Estas soluciones, que no te puedes perder, ofrecen comparativas entre versiones gratuitas y de pago, pruebas en situaciones reales y clasificaciones detalladas para ayudarte a encontrar la opción perfecta para una preparación eficiente de los exámenes y ayuda con los deberes. ¡Explóralas ahora para sacar el máximo partido a la IA!
10 herramientas
xix.ai
¡Los mejores y más recientes planificadores de estudio con inteligencia artificial, altamente calificados, para la preparación de exámenes en 2026, están disponibles aquí en XIX.AI! Esta selección cuidadosamente elaborada incluye herramientas potentes que transforman completamente el proceso de estudio, ayudándolo a simplificar su revisión, mejorar su concentración y crear horarios de estudio personalizados. Realizamos pruebas en condiciones reales para determinar las mejores opciones, ofreciendo una comparación entre versiones gratuitas y de pago, además de clasificaciones actualizadas semanalmente. Son soluciones que debe probar para maximizar su productividad y ayudarlo a superar con éxito cada examen. ¡Explórelas ahora para encontrar la herramienta perfecta para usted!
14 herramientas
xix.ai
¡Las mejores herramientas de 2026 para identificar brechas en palabras clave de IA, altamente calificadas y optimizadas para el crecimiento orgánico! XIX.AI ha seleccionado cuidadosamente una colección poderosa y revolucionaria de las herramientas más eficaces disponibles, que incluye clasificaciones actualizadas semanalmente y pruebas en entornos reales. Podrá encontrar una comparación detallada entre las opciones gratuitas y de pago para ayudarlo a elegir la solución perfecta que aumente su eficiencia en la creación de contenido y le permita aprovechar al máximo las ventajas de la IA. ¡Explórelas ahora mismo!
8 herramientas
xix.ai
¡Ya están aquí, en XIX.AI, las mejores herramientas de enlaces internos con IA mejor valoradas de 2026 para mejorar la estructura de tu sitio web! Esta selección incluye soluciones potentes y revolucionarias que han superado pruebas en el mundo real para ofrecer resultados superiores. Consulta la comparación entre las versiones gratuitas y de pago, echa un vistazo a las clasificaciones y descubre opciones imprescindibles para potenciar el rendimiento SEO de tu sitio web y optimizar la organización del contenido. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
11 herramientas
xix.ai












