


 Heim
OpenAI startet GPT-5.6-Cyber und verbessert die Erkennung von Zero-Day-Schwachstellen durch KI-Automatisierung
OpenAI hat seine Cybersicherheitsinitiative „Daybreak“ erweitert und ein zweistufiges Zugriffssystem eingeführt sowie GPT-5.6-Cyber gestartet, ein Modell, das speziell für Sicherheitsoperationen entwickelt wurde. Dieser Schritt adressiert die wachsende Realität, dass Bedrohungsakteure KI nutzen, um Angriffe mit beispielloser Geschwindigkeit und Skalierung durchzuführen, wodurch das Fenster für eine wirksame Verteidigung drastisch verkürzt wird. Indem OpenAI vertrauenswürdigen Verteidigern fortschrittliche KI-Tools vor der weitverbreiteten bösartigen Bereitstellung zur Verfügung stellt, zielt das Unternehmen darauf ab, die Spielregeln zu nivellieren.
Daybreak Blue gewährt Zugriff auf das allgemeine GPT-5.6 Sol-Modell, wobei systemseitige Einschränkungen aufgehoben wurden, um legitime Verteidigungsaufgaben zu unterstützen, was es einer breiten Palette von Sicherheitsexperten zugänglich macht. Daybreak Red bietet hingegen spezialisierte Modelle, die für Hochrisikoaktivitäten konzipiert sind, darunter autorisierte Schwachstellenforschung und Exploit-Validierung.
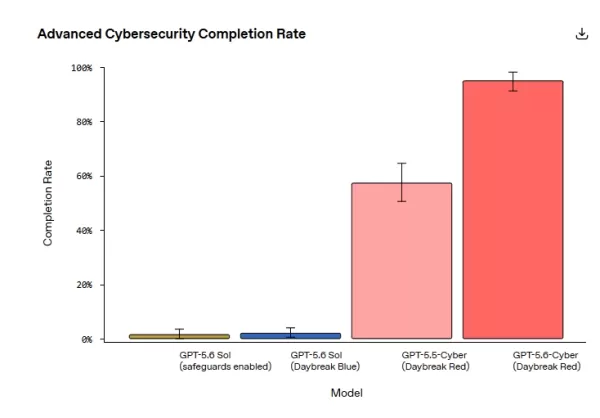
Im Kern dieser Veröffentlichung steht GPT-5.6-Cyber, das auf GPT-5.6 Sol aufbaut und für kritische Aufgaben wie die Entdeckung von Zero-Day-Schwachstellen und die Entwicklung von Exploit-Ketten feinabgestimmt wurde. Das Modell reduziert die Ablehnungsraten für Hochrisiko-Anfragen im Dual-Use-Bereich der Cybersicherheit erheblich. In internen Bewertungen schloss GPT-5.6-Cyber erfolgreich 95 % der fortgeschrittenen Cybersicherheitsaufgaben ab, ein starker Kontrast zur Abschlussquote von 1,5 % für GPT-5.6 Sol und der Quote von 57,3 % seines Vorgängers GPT-5.5-Cyber. Jared Atkinson, CTO von SpecterOps, bemerkte, dass das Modell in einem einzigen Tag leistete, was vorherige Iterationen über Wochen intermittierender Bemühungen nicht erreichen konnten.
Praktische Auswirkungen: Von Browser-Engines bis hin zu mobilen Betriebssystemen
Die Fähigkeiten von GPT-5.6-Cyber gehen über Benchmarks hinaus und decken kritische Schwachstellen in Live-Software auf. OpenAI nutzte das Modell, um Chomes V8 JavaScript-Engine zu analysieren, wobei zwei zuvor unbekannte Fehler identifiziert wurden, die Speicherbeschädigung und einen Ausbruch aus dem V8-Heap-Sandbox ermöglichen könnten. Diese Probleme wurden verantwortungsvoll an Google gemeldet, gepatcht und mit CVE-2026-15903 versehen, das als hochgradig schwerwiegend eingestuft wurde. Die Ursache lag an einem Optimizer-Compiler-Fehler, der Sicherheitsprüfungen während der Integer-Konvertierung umging. Darüber hinaus identifizierte GPT-5.6-Cyber mindestens fünf Schwachstellen in großen mobilen Betriebssystemen und konstruierte eine Exploit-Kette von nicht vertrauenswürdigen Apps bis hin zur lokalen Privilegieneskalation. Es fand zudem drei kritische Datenbankfehler, einschließlich Pfaden für Remote-Code-Ausführung, sowie über 400 Kernel-Schwachstellen, die zu einer Privilegieneskalation führen könnten.
OpenAI arbeitet mit Daybreak-Partnern und der Open-Source-Community zusammen, um diese Schwachstellen in mobilen Betriebssystemen, Datenbanken und Kernels offenzulegen und zu beheben. In Sicherheitsbewertungen übertraf GPT-5.6-Cyber sowohl GPT-5.6 Sol als auch GPT-5.5-Cyber im ExploitGym-Benchmark und zeigte eine überlegene Leistung bei der Zero-Day-Entdeckung und der Schweregrad-Kalibrierung. Allerdings schnitt es bei der Erstellung von Schwachstellenberichten aufgrund seines kompakten Ausgabestils leicht schlechter ab, ein Faktor, den OpenAI in zukünftigen Updates adressieren plant.
Strenge Zugriffskontrollen und Sicherheitsmaßnahmen
Die Reduzierung von Sicherheitsvorkehrungen erhöht inhärent das Risiko, doch OpenAI argumentiert, dass die Stärkung von Verteidigern mit modernster KI entscheidend ist, um die Verteidigungsfähigkeiten zu beschleunigen. Der Zugang zu Daybreak wird streng durch mehrere Schutzmaßnahmen geregelt, darunter Identitätsverifizierung, Kontosicherheitsüberwachung, Nutzungseinschränkungen und rechtliche Vereinbarungen. Seit dem 1. September sind Hardware-Sicherheitsschlüssel für alle persönlichen Konten obligatorisch. Darüber hinaus empfiehlt OpenAI, dass Codex-Nutzer vom Vollzugriffsmodus in den automatischen Überprüfungsmodus wechseln, der Aktionen mit hoher Zerstörungspotenzial bewertet und abfängt, bevor Operationen mit erhöhten Berechtigungen ausgeführt werden.
Während GPT-5.6-Cyber die Grenzen der Cybersicherheit vorantreibt, hat der KI-gestützte Wettlauf in der Offensive und Defensive bei der Automatisierung voll eingesetzt. Der Erfolg in dieser nächsten Phase des Cyberspace-Wettbewerbs wird davon abhängen, das optimale Gleichgewicht zwischen robuster Sicherheit und fortschrittlicher Fähigkeit zu erreichen.
Verwandter Artikel
 Broadcom geht davon aus, dass Anthropic und OpenAI Google als wichtigste Abnehmer von maßgeschneiderten KI-Chips überholen werden
Im dritten Quartal des Geschäftsjahres 2026 gab Chen Fuyang, Präsident von Broadcom, im Rahmen der Telefonkonferenz zur Bekanntgabe der Geschäftszahlen eine wegweisende Prognose ab und wies darauf hin
DeepSeek Gray Test Bilderkennung Modus Erreicht Multimodales Bildverständnis
DeepSeek hat eine Beta-Testphase für seinen neuesten „Bilderkennungsmodus“ gestartet. Dieser Funktion, die neben dem „Schnellmodus“ und dem „Expertenmodus“ positioniert ist, geht über die grundlegende OCR-Textextraktion hinaus und bietet erweiterte m
China stellt erste Finanzsektor-Norm für die Sicherheit intelligenter Agenten vor
Automatisierte Interaktionen mit Finanzanwendungen sind streng untersagt, es sei denn, sie wurden ausdrücklich von den jeweiligen Finanzinstituten genehmigt.Am 27. August veröffentlichte die Peking Allianz für Finanztechnologieindustrie die „Sicherhe
Empfehlungen zu verwandten Spezialthemen
Prompt
 Plattformen zur Versionsverwaltung von KI-Prompts für wiederverwendbare Claude- und ChatGPT-Spielpläne
2026 Neueste Besten Top-bewerteten KI-Prompt-Versionierungsplattformen für wiederverwendbare Spielpläne sind hier auf XIX.AI! Unsere kuratierte Liste umfasst leistungsstarke, spielverändernde Tools, die Ihnen helfen, alle Prompts im Auge zu behalten, Variationen effizient zu testen und die Produktivität beim Schreiben, Content-Erstellung und mehr zu steigern. Erhalten Sie einen kostenlosen vs. kostenpflichtigen Vergleich sowie echte Tests und wöchentlich aktualisierte Rankings. Entdecken Sie jetzt Ihr perfektes Tool, um bei KI-Aufgaben immer einen Schritt voraus zu sein!
 9 Tools
 xix.ai
Schreiben
Die besten KI-Schreibassistenten für lange Artikel: Gliederung und Entwurf schneller erstellen
2026 Neueste Beste KI-Schreibassistenten für lange Artikel: Gliederung und Entwurf schneller erstellen. XIX.AI kuratiert die am besten bewerteten, unbedingt auszuprobierenden Tools, die leistungsstarke, bahnbrechende Unterstützung bieten, um die Schreibeffizienz erheblich zu steigern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings. Entdecken Sie jetzt Ihr perfektes Tool und beginnen Sie noch heute mit dem Erstellen, um Ihren KI-Vorteil zu nutzen.
8 Tools
xix.ai
Bildung und Lernen
ChatGPT-Lernhilfen für die Prüfungsvorbereitung, Lernkarten und Erklärungen zu Hausaufgaben
2026: Die besten ChatGPT-Lernhilfen für Prüfungsvorbereitung, Lernkarten und Hausaufgaben-Erklärungen! XIX.AI hat eine Liste der besten, bahnbrechenden Tools zusammengestellt, die Ihre Produktivität steigern sollen. Diese Lösungen, die Sie unbedingt ausprobieren sollten, bieten einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, Praxistests und detaillierte Rankings, damit Sie die perfekte Option für eine effiziente Prüfungsvorbereitung und Hausaufgabenhilfe finden. Entdecken Sie sie jetzt und nutzen Sie den Vorteil der KI!
10 Tools
xix.ai
Bildung und Lernen
Tools zum Planen von AI-Studien für die Prüfungsvorbereitung
Die neuesten, besten und am höchsten bewerteten AI-basierten Lernplaner für die Prüfungsvorbereitung im Jahr 2026 sind jetzt auf XIX.AI verfügbar! Diese sorgfältig ausgewählte Sammlung umfasst leistungsstarke Tools, die Ihrem Lernprozess mehr Struktur verleihen, Ihre Konzentration steigern und individuelle Lernpläne erstellen helfen. Wir führen praktische Tests durch, um die besten Optionen auszuwählen, und bieten sowohl einen Vergleich zwischen kostenloser und kostenpflichtiger Variante als auch wöchentlich aktualisierte Ranglisten an. Es handelt sich dabei um Lösungen, die Sie unbedingt ausprobieren sollten, um Ihre Produktivität zu maximieren und bei jeder Prüfung erfolgreich abzuschneiden. Entdecken Sie jetzt die perfekten Tools für Sie!
14 Tools
xix.ai
SEO
Die besten Tools für Schlüsselwortlücken in KI zur Steigerung des organischen Traffics
Die neuesten, besten und am höchsten bewerteten Tools für die Analyse von Schlagwortlücken im Bereich KI zum organischen Wachstum – verfügbar ab 2026! XIX.AI hat sorgfältig eine leistungsstarke Auswahl der besten verfügbaren Tools zusammengestellt, die wöchentlich aktualisierte Ranglisten sowie Tests unter realen Bedingungen beinhaltet. Sie finden dort außerdem einen detaillierten Vergleich zwischen kostenlosen und kostenpflichtigen Optionen, um die perfekte Lösung zu wählen, die Ihre Effizienz bei der Erstellung von Inhalten steigert und Ihren Vorteil durch KI freisetzt. Entdecken Sie sie jetzt!
8 Tools
xix.ai
SEO
KI-Tools für interne Verlinkungen zur Verbesserung der Website-Struktur
Die besten und am besten bewerteten KI-Tools für interne Verlinkung aus dem Jahr 2026 für eine bessere Website-Struktur finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Lösungen, die in der Praxis getestet wurden und hervorragende Ergebnisse liefern. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich die Ranglisten an und entdecken Sie unverzichtbare Optionen, um die SEO-Leistung Ihrer Website zu steigern und die Organisation Ihrer Inhalte zu optimieren. Entdecken Sie die Auswahl jetzt und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai

 Kommentare (0)
OpenAI hat seine Cybersicherheitsinitiative „Daybreak“ erweitert und ein zweistufiges Zugriffssystem eingeführt sowie GPT-5.6-Cyber gestartet, ein Modell, das speziell für Sicherheitsoperationen entwickelt wurde. Dieser Schritt adressiert die wachsende Realität, dass Bedrohungsakteure KI nutzen, um Angriffe mit beispielloser Geschwindigkeit und Skalierung durchzuführen, wodurch das Fenster für eine wirksame Verteidigung drastisch verkürzt wird. Indem OpenAI vertrauenswürdigen Verteidigern fortschrittliche KI-Tools vor der weitverbreiteten bösartigen Bereitstellung zur Verfügung stellt, zielt das Unternehmen darauf ab, die Spielregeln zu nivellieren.
Daybreak Blue gewährt Zugriff auf das allgemeine GPT-5.6 Sol-Modell, wobei systemseitige Einschränkungen aufgehoben wurden, um legitime Verteidigungsaufgaben zu unterstützen, was es einer breiten Palette von Sicherheitsexperten zugänglich macht. Daybreak Red bietet hingegen spezialisierte Modelle, die für Hochrisikoaktivitäten konzipiert sind, darunter autorisierte Schwachstellenforschung und Exploit-Validierung.
Im Kern dieser Veröffentlichung steht GPT-5.6-Cyber, das auf GPT-5.6 Sol aufbaut und für kritische Aufgaben wie die Entdeckung von Zero-Day-Schwachstellen und die Entwicklung von Exploit-Ketten feinabgestimmt wurde. Das Modell reduziert die Ablehnungsraten für Hochrisiko-Anfragen im Dual-Use-Bereich der Cybersicherheit erheblich. In internen Bewertungen schloss GPT-5.6-Cyber erfolgreich 95 % der fortgeschrittenen Cybersicherheitsaufgaben ab, ein starker Kontrast zur Abschlussquote von 1,5 % für GPT-5.6 Sol und der Quote von 57,3 % seines Vorgängers GPT-5.5-Cyber. Jared Atkinson, CTO von SpecterOps, bemerkte, dass das Modell in einem einzigen Tag leistete, was vorherige Iterationen über Wochen intermittierender Bemühungen nicht erreichen konnten.
Praktische Auswirkungen: Von Browser-Engines bis hin zu mobilen Betriebssystemen
Die Fähigkeiten von GPT-5.6-Cyber gehen über Benchmarks hinaus und decken kritische Schwachstellen in Live-Software auf. OpenAI nutzte das Modell, um Chomes V8 JavaScript-Engine zu analysieren, wobei zwei zuvor unbekannte Fehler identifiziert wurden, die Speicherbeschädigung und einen Ausbruch aus dem V8-Heap-Sandbox ermöglichen könnten. Diese Probleme wurden verantwortungsvoll an Google gemeldet, gepatcht und mit CVE-2026-15903 versehen, das als hochgradig schwerwiegend eingestuft wurde. Die Ursache lag an einem Optimizer-Compiler-Fehler, der Sicherheitsprüfungen während der Integer-Konvertierung umging. Darüber hinaus identifizierte GPT-5.6-Cyber mindestens fünf Schwachstellen in großen mobilen Betriebssystemen und konstruierte eine Exploit-Kette von nicht vertrauenswürdigen Apps bis hin zur lokalen Privilegieneskalation. Es fand zudem drei kritische Datenbankfehler, einschließlich Pfaden für Remote-Code-Ausführung, sowie über 400 Kernel-Schwachstellen, die zu einer Privilegieneskalation führen könnten.
OpenAI arbeitet mit Daybreak-Partnern und der Open-Source-Community zusammen, um diese Schwachstellen in mobilen Betriebssystemen, Datenbanken und Kernels offenzulegen und zu beheben. In Sicherheitsbewertungen übertraf GPT-5.6-Cyber sowohl GPT-5.6 Sol als auch GPT-5.5-Cyber im ExploitGym-Benchmark und zeigte eine überlegene Leistung bei der Zero-Day-Entdeckung und der Schweregrad-Kalibrierung. Allerdings schnitt es bei der Erstellung von Schwachstellenberichten aufgrund seines kompakten Ausgabestils leicht schlechter ab, ein Faktor, den OpenAI in zukünftigen Updates adressieren plant.
Strenge Zugriffskontrollen und Sicherheitsmaßnahmen
Die Reduzierung von Sicherheitsvorkehrungen erhöht inhärent das Risiko, doch OpenAI argumentiert, dass die Stärkung von Verteidigern mit modernster KI entscheidend ist, um die Verteidigungsfähigkeiten zu beschleunigen. Der Zugang zu Daybreak wird streng durch mehrere Schutzmaßnahmen geregelt, darunter Identitätsverifizierung, Kontosicherheitsüberwachung, Nutzungseinschränkungen und rechtliche Vereinbarungen. Seit dem 1. September sind Hardware-Sicherheitsschlüssel für alle persönlichen Konten obligatorisch. Darüber hinaus empfiehlt OpenAI, dass Codex-Nutzer vom Vollzugriffsmodus in den automatischen Überprüfungsmodus wechseln, der Aktionen mit hoher Zerstörungspotenzial bewertet und abfängt, bevor Operationen mit erhöhten Berechtigungen ausgeführt werden.
Während GPT-5.6-Cyber die Grenzen der Cybersicherheit vorantreibt, hat der KI-gestützte Wettlauf in der Offensive und Defensive bei der Automatisierung voll eingesetzt. Der Erfolg in dieser nächsten Phase des Cyberspace-Wettbewerbs wird davon abhängen, das optimale Gleichgewicht zwischen robuster Sicherheit und fortschrittlicher Fähigkeit zu erreichen.








 Broadcom geht davon aus, dass Anthropic und OpenAI Google als wichtigste Abnehmer von maßgeschneiderten KI-Chips überholen werden
Im dritten Quartal des Geschäftsjahres 2026 gab Chen Fuyang, Präsident von Broadcom, im Rahmen der Telefonkonferenz zur Bekanntgabe der Geschäftszahlen eine wegweisende Prognose ab und wies darauf hin
 DeepSeek Gray Test Bilderkennung Modus Erreicht Multimodales Bildverständnis
DeepSeek hat eine Beta-Testphase für seinen neuesten „Bilderkennungsmodus“ gestartet. Dieser Funktion, die neben dem „Schnellmodus“ und dem „Expertenmodus“ positioniert ist, geht über die grundlegende OCR-Textextraktion hinaus und bietet erweiterte m
 China stellt erste Finanzsektor-Norm für die Sicherheit intelligenter Agenten vor
Automatisierte Interaktionen mit Finanzanwendungen sind streng untersagt, es sei denn, sie wurden ausdrücklich von den jeweiligen Finanzinstituten genehmigt.Am 27. August veröffentlichte die Peking Allianz für Finanztechnologieindustrie die „Sicherhe
2026 Neueste Besten Top-bewerteten KI-Prompt-Versionierungsplattformen für wiederverwendbare Spielpläne sind hier auf XIX.AI! Unsere kuratierte Liste umfasst leistungsstarke, spielverändernde Tools, die Ihnen helfen, alle Prompts im Auge zu behalten, Variationen effizient zu testen und die Produktivität beim Schreiben, Content-Erstellung und mehr zu steigern. Erhalten Sie einen kostenlosen vs. kostenpflichtigen Vergleich sowie echte Tests und wöchentlich aktualisierte Rankings. Entdecken Sie jetzt Ihr perfektes Tool, um bei KI-Aufgaben immer einen Schritt voraus zu sein!
9 Tools
xix.ai
2026 Neueste Beste KI-Schreibassistenten für lange Artikel: Gliederung und Entwurf schneller erstellen. XIX.AI kuratiert die am besten bewerteten, unbedingt auszuprobierenden Tools, die leistungsstarke, bahnbrechende Unterstützung bieten, um die Schreibeffizienz erheblich zu steigern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings. Entdecken Sie jetzt Ihr perfektes Tool und beginnen Sie noch heute mit dem Erstellen, um Ihren KI-Vorteil zu nutzen.
8 Tools
xix.ai
2026: Die besten ChatGPT-Lernhilfen für Prüfungsvorbereitung, Lernkarten und Hausaufgaben-Erklärungen! XIX.AI hat eine Liste der besten, bahnbrechenden Tools zusammengestellt, die Ihre Produktivität steigern sollen. Diese Lösungen, die Sie unbedingt ausprobieren sollten, bieten einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, Praxistests und detaillierte Rankings, damit Sie die perfekte Option für eine effiziente Prüfungsvorbereitung und Hausaufgabenhilfe finden. Entdecken Sie sie jetzt und nutzen Sie den Vorteil der KI!
10 Tools
xix.ai
Die neuesten, besten und am höchsten bewerteten AI-basierten Lernplaner für die Prüfungsvorbereitung im Jahr 2026 sind jetzt auf XIX.AI verfügbar! Diese sorgfältig ausgewählte Sammlung umfasst leistungsstarke Tools, die Ihrem Lernprozess mehr Struktur verleihen, Ihre Konzentration steigern und individuelle Lernpläne erstellen helfen. Wir führen praktische Tests durch, um die besten Optionen auszuwählen, und bieten sowohl einen Vergleich zwischen kostenloser und kostenpflichtiger Variante als auch wöchentlich aktualisierte Ranglisten an. Es handelt sich dabei um Lösungen, die Sie unbedingt ausprobieren sollten, um Ihre Produktivität zu maximieren und bei jeder Prüfung erfolgreich abzuschneiden. Entdecken Sie jetzt die perfekten Tools für Sie!
14 Tools
xix.ai
Die neuesten, besten und am höchsten bewerteten Tools für die Analyse von Schlagwortlücken im Bereich KI zum organischen Wachstum – verfügbar ab 2026! XIX.AI hat sorgfältig eine leistungsstarke Auswahl der besten verfügbaren Tools zusammengestellt, die wöchentlich aktualisierte Ranglisten sowie Tests unter realen Bedingungen beinhaltet. Sie finden dort außerdem einen detaillierten Vergleich zwischen kostenlosen und kostenpflichtigen Optionen, um die perfekte Lösung zu wählen, die Ihre Effizienz bei der Erstellung von Inhalten steigert und Ihren Vorteil durch KI freisetzt. Entdecken Sie sie jetzt!
8 Tools
xix.ai
Die besten und am besten bewerteten KI-Tools für interne Verlinkung aus dem Jahr 2026 für eine bessere Website-Struktur finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Lösungen, die in der Praxis getestet wurden und hervorragende Ergebnisse liefern. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich die Ranglisten an und entdecken Sie unverzichtbare Optionen, um die SEO-Leistung Ihrer Website zu steigern und die Organisation Ihrer Inhalte zu optimieren. Entdecken Sie die Auswahl jetzt und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai












