


 Maison
La Chine dévoile la première norme du secteur financier relative à la sécurité des agents intelligents
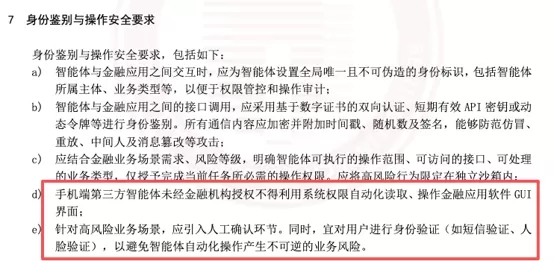
Les interactions automatisées avec les applications financières sont strictement interdites, sauf autorisation explicite des institutions financières concernées.
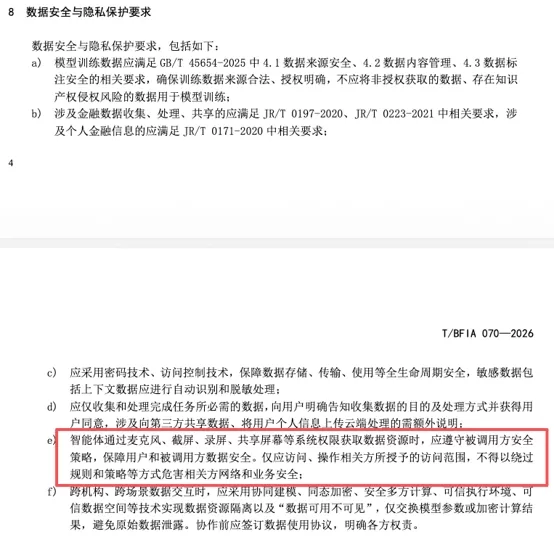
Le 27 août, l’Alliance de l’industrie des technologies financières de Pékin a publié les « Exigences de sécurité pour la technologie des agents intelligents dans les applications financières », marquant la première norme sectorielle dédiée à la sécurisation des agents d’intelligence artificielle au sein des services financiers. Les directives stipulent que les agents tiers sur les appareils mobiles ne peuvent pas lire ou manipuler automatiquement l’interface graphique (GUI) des applications financières sans le consentement explicite de l’institution. De plus, lors de l’accès aux données via les autorisations microphone, capture d’écran ou partage, les agents doivent se conformer aux protocoles de sécurité établis par l’application hôte. Des experts du secteur qualifient ce cadre de « double autorisation », exigeant à la fois le consentement de l’utilisateur et l’approbation institutionnelle pour toute opération sur une application financière.
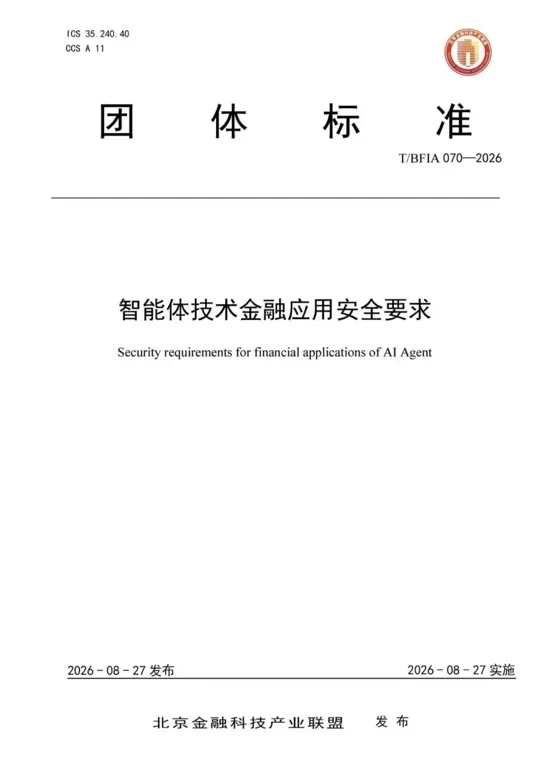
Développé sous la direction du Centre national de certification des technologies financières de Pékin, cette norme implique la collaboration d’entités financières majeures – incluant China Post Savings Bank, Industrial and Commercial Bank of China, China UnionPay, Bank of China, Communications Bank et Huaxia Bank – ainsi que de géants technologiques tels que Huawei, Ant Group, Volcano Engine et Tencent Cloud. Elle fournit un cadre de sécurité complet pour les institutions financières et les entreprises technologiques développant des agents d’intelligence artificielle, couvrant l’initialisation, le raisonnement du modèle, la vérification d’identité, la confidentialité des données et la conformité. Cette initiative constitue la première norme de groupe en Chine abordant la sécurité des agents intelligents dans les contextes financiers.
Suite au lancement en décembre 2025 d’un smartphone doté d’un assistant IA, des utilisateurs ont signalé des connexions non autorisées et des anomalies de paiement sur diverses applications bancaires. Le 6 du mois suivant, les fonctionnalités d’opération financière de l’assistant ont été désactivées, mettant en lumière un vide réglementaire à cette époque.
Alors que les agents d’intelligence artificielle deviennent plus répandus dans les services financiers, les préoccupations concernant leurs permissions étendues se sont intensifiées. Un expert en fintech a noté que de nombreux agents contournent les API officielles, utilisant plutôt la lecture d’écran, des clics simulés et la reconnaissance optique de caractères (OCR) pour interpréter le texte de l’interface. Bien que cette approche offre une large compatibilité, elle contourne les contrôles de permission des développeurs, les systèmes de gestion des risques et les cadres de responsabilité. Dans des domaines réglementés tels que les paiements et la gestion de patrimoine, de telles opérations non autorisées présentent des risques directs pour les comptes des utilisateurs et la sécurité des fonds.
En mai 2026, l’Administration de l’espace cyberspace de Chine, la Commission nationale du développement et des réformes et le Ministère de l’industrie et des technologies de l’information ont conjointement publié les « Avis sur la mise en œuvre de l’application normalisée et du développement innovant des agents intelligents », soulignant la nécessité de réglementer les permissions et les comportements des agents. En juillet, les documents techniques nationaux « Interconnexion des agents intelligents d’intelligence artificielle » (GB/Z185.1~185.7—2026) ont été publiés, ainsi qu’un plan de norme nationale obligatoire pour les « Exigences de base pour la sécurité des applications d’agents intelligents » par l’Administration d’État pour la régulation du marché. Le 15 juillet, l’Administration de l’espace cyberspace a également annoncé le dépôt de sept nouveaux services d’intelligence artificielle générative côté terminal.
Les fabricants d’appareils ont de plus en plus ajusté leurs stratégies techniques pour privilégier le consentement des développeurs. Par exemple, le dernier téléphone Doubao a modifié son modèle de partenariat avec les super-applications comme Alibaba et Tencent, éliminant la lecture d’écran et la simulation de clics même après autorisation utilisateur. L’accès n’est désormais accordé que lorsque l’application fournit des services MCP et autorise explicitement le contrôle. De même, Jieyue Star STEPX Neo utilise le protocole GUI-MCP, permettant aux développeurs de définir la portée de l’accessibilité. En juin 2026, WeChat et Honor ont introduit les capacités A2A (Agent-to-Agent), permettant aux assistants vocaux d’initier des appels ou d’envoyer des messages via WeChat grâce à une intégration active d’API. Cela crée une couche d’autorisation secondaire au-delà du consentement utilisateur. Au niveau mondial, Google et Samsung ont adopté des modèles de permission ouverts au système avec la coopération des applications sur la série Galaxy S26.
Lien vers la norme :
Lien vers le texte intégral : Alliance de l’industrie des technologies financières de Pékin - Norme de groupe
Article connexe
 Mode de reconnaissance d’image de test DeepSeek Gray atteint la compréhension d’images multimodales
DeepSeek a lancé une phase de test bêta pour son dernier « Mode de reconnaissance d’images ». Placé aux côtés du « Mode rapide » et du « Mode expert », cette fonctionnalité va au-delà de l’extraction de texte par OCR basique, en offrant une analyse m
LetinAR lève 18,5 millions de dollars alors que les modules optiques alimentent les lunettes intelligentes de nouvelle génération
Imaginez-vous en train de rouler à moto à 160 km/h lorsqu’une flèche de navigation apparaît directement sur la route, vous guidant dans votre virage. Sans téléphone en vue et sans besoin de jeter un coup d’œil à votre tableau de bord, les données ess
Accenture s’associe à Anthropic pour lancer le premier évaluateur d’IA intégré
L’initiative de Dario Amodei visant à intégrer des évaluateurs de sécurité indépendants au sein des laboratoires d’IA se concrétise : Anthropic a annoncé que des employés du cabinet de conseil technologique Accenture travailleront sur site pour audit
Recommandations de sujets spéciaux liés
en écrivant
 Meilleurs assistants d’écriture par IA pour les articles longs : élaborez des plans et rédigez plus rapidement
2026 Derniers Meilleurs Assistants d’Écriture par IA pour les Articles Longues : Élaborez et Rédigez plus Rapidement. XIX.AI sélectionne les outils les mieux notés, à essayer absolument, offrant un soutien puissant et transformateur pour améliorer considérablement l’efficacité de l’écriture. Vous trouverez des comparaisons détaillées entre les versions gratuites et payantes, des tests en conditions réelles, ainsi que des classements mis à jour chaque semaine. Explorez dès maintenant pour Découvrir votre outil idéal et Commencez à créer dès aujourd’hui pour Débloquer votre avantage IA.
 8 outils
 xix.ai
Éducation et apprentissage
Outils d'étude ChatGPT pour la révision des examens, les fiches de révision et les explications de devoirs
2026 : les meilleurs outils d’étude ChatGPT pour la révision des examens, les fiches de révision et les explications de devoirs ! XIX.AI a sélectionné une liste des meilleurs outils révolutionnaires conçus pour booster votre productivité. Ces solutions incontournables proposent une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à trouver l'option idéale pour une préparation efficace aux examens et une aide aux devoirs. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA !
10 outils
xix.ai
Éducation et apprentissage
Outils de planification d’études en IA pour la préparation aux examens
Les meilleures outils de planification d’études en IA, hautement notés et mis à jour pour 2026, destinés à la préparation aux examens, sont disponibles sur XIX.AI ! Cette sélection rigoureuse regroupe des outils puissants capables de transformer votre façon d’étudier, vous aidant à simplifier votre processus de révision, à améliorer votre concentration et à établir des horaires d’étude personnalisés. Nous effectuons des tests dans des conditions réelles afin de déterminer les meilleures options, en proposant une comparaison entre versions gratuites et payantes ainsi que des classements mis à jour chaque semaine. Il s’agit de solutions incontournables conçues pour maximiser votre productivité et vous aider à réussir tous vos examens. Découvrez-les dès maintenant pour trouver l’outil idéal pour vous !
14 outils
xix.ai
Référencement
Meilleurs outils de détection des lacunes de mots-clés en IA pour une croissance organique
Les meilleures outils de 2026 pour identifier les lacunes liées aux mots-clés en IA, hautement notés et parfaits pour une croissance organique ! XIX.AI a soigneusement sélectionné une série puissante et révolutionnaire des meilleurs outils disponibles, accompagnée de classements mis à jour chaque semaine ainsi que de tests réalisés dans la pratique. Vous y trouverez une comparaison détaillée entre les versions gratuites et payantes afin de choisir l’option idéale qui améliorera votre efficacité dans la création de contenu et vous permettra d’exploiter au mieux les avantages offerts par l’IA. Découvrez-les dès maintenant !
8 outils
xix.ai
Référencement
Outils d'IA pour les liens internes : optimiser la structure de votre site
Les meilleurs outils d'IA pour les liens internes de 2026, les mieux notés pour optimiser la structure de votre site, sont disponibles ici sur XIX.AI ! Cette sélection rigoureuse présente des solutions puissantes et révolutionnaires qui ont fait leurs preuves lors de tests en conditions réelles pour offrir des résultats exceptionnels. Consultez un comparatif entre les versions gratuites et payantes, découvrez les classements et identifiez les options incontournables pour booster le référencement naturel de votre site et optimiser l'organisation de votre contenu. Explorez-la dès maintenant pour tirer pleinement parti de l'IA !
11 outils
xix.ai
Productivité
Meilleurs outils d’organisation de notes par IA pour le travail quotidien
Les meilleurs outils d’organisation de notes par IA, les plus récents et les mieux notés pour le travail quotidien en 2026, sont disponibles sur XIX.AI ! Cette liste rigoureusement sélectionnée présente des solutions puissantes capables de transformer radicalement votre façon de travailler, ayant fait l’objet de tests concrets et d’une évaluation approfondie. Vous y trouverez une comparaison détaillée entre les versions gratuites et payantes afin de choisir l’outil qui correspond parfaitement à vos besoins. Découvrez-les dès maintenant pour trouver l’outil idéal et tirer parti au maximum des capacités de l’IA dans vos tâches quotidiennes !
11 outils
xix.ai

 commentaires (0)
Les interactions automatisées avec les applications financières sont strictement interdites, sauf autorisation explicite des institutions financières concernées.
Le 27 août, l’Alliance de l’industrie des technologies financières de Pékin a publié les « Exigences de sécurité pour la technologie des agents intelligents dans les applications financières », marquant la première norme sectorielle dédiée à la sécurisation des agents d’intelligence artificielle au sein des services financiers. Les directives stipulent que les agents tiers sur les appareils mobiles ne peuvent pas lire ou manipuler automatiquement l’interface graphique (GUI) des applications financières sans le consentement explicite de l’institution. De plus, lors de l’accès aux données via les autorisations microphone, capture d’écran ou partage, les agents doivent se conformer aux protocoles de sécurité établis par l’application hôte. Des experts du secteur qualifient ce cadre de « double autorisation », exigeant à la fois le consentement de l’utilisateur et l’approbation institutionnelle pour toute opération sur une application financière.
Développé sous la direction du Centre national de certification des technologies financières de Pékin, cette norme implique la collaboration d’entités financières majeures – incluant China Post Savings Bank, Industrial and Commercial Bank of China, China UnionPay, Bank of China, Communications Bank et Huaxia Bank – ainsi que de géants technologiques tels que Huawei, Ant Group, Volcano Engine et Tencent Cloud. Elle fournit un cadre de sécurité complet pour les institutions financières et les entreprises technologiques développant des agents d’intelligence artificielle, couvrant l’initialisation, le raisonnement du modèle, la vérification d’identité, la confidentialité des données et la conformité. Cette initiative constitue la première norme de groupe en Chine abordant la sécurité des agents intelligents dans les contextes financiers.
Suite au lancement en décembre 2025 d’un smartphone doté d’un assistant IA, des utilisateurs ont signalé des connexions non autorisées et des anomalies de paiement sur diverses applications bancaires. Le 6 du mois suivant, les fonctionnalités d’opération financière de l’assistant ont été désactivées, mettant en lumière un vide réglementaire à cette époque.
Alors que les agents d’intelligence artificielle deviennent plus répandus dans les services financiers, les préoccupations concernant leurs permissions étendues se sont intensifiées. Un expert en fintech a noté que de nombreux agents contournent les API officielles, utilisant plutôt la lecture d’écran, des clics simulés et la reconnaissance optique de caractères (OCR) pour interpréter le texte de l’interface. Bien que cette approche offre une large compatibilité, elle contourne les contrôles de permission des développeurs, les systèmes de gestion des risques et les cadres de responsabilité. Dans des domaines réglementés tels que les paiements et la gestion de patrimoine, de telles opérations non autorisées présentent des risques directs pour les comptes des utilisateurs et la sécurité des fonds.
En mai 2026, l’Administration de l’espace cyberspace de Chine, la Commission nationale du développement et des réformes et le Ministère de l’industrie et des technologies de l’information ont conjointement publié les « Avis sur la mise en œuvre de l’application normalisée et du développement innovant des agents intelligents », soulignant la nécessité de réglementer les permissions et les comportements des agents. En juillet, les documents techniques nationaux « Interconnexion des agents intelligents d’intelligence artificielle » (GB/Z185.1~185.7—2026) ont été publiés, ainsi qu’un plan de norme nationale obligatoire pour les « Exigences de base pour la sécurité des applications d’agents intelligents » par l’Administration d’État pour la régulation du marché. Le 15 juillet, l’Administration de l’espace cyberspace a également annoncé le dépôt de sept nouveaux services d’intelligence artificielle générative côté terminal.
Les fabricants d’appareils ont de plus en plus ajusté leurs stratégies techniques pour privilégier le consentement des développeurs. Par exemple, le dernier téléphone Doubao a modifié son modèle de partenariat avec les super-applications comme Alibaba et Tencent, éliminant la lecture d’écran et la simulation de clics même après autorisation utilisateur. L’accès n’est désormais accordé que lorsque l’application fournit des services MCP et autorise explicitement le contrôle. De même, Jieyue Star STEPX Neo utilise le protocole GUI-MCP, permettant aux développeurs de définir la portée de l’accessibilité. En juin 2026, WeChat et Honor ont introduit les capacités A2A (Agent-to-Agent), permettant aux assistants vocaux d’initier des appels ou d’envoyer des messages via WeChat grâce à une intégration active d’API. Cela crée une couche d’autorisation secondaire au-delà du consentement utilisateur. Au niveau mondial, Google et Samsung ont adopté des modèles de permission ouverts au système avec la coopération des applications sur la série Galaxy S26.
Lien vers la norme :
Lien vers le texte intégral : Alliance de l’industrie des technologies financières de Pékin - Norme de groupe








 Mode de reconnaissance d’image de test DeepSeek Gray atteint la compréhension d’images multimodales
DeepSeek a lancé une phase de test bêta pour son dernier « Mode de reconnaissance d’images ». Placé aux côtés du « Mode rapide » et du « Mode expert », cette fonctionnalité va au-delà de l’extraction de texte par OCR basique, en offrant une analyse m
 LetinAR lève 18,5 millions de dollars alors que les modules optiques alimentent les lunettes intelligentes de nouvelle génération
Imaginez-vous en train de rouler à moto à 160 km/h lorsqu’une flèche de navigation apparaît directement sur la route, vous guidant dans votre virage. Sans téléphone en vue et sans besoin de jeter un coup d’œil à votre tableau de bord, les données ess
 Accenture s’associe à Anthropic pour lancer le premier évaluateur d’IA intégré
L’initiative de Dario Amodei visant à intégrer des évaluateurs de sécurité indépendants au sein des laboratoires d’IA se concrétise : Anthropic a annoncé que des employés du cabinet de conseil technologique Accenture travailleront sur site pour audit
2026 Derniers Meilleurs Assistants d’Écriture par IA pour les Articles Longues : Élaborez et Rédigez plus Rapidement. XIX.AI sélectionne les outils les mieux notés, à essayer absolument, offrant un soutien puissant et transformateur pour améliorer considérablement l’efficacité de l’écriture. Vous trouverez des comparaisons détaillées entre les versions gratuites et payantes, des tests en conditions réelles, ainsi que des classements mis à jour chaque semaine. Explorez dès maintenant pour Découvrir votre outil idéal et Commencez à créer dès aujourd’hui pour Débloquer votre avantage IA.
8 outils
xix.ai
2026 : les meilleurs outils d’étude ChatGPT pour la révision des examens, les fiches de révision et les explications de devoirs ! XIX.AI a sélectionné une liste des meilleurs outils révolutionnaires conçus pour booster votre productivité. Ces solutions incontournables proposent une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à trouver l'option idéale pour une préparation efficace aux examens et une aide aux devoirs. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA !
10 outils
xix.ai
Les meilleures outils de planification d’études en IA, hautement notés et mis à jour pour 2026, destinés à la préparation aux examens, sont disponibles sur XIX.AI ! Cette sélection rigoureuse regroupe des outils puissants capables de transformer votre façon d’étudier, vous aidant à simplifier votre processus de révision, à améliorer votre concentration et à établir des horaires d’étude personnalisés. Nous effectuons des tests dans des conditions réelles afin de déterminer les meilleures options, en proposant une comparaison entre versions gratuites et payantes ainsi que des classements mis à jour chaque semaine. Il s’agit de solutions incontournables conçues pour maximiser votre productivité et vous aider à réussir tous vos examens. Découvrez-les dès maintenant pour trouver l’outil idéal pour vous !
14 outils
xix.ai
Les meilleures outils de 2026 pour identifier les lacunes liées aux mots-clés en IA, hautement notés et parfaits pour une croissance organique ! XIX.AI a soigneusement sélectionné une série puissante et révolutionnaire des meilleurs outils disponibles, accompagnée de classements mis à jour chaque semaine ainsi que de tests réalisés dans la pratique. Vous y trouverez une comparaison détaillée entre les versions gratuites et payantes afin de choisir l’option idéale qui améliorera votre efficacité dans la création de contenu et vous permettra d’exploiter au mieux les avantages offerts par l’IA. Découvrez-les dès maintenant !
8 outils
xix.ai
Les meilleurs outils d'IA pour les liens internes de 2026, les mieux notés pour optimiser la structure de votre site, sont disponibles ici sur XIX.AI ! Cette sélection rigoureuse présente des solutions puissantes et révolutionnaires qui ont fait leurs preuves lors de tests en conditions réelles pour offrir des résultats exceptionnels. Consultez un comparatif entre les versions gratuites et payantes, découvrez les classements et identifiez les options incontournables pour booster le référencement naturel de votre site et optimiser l'organisation de votre contenu. Explorez-la dès maintenant pour tirer pleinement parti de l'IA !
11 outils
xix.ai
Les meilleurs outils d’organisation de notes par IA, les plus récents et les mieux notés pour le travail quotidien en 2026, sont disponibles sur XIX.AI ! Cette liste rigoureusement sélectionnée présente des solutions puissantes capables de transformer radicalement votre façon de travailler, ayant fait l’objet de tests concrets et d’une évaluation approfondie. Vous y trouverez une comparaison détaillée entre les versions gratuites et payantes afin de choisir l’outil qui correspond parfaitement à vos besoins. Découvrez-les dès maintenant pour trouver l’outil idéal et tirer parti au maximum des capacités de l’IA dans vos tâches quotidiennes !
11 outils
xix.ai












