


 Lar
A China Revela o Primeiro Padrão do Setor Financeiro para Segurança de Agentes Inteligentes
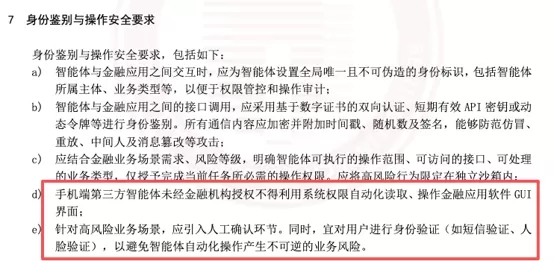
As interações automatizadas com aplicações financeiras são estritamente proibidas, a menos que explicitamente autorizadas pelas respectivas instituições financeiras.
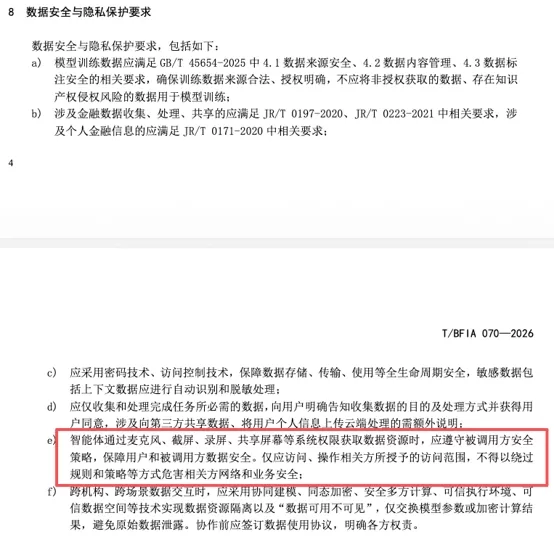
Em 27 de agosto, a Aliança da Indústria de Tecnologia Financeira de Pequim publicou os "Requisitos de Segurança para a Tecnologia de Agentes Inteligentes em Aplicações Financeiras", marcando o primeiro padrão do setor dedicado a garantir a segurança de agentes de IA nos serviços financeiros. As diretrizes determinam que agentes de terceiros em dispositivos móveis não podem ler ou manipular automaticamente a interface gráfica do usuário (GUI) de aplicativos financeiros sem o consentimento explícito da instituição. Além disso, ao acessar dados por meio de permissões de microfone, captura de tela ou compartilhamento, os agentes devem aderir aos protocolos de segurança estabelecidos pelo aplicativo hospedeiro. Especialistas do setor descrevem essa estrutura como "autorização dupla", exigindo tanto o consentimento do usuário quanto a aprovação institucional para qualquer operação em aplicativos financeiros.
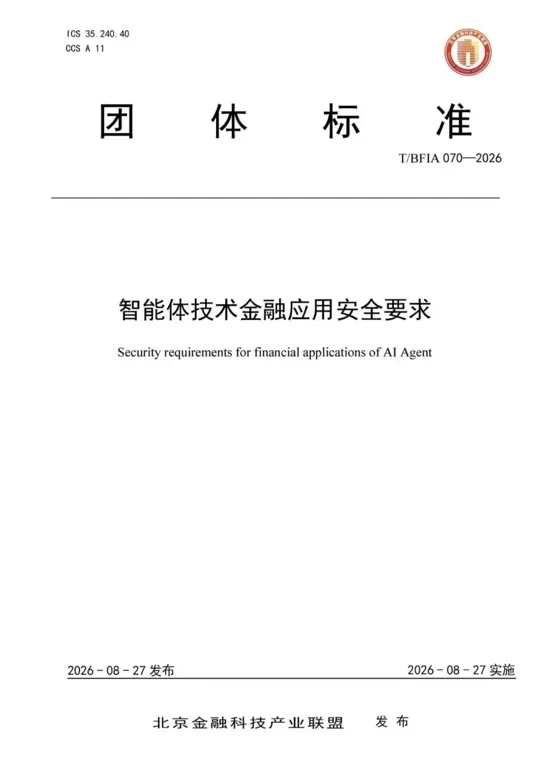
Desenvolvido sob a liderança do Centro Nacional de Certificação de Tecnologia Financeira de Pequim, este padrão envolve a colaboração de grandes entidades financeiras — incluindo o Banco Postal de Poupança da China, o Banco Industrial e Comercial da China, a China UnionPay, o Banco da China, o Banco de Comunicações e o Banco Huaxia —, além de gigantes da tecnologia como Huawei, Ant Group, Volcano Engine e Tencent Cloud. Ele fornece uma estrutura de segurança abrangente para instituições financeiras e empresas de tecnologia que desenvolvem agentes de IA, cobrindo inicialização, raciocínio do modelo, verificação de identidade, privacidade de dados e conformidade. Esta iniciativa representa o primeiro padrão de grupo da China que aborda a segurança de agentes inteligentes em contextos financeiros.
Após o lançamento, em dezembro de 2025, de um smartphone com assistente de IA, os usuários relataram logins não autorizados e anomalias de pagamento em vários aplicativos bancários. Até o dia 6 do mesmo mês, os recursos de operação financeira do assistente foram desativados, destacando uma lacuna regulatória na época.
À medida que os agentes de IA se tornam mais prevalentes nos serviços financeiros, as preocupações sobre suas extensas permissões se intensificaram. Um especialista em tecnologia financeira observou que muitos agentes contornam as APIs oficiais, utilizando em vez disso leitura de tela, cliques simulados e OCR para interpretar o texto da interface. Embora essa abordagem ofereça ampla compatibilidade, ela contorna os controles de permissão do desenvolvedor, os sistemas de gerenciamento de riscos e os quadros de responsabilidade. Em áreas reguladas, como pagamentos e gestão de patrimônio, essas operações não autorizadas representam riscos diretos às contas dos usuários e à segurança dos fundos.
Em maio de 2026, a Administração Cibernética da China, a Comissão Nacional de Desenvolvimento e Reforma e o Ministério da Indústria e Tecnologia da Informação emitiram conjuntamente as "Opiniões de Implementação sobre a Aplicação Padronizada e o Desenvolvimento Inovador de Agentes Inteligentes", enfatizando a necessidade de regular as permissões e comportamentos dos agentes. Em julho, foram lançados os documentos de orientação técnica nacional "Interconexão de Agentes Inteligentes de Inteligência Artificial" (GB/Z185.1~185.7—2026), juntamente com um plano de padrão nacional obrigatório para "Requisitos Básicos para a Segurança de Aplicações de Agentes Inteligentes" pela Administração Estatal para a Regulamentação do Mercado. Em 15 de julho, a Administração Cibernética também anunciou o registro de sete novos serviços de IA generativa para terminais.
Os fabricantes de dispositivos ajustaram cada vez mais suas estratégias técnicas para priorizar o consentimento dos desenvolvedores. Por exemplo, o mais recente telefone Doubao mudou seu modelo de parceria com superaplicativos como Alibaba e Tencent, eliminando a leitura de tela e a simulação de cliques mesmo após a autorização do usuário. O acesso é concedido apenas quando o aplicativo fornece serviços MCP e permite explicitamente o controle. Da mesma forma, o Jieyue Star STEPX Neo utiliza o protocolo GUI-MCP, permitindo que os desenvolvedores definam o escopo de acessibilidade. Em junho de 2026, o WeChat e a Honor introduziram capacidades A2A (Agente-para-Agente), permitindo que assistentes de voz iniciem chamadas ou enviem mensagens por meio do WeChat por meio de integração ativa de API. Isso cria uma camada de autorização secundária além do consentimento do usuário. Globalmente, Google e Samsung adotaram modelos de permissão semelhantes, abertos pelo sistema, com cooperação de aplicativos na série Galaxy S26.
Link do Padrão:
Link do Texto Completo: Aliança da Indústria de Tecnologia Financeira de Pequim - Padrão de Grupo
Artigo relacionado
 Modo de Reconhecimento de Imagens do Teste DeepSeek Gray Alcança Compreensão Multimodal de Imagens
O DeepSeek lançou uma fase de testes beta para seu mais recente "Modo de Reconhecimento de Imagens". Posicionado ao lado do "Modo Rápido" e do "Modo Especialista", este recurso vai além da extração básica de texto por OCR, oferecendo análise multimod
LetinAR levanta US$ 18,5 milhões enquanto módulos ópticos impulsionam óculos inteligentes de próxima geração
Imagine-se circulando em uma motocicleta a 160 km/h quando uma seta de navegação aparece diretamente na estrada, guiando sua curva. Sem celular à vista e sem a necessidade de olhar para o painel, dados essenciais se integram perfeitamente ao seu camp
A Accenture se associa à Anthropic para lançar o primeiro avaliador de IA integrado
A iniciativa de Dario Amodei de incorporar avaliadores de segurança independentes dentro dos laboratórios de IA está se concretizando: a Anthropic anunciou que funcionários da consultoria tecnológica Accenture atuarão no local para auditar seus model
Recomendações de tópicos especiais relacionados
escrita
 Os melhores assistentes de redação com IA para artigos longos: elabore esboços e rascunhos mais rapidamente
Os melhores assistentes de redação com IA de 2026 para artigos longos: elabore esboços e rascunhos mais rapidamente. A XIX.AI seleciona as ferramentas mais bem avaliadas e imperdíveis, que oferecem um suporte poderoso e revolucionário para aumentar significativamente a eficiência na redação. Você encontrará comparações detalhadas entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Explore agora para descobrir sua ferramenta perfeita e comece a criar hoje mesmo para aproveitar ao máximo as vantagens da IA.
 8 ferramentas
 xix.ai
Educação e Aprendizagem
Ferramentas de estudo do ChatGPT para revisão para provas, cartões de memorização e explicações de tarefas de casa
2026: As melhores e mais recentes ferramentas de estudo do ChatGPT para revisão de provas, flashcards e explicações de lição de casa! A XIX.AI selecionou uma lista das melhores ferramentas revolucionárias, projetadas para aumentar sua produtividade. Essas soluções imperdíveis oferecem comparações entre versões gratuitas e pagas, testes práticos e classificações detalhadas para ajudar você a encontrar a opção perfeita para uma preparação eficiente para provas e apoio nos deveres de casa. Explore agora para aproveitar ao máximo as vantagens da IA!
10 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de planejamento de estudos com IA para a preparação para exames
As melhores e mais bem avaliadas ferramentas de planejamento de estudos com IA para preparação para exames em 2026 estão aqui no XIX.AI! Esta coleção cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que ajudam você a otimizar seu processo de revisão, aumentar o foco e criar cronogramas de estudo personalizados. Realizamos testes práticos para identificar as melhores opções, oferecendo uma comparação entre versões gratuitas e pagas, além de rankings atualizados semanalmente. Soluções imperdíveis, projetadas para maximizar sua produtividade e ajudá-lo a se sair muito bem em todas as provas. Explore agora para encontrar a ferramenta perfeita para você!
14 ferramentas
xix.ai
SEO
Melhores ferramentas de análise de lacunas de palavras-chave em IA para crescimento orgânico
2026 – As melhores ferramentas de análise de palavras-chave em IA, altamente avaliadas e atualizadas, para crescimento orgânico! A XIX.AI selecionou com cuidado um conjunto poderoso e revolucionário das melhores ferramentas disponíveis, que inclui classificações atualizadas semanalmente e testes em condições reais. É possível encontrar uma comparação detalhada entre as opções gratuitas e pagas para ajudá-lo a escolher a solução ideal, capaz de aumentar a eficiência na criação de conteúdo e potencializar suas vantagens com inteligência artificial. Explore agora!
8 ferramentas
xix.ai
SEO
Ferramentas de links internos com IA para uma melhor estrutura do site
As melhores e mais bem avaliadas ferramentas de links internos com IA de 2026 para melhorar a estrutura do seu site estão aqui no XIX.AI! Esta coleção selecionada apresenta soluções poderosas e revolucionárias que passam por testes práticos para oferecer resultados superiores. Veja uma comparação entre versões gratuitas e pagas, confira os rankings e descubra opções imperdíveis para impulsionar o desempenho de SEO do seu site e otimizar a organização do conteúdo. Explore agora para aproveitar toda a vantagem da IA!
11 ferramentas
xix.ai
Produtividade
Melhores ferramentas de organização de notas com IA para o trabalho diário
Os melhores e mais atualizados ferramentas de organização de anotações com inteligência artificial, avaliados com as melhores notas, para o trabalho diário, já estão disponíveis em XIX.AI! Esta lista cuidadosamente selecionada apresenta soluções poderosas e revolucionárias que ajudam a aumentar significativamente a produtividade, com base em testes reais e classificações rigorosas. Você encontrará uma comparação detalhada entre as opções gratuitas e as pagas para ajudá-lo a escolher a ferramenta perfeita para suas necessidades. Explore agora e descubra a ferramenta ideal para você, além de aproveitar toda a vantagem oferecida pela inteligência artificial em suas tarefas diárias!
11 ferramentas
xix.ai

 Comentários (0)
As interações automatizadas com aplicações financeiras são estritamente proibidas, a menos que explicitamente autorizadas pelas respectivas instituições financeiras.
Em 27 de agosto, a Aliança da Indústria de Tecnologia Financeira de Pequim publicou os "Requisitos de Segurança para a Tecnologia de Agentes Inteligentes em Aplicações Financeiras", marcando o primeiro padrão do setor dedicado a garantir a segurança de agentes de IA nos serviços financeiros. As diretrizes determinam que agentes de terceiros em dispositivos móveis não podem ler ou manipular automaticamente a interface gráfica do usuário (GUI) de aplicativos financeiros sem o consentimento explícito da instituição. Além disso, ao acessar dados por meio de permissões de microfone, captura de tela ou compartilhamento, os agentes devem aderir aos protocolos de segurança estabelecidos pelo aplicativo hospedeiro. Especialistas do setor descrevem essa estrutura como "autorização dupla", exigindo tanto o consentimento do usuário quanto a aprovação institucional para qualquer operação em aplicativos financeiros.
Desenvolvido sob a liderança do Centro Nacional de Certificação de Tecnologia Financeira de Pequim, este padrão envolve a colaboração de grandes entidades financeiras — incluindo o Banco Postal de Poupança da China, o Banco Industrial e Comercial da China, a China UnionPay, o Banco da China, o Banco de Comunicações e o Banco Huaxia —, além de gigantes da tecnologia como Huawei, Ant Group, Volcano Engine e Tencent Cloud. Ele fornece uma estrutura de segurança abrangente para instituições financeiras e empresas de tecnologia que desenvolvem agentes de IA, cobrindo inicialização, raciocínio do modelo, verificação de identidade, privacidade de dados e conformidade. Esta iniciativa representa o primeiro padrão de grupo da China que aborda a segurança de agentes inteligentes em contextos financeiros.
Após o lançamento, em dezembro de 2025, de um smartphone com assistente de IA, os usuários relataram logins não autorizados e anomalias de pagamento em vários aplicativos bancários. Até o dia 6 do mesmo mês, os recursos de operação financeira do assistente foram desativados, destacando uma lacuna regulatória na época.
À medida que os agentes de IA se tornam mais prevalentes nos serviços financeiros, as preocupações sobre suas extensas permissões se intensificaram. Um especialista em tecnologia financeira observou que muitos agentes contornam as APIs oficiais, utilizando em vez disso leitura de tela, cliques simulados e OCR para interpretar o texto da interface. Embora essa abordagem ofereça ampla compatibilidade, ela contorna os controles de permissão do desenvolvedor, os sistemas de gerenciamento de riscos e os quadros de responsabilidade. Em áreas reguladas, como pagamentos e gestão de patrimônio, essas operações não autorizadas representam riscos diretos às contas dos usuários e à segurança dos fundos.
Em maio de 2026, a Administração Cibernética da China, a Comissão Nacional de Desenvolvimento e Reforma e o Ministério da Indústria e Tecnologia da Informação emitiram conjuntamente as "Opiniões de Implementação sobre a Aplicação Padronizada e o Desenvolvimento Inovador de Agentes Inteligentes", enfatizando a necessidade de regular as permissões e comportamentos dos agentes. Em julho, foram lançados os documentos de orientação técnica nacional "Interconexão de Agentes Inteligentes de Inteligência Artificial" (GB/Z185.1~185.7—2026), juntamente com um plano de padrão nacional obrigatório para "Requisitos Básicos para a Segurança de Aplicações de Agentes Inteligentes" pela Administração Estatal para a Regulamentação do Mercado. Em 15 de julho, a Administração Cibernética também anunciou o registro de sete novos serviços de IA generativa para terminais.
Os fabricantes de dispositivos ajustaram cada vez mais suas estratégias técnicas para priorizar o consentimento dos desenvolvedores. Por exemplo, o mais recente telefone Doubao mudou seu modelo de parceria com superaplicativos como Alibaba e Tencent, eliminando a leitura de tela e a simulação de cliques mesmo após a autorização do usuário. O acesso é concedido apenas quando o aplicativo fornece serviços MCP e permite explicitamente o controle. Da mesma forma, o Jieyue Star STEPX Neo utiliza o protocolo GUI-MCP, permitindo que os desenvolvedores definam o escopo de acessibilidade. Em junho de 2026, o WeChat e a Honor introduziram capacidades A2A (Agente-para-Agente), permitindo que assistentes de voz iniciem chamadas ou enviem mensagens por meio do WeChat por meio de integração ativa de API. Isso cria uma camada de autorização secundária além do consentimento do usuário. Globalmente, Google e Samsung adotaram modelos de permissão semelhantes, abertos pelo sistema, com cooperação de aplicativos na série Galaxy S26.
Link do Padrão:
Link do Texto Completo: Aliança da Indústria de Tecnologia Financeira de Pequim - Padrão de Grupo








 Modo de Reconhecimento de Imagens do Teste DeepSeek Gray Alcança Compreensão Multimodal de Imagens
O DeepSeek lançou uma fase de testes beta para seu mais recente "Modo de Reconhecimento de Imagens". Posicionado ao lado do "Modo Rápido" e do "Modo Especialista", este recurso vai além da extração básica de texto por OCR, oferecendo análise multimod
 LetinAR levanta US$ 18,5 milhões enquanto módulos ópticos impulsionam óculos inteligentes de próxima geração
Imagine-se circulando em uma motocicleta a 160 km/h quando uma seta de navegação aparece diretamente na estrada, guiando sua curva. Sem celular à vista e sem a necessidade de olhar para o painel, dados essenciais se integram perfeitamente ao seu camp
 A Accenture se associa à Anthropic para lançar o primeiro avaliador de IA integrado
A iniciativa de Dario Amodei de incorporar avaliadores de segurança independentes dentro dos laboratórios de IA está se concretizando: a Anthropic anunciou que funcionários da consultoria tecnológica Accenture atuarão no local para auditar seus model
Os melhores assistentes de redação com IA de 2026 para artigos longos: elabore esboços e rascunhos mais rapidamente. A XIX.AI seleciona as ferramentas mais bem avaliadas e imperdíveis, que oferecem um suporte poderoso e revolucionário para aumentar significativamente a eficiência na redação. Você encontrará comparações detalhadas entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Explore agora para descobrir sua ferramenta perfeita e comece a criar hoje mesmo para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
2026: As melhores e mais recentes ferramentas de estudo do ChatGPT para revisão de provas, flashcards e explicações de lição de casa! A XIX.AI selecionou uma lista das melhores ferramentas revolucionárias, projetadas para aumentar sua produtividade. Essas soluções imperdíveis oferecem comparações entre versões gratuitas e pagas, testes práticos e classificações detalhadas para ajudar você a encontrar a opção perfeita para uma preparação eficiente para provas e apoio nos deveres de casa. Explore agora para aproveitar ao máximo as vantagens da IA!
10 ferramentas
xix.ai
As melhores e mais bem avaliadas ferramentas de planejamento de estudos com IA para preparação para exames em 2026 estão aqui no XIX.AI! Esta coleção cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que ajudam você a otimizar seu processo de revisão, aumentar o foco e criar cronogramas de estudo personalizados. Realizamos testes práticos para identificar as melhores opções, oferecendo uma comparação entre versões gratuitas e pagas, além de rankings atualizados semanalmente. Soluções imperdíveis, projetadas para maximizar sua produtividade e ajudá-lo a se sair muito bem em todas as provas. Explore agora para encontrar a ferramenta perfeita para você!
14 ferramentas
xix.ai
2026 – As melhores ferramentas de análise de palavras-chave em IA, altamente avaliadas e atualizadas, para crescimento orgânico! A XIX.AI selecionou com cuidado um conjunto poderoso e revolucionário das melhores ferramentas disponíveis, que inclui classificações atualizadas semanalmente e testes em condições reais. É possível encontrar uma comparação detalhada entre as opções gratuitas e pagas para ajudá-lo a escolher a solução ideal, capaz de aumentar a eficiência na criação de conteúdo e potencializar suas vantagens com inteligência artificial. Explore agora!
8 ferramentas
xix.ai
As melhores e mais bem avaliadas ferramentas de links internos com IA de 2026 para melhorar a estrutura do seu site estão aqui no XIX.AI! Esta coleção selecionada apresenta soluções poderosas e revolucionárias que passam por testes práticos para oferecer resultados superiores. Veja uma comparação entre versões gratuitas e pagas, confira os rankings e descubra opções imperdíveis para impulsionar o desempenho de SEO do seu site e otimizar a organização do conteúdo. Explore agora para aproveitar toda a vantagem da IA!
11 ferramentas
xix.ai
Os melhores e mais atualizados ferramentas de organização de anotações com inteligência artificial, avaliados com as melhores notas, para o trabalho diário, já estão disponíveis em XIX.AI! Esta lista cuidadosamente selecionada apresenta soluções poderosas e revolucionárias que ajudam a aumentar significativamente a produtividade, com base em testes reais e classificações rigorosas. Você encontrará uma comparação detalhada entre as opções gratuitas e as pagas para ajudá-lo a escolher a ferramenta perfeita para suas necessidades. Explore agora e descubra a ferramenta ideal para você, além de aproveitar toda a vantagem oferecida pela inteligência artificial em suas tarefas diárias!
11 ferramentas
xix.ai












