


 首页

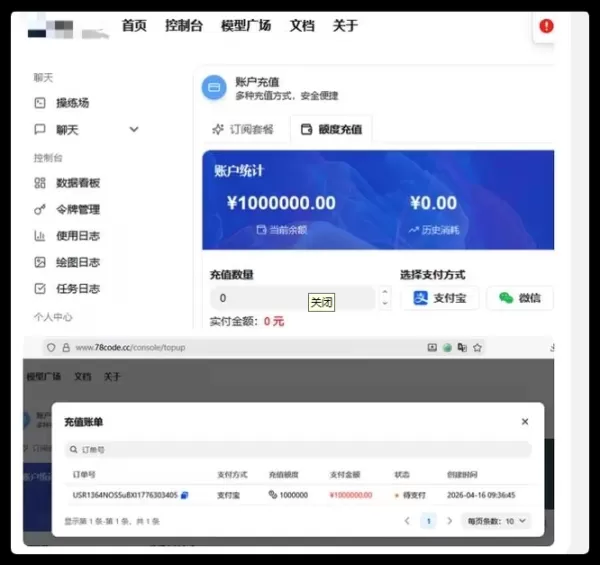
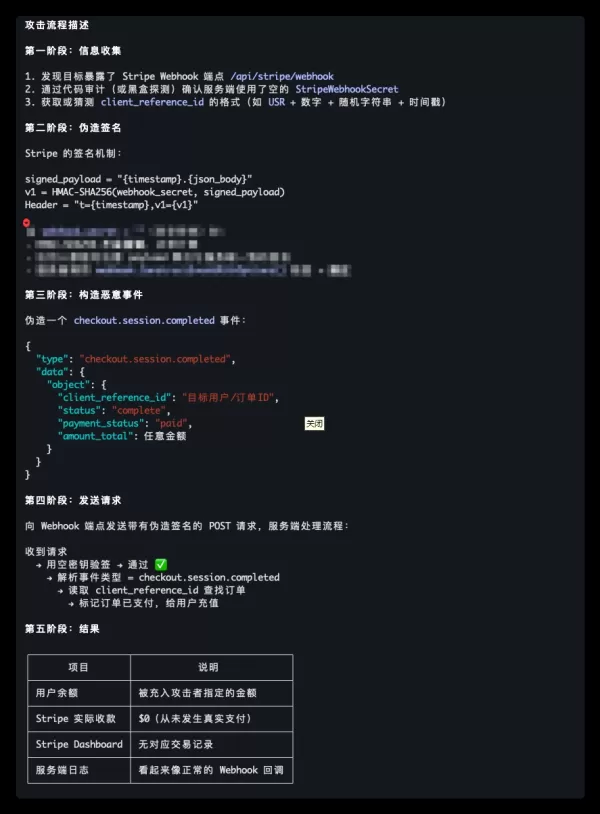
在 AI 模型管理系统 QuantumNous/new-api(NewAPI)中发现了一个关键漏洞。当 Stripe 支付密钥未配置时,攻击者可伪造 webhook 事件绕过支付验证,从而实现“零成本”的任意账户充值。该漏洞源于支付回调过程中对空密钥的签名验证不足。该项目已发布修复版本(v0.12.10)。 强烈建议所有用户立即升级系统,配置强度的 Stripe 密钥,并审核其充值记录。
评论 (0)
0/300






