
opção
DanielLewis
DanielLewis
16 de Abril de 2026

Foi identificada uma vulnerabilidade crítica no sistema de gerenciamento de modelos de IA QuantumNous/new-api (NewAPI). Quando a chave de pagamento do Stripe não está configurada, invasores podem falsificar eventos de webhook para contornar o processo de pagamento, permitindo recargas arbitrárias de contas “sem custo”. A falha decorre de uma verificação inadequada da assinatura para chaves vazias durante os callbacks de pagamento. O projeto lançou uma versão corrigida (v0.12.10). Todos os usuários são instados a atualizar imediatamente, configurar uma chave secreta do Stripe forte e auditar seus registros de recarga.
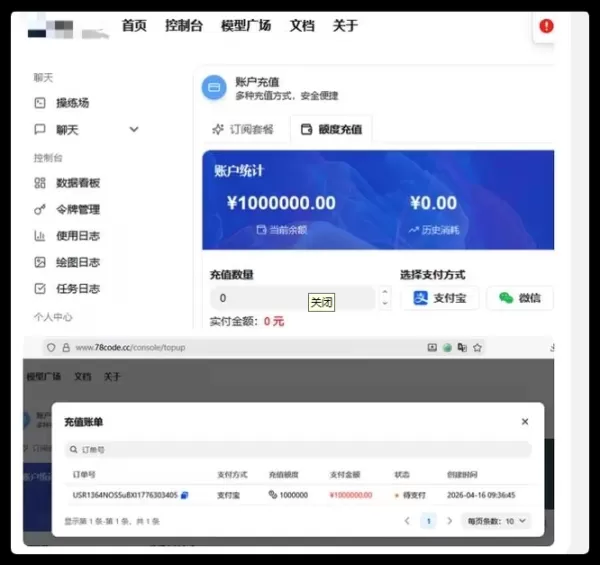
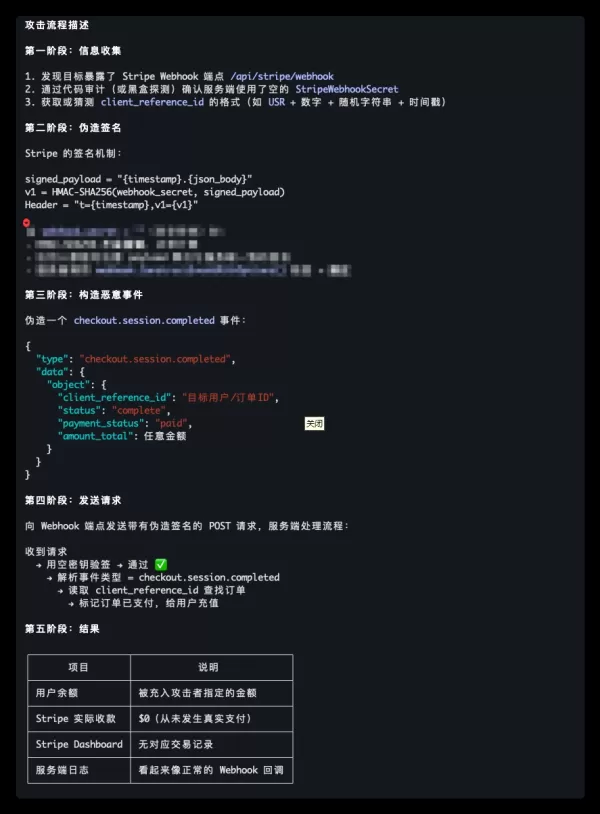
Foi identificada uma vulnerabilidade crítica no sistema de gerenciamento de modelos de IA QuantumNous/new-api (NewAPI). Quando a chave de pagamento do Stripe não está configurada, invasores podem falsificar eventos de webhook para contornar o processo de pagamento, permitindo recargas arbitrárias de contas “sem custo”. A falha decorre de uma verificação inadequada da assinatura para chaves vazias durante os callbacks de pagamento. O projeto lançou uma versão corrigida (v0.12.10). Todos os usuários são instados a atualizar imediatamente, configurar uma chave secreta do Stripe forte e auditar seus registros de recarga. Foi identificada uma vulnerabilidade crítica no sistema de gerenciamento de modelos de IA QuantumNous/new-api (NewAPI). Quando a chave de pagamento do Stripe não está configurada, invasores podem falsificar eventos de webhook para contornar o processo de pagamento, permitindo recargas arbitrárias de contas “sem custo”. A falha decorre de uma verificação inadequada da assinatura para chaves vazias durante os callbacks de pagamento. O projeto lançou uma versão corrigida (v0.12.10). Todos os usuários são instados a atualizar imediatamente, configurar uma chave secreta do Stripe forte e auditar seus registros de recarga.
Comentários (0)
0/300

OR


