
opción
Hogar
Última hora
Contenido
DanielLewis
DanielLewis
16 de abril de 2026

Se ha identificado una vulnerabilidad crítica en el sistema de gestión de modelos de IA QuantumNous/new-api (NewAPI). Cuando la clave de pago de Stripe no está configurada, los atacantes pueden falsificar eventos de webhook para eludir el pago, lo que permite recargas arbitrarias de cuentas «sin coste alguno». La falla se debe a una verificación inadecuada de la firma de las claves vacías durante las devoluciones de llamada de pago. El proyecto ha publicado una versión corregida (v0.12.10). Se insta a todos los usuarios a actualizar inmediatamente, configurar una clave secreta de Stripe segura y auditar sus registros de recarga.
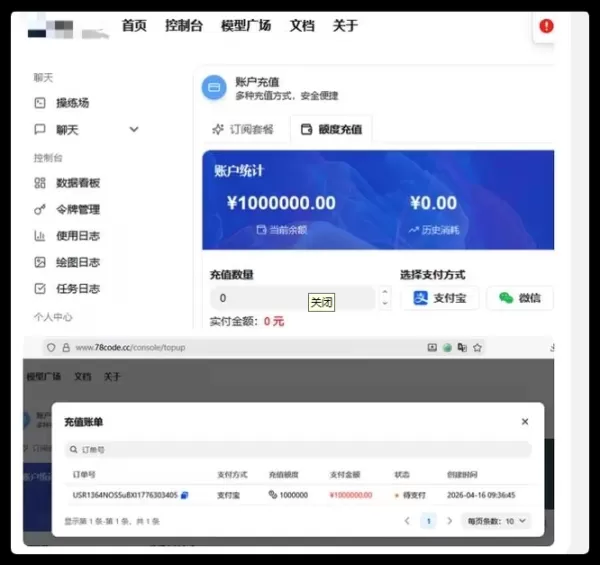
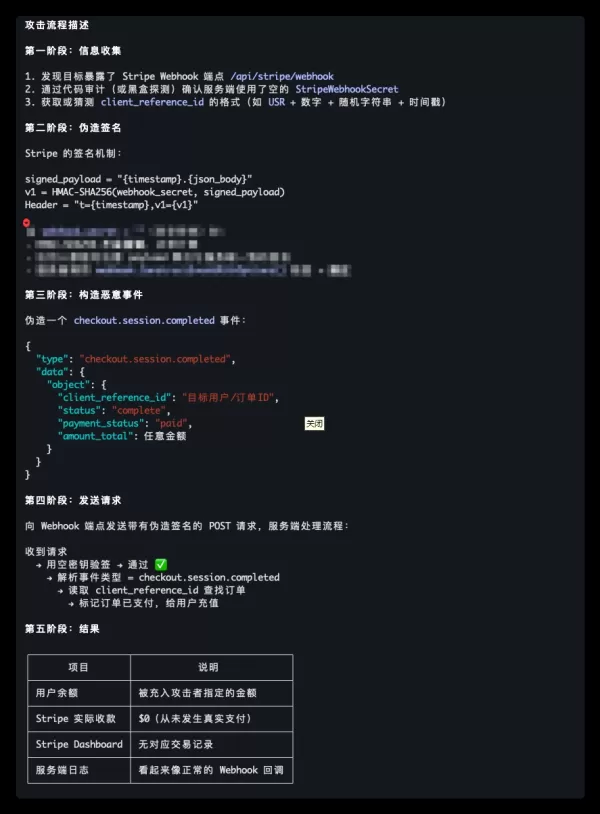
Se ha identificado una vulnerabilidad crítica en el sistema de gestión de modelos de IA QuantumNous/new-api (NewAPI). Cuando la clave de pago de Stripe no está configurada, los atacantes pueden falsificar eventos de webhook para eludir el pago, lo que permite recargas arbitrarias de cuentas «sin coste alguno». La falla se debe a una verificación inadecuada de la firma de las claves vacías durante las devoluciones de llamada de pago. El proyecto ha publicado una versión corregida (v0.12.10). Se insta a todos los usuarios a actualizar inmediatamente, configurar una clave secreta de Stripe segura y auditar sus registros de recarga. Se ha identificado una vulnerabilidad crítica en el sistema de gestión de modelos de IA QuantumNous/new-api (NewAPI). Cuando la clave de pago de Stripe no está configurada, los atacantes pueden falsificar eventos de webhook para eludir el pago, lo que permite recargas arbitrarias de cuentas «sin coste alguno». La falla se debe a una verificación inadecuada de la firma de las claves vacías durante las devoluciones de llamada de pago. El proyecto ha publicado una versión corregida (v0.12.10). Se insta a todos los usuarios a actualizar inmediatamente, configurar una clave secreta de Stripe segura y auditar sus registros de recarga.
comentario (0)
0/300

OR


