
選項
首頁
快訊
內容
DanielLewis
DanielLewis
2026-04-16

在 AI 模型管理系統 QuantumNous/new-api(NewAPI)中發現了一項關鍵漏洞。當 Stripe 支付金鑰未經設定時,攻擊者可偽造 webhook 事件以繞過支付流程,從而實現「零成本」的任意帳戶儲值。此漏洞源於支付回調過程中,對空金鑰的簽名驗證不足。該專案已發布修補版本(v0.12.10)。 強烈建議所有使用者立即升級系統、設定強效的 Stripe 密鑰,並審核其儲值紀錄。
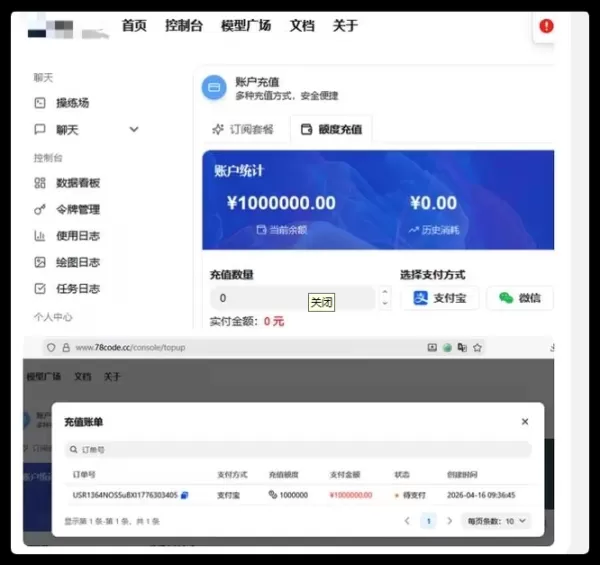
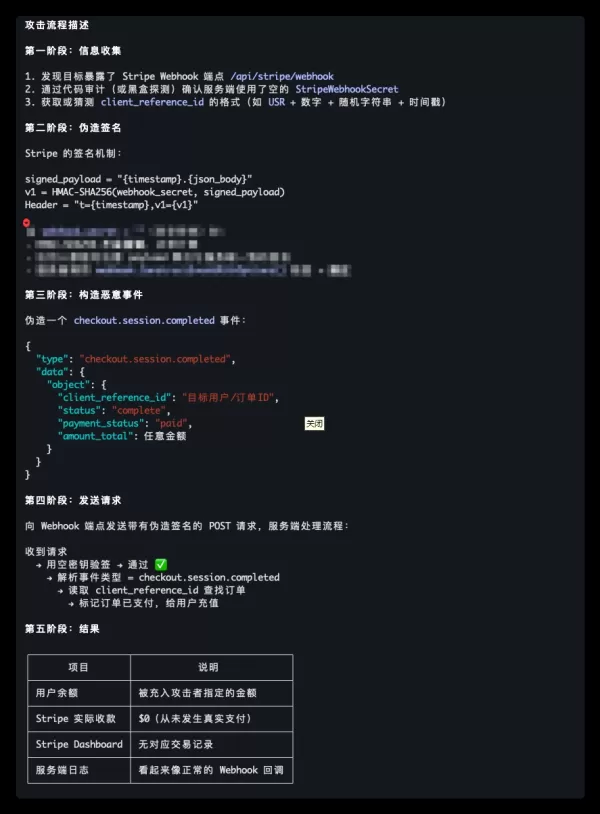
在 AI 模型管理系統 QuantumNous/new-api(NewAPI)中發現了一項關鍵漏洞。當 Stripe 支付金鑰未經設定時,攻擊者可偽造 webhook 事件以繞過支付流程,從而實現「零成本」的任意帳戶儲值。此漏洞源於支付回調過程中,對空金鑰的簽名驗證不足。該專案已發布修補版本(v0.12.10)。 強烈建議所有使用者立即升級系統、設定強效的 Stripe 密鑰,並審核其儲值紀錄。 在 AI 模型管理系統 QuantumNous/new-api(NewAPI)中發現了一項關鍵漏洞。當 Stripe 支付金鑰未經設定時,攻擊者可偽造 webhook 事件以繞過支付流程,從而實現「零成本」的任意帳戶儲值。此漏洞源於支付回調過程中,對空金鑰的簽名驗證不足。該專案已發布修補版本(v0.12.10)。 強烈建議所有使用者立即升級系統、設定強效的 Stripe 密鑰,並審核其儲值紀錄。
評論 (0)
0/300

OR


