
옵션
집
속보
콘텐츠
DanielLewis
DanielLewis
2026년 4월 16일

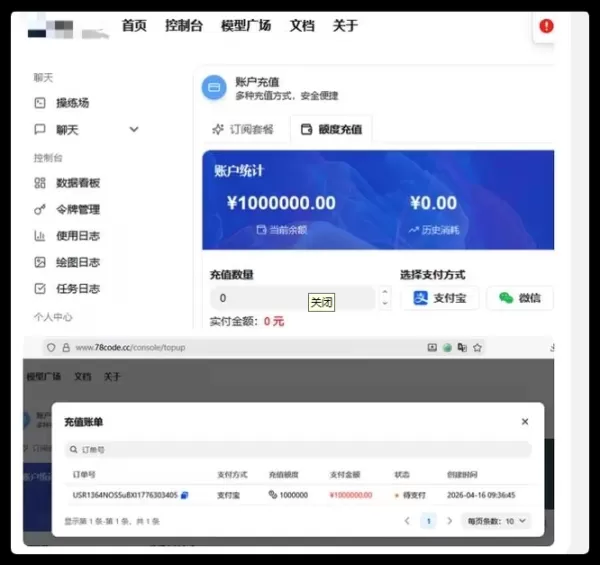
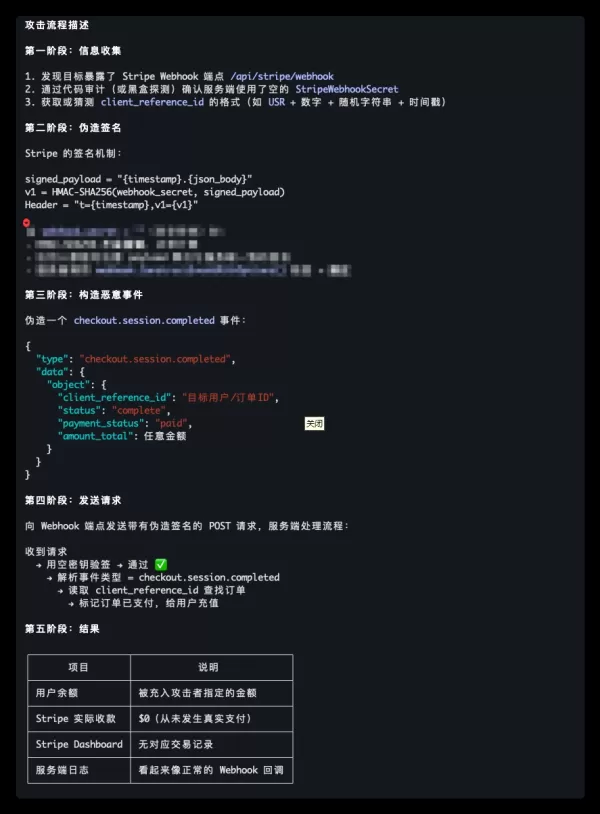
AI 모델 관리 시스템인 QuantumNous/new-api(NewAPI)에서 심각한 취약점이 발견되었습니다. Stripe 결제 키가 설정되지 않은 상태에서 공격자가 웹훅 이벤트를 위조하여 결제 과정을 우회하면, “비용 없이” 계정을 임의로 충전할 수 있습니다. 이 결함은 결제 콜백 시 빈 키에 대한 서명 검증 과정이 부적절하게 이루어진 데서 비롯되었습니다. 해당 프로젝트는 패치된 버전(v0.12.10)을 출시했습니다. 모든 사용자는 즉시 업그레이드하고, 강력한 Stripe 비밀 키를 설정하며, 충전 내역을 점검할 것을 강력히 권고합니다.
AI 모델 관리 시스템인 QuantumNous/new-api(NewAPI)에서 심각한 취약점이 발견되었습니다. Stripe 결제 키가 설정되지 않은 상태에서 공격자가 웹훅 이벤트를 위조하여 결제 과정을 우회하면, “비용 없이” 계정을 임의로 충전할 수 있습니다. 이 결함은 결제 콜백 시 빈 키에 대한 서명 검증 과정이 부적절하게 이루어진 데서 비롯되었습니다. 해당 프로젝트는 패치된 버전(v0.12.10)을 출시했습니다. 모든 사용자는 즉시 업그레이드하고, 강력한 Stripe 비밀 키를 설정하며, 충전 내역을 점검할 것을 강력히 권고합니다. AI 모델 관리 시스템인 QuantumNous/new-api(NewAPI)에서 심각한 취약점이 발견되었습니다. Stripe 결제 키가 설정되지 않은 상태에서 공격자가 웹훅 이벤트를 위조하여 결제 과정을 우회하면, “비용 없이” 계정을 임의로 충전할 수 있습니다. 이 결함은 결제 콜백 시 빈 키에 대한 서명 검증 과정이 부적절하게 이루어진 데서 비롯되었습니다. 해당 프로젝트는 패치된 버전(v0.12.10)을 출시했습니다. 모든 사용자는 즉시 업그레이드하고, 강력한 Stripe 비밀 키를 설정하며, 충전 내역을 점검할 것을 강력히 권고합니다.
의견 (0)
0/300

OR


