
オプション
家
速報
コンテンツ
DanielLewis
DanielLewis
2026年4月16日

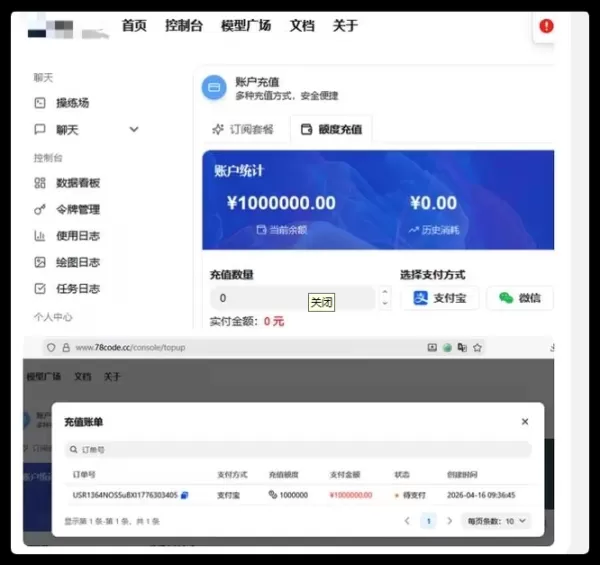
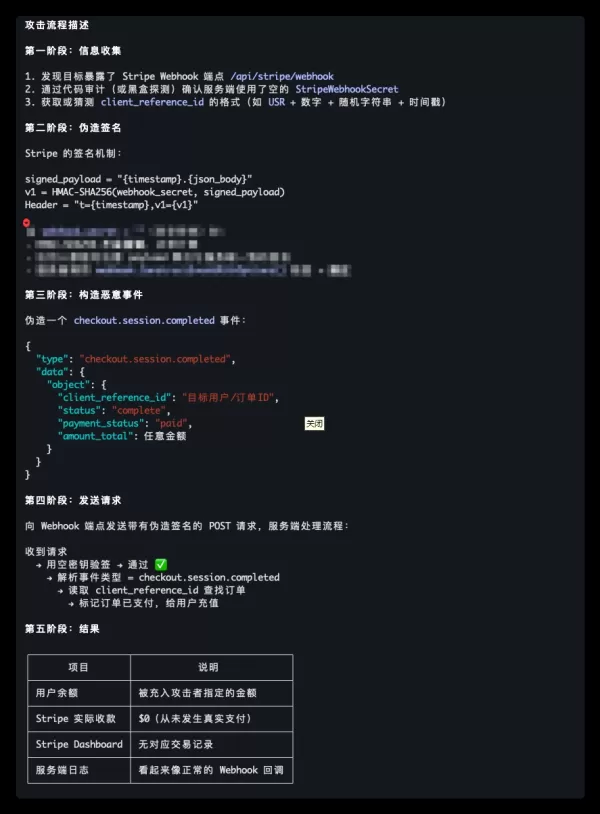
AIモデル管理システム「QuantumNous/new-api(NewAPI)」に重大な脆弱性が確認されました。Stripeの支払いキーが設定されていない場合、攻撃者はWebhookイベントを偽造して支払いを回避し、「コストゼロ」で任意のアカウントへのチャージを行うことが可能になります。この脆弱性は、支払いコールバック時に空のキーに対する署名検証が不十分であったことに起因しています。プロジェクト側は修正版(v0.12.10)をリリースしました。 すべてのユーザーは、直ちにアップグレードを行い、強力なStripeシークレットキーを設定し、チャージ履歴を監査することを強く推奨します。
AIモデル管理システム「QuantumNous/new-api(NewAPI)」に重大な脆弱性が確認されました。Stripeの支払いキーが設定されていない場合、攻撃者はWebhookイベントを偽造して支払いを回避し、「コストゼロ」で任意のアカウントへのチャージを行うことが可能になります。この脆弱性は、支払いコールバック時に空のキーに対する署名検証が不十分であったことに起因しています。プロジェクト側は修正版(v0.12.10)をリリースしました。 すべてのユーザーは、直ちにアップグレードを行い、強力なStripeシークレットキーを設定し、チャージ履歴を監査することを強く推奨します。 AIモデル管理システム「QuantumNous/new-api(NewAPI)」に重大な脆弱性が確認されました。Stripeの支払いキーが設定されていない場合、攻撃者はWebhookイベントを偽造して支払いを回避し、「コストゼロ」で任意のアカウントへのチャージを行うことが可能になります。この脆弱性は、支払いコールバック時に空のキーに対する署名検証が不十分であったことに起因しています。プロジェクト側は修正版(v0.12.10)をリリースしました。 すべてのユーザーは、直ちにアップグレードを行い、強力なStripeシークレットキーを設定し、チャージ履歴を監査することを強く推奨します。
コメント (0)
0/300

OR


