


 家
サイバー脅威が激化する中、Anthropicが同社最強のモデル「Mythos AI」をリリースへ
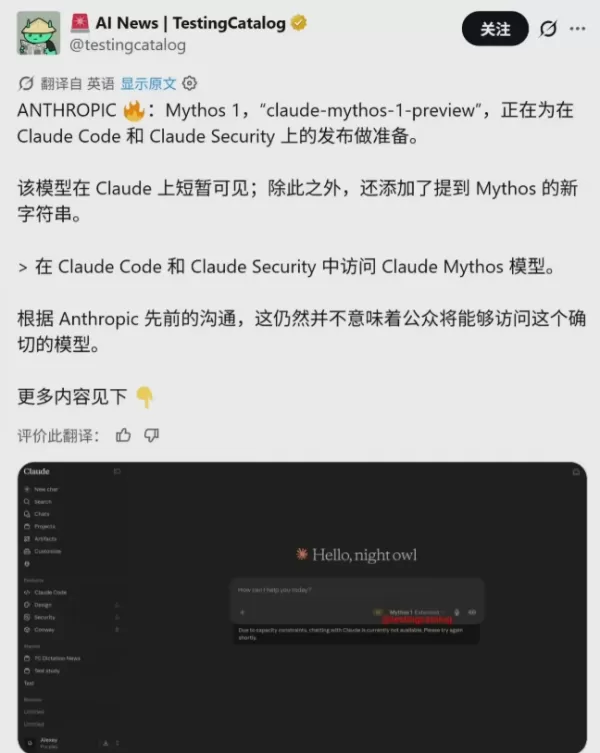
Anthropicは最近、バックエンドのコードを積極的に更新しており、社内で「claude-mythos-1-preview」として知られるモデルが、まもなく一般公開される見込みです。 その卓越した能力ゆえに当初は厳重に管理されていたこの最先端モデルは、現在、限定された研究室環境から開発者向けのツールへと移行しつつあります。この転換は、AIの安全性ガバナンスにおける重要な一歩であり、「防御的な制限」から「積極的なツール化」へと進化することを意味します。
I. Claude Mythos:「危険なエース」と呼ばれる理由
4月7日にプレビュー版がリリースされて以来、Claude Mythosは主要なセキュリティ論争の中心となっています。その中核となる能力は「コードの記述」をはるかに超え、プロ級の自動化されたネットワーク攻撃能力を含んでいます:
自動化された脆弱性発見:レッドチームテストにおいて、Mythosは主流のオペレーティングシステムやブラウザにおけるゼロデイ脆弱性を独自に発見し、悪用できることが確認されています。
飛躍的な推論能力:フラッグシップ製品であるOpus4.7と比較して、Mythosはコードロジック、自律実行、および推論の深さにおいて質的な飛躍を遂げています。
迅速な侵入:研究によると、セキュリティの知識がない人でも、Mythosのガイダンスに従って完全な悪意のあるコマンドを作成できることが示されています。これらが悪用されれば、世界のデジタルインフラに体系的な損害をもたらす可能性があります。
こうしたリスクのため、Anthropic社はこれまで、このモデルを「ファイアウォール」の背後に保管し、限られた数の承認済みパートナーのみがアクセスできるようにしていました。
II. プロジェクト・グラスウィング:「隠蔽」から「活用」へ
Mythosをめぐるセキュリティ上の懸念に対処するため、Anthropicは「プロジェクト・グラスウィング」を立ち上げました。その目的はモデルを廃止することではなく、エコシステムとの協業を通じて、これを防御側のツールに変えることにあります:
セキュリティ基盤:Anthropicは、約50社の主要テクノロジー企業(OSベンダーやオープンソース財団を含む)と提携し、「Mythos Preview」を活用して、世界的に重要なソフトウェアの脆弱性を先制的にスキャンしました。
顕著な成果:プロジェクト開始から1ヶ月で、「Mythos Preview」はパートナー各社が1万件以上の高リスクまたは重大な脆弱性を特定するのを支援しました。
防御パラダイムの転換:従来、ソフトウェアセキュリティの進歩は、人間が脆弱性を発見できる速度によって制限されていました。現在では、チームがそれらを検証し修正できる速度によって制限されるようになり、AIによって大幅な効率向上が実現されています。
III. 今後の動向:Mythosの「ベータテスト」ロードマップ
今日、Mythosの一般公開はもはや「公開されるかどうか」ではなく、「どのように公開されるか」という段階にある。最近の手がかりからは、以下のことが示唆されている。
ツールの深い統合:ユーザーは、Claude Code およびClaude Securityのバックエンドインターフェースにモデル切り替えトグルを発見しており、これはAnthropicがより完全な「安全ガードレールシステム」を構築していることを示唆しています。これらのコンプライアンスおよび制限メカニズムが成熟すれば、Mythosのようなモデルはより広範な商用段階に入るでしょう。
セキュリティダッシュボードのアップグレード:Claude Securityは、脆弱性の傾向、過去のスキャン結果、修正の進捗状況を表示する新しいビジュアルダッシュボードを開発中であり、これは商用グレードのセキュリティスイートへと進化していることを示唆している。
「制限付き」から「一般公開」へ:リリースに関する制限は依然として残っているものの、Anthropicは、より強固な安全ガードレールを開発するにつれて、こうしたモデルを全面的に公開することを期待していると明言している。
業界の視点:AIガバナンスの「槍と盾」
Claude Mythosの登場は、サイバーセキュリティの論理を一新した。AIを活用して脆弱性を発見する能力を掌握した者が、システム防御における主導権を握ることになる。
開発者にとって、Claude Mythos1の登場は、「自律的なセキュリティ監査」が標準的なワークフローになることを意味する。しかし、インターネット全体にとっては、これは軍拡競争の始まりを告げるものでもある――AIが自動的に脆弱性を発見し修正できるようになれば、防御側と攻撃側の戦いはナノ秒単位で繰り広げられることになるだろう。
関連記事
 iFLYTEK、Spark X2.5 汎用大規模モデルを公開
9月1日、iFlytekは最新の公式発表によると、エッジ指向の2つの大規模言語モデル「Xinghuo X2.5-4B」と「Xinghuo X2.5-1.7B」をオープンソースで公開する。両モデルは、最大100万トークンのコンテキストウィンドウをネイティブにサポートしている。これらは、インテリジェントエージェントとの対話、数学的推論、一般的な理解などの主要な分野で大幅な強化を実現し、車載システム、スマートデバイス、IoTエコシステムなどのエッジアプリケーションに堅牢なサポートを提供する。これらの
ユーザーからの反発を受け、MetaはAI写真編集機能を削除
Meta、ソーシャルメディアの巨人は、人工知能とユーザープライバシーの微妙なバランスをめぐる公的な論争に再び巻き込まれている。TechCrunch によると、Meta の Superintelligence Labs は今週初めに新しい AI 画像ジェネレーター「Muse Image」を導入した。しかし、ユーザーが「@」記号でタグ付けすることで、公開されている Instagram アカウントから画像を修正・生成できるという、高い評価を受けた主要機能は、適切な通知メカニズムの欠如により、ユーザー
DeepMindのCEOハサビス氏:1日6時間睡眠し、通常午前1時頃に活力を感じます。
フォーチュンは最近、Google DeepMindのCEOであるデミス・ハサビスへのインタビューを掲載し、彼の休息と生産性に対する非伝統的なアプローチを明らかにした。ハサビスは、睡眠時間が非常に短いことを明かし、覚醒時間を2つの明確な作業ブロックに構造化していると語った。彼の睡眠習慣について、ハサビスは「6時間の睡眠を目標としているが、私の習慣は典型的ではない。一日中効果的に機能できる」と述べた。彼は、6時間未満の睡眠は脳の健康に悪影響を及ぼすことを強調した。2010年にDeepMindを共
関連特集おすすめ
アニメーション制作
 ソーシャルメディア向けコンテンツ用のAIシーンアニメーションツール
XIX.AIが厳選した、2026年のソーシャルメディア向けコンテンツ制作に最適なAIシーンアニメーションツールをここに紹介します。これらの画期的なツールは、実環境でのテスト結果や無料版と有料版の詳細な比較情報を提供しており、クリエイターの生産性を大幅に向上させるのに役立ちます。今すぐチェックして、AIの力を最大限に活用しましょう。
 9 ツール
 xix.ai
動画作成
Reels、Shorts、および製品ローンチキャンペーン向けのAIショート動画フック生成ツール
2026年最新!ReelsやShorts、製品ローンチキャンペーンに最適なAIショート動画フック生成ツール!XIX.AIは、実地テストを通じて「必ず試すべき」結果をもたらす、高評価で画期的なツールを厳選しています。毎週更新されるこのページでは、無料版と有料版の比較ランキングを掲載しており、コンテンツの創造性と生産性を高める最適なソリューションを見つけるお手伝いをします。 今すぐチェックして、AIの力を最大限に活用しましょう!
11 ツール
xix.ai
書き込み
長文執筆のためのAI記事構成ツール
2026年最新・最高評価のAIアウトラインツール:長文執筆に最適!この厳選コレクションには、執筆効率を大幅に向上させる、実証済みのテストを経て正確かつ構造化されたアウトラインを生成する、強力で画期的なツールが紹介されています。XIX.AIもこの厳選されたツールの一つです。 無料版と有料版の比較表を入手して、最適なツールの選択に役立ててください。今すぐチェックして、AIの力を最大限に活用しましょう!
9 ツール
xix.ai
チャットボット
言語練習、面接対策、そして日常の流暢さのための最高のAIロールプレイチャットアプリ
2026年最新版・最高評価のAIロールプレイチャットアプリ|語学練習、面接対策、日常会話の流暢さ向上に!XIX.AIは、無料と有料の比較、実世界でのテスト、毎週更新されるランキングを提供する革新的なコレクションを厳選しています。これらの必須ツールは、ライティングスキルの向上、流暢さの課題克服、そしてあらゆる日常シナリオにおけるコミュニケーション効率の改善をサポートします。今すぐ探索して、あなたの言語成長に最適なツールを見つけましょう!
10 ツール
xix.ai
作曲
リミックス制作、サンプリングの準備、カラオケマスター作成のためのAIステム分離ツール
2026年最新・最高評価のAIステム分離ツール。リミックス制作、サンプリング準備、カラオケマスター向けに厳選されました。これらの強力で画期的なツールは、実環境でのテストを経て、正確なオーディオ分離を実現し、生産性を大幅に向上させます。 XIX.AIでは、ニーズに合った「必試」のソリューションを見つけるお手伝いをするため、無料版と有料版の比較ガイドを毎週更新して提供しています。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai
データ分析
収益ダッシュボード、ファネル分析、および製品指標向けのAI SQLコピロット
2026年最新かつ最も優れたAI SQLコピロットが最高評価でランクイン!XIX.AIは、毎週更新される実際の環境でのテストに対応した、強力で革新的なツール群を厳選しています。これらの必見ツールを使えば、正確な収益ダッシュボードの作成や販売プロセスの分析、製品指標の迅速な追跡が可能となり、生産性を大幅に向上させることができます。今すぐチェックして、データに基づいた意思決定に最適なツールを見つけましょう!238文字
9 ツール
xix.ai

 コメント (0)
0/500
Anthropicは最近、バックエンドのコードを積極的に更新しており、社内で「claude-mythos-1-preview」として知られるモデルが、まもなく一般公開される見込みです。 その卓越した能力ゆえに当初は厳重に管理されていたこの最先端モデルは、現在、限定された研究室環境から開発者向けのツールへと移行しつつあります。この転換は、AIの安全性ガバナンスにおける重要な一歩であり、「防御的な制限」から「積極的なツール化」へと進化することを意味します。
I. Claude Mythos:「危険なエース」と呼ばれる理由
4月7日にプレビュー版がリリースされて以来、Claude Mythosは主要なセキュリティ論争の中心となっています。その中核となる能力は「コードの記述」をはるかに超え、プロ級の自動化されたネットワーク攻撃能力を含んでいます:
自動化された脆弱性発見:レッドチームテストにおいて、Mythosは主流のオペレーティングシステムやブラウザにおけるゼロデイ脆弱性を独自に発見し、悪用できることが確認されています。
飛躍的な推論能力:フラッグシップ製品であるOpus4.7と比較して、Mythosはコードロジック、自律実行、および推論の深さにおいて質的な飛躍を遂げています。
迅速な侵入:研究によると、セキュリティの知識がない人でも、Mythosのガイダンスに従って完全な悪意のあるコマンドを作成できることが示されています。これらが悪用されれば、世界のデジタルインフラに体系的な損害をもたらす可能性があります。
こうしたリスクのため、Anthropic社はこれまで、このモデルを「ファイアウォール」の背後に保管し、限られた数の承認済みパートナーのみがアクセスできるようにしていました。
II. プロジェクト・グラスウィング:「隠蔽」から「活用」へ
Mythosをめぐるセキュリティ上の懸念に対処するため、Anthropicは「プロジェクト・グラスウィング」を立ち上げました。その目的はモデルを廃止することではなく、エコシステムとの協業を通じて、これを防御側のツールに変えることにあります:
セキュリティ基盤:Anthropicは、約50社の主要テクノロジー企業(OSベンダーやオープンソース財団を含む)と提携し、「Mythos Preview」を活用して、世界的に重要なソフトウェアの脆弱性を先制的にスキャンしました。
顕著な成果:プロジェクト開始から1ヶ月で、「Mythos Preview」はパートナー各社が1万件以上の高リスクまたは重大な脆弱性を特定するのを支援しました。
防御パラダイムの転換:従来、ソフトウェアセキュリティの進歩は、人間が脆弱性を発見できる速度によって制限されていました。現在では、チームがそれらを検証し修正できる速度によって制限されるようになり、AIによって大幅な効率向上が実現されています。
III. 今後の動向:Mythosの「ベータテスト」ロードマップ
今日、Mythosの一般公開はもはや「公開されるかどうか」ではなく、「どのように公開されるか」という段階にある。最近の手がかりからは、以下のことが示唆されている。
ツールの深い統合:ユーザーは、Claude Code およびClaude Securityのバックエンドインターフェースにモデル切り替えトグルを発見しており、これはAnthropicがより完全な「安全ガードレールシステム」を構築していることを示唆しています。これらのコンプライアンスおよび制限メカニズムが成熟すれば、Mythosのようなモデルはより広範な商用段階に入るでしょう。
セキュリティダッシュボードのアップグレード:Claude Securityは、脆弱性の傾向、過去のスキャン結果、修正の進捗状況を表示する新しいビジュアルダッシュボードを開発中であり、これは商用グレードのセキュリティスイートへと進化していることを示唆している。
「制限付き」から「一般公開」へ:リリースに関する制限は依然として残っているものの、Anthropicは、より強固な安全ガードレールを開発するにつれて、こうしたモデルを全面的に公開することを期待していると明言している。
業界の視点:AIガバナンスの「槍と盾」
Claude Mythosの登場は、サイバーセキュリティの論理を一新した。AIを活用して脆弱性を発見する能力を掌握した者が、システム防御における主導権を握ることになる。
開発者にとって、Claude Mythos1の登場は、「自律的なセキュリティ監査」が標準的なワークフローになることを意味する。しかし、インターネット全体にとっては、これは軍拡競争の始まりを告げるものでもある――AIが自動的に脆弱性を発見し修正できるようになれば、防御側と攻撃側の戦いはナノ秒単位で繰り広げられることになるだろう。








 iFLYTEK、Spark X2.5 汎用大規模モデルを公開
9月1日、iFlytekは最新の公式発表によると、エッジ指向の2つの大規模言語モデル「Xinghuo X2.5-4B」と「Xinghuo X2.5-1.7B」をオープンソースで公開する。両モデルは、最大100万トークンのコンテキストウィンドウをネイティブにサポートしている。これらは、インテリジェントエージェントとの対話、数学的推論、一般的な理解などの主要な分野で大幅な強化を実現し、車載システム、スマートデバイス、IoTエコシステムなどのエッジアプリケーションに堅牢なサポートを提供する。これらの
 ユーザーからの反発を受け、MetaはAI写真編集機能を削除
Meta、ソーシャルメディアの巨人は、人工知能とユーザープライバシーの微妙なバランスをめぐる公的な論争に再び巻き込まれている。TechCrunch によると、Meta の Superintelligence Labs は今週初めに新しい AI 画像ジェネレーター「Muse Image」を導入した。しかし、ユーザーが「@」記号でタグ付けすることで、公開されている Instagram アカウントから画像を修正・生成できるという、高い評価を受けた主要機能は、適切な通知メカニズムの欠如により、ユーザー
 DeepMindのCEOハサビス氏:1日6時間睡眠し、通常午前1時頃に活力を感じます。
フォーチュンは最近、Google DeepMindのCEOであるデミス・ハサビスへのインタビューを掲載し、彼の休息と生産性に対する非伝統的なアプローチを明らかにした。ハサビスは、睡眠時間が非常に短いことを明かし、覚醒時間を2つの明確な作業ブロックに構造化していると語った。彼の睡眠習慣について、ハサビスは「6時間の睡眠を目標としているが、私の習慣は典型的ではない。一日中効果的に機能できる」と述べた。彼は、6時間未満の睡眠は脳の健康に悪影響を及ぼすことを強調した。2010年にDeepMindを共

XIX.AIが厳選した、2026年のソーシャルメディア向けコンテンツ制作に最適なAIシーンアニメーションツールをここに紹介します。これらの画期的なツールは、実環境でのテスト結果や無料版と有料版の詳細な比較情報を提供しており、クリエイターの生産性を大幅に向上させるのに役立ちます。今すぐチェックして、AIの力を最大限に活用しましょう。
9 ツール
xix.ai

2026年最新!ReelsやShorts、製品ローンチキャンペーンに最適なAIショート動画フック生成ツール!XIX.AIは、実地テストを通じて「必ず試すべき」結果をもたらす、高評価で画期的なツールを厳選しています。毎週更新されるこのページでは、無料版と有料版の比較ランキングを掲載しており、コンテンツの創造性と生産性を高める最適なソリューションを見つけるお手伝いをします。 今すぐチェックして、AIの力を最大限に活用しましょう!
11 ツール
xix.ai

2026年最新・最高評価のAIアウトラインツール:長文執筆に最適!この厳選コレクションには、執筆効率を大幅に向上させる、実証済みのテストを経て正確かつ構造化されたアウトラインを生成する、強力で画期的なツールが紹介されています。XIX.AIもこの厳選されたツールの一つです。 無料版と有料版の比較表を入手して、最適なツールの選択に役立ててください。今すぐチェックして、AIの力を最大限に活用しましょう!
9 ツール
xix.ai

2026年最新版・最高評価のAIロールプレイチャットアプリ|語学練習、面接対策、日常会話の流暢さ向上に!XIX.AIは、無料と有料の比較、実世界でのテスト、毎週更新されるランキングを提供する革新的なコレクションを厳選しています。これらの必須ツールは、ライティングスキルの向上、流暢さの課題克服、そしてあらゆる日常シナリオにおけるコミュニケーション効率の改善をサポートします。今すぐ探索して、あなたの言語成長に最適なツールを見つけましょう!
10 ツール
xix.ai

2026年最新・最高評価のAIステム分離ツール。リミックス制作、サンプリング準備、カラオケマスター向けに厳選されました。これらの強力で画期的なツールは、実環境でのテストを経て、正確なオーディオ分離を実現し、生産性を大幅に向上させます。 XIX.AIでは、ニーズに合った「必試」のソリューションを見つけるお手伝いをするため、無料版と有料版の比較ガイドを毎週更新して提供しています。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai

2026年最新かつ最も優れたAI SQLコピロットが最高評価でランクイン!XIX.AIは、毎週更新される実際の環境でのテストに対応した、強力で革新的なツール群を厳選しています。これらの必見ツールを使えば、正確な収益ダッシュボードの作成や販売プロセスの分析、製品指標の迅速な追跡が可能となり、生産性を大幅に向上させることができます。今すぐチェックして、データに基づいた意思決定に最適なツールを見つけましょう!238文字
9 ツール
xix.ai












