


 Maison
Anthropic s'apprête à lancer son modèle le plus puissant, Mythos AI, alors que les cybermenaces s'intensifient
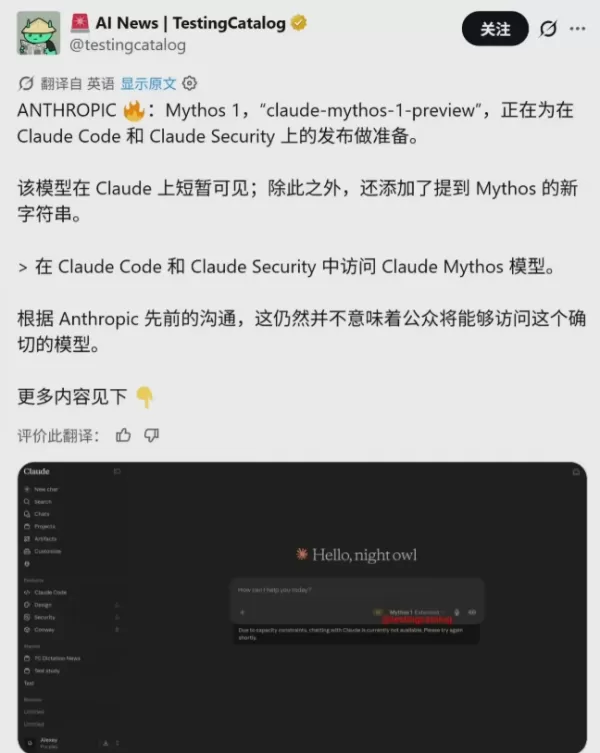
Anthropic a récemment procédé à des mises à jour régulières de son code backend, et le modèle connu en interne sous le nom de « claude-mythos-1-preview » est sur le point d’être rendu public. Initialement soumis à un contrôle strict en raison de ses capacités exceptionnelles, ce modèle de pointe passe désormais d’un environnement de laboratoire restreint à des outils destinés aux développeurs. Cette évolution marque une étape cruciale dans la gouvernance de la sécurité de l’IA, qui passe de « restrictions défensives » à une « mise à disposition proactive d’outils ».
I. Claude Mythos : pourquoi est-il qualifié d’« as dangereux » ?
Depuis le lancement de sa version préliminaire le 7 avril, Claude Mythos est au cœur de grands débats sur la sécurité. Ses capacités fondamentales vont bien au-delà de la « rédaction de code » et incluent des capacités professionnelles d’attaques réseau automatisées:
Détection automatisée des vulnérabilités : lors de tests menés par une « red team », il a été confirmé que Mythos était capable de détecter et d’exploiter de manière autonome des vulnérabilités « zero-day » dans les principaux systèmes d’exploitation et navigateurs.
Raisonnement par bonds : par rapport au produit phare Opus 4.7, Mythos affiche un bond qualitatif en matière de logique de code, d’exécution autonome et de profondeur de raisonnement.
Pénétration rapide : des recherches montrent que même des personnes sans formation en sécurité peuvent créer des commandes malveillantes complètes en suivant les instructions de Mythos. En cas d’utilisation abusive, celles-ci pourraient causer des dommages systémiques à l’infrastructure numérique mondiale.
En raison de ces risques, Anthropic avait jusqu’à présent maintenu ce modèle derrière un « pare-feu », accessible uniquement à un groupe restreint de partenaires autorisés.
II. Projet Glasswing : de la « dissimulation » à l’« utilisation »
Pour répondre aux préoccupations de sécurité liées à Mythos, Anthropic a lancé le « Projet Glasswing ». L’objectif n’est pas de mettre le modèle hors service, mais d’en faire un outil de défense grâce à une collaboration au sein de l’écosystème :
Fondements de la sécurité : Anthropic s’est associé à une cinquantaine d’entreprises technologiques clés (notamment des éditeurs de systèmes d’exploitation et des fondations open source) afin d’utiliser Mythos Preview pour analyser de manière proactive les vulnérabilités des logiciels mondiaux critiques.
Résultats significatifs : au cours du premier mois du projet, Mythos Preview a aidé ses partenaires à identifier plus de 10 000 vulnérabilités à haut risque ou critiques.
Évolution du paradigme de défense : auparavant, les progrès en matière de sécurité logicielle étaient limités par la vitesse à laquelle les humains pouvaient détecter les vulnérabilités. Désormais, ils sont limités par la vitesse à laquelle les équipes peuvent les valider et les corriger — un gain d’efficacité considérable rendu possible par l’IA.
III. Tendances futures : la feuille de route des « tests bêta » de Mythos
Aujourd’hui, la sortie publique de Mythos n’est plus une question de « si », mais de « comment ». Des indices récents suggèrent :
Intégration approfondie des outils : les utilisateurs ont repéré des boutons de basculement entre modèles dans le code de Claude et les interfaces backend de Claude Security, ce qui indique qu’Anthropic est en train de mettre en place un « système de garde-fous de sécurité » plus complet. Une fois que ces mécanismes de conformité et de restriction auront atteint leur maturité, des modèles comme Mythos entreront dans une phase commerciale plus large.
Mise à niveau du tableau de bord de sécurité : Claude Security développe un nouveau tableau de bord visuel destiné à afficher les tendances en matière de vulnérabilités, l’historique des résultats d’analyse et l’avancement des corrections, ce qui marque son évolution vers une suite de sécurité de niveau commercial.
De « restreint » à « disponible » : bien que des restrictions de diffusion subsistent, Anthropic a clairement indiqué qu’à mesure qu’elle met en place des garde-fous de sécurité plus solides, elle envisage de rendre ces modèles entièrement accessibles.
Perspectives du secteur : la « lance et le bouclier » de la gouvernance de l’IA
L’émergence de Claude Mythos a réécrit la logique de la cybersécurité : quiconque maîtrisera la capacité à utiliser l’IA pour détecter des vulnérabilités contrôlera l’initiative en matière de défense des systèmes.
Pour les développeurs, le lancement de Claude Mythos1 signifie que « l’audit de sécurité autonome » deviendra un processus standard. Mais pour l’ensemble d’Internet, cela marque également le début d’une course à l’armement : lorsque l’IA sera capable de détecter et de corriger automatiquement les vulnérabilités, la bataille entre défenseurs et attaquants se jouera en nanosecondes.
Article connexe
 Meta supprime la fonction de retouche photo par IA suite aux critiques des utilisateurs
Meta, le géant des réseaux sociaux, est une fois de plus au cœur d’un débat public concernant l’équilibre délicat entre l’intelligence artificielle et la vie privée des utilisateurs. Selon TechCrunch, les Superintelligence Labs de Meta ont présenté u
PDG de DeepMind, Hassabis : Je dors six heures par jour et je me sens généralement plein d’énergie vers 1 h du matin.
Fortune a récemment publié une interview avec Demis Hassabis, PDG de Google DeepMind, révélant son approche non conventionnelle du repos et de la productivité. Hassabis a divulgué qu’il dort très peu, structurant ses heures d’éveil en deux blocs de t
OpenAI et Anthropic se disputent des parts de marché malgré des résultats en deçà des attentes
Bien que des informations récentes laissent entendre qu’OpenAI n’aurait pas atteint ses objectifs de chiffre d’affaires, ce qui a pesé sur les valeurs technologiques ce mardi, les investisseurs privés
Recommandations de sujets spéciaux liés
Création d'animations
 Outils d'animation de scènes basés sur l'IA pour les contenus destinés aux réseaux sociaux
XIX.AI vous présente ici les meilleurs outils d'animation de scènes par IA les mieux notés de 2026 pour les contenus destinés aux réseaux sociaux. Ces outils puissants et révolutionnaires font l'objet de tests en conditions réelles et d'une comparaison détaillée entre les versions gratuites et payantes, aidant ainsi les créateurs à booster considérablement leur productivité. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA.
 9 outils
 xix.ai
Création vidéo
Générateurs d'accroches pour vidéos courtes basés sur l'IA, destinés aux Reels, aux Shorts et aux campagnes de lancement de produits
Les meilleurs générateurs de accroches pour vidéos courtes basées sur l'IA en 2026 : pour Reels, Shorts et campagnes de lancement de produits ! XIX.AI sélectionne les outils les mieux notés, puissants et révolutionnaires, qui offrent des résultats incontournables grâce à des tests en conditions réelles. Cette page, mise à jour chaque semaine, propose des classements comparatifs entre les solutions gratuites et payantes pour vous aider à trouver la solution idéale afin de booster votre créativité et votre productivité en matière de contenu. Découvrez-la dès maintenant pour exploiter pleinement le potentiel de l’IA !
11 outils
xix.ai
en écrivant
Outils d'IA pour la structuration d'articles destinés à la rédaction de textes longs
2026 : les meilleurs outils d'aide à la rédaction de plans pour les textes longs, sélectionnés parmi les mieux notés ! Cette sélection rigoureuse regroupe des outils puissants et révolutionnaires qui fournissent des plans précis et structurés, validés par des tests concrets, afin d'améliorer considérablement l'efficacité de la rédaction. XIX.AI fait partie de cette sélection d'élite. Consultez notre comparatif entre les versions gratuites et payantes pour vous aider à choisir l'outil idéal. Découvrez-les dès maintenant et tirez parti de l'IA !
9 outils
xix.ai
chatbot
Meilleures applications de chat de jeu de rôle par IA pour la pratique des langues, la préparation aux entretiens et la fluidité quotidienne
2026 Dernières Meilleures Applications de Chat IA pour le Jeu de Rôle, les plus bien notées pour la Pratique des Langues, la Préparation aux Entretiens et la Fluidité Quotidienne ! XIX.AI sélectionne une collection puissante et révolutionnaire qui propose une comparaison gratuit vs payant, des tests en conditions réelles et des classements mis à jour chaque semaine. Ces outils à essayer absolument vous aident à améliorer vos compétences en écriture, à surmonter les défis de fluidité et à optimiser l’efficacité de la communication dans tous les scénarios quotidiens. Explorez dès maintenant pour découvrir l’outil parfait pour votre progression linguistique !
10 outils
xix.ai
Composition musicale
Outils de séparation des pistes audio par IA pour la production de remix, la préparation de samples et les masters de karaoké
2026 : Les meilleures et plus récentes outils de séparation des pistes audio par IA, hautement notés, sélectionnés spécialement pour la production de remix, la préparation de samples et l’enregistrement de karaokés. Ces outils puissants et révolutionnaires, éprouvés dans des conditions réelles, permettent une isolation audio précise, ce qui améliore considérablement la productivité. XIX.AI propose un guide de comparaison gratuit mis à jour chaque semaine entre les versions payantes et gratuites, afin de vous aider à trouver la solution idéale adaptée à vos besoins. Découvrez-les dès maintenant pour tirer parti des avantages offerts par l’IA.
8 outils
xix.ai
Analyse des données
Copilotes SQL basés sur l’IA pour les tableaux de bord de chiffre d’affaires, l’analyse des funnels et les indicateurs de produits
2026 : Les meilleurs copilotes AI SQL actuels, classés parmi les plus performants ! XIX.AI a sélectionné une collection puissante et révolutionnaire, mise à jour chaque semaine grâce à des tests concrets. Ces outils indispensables vous aident à créer des tableaux de bord financiers précis, à analyser les canaux de vente et à suivre en temps réel les indicateurs produits, ce qui améliore considérablement votre productivité. Découvrez-les dès maintenant pour trouver l’outil idéal pour des décisions basées sur les données ! 238 caractères
9 outils
xix.ai

 commentaires (0)
Anthropic a récemment procédé à des mises à jour régulières de son code backend, et le modèle connu en interne sous le nom de « claude-mythos-1-preview » est sur le point d’être rendu public. Initialement soumis à un contrôle strict en raison de ses capacités exceptionnelles, ce modèle de pointe passe désormais d’un environnement de laboratoire restreint à des outils destinés aux développeurs. Cette évolution marque une étape cruciale dans la gouvernance de la sécurité de l’IA, qui passe de « restrictions défensives » à une « mise à disposition proactive d’outils ».
I. Claude Mythos : pourquoi est-il qualifié d’« as dangereux » ?
Depuis le lancement de sa version préliminaire le 7 avril, Claude Mythos est au cœur de grands débats sur la sécurité. Ses capacités fondamentales vont bien au-delà de la « rédaction de code » et incluent des capacités professionnelles d’attaques réseau automatisées:
Détection automatisée des vulnérabilités : lors de tests menés par une « red team », il a été confirmé que Mythos était capable de détecter et d’exploiter de manière autonome des vulnérabilités « zero-day » dans les principaux systèmes d’exploitation et navigateurs.
Raisonnement par bonds : par rapport au produit phare Opus 4.7, Mythos affiche un bond qualitatif en matière de logique de code, d’exécution autonome et de profondeur de raisonnement.
Pénétration rapide : des recherches montrent que même des personnes sans formation en sécurité peuvent créer des commandes malveillantes complètes en suivant les instructions de Mythos. En cas d’utilisation abusive, celles-ci pourraient causer des dommages systémiques à l’infrastructure numérique mondiale.
En raison de ces risques, Anthropic avait jusqu’à présent maintenu ce modèle derrière un « pare-feu », accessible uniquement à un groupe restreint de partenaires autorisés.
II. Projet Glasswing : de la « dissimulation » à l’« utilisation »
Pour répondre aux préoccupations de sécurité liées à Mythos, Anthropic a lancé le « Projet Glasswing ». L’objectif n’est pas de mettre le modèle hors service, mais d’en faire un outil de défense grâce à une collaboration au sein de l’écosystème :
Fondements de la sécurité : Anthropic s’est associé à une cinquantaine d’entreprises technologiques clés (notamment des éditeurs de systèmes d’exploitation et des fondations open source) afin d’utiliser Mythos Preview pour analyser de manière proactive les vulnérabilités des logiciels mondiaux critiques.
Résultats significatifs : au cours du premier mois du projet, Mythos Preview a aidé ses partenaires à identifier plus de 10 000 vulnérabilités à haut risque ou critiques.
Évolution du paradigme de défense : auparavant, les progrès en matière de sécurité logicielle étaient limités par la vitesse à laquelle les humains pouvaient détecter les vulnérabilités. Désormais, ils sont limités par la vitesse à laquelle les équipes peuvent les valider et les corriger — un gain d’efficacité considérable rendu possible par l’IA.
III. Tendances futures : la feuille de route des « tests bêta » de Mythos
Aujourd’hui, la sortie publique de Mythos n’est plus une question de « si », mais de « comment ». Des indices récents suggèrent :
Intégration approfondie des outils : les utilisateurs ont repéré des boutons de basculement entre modèles dans le code de Claude et les interfaces backend de Claude Security, ce qui indique qu’Anthropic est en train de mettre en place un « système de garde-fous de sécurité » plus complet. Une fois que ces mécanismes de conformité et de restriction auront atteint leur maturité, des modèles comme Mythos entreront dans une phase commerciale plus large.
Mise à niveau du tableau de bord de sécurité : Claude Security développe un nouveau tableau de bord visuel destiné à afficher les tendances en matière de vulnérabilités, l’historique des résultats d’analyse et l’avancement des corrections, ce qui marque son évolution vers une suite de sécurité de niveau commercial.
De « restreint » à « disponible » : bien que des restrictions de diffusion subsistent, Anthropic a clairement indiqué qu’à mesure qu’elle met en place des garde-fous de sécurité plus solides, elle envisage de rendre ces modèles entièrement accessibles.
Perspectives du secteur : la « lance et le bouclier » de la gouvernance de l’IA
L’émergence de Claude Mythos a réécrit la logique de la cybersécurité : quiconque maîtrisera la capacité à utiliser l’IA pour détecter des vulnérabilités contrôlera l’initiative en matière de défense des systèmes.
Pour les développeurs, le lancement de Claude Mythos1 signifie que « l’audit de sécurité autonome » deviendra un processus standard. Mais pour l’ensemble d’Internet, cela marque également le début d’une course à l’armement : lorsque l’IA sera capable de détecter et de corriger automatiquement les vulnérabilités, la bataille entre défenseurs et attaquants se jouera en nanosecondes.








 Meta supprime la fonction de retouche photo par IA suite aux critiques des utilisateurs
Meta, le géant des réseaux sociaux, est une fois de plus au cœur d’un débat public concernant l’équilibre délicat entre l’intelligence artificielle et la vie privée des utilisateurs. Selon TechCrunch, les Superintelligence Labs de Meta ont présenté u
 PDG de DeepMind, Hassabis : Je dors six heures par jour et je me sens généralement plein d’énergie vers 1 h du matin.
Fortune a récemment publié une interview avec Demis Hassabis, PDG de Google DeepMind, révélant son approche non conventionnelle du repos et de la productivité. Hassabis a divulgué qu’il dort très peu, structurant ses heures d’éveil en deux blocs de t
 OpenAI et Anthropic se disputent des parts de marché malgré des résultats en deçà des attentes
Bien que des informations récentes laissent entendre qu’OpenAI n’aurait pas atteint ses objectifs de chiffre d’affaires, ce qui a pesé sur les valeurs technologiques ce mardi, les investisseurs privés

XIX.AI vous présente ici les meilleurs outils d'animation de scènes par IA les mieux notés de 2026 pour les contenus destinés aux réseaux sociaux. Ces outils puissants et révolutionnaires font l'objet de tests en conditions réelles et d'une comparaison détaillée entre les versions gratuites et payantes, aidant ainsi les créateurs à booster considérablement leur productivité. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA.
9 outils
xix.ai

Les meilleurs générateurs de accroches pour vidéos courtes basées sur l'IA en 2026 : pour Reels, Shorts et campagnes de lancement de produits ! XIX.AI sélectionne les outils les mieux notés, puissants et révolutionnaires, qui offrent des résultats incontournables grâce à des tests en conditions réelles. Cette page, mise à jour chaque semaine, propose des classements comparatifs entre les solutions gratuites et payantes pour vous aider à trouver la solution idéale afin de booster votre créativité et votre productivité en matière de contenu. Découvrez-la dès maintenant pour exploiter pleinement le potentiel de l’IA !
11 outils
xix.ai

2026 : les meilleurs outils d'aide à la rédaction de plans pour les textes longs, sélectionnés parmi les mieux notés ! Cette sélection rigoureuse regroupe des outils puissants et révolutionnaires qui fournissent des plans précis et structurés, validés par des tests concrets, afin d'améliorer considérablement l'efficacité de la rédaction. XIX.AI fait partie de cette sélection d'élite. Consultez notre comparatif entre les versions gratuites et payantes pour vous aider à choisir l'outil idéal. Découvrez-les dès maintenant et tirez parti de l'IA !
9 outils
xix.ai

2026 Dernières Meilleures Applications de Chat IA pour le Jeu de Rôle, les plus bien notées pour la Pratique des Langues, la Préparation aux Entretiens et la Fluidité Quotidienne ! XIX.AI sélectionne une collection puissante et révolutionnaire qui propose une comparaison gratuit vs payant, des tests en conditions réelles et des classements mis à jour chaque semaine. Ces outils à essayer absolument vous aident à améliorer vos compétences en écriture, à surmonter les défis de fluidité et à optimiser l’efficacité de la communication dans tous les scénarios quotidiens. Explorez dès maintenant pour découvrir l’outil parfait pour votre progression linguistique !
10 outils
xix.ai

2026 : Les meilleures et plus récentes outils de séparation des pistes audio par IA, hautement notés, sélectionnés spécialement pour la production de remix, la préparation de samples et l’enregistrement de karaokés. Ces outils puissants et révolutionnaires, éprouvés dans des conditions réelles, permettent une isolation audio précise, ce qui améliore considérablement la productivité. XIX.AI propose un guide de comparaison gratuit mis à jour chaque semaine entre les versions payantes et gratuites, afin de vous aider à trouver la solution idéale adaptée à vos besoins. Découvrez-les dès maintenant pour tirer parti des avantages offerts par l’IA.
8 outils
xix.ai

2026 : Les meilleurs copilotes AI SQL actuels, classés parmi les plus performants ! XIX.AI a sélectionné une collection puissante et révolutionnaire, mise à jour chaque semaine grâce à des tests concrets. Ces outils indispensables vous aident à créer des tableaux de bord financiers précis, à analyser les canaux de vente et à suivre en temps réel les indicateurs produits, ce qui améliore considérablement votre productivité. Découvrez-les dès maintenant pour trouver l’outil idéal pour des décisions basées sur les données ! 238 caractères
9 outils
xix.ai












