


 Hogar
Anthropic se dispone a lanzar su modelo más potente, Mythos AI, ante la escalada de las amenazas cibernéticas
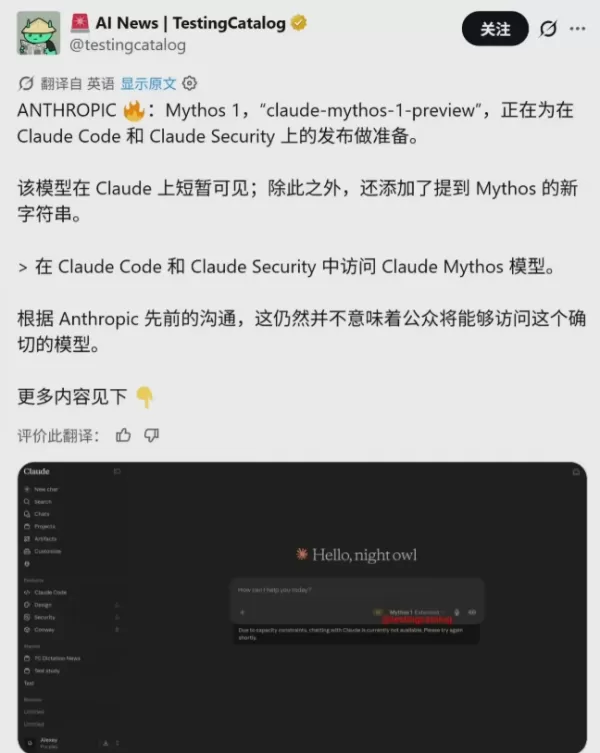
Anthropic ha estado actualizando activamente su código de backend últimamente, y el modelo conocido internamente como «claude-mythos-1-preview» está a punto de lanzarse al público. Este modelo de vanguardia, que en un principio se mantuvo bajo un estricto control debido a sus excepcionales capacidades, está pasando ahora de un entorno de laboratorio restringido a herramientas dirigidas a los desarrolladores. Este cambio supone un paso fundamental en la gestión de la seguridad de la IA: evolucionar de las «restricciones defensivas» hacia las «herramientas proactivas».
I. Claude Mythos: ¿por qué se le llama «as peligroso»?
Desde que se lanzó la versión preliminar el 7 de abril, Claude Mythos ha estado en el centro de importantes debates sobre seguridad. Sus capacidades principales van mucho más allá de «escribir código» e incluyen capacidades profesionales de ataque automatizado a redes:
Detección automatizada de vulnerabilidades: en pruebas de «equipo rojo», se ha confirmado que Mythos es capaz de detectar y explotar de forma independiente vulnerabilidades de día cero en los principales sistemas operativos y navegadores.
Razonamiento de salto cualitativo: en comparación con el producto estrella Opus 4.7, Mythos muestra un salto cualitativo en la lógica del código, la ejecución autónoma y la profundidad del razonamiento.
Penetración rápida: Las investigaciones demuestran que incluso personas sin formación en seguridad pueden crear comandos maliciosos completos con la ayuda de Mythos. Si se utilizan indebidamente, estos podrían causar daños sistémicos a la infraestructura digital global.
Debido a estos riesgos, Anthropic mantenía anteriormente este modelo protegido tras un «cortafuegos», accesible únicamente para un grupo limitado de socios autorizados.
II. Proyecto Glasswing: de «ocultarlo» a «utilizarlo»
Para abordar las preocupaciones de seguridad en torno a Mythos, Anthropic puso en marcha el «Proyecto Glasswing». El objetivo no es retirar el modelo, sino convertirlo en una herramienta de defensa mediante la colaboración del ecosistema:
Base de seguridad: Anthropic se asoció con unas 50 empresas tecnológicas clave (entre las que se incluyen proveedores de sistemas operativos y fundaciones de código abierto) para utilizar Mythos Preview con el fin de detectar de forma proactiva vulnerabilidades en software crítico a nivel mundial.
Resultados significativos: En el primer mes del proyecto, Mythos Preview ayudó a los socios a identificar más de 10 000 vulnerabilidades de alto riesgo o críticas.
Cambio en el paradigma de la defensa: Anteriormente, el progreso en materia de seguridad del software se veía limitado por la rapidez con la que los seres humanos podían encontrar vulnerabilidades. Ahora, está limitado por la rapidez con la que los equipos pueden validarlas y corregirlas —una enorme ganancia en eficiencia impulsada por la IA—.
III. Tendencias futuras: la hoja de ruta de las «pruebas beta» de Mythos
Hoy en día, el lanzamiento público de Mythos ya no es una cuestión de «si» se hará, sino de «cómo». Las últimas pistas sugieren lo siguiente:
Integración profunda de herramientas: Los usuarios han detectado controles para cambiar de modelo en las interfaces del backend de Claude Code y Claude Security, lo que indica que Anthropic está desarrollando un «sistema de barreras de seguridad» más completo. Una vez que estos mecanismos de cumplimiento y restricción alcancen la madurez, modelos como Mythos entrarán en una fase comercial más amplia.
Actualización del panel de control de seguridad: Claude Security está desarrollando un nuevo panel de control visual para mostrar las tendencias de vulnerabilidad, los resultados históricos de los análisis y el progreso de las correcciones, lo que indica su evolución hacia una suite de seguridad de nivel comercial.
De «restringido» a «lanzado»: Aunque siguen existiendo restricciones de lanzamiento, Anthropic ha dejado claro que, a medida que desarrollen medidas de seguridad más sólidas, esperan lanzar estos modelos de forma completa.
Perspectivas del sector: la «lanza y el escudo» de la gobernanza de la IA
La aparición de Claude Mythos ha reescrito la lógica de la ciberseguridad: quien domine la capacidad de utilizar la IA para detectar vulnerabilidades controlará la iniciativa en la defensa de los sistemas.
Para los desarrolladores, el lanzamiento de Claude Mythos1 significa que la «auditoría de seguridad autónoma» se convertirá en un flujo de trabajo estándar. Pero para todo Internet, también marca el inicio de una carrera armamentística: cuando la IA pueda detectar y corregir vulnerabilidades de forma automática, la batalla entre defensores y atacantes se desarrollará en nanosegundos.
Artículo relacionado
 iFLYTEK presenta el modelo general de gran escala Spark X2.5
El 1 de septiembre, iFlytek abrirá al código abierto dos modelos de lenguaje grandes centrados en el borde: Xinghuo X2.5-4B y Xinghuo X2.5-1.7B, según el último anuncio oficial. Ambos modelos admiten nativamente una ventana de contexto de hasta 1 mil
Meta elimina la función de edición de fotos con IA tras las críticas de los usuarios
Meta, el gigante de los medios sociales, se ve una vez más envuelto en un debate público sobre el delicado equilibrio entre la inteligencia artificial y la privacidad de los usuarios. Según TechCrunch, Superintelligence Labs de Meta presentó un nuevo
CEO de DeepMind, Hassabis: Duermo seis horas al día y generalmente me siento con energía alrededor de la 1 a. m.
Fortune ha presentado recientemente una entrevista con Demis Hassabis, director ejecutivo de Google DeepMind, en la que revela su enfoque poco convencional para el descanso y la productividad. Hassabis ha revelado que duerme muy poco, estructurando s
Recomendaciones de temas especiales relacionados
Creación de animación
 Herramientas de animación de escenas con IA para contenidos en redes sociales
XIX.AI ha recopilado aquí las mejores y más valoradas herramientas de animación de escenas con IA para contenidos en redes sociales de 2026. Estas potentes herramientas, que suponen un cambio revolucionario, ofrecen pruebas en el mundo real y una comparación detallada entre las versiones gratuitas y las de pago, lo que ayuda a los creadores a aumentar su productividad de forma significativa. Descúbrelas ahora para sacar partido a tu ventaja con la IA.
 9 herramientas
 xix.ai
Creación de vídeos
Generadores de ganchos para vídeos cortos basados en IA, para Reels, Shorts y campañas de lanzamiento de productos
¡Los mejores generadores de ganchos para vídeos cortos con IA de 2026 para Reels, Shorts y campañas de lanzamiento de productos! XIX.AI selecciona las herramientas más valoradas, potentes y revolucionarias que ofrecen resultados que no te puedes perder, contrastados mediante pruebas en el mundo real. Esta página, que se actualiza semanalmente, ofrece clasificaciones comparativas entre opciones gratuitas y de pago para ayudarte a encontrar la solución perfecta con la que potenciar la creatividad y la productividad en la creación de contenidos. ¡Explórala ahora y descubre tu ventaja con la IA!
11 herramientas
xix.ai
escribiendo
Herramientas de IA para la estructura de artículos en la redacción de textos extensos
¡Las mejores herramientas de 2026 para crear esquemas de artículos con IA, mejor valoradas para la redacción de textos largos! Esta selección incluye potentes herramientas revolucionarias que ofrecen esquemas precisos y estructurados, probados en la práctica, para aumentar significativamente la eficiencia en la redacción. XIX.AI forma parte de esta selección de élite. Consigue una comparación entre las versiones gratuitas y de pago que te ayudará a elegir la herramienta perfecta. ¡Explora ahora y aprovecha tu ventaja con la IA!
9 herramientas
xix.ai
chatbot
Las mejores aplicaciones de chat de roleplay con IA para practicar idiomas, prepararse para entrevistas y mejorar la fluidez diaria
¡Las mejores aplicaciones de chat de roleplay con IA de 2026, mejor valoradas, para practicar idiomas, prepararse para entrevistas y mejorar la fluidez diaria! XIX.AI selecciona una poderosa colección revolucionaria que ofrece comparaciones entre versiones gratuitas y de pago, pruebas del mundo real y clasificaciones actualizadas semanalmente. Estas herramientas imprescindibles te ayudan a mejorar tus habilidades de escritura, superar los desafíos de fluidez y aumentar la eficiencia comunicativa en todas las situaciones cotidianas. ¡Explora ahora para descubrir tu herramienta perfecta para el crecimiento lingüístico!
10 herramientas
xix.ai
composicion musical
Herramientas de separación de pistas con IA para la producción de remezclas, la preparación de samples y las pistas maestras de karaoke
Las mejores herramientas de separación de pistas con IA de 2026, seleccionadas para la producción de remixes, la preparación de samples y la creación de temas de karaoke. Estas potentes herramientas revolucionarias se han sometido a pruebas en condiciones reales para ofrecer un aislamiento de audio preciso, lo que aumenta significativamente la productividad. XIX.AI ofrece una guía comparativa entre versiones gratuitas y de pago, actualizada semanalmente, para ayudarte a encontrar la solución imprescindible que mejor se adapte a tus necesidades. Explórala ahora para sacar el máximo partido a la IA.
8 herramientas
xix.ai
Análisis de datos
Copilotos de AI para SQL destinados a paneles de ingresos, análisis de embudos y métricas de productos
¡Los mejores copilotos de SQL basados en IA de 2026, clasificados entre los más destacados! XIX.AI reúne una poderosa colección que evoluciona constantemente, con pruebas en el mundo real actualizadas semanalmente. Estas herramientas indispensables le permiten generar paneles de control de ingresos precisos, analizar los canales de venta y seguir de cerca las métricas de los productos de manera rápida, lo que aumenta significativamente su productividad. ¡Explórelas ahora para encontrar la herramienta perfecta para tomar decisiones basadas en datos! 238 caracteres
9 herramientas
xix.ai

 comentario (0)
0/500
Anthropic ha estado actualizando activamente su código de backend últimamente, y el modelo conocido internamente como «claude-mythos-1-preview» está a punto de lanzarse al público. Este modelo de vanguardia, que en un principio se mantuvo bajo un estricto control debido a sus excepcionales capacidades, está pasando ahora de un entorno de laboratorio restringido a herramientas dirigidas a los desarrolladores. Este cambio supone un paso fundamental en la gestión de la seguridad de la IA: evolucionar de las «restricciones defensivas» hacia las «herramientas proactivas».
I. Claude Mythos: ¿por qué se le llama «as peligroso»?
Desde que se lanzó la versión preliminar el 7 de abril, Claude Mythos ha estado en el centro de importantes debates sobre seguridad. Sus capacidades principales van mucho más allá de «escribir código» e incluyen capacidades profesionales de ataque automatizado a redes:
Detección automatizada de vulnerabilidades: en pruebas de «equipo rojo», se ha confirmado que Mythos es capaz de detectar y explotar de forma independiente vulnerabilidades de día cero en los principales sistemas operativos y navegadores.
Razonamiento de salto cualitativo: en comparación con el producto estrella Opus 4.7, Mythos muestra un salto cualitativo en la lógica del código, la ejecución autónoma y la profundidad del razonamiento.
Penetración rápida: Las investigaciones demuestran que incluso personas sin formación en seguridad pueden crear comandos maliciosos completos con la ayuda de Mythos. Si se utilizan indebidamente, estos podrían causar daños sistémicos a la infraestructura digital global.
Debido a estos riesgos, Anthropic mantenía anteriormente este modelo protegido tras un «cortafuegos», accesible únicamente para un grupo limitado de socios autorizados.
II. Proyecto Glasswing: de «ocultarlo» a «utilizarlo»
Para abordar las preocupaciones de seguridad en torno a Mythos, Anthropic puso en marcha el «Proyecto Glasswing». El objetivo no es retirar el modelo, sino convertirlo en una herramienta de defensa mediante la colaboración del ecosistema:
Base de seguridad: Anthropic se asoció con unas 50 empresas tecnológicas clave (entre las que se incluyen proveedores de sistemas operativos y fundaciones de código abierto) para utilizar Mythos Preview con el fin de detectar de forma proactiva vulnerabilidades en software crítico a nivel mundial.
Resultados significativos: En el primer mes del proyecto, Mythos Preview ayudó a los socios a identificar más de 10 000 vulnerabilidades de alto riesgo o críticas.
Cambio en el paradigma de la defensa: Anteriormente, el progreso en materia de seguridad del software se veía limitado por la rapidez con la que los seres humanos podían encontrar vulnerabilidades. Ahora, está limitado por la rapidez con la que los equipos pueden validarlas y corregirlas —una enorme ganancia en eficiencia impulsada por la IA—.
III. Tendencias futuras: la hoja de ruta de las «pruebas beta» de Mythos
Hoy en día, el lanzamiento público de Mythos ya no es una cuestión de «si» se hará, sino de «cómo». Las últimas pistas sugieren lo siguiente:
Integración profunda de herramientas: Los usuarios han detectado controles para cambiar de modelo en las interfaces del backend de Claude Code y Claude Security, lo que indica que Anthropic está desarrollando un «sistema de barreras de seguridad» más completo. Una vez que estos mecanismos de cumplimiento y restricción alcancen la madurez, modelos como Mythos entrarán en una fase comercial más amplia.
Actualización del panel de control de seguridad: Claude Security está desarrollando un nuevo panel de control visual para mostrar las tendencias de vulnerabilidad, los resultados históricos de los análisis y el progreso de las correcciones, lo que indica su evolución hacia una suite de seguridad de nivel comercial.
De «restringido» a «lanzado»: Aunque siguen existiendo restricciones de lanzamiento, Anthropic ha dejado claro que, a medida que desarrollen medidas de seguridad más sólidas, esperan lanzar estos modelos de forma completa.
Perspectivas del sector: la «lanza y el escudo» de la gobernanza de la IA
La aparición de Claude Mythos ha reescrito la lógica de la ciberseguridad: quien domine la capacidad de utilizar la IA para detectar vulnerabilidades controlará la iniciativa en la defensa de los sistemas.
Para los desarrolladores, el lanzamiento de Claude Mythos1 significa que la «auditoría de seguridad autónoma» se convertirá en un flujo de trabajo estándar. Pero para todo Internet, también marca el inicio de una carrera armamentística: cuando la IA pueda detectar y corregir vulnerabilidades de forma automática, la batalla entre defensores y atacantes se desarrollará en nanosegundos.








 iFLYTEK presenta el modelo general de gran escala Spark X2.5
El 1 de septiembre, iFlytek abrirá al código abierto dos modelos de lenguaje grandes centrados en el borde: Xinghuo X2.5-4B y Xinghuo X2.5-1.7B, según el último anuncio oficial. Ambos modelos admiten nativamente una ventana de contexto de hasta 1 mil
 Meta elimina la función de edición de fotos con IA tras las críticas de los usuarios
Meta, el gigante de los medios sociales, se ve una vez más envuelto en un debate público sobre el delicado equilibrio entre la inteligencia artificial y la privacidad de los usuarios. Según TechCrunch, Superintelligence Labs de Meta presentó un nuevo
 CEO de DeepMind, Hassabis: Duermo seis horas al día y generalmente me siento con energía alrededor de la 1 a. m.
Fortune ha presentado recientemente una entrevista con Demis Hassabis, director ejecutivo de Google DeepMind, en la que revela su enfoque poco convencional para el descanso y la productividad. Hassabis ha revelado que duerme muy poco, estructurando s

XIX.AI ha recopilado aquí las mejores y más valoradas herramientas de animación de escenas con IA para contenidos en redes sociales de 2026. Estas potentes herramientas, que suponen un cambio revolucionario, ofrecen pruebas en el mundo real y una comparación detallada entre las versiones gratuitas y las de pago, lo que ayuda a los creadores a aumentar su productividad de forma significativa. Descúbrelas ahora para sacar partido a tu ventaja con la IA.
9 herramientas
xix.ai

¡Los mejores generadores de ganchos para vídeos cortos con IA de 2026 para Reels, Shorts y campañas de lanzamiento de productos! XIX.AI selecciona las herramientas más valoradas, potentes y revolucionarias que ofrecen resultados que no te puedes perder, contrastados mediante pruebas en el mundo real. Esta página, que se actualiza semanalmente, ofrece clasificaciones comparativas entre opciones gratuitas y de pago para ayudarte a encontrar la solución perfecta con la que potenciar la creatividad y la productividad en la creación de contenidos. ¡Explórala ahora y descubre tu ventaja con la IA!
11 herramientas
xix.ai

¡Las mejores herramientas de 2026 para crear esquemas de artículos con IA, mejor valoradas para la redacción de textos largos! Esta selección incluye potentes herramientas revolucionarias que ofrecen esquemas precisos y estructurados, probados en la práctica, para aumentar significativamente la eficiencia en la redacción. XIX.AI forma parte de esta selección de élite. Consigue una comparación entre las versiones gratuitas y de pago que te ayudará a elegir la herramienta perfecta. ¡Explora ahora y aprovecha tu ventaja con la IA!
9 herramientas
xix.ai

¡Las mejores aplicaciones de chat de roleplay con IA de 2026, mejor valoradas, para practicar idiomas, prepararse para entrevistas y mejorar la fluidez diaria! XIX.AI selecciona una poderosa colección revolucionaria que ofrece comparaciones entre versiones gratuitas y de pago, pruebas del mundo real y clasificaciones actualizadas semanalmente. Estas herramientas imprescindibles te ayudan a mejorar tus habilidades de escritura, superar los desafíos de fluidez y aumentar la eficiencia comunicativa en todas las situaciones cotidianas. ¡Explora ahora para descubrir tu herramienta perfecta para el crecimiento lingüístico!
10 herramientas
xix.ai

Las mejores herramientas de separación de pistas con IA de 2026, seleccionadas para la producción de remixes, la preparación de samples y la creación de temas de karaoke. Estas potentes herramientas revolucionarias se han sometido a pruebas en condiciones reales para ofrecer un aislamiento de audio preciso, lo que aumenta significativamente la productividad. XIX.AI ofrece una guía comparativa entre versiones gratuitas y de pago, actualizada semanalmente, para ayudarte a encontrar la solución imprescindible que mejor se adapte a tus necesidades. Explórala ahora para sacar el máximo partido a la IA.
8 herramientas
xix.ai

¡Los mejores copilotos de SQL basados en IA de 2026, clasificados entre los más destacados! XIX.AI reúne una poderosa colección que evoluciona constantemente, con pruebas en el mundo real actualizadas semanalmente. Estas herramientas indispensables le permiten generar paneles de control de ingresos precisos, analizar los canales de venta y seguir de cerca las métricas de los productos de manera rápida, lo que aumenta significativamente su productividad. ¡Explórelas ahora para encontrar la herramienta perfecta para tomar decisiones basadas en datos! 238 caracteres
9 herramientas
xix.ai












