


 Heim
Anthropic will sein leistungsstärkstes Modell, Mythos AI, auf den Markt bringen, während Cyberbedrohungen zunehmen
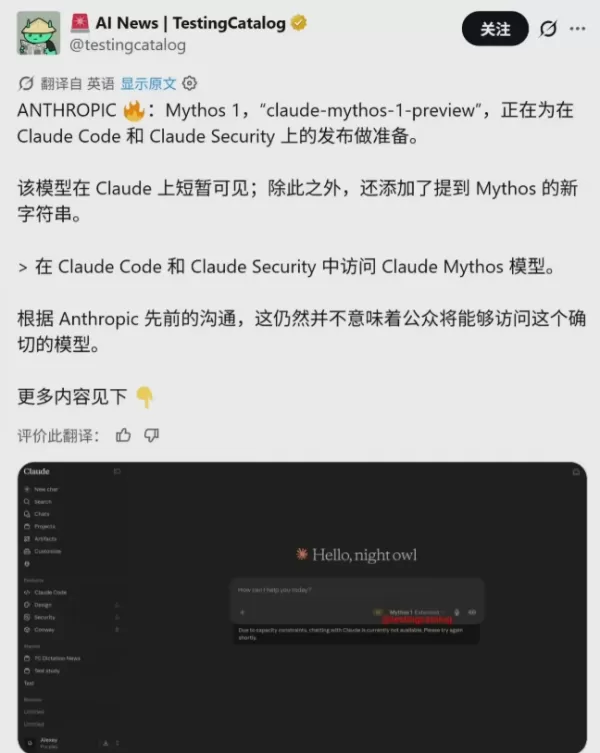
Anthropic hat seinen Backend-Code in letzter Zeit aktiv aktualisiert, und das intern als „claude-mythos-1-preview“ bezeichnete Modell steht kurz vor der öffentlichen Veröffentlichung. Dieses hochmoderne Modell, das ursprünglich aufgrund seiner außergewöhnlichen Fähigkeiten streng kontrolliert wurde, wird nun aus dem eingeschränkten Laborumfeld in Tools für Entwickler überführt. Dieser Wandel markiert einen entscheidenden Schritt in der Sicherheit von KI – weg von „defensiven Einschränkungen“ hin zu „proaktiven Werkzeugen“.
I. Claude Mythos: Warum wird es als „gefährliches Ass“ bezeichnet?
Seit der Veröffentlichung der Preview-Version am 7. April steht Claude Mythos im Mittelpunkt wichtiger Sicherheitsdebatten. Seine Kernfähigkeiten gehen weit über das „Schreiben von Code“ hinaus und umfassen professionelle, automatisierte Netzwerkangriffsfunktionen:
Automatisierte Schwachstellenerkennung: In Red-Team-Tests wurde bestätigt, dass Mythos Zero-Day-Schwachstellen in gängigen Betriebssystemen und Browsern eigenständig aufspüren und ausnutzen kann.
Leapfrog-Schlussfolgerung: Im Vergleich zum Flaggschiff Opus 4.7 zeigt Mythos einen qualitativen Sprung in Bezug auf Codelogik, autonome Ausführung und Tiefe der Schlussfolgerungen.
Schnelle Penetration: Untersuchungen zeigen, dass selbst Personen ohne Sicherheitshintergrund unter Anleitung von Mythos vollständige bösartige Befehle erstellen können. Bei Missbrauch könnten diese systemische Schäden an der globalen digitalen Infrastruktur verursachen.
Aufgrund dieser Risiken hielt Anthropic dieses Modell bisher hinter einer „Firewall“ zurück, auf die nur eine begrenzte Anzahl autorisierter Partner Zugriff hatte.
II. Projekt Glasswing: Vom „Verstecken“ zum „Nutzen“
Um Sicherheitsbedenken rund um Mythos auszuräumen, startete Anthropic das „Projekt Glasswing“. Das Ziel ist nicht, das Modell außer Betrieb zu nehmen, sondern es durch Zusammenarbeit im Ökosystem in ein Werkzeug für Verteidiger zu verwandeln:
Sicherheitsgrundlage: Anthropic ging Partnerschaften mit rund 50 führenden Technologieunternehmen (darunter Betriebssystemanbieter und Open-Source-Stiftungen) ein, um mit Mythos Preview proaktiv nach Schwachstellen in kritischer globaler Software zu suchen.
Bedeutende Ergebnisse: Im ersten Monat des Projekts half Mythos Preview den Partnern dabei, über 10.000 hochriskante oder kritische Schwachstellen zu identifizieren.
Wandel im Verteidigungsparadigma: Bislang war der Fortschritt in der Softwaresicherheit dadurch begrenzt, wie schnell Menschen Schwachstellen finden konnten. Nun hängt er davon ab, wie schnell Teams diese validieren und beheben können – ein enormer Effizienzgewinn, der durch KI vorangetrieben wird.
III. Zukünftige Trends: Die „Beta-Test“-Roadmap von Mythos
Heute ist die öffentliche Veröffentlichung von Mythos keine Frage mehr des „Ob“, sondern des „Wie“. Jüngste Hinweise deuten darauf hin:
Tiefe Tool-Integration: Nutzer haben Schaltflächen zum Modellwechsel in den Backend-Schnittstellen von „Claude Code“ und „Claude Security“ entdeckt, was darauf hindeutet, dass Anthropic ein umfassenderes „Sicherheitsleitsystem“ aufbaut. Sobald diese Compliance- und Beschränkungsmechanismen ausgereift sind, werden Modelle wie Mythos in eine breitere kommerzielle Phase eintreten.
Upgrade des Sicherheits-Dashboards: Claude Security entwickelt ein neues visuelles Dashboard, um Schwachstellentrends, historische Scan-Ergebnisse und den Fortschritt bei der Behebung von Schwachstellen anzuzeigen – ein Zeichen für die Weiterentwicklung zu einer Sicherheitssuite auf kommerziellem Niveau.
Von „eingeschränkt“ zu „veröffentlicht“: Obwohl weiterhin Veröffentlichungsbeschränkungen bestehen, hat Anthropic deutlich gemacht, dass das Unternehmen im Zuge der Entwicklung stärkerer Sicherheitsvorkehrungen darauf hinarbeitet, solche Modelle vollständig freizugeben.
Branchenperspektiven: „Speer und Schild“ der KI-Governance
Das Aufkommen von Claude Mythos hat die Logik der Cybersicherheit neu definiert: Wer die Fähigkeit beherrscht, KI zur Aufdeckung von Schwachstellen einzusetzen, wird die Initiative bei der Systemverteidigung ergreifen.
Für Entwickler bedeutet die Einführung von Claude Mythos1, dass „autonomes Sicherheitsauditing“ zum Standard-Workflow wird. Für das gesamte Internet signalisiert dies jedoch auch den Beginn eines Wettrüstens – wenn KI Schwachstellen automatisch finden und beheben kann, wird sich der Kampf zwischen Verteidigern und Angreifern im Nanosekundenbereich abspielen.
Verwandter Artikel
 Meta entfernt KI-Fotobearbeitungsfunktion nach Nutzerprotesten
Meta, der Social-Media-Riese, ist erneut in eine öffentliche Debatte über die heikle Balance zwischen künstlicher Intelligenz und dem Schutz der Privatsphäre der Nutzer verwickelt. Laut TechCrunch hat Meta’s Superintelligence Labs diese Woche einen n
DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Empfehlungen zu verwandten Spezialthemen
Animationserstellung
 KI-Tools zur Szenenanimation für Social-Media-Inhalte
2026 – Die neuesten, besten und am besten bewerteten KI-Tools für Szenenanimationen in Social-Media-Inhalten wurden hier von XIX.AI zusammengestellt. Diese leistungsstarken, bahnbrechenden Tools bieten Praxistests und einen detaillierten Vergleich zwischen kostenlosen und kostenpflichtigen Versionen und helfen Kreativen dabei, ihre Produktivität erheblich zu steigern. Entdecken Sie sie jetzt und sichern Sie sich Ihren KI-Vorteil.
 9 Tools
 xix.ai
Videoerstellung
KI-Generatoren für ansprechende Kurzvideos für Reels, Shorts und Produkteinführungskampagnen
Die besten KI-Generatoren für kurze Video-Hooks des Jahres 2026 für Reels, Shorts und Produkteinführungskampagnen! XIX.AI stellt erstklassige, leistungsstarke und bahnbrechende Tools zusammen, die in Praxistests überzeugende Ergebnisse liefern, die Sie unbedingt ausprobieren sollten. Diese wöchentlich aktualisierte Seite bietet Vergleichsrankings zwischen kostenlosen und kostenpflichtigen Angeboten, damit Sie die perfekte Lösung finden, um Ihre Kreativität und Produktivität bei der Erstellung von Inhalten zu steigern. Entdecken Sie jetzt die Seite und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai
Schreiben
KI-Tools zur Gliederung von Artikeln für das Verfassen langer Texte
2026: Die neuesten, besten und am besten bewerteten KI-Tools zur Erstellung von Gliederungen für lange Texte! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die präzise, strukturierte Gliederungen liefern – getestet unter realen Bedingungen –, um die Effizienz beim Schreiben deutlich zu steigern. XIX.AI gehört zu dieser Eliteauswahl. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen bei der Auswahl des perfekten Tools hilft. Entdecken Sie die Tools jetzt und sichern Sie sich Ihren KI-Vorteil!
9 Tools
xix.ai
Chatbot
Die besten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprechflüssigkeit
2026 Neueste Besten Top-bewerteten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprachflüssigkeit! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung, die kostenlose gegen kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings bietet. Diese unbedingt auszuprobierenden Tools helfen Ihnen, Ihre Schreibfähigkeiten zu verbessern, Hürden der Sprachflüssigkeit zu überwinden und die Kommunikationseffizienz in allen alltäglichen Szenarien zu steigern. Entdecken Sie jetzt Ihr perfektes Werkzeug für Ihre Sprachentwicklung!
10 Tools
xix.ai
Musikkomposition
KI-Tools zur Stim-Trennung für die Remix-Produktion, die Vorbereitung von Samples und Karaoke-Master
Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai
Datenanalyse
KI-basierte SQL-Copiloten für Umsatz-Dashboards, Kanalanalysen sowie Produktmetriken
2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai

 Kommentare (0)
Anthropic hat seinen Backend-Code in letzter Zeit aktiv aktualisiert, und das intern als „claude-mythos-1-preview“ bezeichnete Modell steht kurz vor der öffentlichen Veröffentlichung. Dieses hochmoderne Modell, das ursprünglich aufgrund seiner außergewöhnlichen Fähigkeiten streng kontrolliert wurde, wird nun aus dem eingeschränkten Laborumfeld in Tools für Entwickler überführt. Dieser Wandel markiert einen entscheidenden Schritt in der Sicherheit von KI – weg von „defensiven Einschränkungen“ hin zu „proaktiven Werkzeugen“.
I. Claude Mythos: Warum wird es als „gefährliches Ass“ bezeichnet?
Seit der Veröffentlichung der Preview-Version am 7. April steht Claude Mythos im Mittelpunkt wichtiger Sicherheitsdebatten. Seine Kernfähigkeiten gehen weit über das „Schreiben von Code“ hinaus und umfassen professionelle, automatisierte Netzwerkangriffsfunktionen:
Automatisierte Schwachstellenerkennung: In Red-Team-Tests wurde bestätigt, dass Mythos Zero-Day-Schwachstellen in gängigen Betriebssystemen und Browsern eigenständig aufspüren und ausnutzen kann.
Leapfrog-Schlussfolgerung: Im Vergleich zum Flaggschiff Opus 4.7 zeigt Mythos einen qualitativen Sprung in Bezug auf Codelogik, autonome Ausführung und Tiefe der Schlussfolgerungen.
Schnelle Penetration: Untersuchungen zeigen, dass selbst Personen ohne Sicherheitshintergrund unter Anleitung von Mythos vollständige bösartige Befehle erstellen können. Bei Missbrauch könnten diese systemische Schäden an der globalen digitalen Infrastruktur verursachen.
Aufgrund dieser Risiken hielt Anthropic dieses Modell bisher hinter einer „Firewall“ zurück, auf die nur eine begrenzte Anzahl autorisierter Partner Zugriff hatte.
II. Projekt Glasswing: Vom „Verstecken“ zum „Nutzen“
Um Sicherheitsbedenken rund um Mythos auszuräumen, startete Anthropic das „Projekt Glasswing“. Das Ziel ist nicht, das Modell außer Betrieb zu nehmen, sondern es durch Zusammenarbeit im Ökosystem in ein Werkzeug für Verteidiger zu verwandeln:
Sicherheitsgrundlage: Anthropic ging Partnerschaften mit rund 50 führenden Technologieunternehmen (darunter Betriebssystemanbieter und Open-Source-Stiftungen) ein, um mit Mythos Preview proaktiv nach Schwachstellen in kritischer globaler Software zu suchen.
Bedeutende Ergebnisse: Im ersten Monat des Projekts half Mythos Preview den Partnern dabei, über 10.000 hochriskante oder kritische Schwachstellen zu identifizieren.
Wandel im Verteidigungsparadigma: Bislang war der Fortschritt in der Softwaresicherheit dadurch begrenzt, wie schnell Menschen Schwachstellen finden konnten. Nun hängt er davon ab, wie schnell Teams diese validieren und beheben können – ein enormer Effizienzgewinn, der durch KI vorangetrieben wird.
III. Zukünftige Trends: Die „Beta-Test“-Roadmap von Mythos
Heute ist die öffentliche Veröffentlichung von Mythos keine Frage mehr des „Ob“, sondern des „Wie“. Jüngste Hinweise deuten darauf hin:
Tiefe Tool-Integration: Nutzer haben Schaltflächen zum Modellwechsel in den Backend-Schnittstellen von „Claude Code“ und „Claude Security“ entdeckt, was darauf hindeutet, dass Anthropic ein umfassenderes „Sicherheitsleitsystem“ aufbaut. Sobald diese Compliance- und Beschränkungsmechanismen ausgereift sind, werden Modelle wie Mythos in eine breitere kommerzielle Phase eintreten.
Upgrade des Sicherheits-Dashboards: Claude Security entwickelt ein neues visuelles Dashboard, um Schwachstellentrends, historische Scan-Ergebnisse und den Fortschritt bei der Behebung von Schwachstellen anzuzeigen – ein Zeichen für die Weiterentwicklung zu einer Sicherheitssuite auf kommerziellem Niveau.
Von „eingeschränkt“ zu „veröffentlicht“: Obwohl weiterhin Veröffentlichungsbeschränkungen bestehen, hat Anthropic deutlich gemacht, dass das Unternehmen im Zuge der Entwicklung stärkerer Sicherheitsvorkehrungen darauf hinarbeitet, solche Modelle vollständig freizugeben.
Branchenperspektiven: „Speer und Schild“ der KI-Governance
Das Aufkommen von Claude Mythos hat die Logik der Cybersicherheit neu definiert: Wer die Fähigkeit beherrscht, KI zur Aufdeckung von Schwachstellen einzusetzen, wird die Initiative bei der Systemverteidigung ergreifen.
Für Entwickler bedeutet die Einführung von Claude Mythos1, dass „autonomes Sicherheitsauditing“ zum Standard-Workflow wird. Für das gesamte Internet signalisiert dies jedoch auch den Beginn eines Wettrüstens – wenn KI Schwachstellen automatisch finden und beheben kann, wird sich der Kampf zwischen Verteidigern und Angreifern im Nanosekundenbereich abspielen.








 Meta entfernt KI-Fotobearbeitungsfunktion nach Nutzerprotesten
Meta, der Social-Media-Riese, ist erneut in eine öffentliche Debatte über die heikle Balance zwischen künstlicher Intelligenz und dem Schutz der Privatsphäre der Nutzer verwickelt. Laut TechCrunch hat Meta’s Superintelligence Labs diese Woche einen n
 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
 OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter

2026 – Die neuesten, besten und am besten bewerteten KI-Tools für Szenenanimationen in Social-Media-Inhalten wurden hier von XIX.AI zusammengestellt. Diese leistungsstarken, bahnbrechenden Tools bieten Praxistests und einen detaillierten Vergleich zwischen kostenlosen und kostenpflichtigen Versionen und helfen Kreativen dabei, ihre Produktivität erheblich zu steigern. Entdecken Sie sie jetzt und sichern Sie sich Ihren KI-Vorteil.
9 Tools
xix.ai

Die besten KI-Generatoren für kurze Video-Hooks des Jahres 2026 für Reels, Shorts und Produkteinführungskampagnen! XIX.AI stellt erstklassige, leistungsstarke und bahnbrechende Tools zusammen, die in Praxistests überzeugende Ergebnisse liefern, die Sie unbedingt ausprobieren sollten. Diese wöchentlich aktualisierte Seite bietet Vergleichsrankings zwischen kostenlosen und kostenpflichtigen Angeboten, damit Sie die perfekte Lösung finden, um Ihre Kreativität und Produktivität bei der Erstellung von Inhalten zu steigern. Entdecken Sie jetzt die Seite und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai

2026: Die neuesten, besten und am besten bewerteten KI-Tools zur Erstellung von Gliederungen für lange Texte! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die präzise, strukturierte Gliederungen liefern – getestet unter realen Bedingungen –, um die Effizienz beim Schreiben deutlich zu steigern. XIX.AI gehört zu dieser Eliteauswahl. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen bei der Auswahl des perfekten Tools hilft. Entdecken Sie die Tools jetzt und sichern Sie sich Ihren KI-Vorteil!
9 Tools
xix.ai

2026 Neueste Besten Top-bewerteten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprachflüssigkeit! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung, die kostenlose gegen kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings bietet. Diese unbedingt auszuprobierenden Tools helfen Ihnen, Ihre Schreibfähigkeiten zu verbessern, Hürden der Sprachflüssigkeit zu überwinden und die Kommunikationseffizienz in allen alltäglichen Szenarien zu steigern. Entdecken Sie jetzt Ihr perfektes Werkzeug für Ihre Sprachentwicklung!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai












