


 집
사이버 위협이 고조되는 가운데, 앤트로픽이 자사의 가장 강력한 모델인 ‘마이토스 AI’를 출시할 예정이다
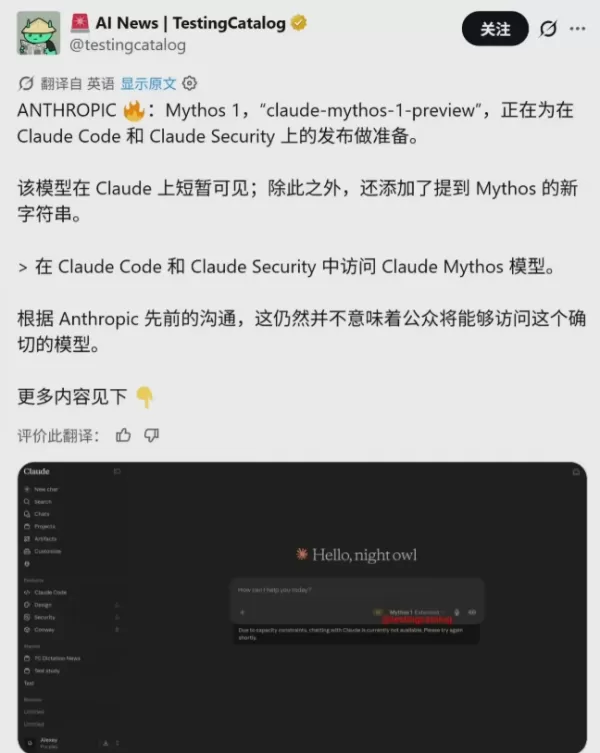
Anthropic 은 최근 백엔드 코드를 적극적으로 업데이트해 왔으며, 내부적으로 “claude-mythos-1-preview”로 알려진 모델이 곧 공개될 예정입니다. 예전에는 뛰어난 성능 때문에 엄격하게 통제되었던 이 최첨단 모델이 이제 제한된 연구실 환경을 벗어나 개발자용 도구로 전환되고 있습니다. 이러한 변화는 AI 안전 거버넌스에서 “방어적 제한”에서 “선제적 도구화”로 진화하는 중요한 단계입니다.
I. 클로드 미토스: 왜 “위험한 에이스”라고 불리는가?
4월 7일 프리뷰 버전이 출시된 이후, Claude Mythos는 주요 보안 논쟁의 중심에 서 있습니다. 이 모델의 핵심 능력은 단순한 “코드 작성”을 훨씬 뛰어넘어, 전문적인 자동화된 네트워크 공격 기능을 포함합니다:
자동화된 취약점 탐지: 레드팀 테스트에서 Mythos는 주요 운영 체제와 브라우저의 제로데이 취약점을 독자적으로 발견하고 악용하는 것으로 확인되었습니다.
도약적 추론: 주력 제품인 Opus 4.7과 비교했을 때, Mythos는 코드 논리, 자율 실행 및 추론 깊이 측면에서 질적 도약을 보여줍니다.
신속한 침투: 연구 결과에 따르면 보안 배경 지식이 없는 사람이라도 마이토스의 안내에 따라 완전한 악성 명령어를 작성할 수 있는 것으로 나타났습니다. 이러한 기능이 오용될 경우, 전 세계 디지털 인프라에 체계적인 피해를 초래할 수 있습니다.
이러한 위험성 때문에 Anthropic은 이전에 이 모델을 “방화벽” 뒤에 숨겨, 제한된 수의 승인된 파트너만 접근할 수 있도록 했습니다.
II. 프로젝트 글래스윙: ‘은닉’에서 ‘활용’으로
Mythos와 관련된 보안 우려를 해소하기 위해 Anthropic은 “프로젝트 글래스윙(Project Glasswing)”을 출범시켰습니다. 목표는 모델을 폐기하는 것이 아니라, 생태계 협력을 통해 이를 방어자의 도구로 전환하는 것입니다:
보안 기반: Anthropic은 약 50개의 주요 기술 기업(OS 공급업체 및 오픈소스 재단 포함)과 협력하여 Mythos Preview를 활용해 전 세계 주요 소프트웨어의 취약점을 선제적으로 스캔했습니다.
주요 성과: 프로젝트 시작 첫 달 동안, ‘Mythos Preview’는 파트너사들이 10,000개 이상의 고위험 또는 중대한 취약점을 식별하는 데 기여했습니다.
방어 패러다임의 전환: 이전에는 소프트웨어 보안의 발전 속도가 인간이 취약점을 발견하는 속도에 의해 제한되었습니다. 이제는 팀이 취약점을 검증하고 수정하는 속도에 의해 제한되며, 이는 AI가 주도하는 엄청난 효율성 향상입니다.
III. 향후 동향: Mythos의 “베타 테스트” 로드맵
오늘날 Mythos의 공개는 더 이상 “여부”의 문제가 아니라 “방법”의 문제입니다. 최근 단서들은 다음과 같이 시사합니다:
심층적인 도구 통합: 사용자들은 Claude Code 및 Claude Security 백엔드 인터페이스에서 모델 전환 토글을 발견했는데, 이는 Anthropic이 보다 완벽한 “안전 가드레일 시스템”을 구축 중임을 시사합니다. 이러한 규정 준수 및 제한 메커니즘이 성숙해지면 Mythos와 같은 모델은 더 광범위한 상용화 단계로 진입할 것입니다.
보안 대시보드 업그레이드: 클로드 시큐리티(Claude Security)는 취약점 동향, 과거 스캔 결과, 수정 진행 상황을 보여주는 새로운 시각적 대시보드를 개발 중이며, 이는 상업용 등급의 보안 제품군으로 진화하고 있음을 시사합니다.
'제한'에서 '출시'로: 출시 제한은 여전히 남아 있지만, Anthropic은 더 강력한 안전 가드레일을 개발해 나감에 따라 이러한 모델들을 완전히 출시할 수 있기를 기대한다고 분명히 밝혔습니다.
업계 관점: AI 거버넌스의 ‘창과 방패’
Claude Mythos의 등장은 사이버 보안의 논리를 재정의했습니다. AI를 활용해 취약점을 찾아내는 능력을 장악하는 자가 시스템 방어에서 주도권을 쥐게 될 것입니다.
개발자들에게 클로드 미토스1의 출시는 “자율 보안 감사”가 표준 워크플로우가 될 것임을 의미합니다. 그러나 인터넷 전체에 있어 이는 군비 경쟁의 시작을 알리는 신호이기도 합니다. AI가 취약점을 자동으로 찾아내고 수정할 수 있게 되면, 방어자와 공격자 간의 전투는 나노초 단위로 펼쳐질 것입니다.
관련 기사
 사용자 반발 이후 메타, AI 사진 편집 기능 제거
Meta, the social media giant, is once again embroiled in a public debate regarding the delicate balance between artificial intelligence and user privacy. According to TechCrunch, Meta’s Superintelligence Labs introduced a new AI image generator, Muse
딥마인드 CEO 하사비스: 하루 6시간 수면, 보통 오후 1시경에 활력을 느낍니다
Fortune는 최근 Google DeepMind의 CEO인 데미스 하사비스와의 인터뷰를 소개하며, 그의 비전통적인 휴식 및 생산성 접근 방식을 공개했다. 하사비스는 자신이 매우 적게 잠을 자며, 깨어 있는 시간을 두 개의 명확한 업무 블록으로 구조화한다고 밝혔다.그의 수면 습관에 대해 하사비스는 "6시간을 목표로 하지만, 제 습관은 비정형적입니다. 하루 종일 효과적으로 기능할 수 있습니다."라고 언급했다. 그는 6시간 미만의 수면이 뇌 건강
OpenAI와 Anthropic, 매출 부진 속에서도 시장 점유율 확보 경쟁
최근 OpenAI가 매출 목표를 달성하지 못했다는 보도가 나오면서 이번 주 화요일 기술주에 압박이 가해졌음에도 불구하고, 민간 AI 연구소 투자자들은 여전히 탄탄한 모습을 보이고 있다. 노련한 투자자들은 부정적인 언론 보도에도 불구하고 투자 규모를 줄이지 않을 것이라고 밝혔다.분석가들은 현재의 AI 경쟁이 초기 단계에 불과하다고 보고, “승자 독식” 식의
관련 특별 주제 추천
비디오 제작
 릴스, 숏츠 및 제품 출시 캠페인을 위한 AI 단편 동영상 훅 생성기
2026년 최신 최고의 AI 단편 동영상 훅 생성기: 릴스, 숏츠 및 제품 출시 캠페인용! XIX.AI는 실제 테스트를 통해 반드시 시도해 봐야 할 결과를 제공하는, 최고 평점을 받은 강력한 혁신적인 도구들을 엄선합니다. 매주 업데이트되는 이 페이지에서는 무료와 유료 버전의 비교 순위를 제공하여, 콘텐츠 창의성과 생산성을 높일 수 있는 완벽한 솔루션을 찾으실 수 있도록 도와드립니다. 지금 바로 탐색하여 AI의 경쟁력을 확보하세요!
 11 도구
 xix.ai
글쓰기
장문 작성용 AI 기사 개요 도구
2026년 최신, 최고 평점을 받은 장문 작성을 위한 AI 개요 작성 도구 모음! 이 엄선된 컬렉션은 실제 테스트를 통해 정확하고 체계적인 개요를 제공하여 글쓰기 효율을 획기적으로 높여주는 강력하고 혁신적인 도구들을 소개합니다. XIX.AI도 이 엄선된 목록에 포함되어 있습니다. 무료 버전과 유료 버전을 비교해 보고, 자신에게 딱 맞는 도구를 선택해 보세요. 지금 바로 살펴보고 AI의 힘을 최대한 활용하세요!
9 도구
xix.ai
챗봇
언어 연습, 면접 준비 및 일상 유창성을 위한 최고의 AI 역할극 채팅 앱
2026년 최신 최고 인기 AI 역할극 채팅 앱: 언어 연습, 면접 준비 및 일상 유창성을 위한 최고의 선택! XIX.AI는 무료와 유료 비교, 실제 테스트, 매주 업데이트되는 순위 등을 제공하는 강력한 혁신적인 컬렉션을 엄선합니다. 이 필수 도구들은 글쓰기 실력을 향상시키고, 유창성 관련 어려움을 극복하며, 모든 일상 상황에서 의사소통 효율성을 높이는 데 도움을 줍니다. 지금 바로 탐색하여 언어 성장을 위한 완벽한 도구를 발견하세요!
10 도구
xix.ai
음악 작곡
리믹스 제작, 샘플링 준비, 카라오케 마스터 파일 제작을 위한 AI 스템 분리 도구
2026년 최신형으로 선정된 최고 평점의 AI 스템 분리 도구들은 리믹스 제작, 샘플링 준비, 카라오케 녹음에 특화되어 있습니다. 이 강력하고 혁신적인 도구들은 실제 환경에서의 테스트를 거쳐 정밀한 오디오 분리 기능을 제공함으로써 작업 효율성을 크게 향상시켜 줍니다. XIX.AI는 매주 업데이트되는 무료 버전과 유료 버전의 비교 가이드를 제공하여 사용자의 니즈에 가장 적합한 도구를 찾는 데 도움을 줍니다. 지금 바로 확인하여 AI 기술의 잠재력을 최대한 활용해 보세요.
8 도구
xix.ai
데이터 분석
수익 대시보드, 퍼널 분석, 그리고 제품 지표를 위한 AI SQL 코파일럿
2026년 최신 최고의 AI SQL 코파일럿들이 최상위 순위에 올랐습니다! XIX.AI는 매주 업데이트되는 실제 환경 테스트를 위해 강력하고 혁신적인 도구들을 선별하여 제공합니다. 반드시 사용해 보아야 할 이 도구들은 정확한 수익 대시보드를 생성하고, 판매 과정을 분석하며, 제품 관련 지표를 신속하게 추적할 수 있도록 도와 생산성을 크게 향상시켜 줍니다. 데이터 기반 의사결정을 위한 완벽한 도구를 찾아보세요! 238자
9 도구
xix.ai
음악 작곡
노래 초안을 위한 최고의 AI 멜로디 작곡 도구
2026년 최신 최고 인기 AI 멜로디 작곡 도구! XIX.AI는 엄격한 실전 테스트를 거쳐 최고의 작곡 경험을 제공하는 강력한 게임 체인저 컬렉션을 엄선했습니다. 무료와 유료 버전의 상세 비교, 정확한 순위, 그리고 놀라운 노래 초안을 손쉽게 만들고 창의적 생산성을 크게 높일 수 있는 필수 추천 옵션들을 확인할 수 있습니다. 지금 바로 탐색하여 완벽한 도구를 발견하세요!
8 도구
xix.ai

 의견 (0)
0/500
Anthropic 은 최근 백엔드 코드를 적극적으로 업데이트해 왔으며, 내부적으로 “claude-mythos-1-preview”로 알려진 모델이 곧 공개될 예정입니다. 예전에는 뛰어난 성능 때문에 엄격하게 통제되었던 이 최첨단 모델이 이제 제한된 연구실 환경을 벗어나 개발자용 도구로 전환되고 있습니다. 이러한 변화는 AI 안전 거버넌스에서 “방어적 제한”에서 “선제적 도구화”로 진화하는 중요한 단계입니다.
I. 클로드 미토스: 왜 “위험한 에이스”라고 불리는가?
4월 7일 프리뷰 버전이 출시된 이후, Claude Mythos는 주요 보안 논쟁의 중심에 서 있습니다. 이 모델의 핵심 능력은 단순한 “코드 작성”을 훨씬 뛰어넘어, 전문적인 자동화된 네트워크 공격 기능을 포함합니다:
자동화된 취약점 탐지: 레드팀 테스트에서 Mythos는 주요 운영 체제와 브라우저의 제로데이 취약점을 독자적으로 발견하고 악용하는 것으로 확인되었습니다.
도약적 추론: 주력 제품인 Opus 4.7과 비교했을 때, Mythos는 코드 논리, 자율 실행 및 추론 깊이 측면에서 질적 도약을 보여줍니다.
신속한 침투: 연구 결과에 따르면 보안 배경 지식이 없는 사람이라도 마이토스의 안내에 따라 완전한 악성 명령어를 작성할 수 있는 것으로 나타났습니다. 이러한 기능이 오용될 경우, 전 세계 디지털 인프라에 체계적인 피해를 초래할 수 있습니다.
이러한 위험성 때문에 Anthropic은 이전에 이 모델을 “방화벽” 뒤에 숨겨, 제한된 수의 승인된 파트너만 접근할 수 있도록 했습니다.
II. 프로젝트 글래스윙: ‘은닉’에서 ‘활용’으로
Mythos와 관련된 보안 우려를 해소하기 위해 Anthropic은 “프로젝트 글래스윙(Project Glasswing)”을 출범시켰습니다. 목표는 모델을 폐기하는 것이 아니라, 생태계 협력을 통해 이를 방어자의 도구로 전환하는 것입니다:
보안 기반: Anthropic은 약 50개의 주요 기술 기업(OS 공급업체 및 오픈소스 재단 포함)과 협력하여 Mythos Preview를 활용해 전 세계 주요 소프트웨어의 취약점을 선제적으로 스캔했습니다.
주요 성과: 프로젝트 시작 첫 달 동안, ‘Mythos Preview’는 파트너사들이 10,000개 이상의 고위험 또는 중대한 취약점을 식별하는 데 기여했습니다.
방어 패러다임의 전환: 이전에는 소프트웨어 보안의 발전 속도가 인간이 취약점을 발견하는 속도에 의해 제한되었습니다. 이제는 팀이 취약점을 검증하고 수정하는 속도에 의해 제한되며, 이는 AI가 주도하는 엄청난 효율성 향상입니다.
III. 향후 동향: Mythos의 “베타 테스트” 로드맵
오늘날 Mythos의 공개는 더 이상 “여부”의 문제가 아니라 “방법”의 문제입니다. 최근 단서들은 다음과 같이 시사합니다:
심층적인 도구 통합: 사용자들은 Claude Code 및 Claude Security 백엔드 인터페이스에서 모델 전환 토글을 발견했는데, 이는 Anthropic이 보다 완벽한 “안전 가드레일 시스템”을 구축 중임을 시사합니다. 이러한 규정 준수 및 제한 메커니즘이 성숙해지면 Mythos와 같은 모델은 더 광범위한 상용화 단계로 진입할 것입니다.
보안 대시보드 업그레이드: 클로드 시큐리티(Claude Security)는 취약점 동향, 과거 스캔 결과, 수정 진행 상황을 보여주는 새로운 시각적 대시보드를 개발 중이며, 이는 상업용 등급의 보안 제품군으로 진화하고 있음을 시사합니다.
'제한'에서 '출시'로: 출시 제한은 여전히 남아 있지만, Anthropic은 더 강력한 안전 가드레일을 개발해 나감에 따라 이러한 모델들을 완전히 출시할 수 있기를 기대한다고 분명히 밝혔습니다.
업계 관점: AI 거버넌스의 ‘창과 방패’
Claude Mythos의 등장은 사이버 보안의 논리를 재정의했습니다. AI를 활용해 취약점을 찾아내는 능력을 장악하는 자가 시스템 방어에서 주도권을 쥐게 될 것입니다.
개발자들에게 클로드 미토스1의 출시는 “자율 보안 감사”가 표준 워크플로우가 될 것임을 의미합니다. 그러나 인터넷 전체에 있어 이는 군비 경쟁의 시작을 알리는 신호이기도 합니다. AI가 취약점을 자동으로 찾아내고 수정할 수 있게 되면, 방어자와 공격자 간의 전투는 나노초 단위로 펼쳐질 것입니다.








 사용자 반발 이후 메타, AI 사진 편집 기능 제거
Meta, the social media giant, is once again embroiled in a public debate regarding the delicate balance between artificial intelligence and user privacy. According to TechCrunch, Meta’s Superintelligence Labs introduced a new AI image generator, Muse
 딥마인드 CEO 하사비스: 하루 6시간 수면, 보통 오후 1시경에 활력을 느낍니다
Fortune는 최근 Google DeepMind의 CEO인 데미스 하사비스와의 인터뷰를 소개하며, 그의 비전통적인 휴식 및 생산성 접근 방식을 공개했다. 하사비스는 자신이 매우 적게 잠을 자며, 깨어 있는 시간을 두 개의 명확한 업무 블록으로 구조화한다고 밝혔다.그의 수면 습관에 대해 하사비스는 "6시간을 목표로 하지만, 제 습관은 비정형적입니다. 하루 종일 효과적으로 기능할 수 있습니다."라고 언급했다. 그는 6시간 미만의 수면이 뇌 건강
 OpenAI와 Anthropic, 매출 부진 속에서도 시장 점유율 확보 경쟁
최근 OpenAI가 매출 목표를 달성하지 못했다는 보도가 나오면서 이번 주 화요일 기술주에 압박이 가해졌음에도 불구하고, 민간 AI 연구소 투자자들은 여전히 탄탄한 모습을 보이고 있다. 노련한 투자자들은 부정적인 언론 보도에도 불구하고 투자 규모를 줄이지 않을 것이라고 밝혔다.분석가들은 현재의 AI 경쟁이 초기 단계에 불과하다고 보고, “승자 독식” 식의

2026년 최신 최고의 AI 단편 동영상 훅 생성기: 릴스, 숏츠 및 제품 출시 캠페인용! XIX.AI는 실제 테스트를 통해 반드시 시도해 봐야 할 결과를 제공하는, 최고 평점을 받은 강력한 혁신적인 도구들을 엄선합니다. 매주 업데이트되는 이 페이지에서는 무료와 유료 버전의 비교 순위를 제공하여, 콘텐츠 창의성과 생산성을 높일 수 있는 완벽한 솔루션을 찾으실 수 있도록 도와드립니다. 지금 바로 탐색하여 AI의 경쟁력을 확보하세요!
11 도구
xix.ai

2026년 최신, 최고 평점을 받은 장문 작성을 위한 AI 개요 작성 도구 모음! 이 엄선된 컬렉션은 실제 테스트를 통해 정확하고 체계적인 개요를 제공하여 글쓰기 효율을 획기적으로 높여주는 강력하고 혁신적인 도구들을 소개합니다. XIX.AI도 이 엄선된 목록에 포함되어 있습니다. 무료 버전과 유료 버전을 비교해 보고, 자신에게 딱 맞는 도구를 선택해 보세요. 지금 바로 살펴보고 AI의 힘을 최대한 활용하세요!
9 도구
xix.ai

2026년 최신 최고 인기 AI 역할극 채팅 앱: 언어 연습, 면접 준비 및 일상 유창성을 위한 최고의 선택! XIX.AI는 무료와 유료 비교, 실제 테스트, 매주 업데이트되는 순위 등을 제공하는 강력한 혁신적인 컬렉션을 엄선합니다. 이 필수 도구들은 글쓰기 실력을 향상시키고, 유창성 관련 어려움을 극복하며, 모든 일상 상황에서 의사소통 효율성을 높이는 데 도움을 줍니다. 지금 바로 탐색하여 언어 성장을 위한 완벽한 도구를 발견하세요!
10 도구
xix.ai

2026년 최신형으로 선정된 최고 평점의 AI 스템 분리 도구들은 리믹스 제작, 샘플링 준비, 카라오케 녹음에 특화되어 있습니다. 이 강력하고 혁신적인 도구들은 실제 환경에서의 테스트를 거쳐 정밀한 오디오 분리 기능을 제공함으로써 작업 효율성을 크게 향상시켜 줍니다. XIX.AI는 매주 업데이트되는 무료 버전과 유료 버전의 비교 가이드를 제공하여 사용자의 니즈에 가장 적합한 도구를 찾는 데 도움을 줍니다. 지금 바로 확인하여 AI 기술의 잠재력을 최대한 활용해 보세요.
8 도구
xix.ai

2026년 최신 최고의 AI SQL 코파일럿들이 최상위 순위에 올랐습니다! XIX.AI는 매주 업데이트되는 실제 환경 테스트를 위해 강력하고 혁신적인 도구들을 선별하여 제공합니다. 반드시 사용해 보아야 할 이 도구들은 정확한 수익 대시보드를 생성하고, 판매 과정을 분석하며, 제품 관련 지표를 신속하게 추적할 수 있도록 도와 생산성을 크게 향상시켜 줍니다. 데이터 기반 의사결정을 위한 완벽한 도구를 찾아보세요! 238자
9 도구
xix.ai

2026년 최신 최고 인기 AI 멜로디 작곡 도구! XIX.AI는 엄격한 실전 테스트를 거쳐 최고의 작곡 경험을 제공하는 강력한 게임 체인저 컬렉션을 엄선했습니다. 무료와 유료 버전의 상세 비교, 정확한 순위, 그리고 놀라운 노래 초안을 손쉽게 만들고 창의적 생산성을 크게 높일 수 있는 필수 추천 옵션들을 확인할 수 있습니다. 지금 바로 탐색하여 완벽한 도구를 발견하세요!
8 도구
xix.ai












