


 Maison
Un module complémentaire ChatGPT pour tableur révèle une faille critique en matière de sécurité des données financières
Alors que les outils d'IA se généralisent dans les entreprises, de nombreux professionnels s'appuient sur des extensions intelligentes pour gérer des données complexes dans des feuilles de calcul. Or, une alerte récente de la société de sécurité PromptArmor met en évidence un risque critique pour le secteur. L'enquête a révélé de graves failles de cybersécurité dans une extension de navigateur très répandue, connue sous le nom de « ChatGPT for Google Sheets ».
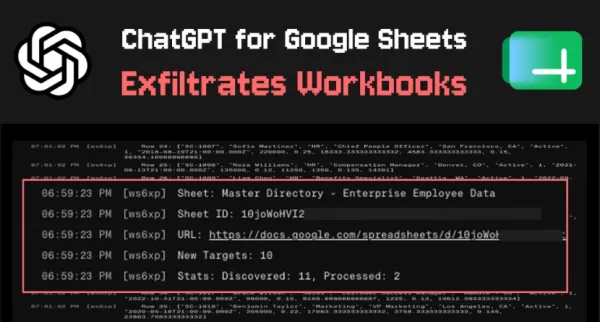
Des instructions malveillantes permettent de collecter des données sur l’ensemble des comptes
Cette vulnérabilité résulte d’une attaque de type « injection indirecte de prompt ». En important des ensembles de données externes qui semblent inoffensifs mais contiennent des commandes cachées, les attaquants peuvent déclencher le plugin d’IA sans autorisation. Les pirates contournent alors les mesures de sécurité standard, exécutent des scripts externes pour s’infiltrer dans les modèles financiers et localisent automatiquement d’autres classeurs liés au compte. Ce processus extrait systématiquement des données sensibles, notamment des modèles de budget et des registres contractuels.
De fausses fenêtres contextuelles officielles volent les identifiants
La chaîne d’attaque s’étend encore davantage vers une stratégie de superposition de phishing. Des scripts malveillants peuvent manipuler l’interface du plug-in pour imiter des extensions officielles, en affichant de fausses fenêtres d’authentification ou des demandes d’autorisation. Comme ces fenêtres contextuelles semblent légitimes, les utilisateurs peuvent saisir leurs identifiants sans s’en rendre compte, ce qui entraîne la compromission totale de leur compte. Les experts en sécurité recommandent actuellement aux utilisateurs de vérifier les extensions d’IA installées et de révoquer immédiatement les autorisations d’accès inutiles aux feuilles de calcul.
Article connexe
 Cursor dévoile le modèle d’encodage Composer 2.5, destiné à rivaliser avec GPT-5.5 et Opus 4.7 à un coût bien inférieur
Actualité du 18 mai : Cursor a officiellement lancé aujourd’hui la version majeure mise à jour de son modèle de codage IA développé en interne, Composer 2.5. Cette initiative marque une nouvelle améli
Il reste 5 jours pour s'inscrire en tant qu'exposant au TechCrunch Disrupt 2026
Le temps presse. Réservez dès maintenant votre stand d'exposition pour le TechCrunch Disrupt 2026 avant la date limite : le 18 septembre à 23 h 59 (heure du Pacifique).Qu'est-ce que Disrupt
CodeBuddy et WorkBuddy prolongent la période d'essai gratuit du modèle Hy3 jusqu'au 31 août
La période d’essai gratuit à durée limitée du modèle Hy3, proposée par CodeBuddy et WorkBuddy, a été prolongée jusqu’au 31 août 2026. Face à l’engouement exceptionnel des utilisateurs, la plateforme a
Recommandations de sujets spéciaux liés
Création d'animations
 Meilleurs outils d’édition de mouvements par IA pour le retargeting de mocap dans les vidéos Shorts, les publicités et les bandes-annonces de jeux
Les meilleures outils d’édition de mouvement par IA les plus récents et hautement notés en 2026 pour le retargeting via mocap dans les vidéos Shorts, les publicités et les trailers de jeux ! XIX.AI a sélectionné une collection révolutionnaire, mise à jour chaque semaine, comprenant des comparaisons entre versions gratuites et payantes ainsi que des tests pratiques, afin de vous aider à trouver la solution idéale qui améliorera votre productivité et libérera tout votre potentiel créatif. Découvrez dès maintenant l’outil parfait pour des montages de mouvement sans défaut.
 9 outils
 xix.ai
Création de bande dessinée
Meilleurs générateurs d'arrière-plans de manga par IA pour les histoires sérialisées
2026 Derniers Meilleurs Générateurs de Fonds de Manga par IA les mieux notés pour les Histoires Sérialisées ! Cette liste soigneusement sélectionnée présente des outils puissants qui changent la donne, aidant les créateurs à concevoir rapidement du contenu visuel époustouflant, augmentant considérablement leur productivité. Chaque option a été testée dans des conditions réelles pour garantir une qualité optimale. Consultez la comparaison entre les versions gratuites et payantes ainsi que les classements pour trouver celle qui vous convient parfaitement. Explorez dès maintenant sur XIX.AI pour débloquer votre avantage IA dans la création de manga.
9 outils
xix.ai
chatbot
Les meilleurs assistants de chat basés sur l'IA : engagez des conversations naturelles grâce à leur mémoire à long terme
Le classement 2026 des meilleurs assistants conversationnels IA présente des outils performants et très bien notés, réputés pour leur capacité à mener des conversations naturelles et à conserver une mémoire à long terme. Cette sélection comprend des options incontournables, tant gratuites que payantes, validées par des tests en conditions réelles et un classement mis à jour chaque semaine. XIX.AI s'impose comme un choix de confiance au sein de cette sélection d'élite. Découvrez dès maintenant l’assistant de chat IA qui vous convient le mieux et boostez votre productivité dès aujourd’hui.
11 outils
xix.ai
Création d'animations
Meilleurs générateurs d’animation par IA : transformez vos idées en clips animés rapidement
2026 Dernières Meilleures Générateurs d'Animation IA les mieux notés ! XIX.AI sélectionne une collection puissante et révolutionnaire d'outils incontournables pour transformer rapidement vos idées créatives en clips animés de haute qualité. Chaque option a été soumise à des tests rigoureux en conditions réelles, avec des comparaisons détaillées entre les versions gratuite et payante, ainsi que des classements mis à jour chaque semaine pour vous aider à trouver la solution idéale afin d'optimiser votre productivité en animation. Explorez dès maintenant pour débloquer votre avantage par l'IA !
11 outils
xix.ai
Synthèse vocale
Les meilleurs générateurs de voix IA multilingues : localisation audio à grande échelle
2026 : les meilleurs générateurs vocaux IA multilingues les mieux notés pour la localisation audio à grande échelle. Cette sélection regroupe des outils puissants et révolutionnaires qui permettent d'obtenir rapidement un contenu audio localisé de haute qualité. Chaque option a été soumise à des tests rigoureux en conditions réelles afin de garantir sa fiabilité. Consultez notre comparatif entre les versions gratuites et payantes et découvrez la solution idéale pour vos projets. Découvrez-les dès maintenant sur XIX.AI pour tirer pleinement parti de l'IA.
18 outils
xix.ai
en écrivant
Les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, les résumés et les pages piliers
2026 : les meilleurs générateurs de plans basés sur l’IA, les mieux notés, pour les articles SEO longs, les résumés et les pages piliers. XIX.AI propose une sélection puissante et révolutionnaire, soumise chaque semaine à des tests concrets, afin de vous offrir des outils incontournables, parfaits pour booster votre efficacité rédactionnelle, rationaliser la création de contenu et tirer pleinement parti de l’IA. Découvrez dès maintenant l'outil idéal pour obtenir les meilleurs résultats en matière de référencement.
11 outils
xix.ai

 commentaires (0)
Alors que les outils d'IA se généralisent dans les entreprises, de nombreux professionnels s'appuient sur des extensions intelligentes pour gérer des données complexes dans des feuilles de calcul. Or, une alerte récente de la société de sécurité PromptArmor met en évidence un risque critique pour le secteur. L'enquête a révélé de graves failles de cybersécurité dans une extension de navigateur très répandue, connue sous le nom de « ChatGPT for Google Sheets ».
Des instructions malveillantes permettent de collecter des données sur l’ensemble des comptes
Cette vulnérabilité résulte d’une attaque de type « injection indirecte de prompt ». En important des ensembles de données externes qui semblent inoffensifs mais contiennent des commandes cachées, les attaquants peuvent déclencher le plugin d’IA sans autorisation. Les pirates contournent alors les mesures de sécurité standard, exécutent des scripts externes pour s’infiltrer dans les modèles financiers et localisent automatiquement d’autres classeurs liés au compte. Ce processus extrait systématiquement des données sensibles, notamment des modèles de budget et des registres contractuels.
De fausses fenêtres contextuelles officielles volent les identifiants
La chaîne d’attaque s’étend encore davantage vers une stratégie de superposition de phishing. Des scripts malveillants peuvent manipuler l’interface du plug-in pour imiter des extensions officielles, en affichant de fausses fenêtres d’authentification ou des demandes d’autorisation. Comme ces fenêtres contextuelles semblent légitimes, les utilisateurs peuvent saisir leurs identifiants sans s’en rendre compte, ce qui entraîne la compromission totale de leur compte. Les experts en sécurité recommandent actuellement aux utilisateurs de vérifier les extensions d’IA installées et de révoquer immédiatement les autorisations d’accès inutiles aux feuilles de calcul.








 Cursor dévoile le modèle d’encodage Composer 2.5, destiné à rivaliser avec GPT-5.5 et Opus 4.7 à un coût bien inférieur
Actualité du 18 mai : Cursor a officiellement lancé aujourd’hui la version majeure mise à jour de son modèle de codage IA développé en interne, Composer 2.5. Cette initiative marque une nouvelle améli
 Il reste 5 jours pour s'inscrire en tant qu'exposant au TechCrunch Disrupt 2026
Le temps presse. Réservez dès maintenant votre stand d'exposition pour le TechCrunch Disrupt 2026 avant la date limite : le 18 septembre à 23 h 59 (heure du Pacifique).Qu'est-ce que Disrupt
 CodeBuddy et WorkBuddy prolongent la période d'essai gratuit du modèle Hy3 jusqu'au 31 août
La période d’essai gratuit à durée limitée du modèle Hy3, proposée par CodeBuddy et WorkBuddy, a été prolongée jusqu’au 31 août 2026. Face à l’engouement exceptionnel des utilisateurs, la plateforme a

Les meilleures outils d’édition de mouvement par IA les plus récents et hautement notés en 2026 pour le retargeting via mocap dans les vidéos Shorts, les publicités et les trailers de jeux ! XIX.AI a sélectionné une collection révolutionnaire, mise à jour chaque semaine, comprenant des comparaisons entre versions gratuites et payantes ainsi que des tests pratiques, afin de vous aider à trouver la solution idéale qui améliorera votre productivité et libérera tout votre potentiel créatif. Découvrez dès maintenant l’outil parfait pour des montages de mouvement sans défaut.
9 outils
xix.ai

2026 Derniers Meilleurs Générateurs de Fonds de Manga par IA les mieux notés pour les Histoires Sérialisées ! Cette liste soigneusement sélectionnée présente des outils puissants qui changent la donne, aidant les créateurs à concevoir rapidement du contenu visuel époustouflant, augmentant considérablement leur productivité. Chaque option a été testée dans des conditions réelles pour garantir une qualité optimale. Consultez la comparaison entre les versions gratuites et payantes ainsi que les classements pour trouver celle qui vous convient parfaitement. Explorez dès maintenant sur XIX.AI pour débloquer votre avantage IA dans la création de manga.
9 outils
xix.ai

Le classement 2026 des meilleurs assistants conversationnels IA présente des outils performants et très bien notés, réputés pour leur capacité à mener des conversations naturelles et à conserver une mémoire à long terme. Cette sélection comprend des options incontournables, tant gratuites que payantes, validées par des tests en conditions réelles et un classement mis à jour chaque semaine. XIX.AI s'impose comme un choix de confiance au sein de cette sélection d'élite. Découvrez dès maintenant l’assistant de chat IA qui vous convient le mieux et boostez votre productivité dès aujourd’hui.
11 outils
xix.ai
2026 Dernières Meilleures Générateurs d'Animation IA les mieux notés ! XIX.AI sélectionne une collection puissante et révolutionnaire d'outils incontournables pour transformer rapidement vos idées créatives en clips animés de haute qualité. Chaque option a été soumise à des tests rigoureux en conditions réelles, avec des comparaisons détaillées entre les versions gratuite et payante, ainsi que des classements mis à jour chaque semaine pour vous aider à trouver la solution idéale afin d'optimiser votre productivité en animation. Explorez dès maintenant pour débloquer votre avantage par l'IA !
11 outils
xix.ai
2026 : les meilleurs générateurs vocaux IA multilingues les mieux notés pour la localisation audio à grande échelle. Cette sélection regroupe des outils puissants et révolutionnaires qui permettent d'obtenir rapidement un contenu audio localisé de haute qualité. Chaque option a été soumise à des tests rigoureux en conditions réelles afin de garantir sa fiabilité. Consultez notre comparatif entre les versions gratuites et payantes et découvrez la solution idéale pour vos projets. Découvrez-les dès maintenant sur XIX.AI pour tirer pleinement parti de l'IA.
18 outils
xix.ai
2026 : les meilleurs générateurs de plans basés sur l’IA, les mieux notés, pour les articles SEO longs, les résumés et les pages piliers. XIX.AI propose une sélection puissante et révolutionnaire, soumise chaque semaine à des tests concrets, afin de vous offrir des outils incontournables, parfaits pour booster votre efficacité rédactionnelle, rationaliser la création de contenu et tirer pleinement parti de l’IA. Découvrez dès maintenant l'outil idéal pour obtenir les meilleurs résultats en matière de référencement.
11 outils
xix.ai












