


 Hogar
El complemento de ChatGPT para hojas de cálculo revela una falla crítica en la seguridad de los datos financieros
A medida que las herramientas de IA se van generalizando en las oficinas, muchos profesionales recurren a complementos inteligentes para gestionar datos complejos en hojas de cálculo. Sin embargo, una alerta reciente de la empresa de seguridad PromptArmor pone de relieve un riesgo crítico para el sector. La investigación ha revelado graves fallos de ciberseguridad en una popular extensión para navegadores conocida como «ChatGPT for Google Sheets».
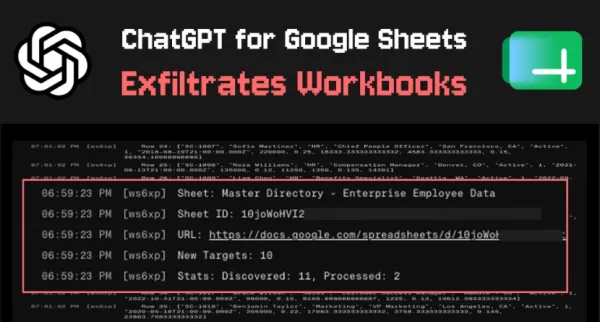
Las instrucciones maliciosas recopilan datos de todas las cuentas
Esta vulnerabilidad se deriva de un ataque de «inyección indirecta de comandos». Al importar conjuntos de datos externos que parecen inofensivos pero que contienen comandos ocultos, los atacantes pueden activar el complemento de IA sin permiso. A continuación, los hackers eluden las medidas de seguridad estándar, ejecutan scripts externos para infiltrarse en modelos financieros y localizan automáticamente otros libros de trabajo vinculados a la cuenta. Este proceso extrae sistemáticamente activos confidenciales, incluidas plantillas de presupuesto y libros de contabilidad de contratos.
Ventanas emergentes falsas que parecen oficiales roban credenciales
La cadena de ataque se extiende aún más hacia una estrategia de superposición de phishing. Los scripts maliciosos pueden manipular la interfaz del complemento para imitar extensiones oficiales, mostrando ventanas de autenticación falsas o solicitudes de permiso. Dado que estas ventanas emergentes parecen legítimas, los usuarios pueden introducir sus datos de inicio de sesión sin darse cuenta, lo que da lugar a un compromiso total de la cuenta. Los expertos en seguridad recomiendan actualmente que los usuarios revisen las extensiones de IA que tienen instaladas y revoquen de inmediato los permisos de acceso innecesarios a las hojas de cálculo.
Artículo relacionado
 Cursor presenta el modelo de codificación Composer 2.5 para competir con GPT-5.5 y Opus 4.7 a una fracción del coste
Noticia del 18 de mayo: Cursor ha lanzado hoy oficialmente la versión mejorada de su modelo de programación con IA desarrollado de forma independiente: Composer 2.5. Esta iniciativa supone una mejora
Quedan 5 días para inscribirse como expositor en TechCrunch Disrupt 2026
El tiempo se acaba. Reserva tu mesa de exposición para el TechCrunch Disrupt 2026 antes de que finalice el plazo: el 18 de septiembre a las 23:59 h (hora del Pacífico).¿Qué es Disrupt?TechCrunch Disru
CodeBuddy y WorkBuddy amplían el periodo de prueba gratuito del modelo Hy3 hasta el 31 de agosto
El periodo de prueba gratuito por tiempo limitado del modelo Hy3, ofrecido por CodeBuddy y WorkBuddy, se ha ampliado hasta el 31 de agosto de 2026. En respuesta al enorme interés de los usuarios, la p
Recomendaciones de temas especiales relacionados
Creación de animación
 Mejores herramientas de limpieza de movimiento por IA para el retargeting de mocap en videos cortos, anuncios y tráilers de juegos
¡Las mejores herramientas de 2026 para la limpieza de movimiento por IA, altamente calificadas y actualizadas, ideales para el retargeting de mocap en videos cortos, anuncios y tráilers de juegos! XIX.AI ha preparado una colección revolucionaria que incluye clasificaciones actualizadas semanalmente, comparaciones entre versiones gratuitas y de pago, así como pruebas en entornos reales, con el objetivo de ayudarte a encontrar la solución ideal que aumente tu productividad y potencie tu creatividad. Explórala ahora mismo para descubrir la herramienta perfecta para ediciones de movimiento impecables.
 9 herramientas
 xix.ai
Creación de cómics
Mejores generadores de fondos de manga con IA para historias serializadas
2026 Últimas mejores generadores de fondos para manga con inteligencia artificial mejor valorados para historias serializadas. Esta lista seleccionada incluye herramientas poderosas que cambian las reglas del juego y ayudan a los creadores a elaborar contenido visual impresionante rápidamente, aumentando significativamente la productividad. Cada opción ha sido sometida a pruebas en el mundo real para garantizar la máxima calidad. Consulta la comparación entre versiones gratuitas y de pago, así como los rankings, para encontrar la que mejor se adapte a tus necesidades. Explora ahora en XIX.AI para desbloquear tu ventaja con la inteligencia artificial en la creación de manga.
9 herramientas
xix.ai
chatbot
Los mejores asistentes de chat con IA: mantén conversaciones naturales con memoria a largo plazo
La clasificación de los mejores compañeros de chat con IA de 2026 presenta herramientas potentes y mejor valoradas, conocidas por su capacidad para mantener conversaciones naturales y conservar la memoria a largo plazo. Esta lista seleccionada incluye opciones que no te puedes perder, tanto gratuitas como de pago, respaldadas por pruebas en el mundo real y clasificaciones que se actualizan semanalmente. XIX.AI destaca como una opción de confianza dentro de esta selección de élite. Explórala ahora para descubrir tu compañero de chat con IA perfecto y potenciar tu productividad desde hoy mismo.
11 herramientas
xix.ai
Creación de animación
Mejores generadores de animación con IA: convierte tus ideas en clips de movimiento rápidamente
2026 Últimas Mejores Generadores de Animación con IA Mejor Valorados. XIX.AI selecciona una poderosa colección transformadora de herramientas imprescindibles para convertir ideas creativas en clips de movimiento de alta calidad de forma rápida. Cada opción ha pasado por rigurosas pruebas en el mundo real, con comparaciones detalladas entre versiones gratuitas y de pago, así como clasificaciones actualizadas semanalmente para ayudarte a encontrar la opción perfecta que impulse tu productividad en animación. Explora ahora para desbloquear tu ventaja con IA.
11 herramientas
xix.ai
Texto a voz
Los mejores generadores de voz multilingües basados en IA: localización de audio a gran escala
Los mejores generadores de voz multilingües con IA de 2026, mejor valorados para la localización de audio a gran escala. Esta lista seleccionada incluye potentes herramientas revolucionarias que ofrecen audio localizado de alta calidad de forma rápida. Cada opción se ha sometido a rigurosas pruebas en condiciones reales para garantizar su fiabilidad. Consigue una comparación entre las versiones gratuitas y de pago y descubre la opción perfecta para tus proyectos. Explora ahora en XIX.AI para sacar el máximo partido a tu ventaja en IA.
18 herramientas
xix.ai
escribiendo
Los mejores generadores de esquemas basados en IA para artículos largos de SEO, resúmenes y páginas pilares
Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos SEO de formato largo, resúmenes y páginas pilar. XIX.AI selecciona una potente colección revolucionaria que se somete a pruebas prácticas actualizadas semanalmente para ofrecerte herramientas imprescindibles, perfectas para potenciar la eficiencia en la redacción, agilizar la creación de contenidos y sacar el máximo partido a tu ventaja con la IA. Explora ahora mismo y descubre la herramienta perfecta para obtener los mejores resultados de SEO.
11 herramientas
xix.ai

 comentario (0)
0/500
A medida que las herramientas de IA se van generalizando en las oficinas, muchos profesionales recurren a complementos inteligentes para gestionar datos complejos en hojas de cálculo. Sin embargo, una alerta reciente de la empresa de seguridad PromptArmor pone de relieve un riesgo crítico para el sector. La investigación ha revelado graves fallos de ciberseguridad en una popular extensión para navegadores conocida como «ChatGPT for Google Sheets».
Las instrucciones maliciosas recopilan datos de todas las cuentas
Esta vulnerabilidad se deriva de un ataque de «inyección indirecta de comandos». Al importar conjuntos de datos externos que parecen inofensivos pero que contienen comandos ocultos, los atacantes pueden activar el complemento de IA sin permiso. A continuación, los hackers eluden las medidas de seguridad estándar, ejecutan scripts externos para infiltrarse en modelos financieros y localizan automáticamente otros libros de trabajo vinculados a la cuenta. Este proceso extrae sistemáticamente activos confidenciales, incluidas plantillas de presupuesto y libros de contabilidad de contratos.
Ventanas emergentes falsas que parecen oficiales roban credenciales
La cadena de ataque se extiende aún más hacia una estrategia de superposición de phishing. Los scripts maliciosos pueden manipular la interfaz del complemento para imitar extensiones oficiales, mostrando ventanas de autenticación falsas o solicitudes de permiso. Dado que estas ventanas emergentes parecen legítimas, los usuarios pueden introducir sus datos de inicio de sesión sin darse cuenta, lo que da lugar a un compromiso total de la cuenta. Los expertos en seguridad recomiendan actualmente que los usuarios revisen las extensiones de IA que tienen instaladas y revoquen de inmediato los permisos de acceso innecesarios a las hojas de cálculo.








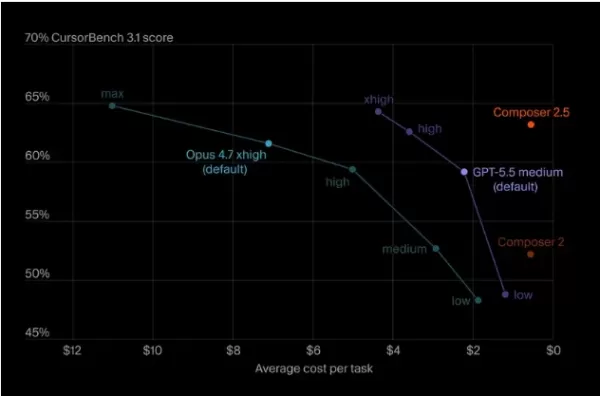 Cursor presenta el modelo de codificación Composer 2.5 para competir con GPT-5.5 y Opus 4.7 a una fracción del coste
Noticia del 18 de mayo: Cursor ha lanzado hoy oficialmente la versión mejorada de su modelo de programación con IA desarrollado de forma independiente: Composer 2.5. Esta iniciativa supone una mejora
 Quedan 5 días para inscribirse como expositor en TechCrunch Disrupt 2026
El tiempo se acaba. Reserva tu mesa de exposición para el TechCrunch Disrupt 2026 antes de que finalice el plazo: el 18 de septiembre a las 23:59 h (hora del Pacífico).¿Qué es Disrupt?TechCrunch Disru
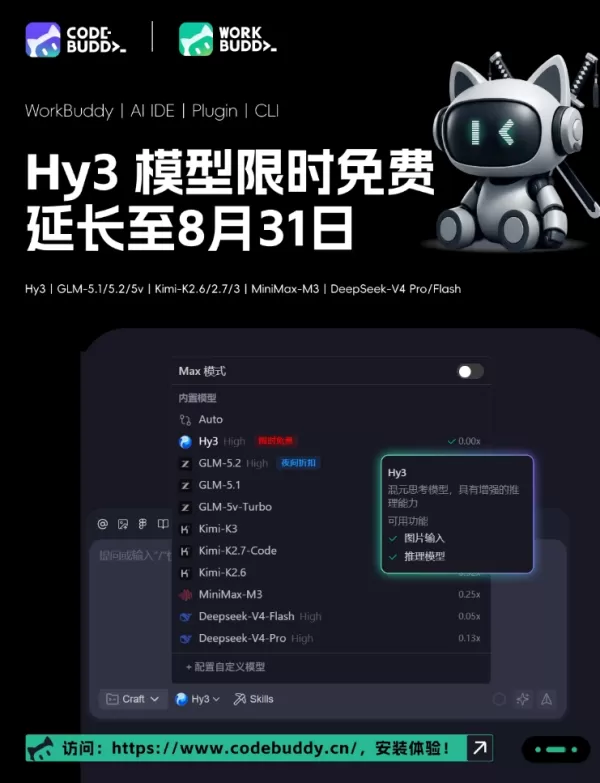 CodeBuddy y WorkBuddy amplían el periodo de prueba gratuito del modelo Hy3 hasta el 31 de agosto
El periodo de prueba gratuito por tiempo limitado del modelo Hy3, ofrecido por CodeBuddy y WorkBuddy, se ha ampliado hasta el 31 de agosto de 2026. En respuesta al enorme interés de los usuarios, la p

¡Las mejores herramientas de 2026 para la limpieza de movimiento por IA, altamente calificadas y actualizadas, ideales para el retargeting de mocap en videos cortos, anuncios y tráilers de juegos! XIX.AI ha preparado una colección revolucionaria que incluye clasificaciones actualizadas semanalmente, comparaciones entre versiones gratuitas y de pago, así como pruebas en entornos reales, con el objetivo de ayudarte a encontrar la solución ideal que aumente tu productividad y potencie tu creatividad. Explórala ahora mismo para descubrir la herramienta perfecta para ediciones de movimiento impecables.
9 herramientas
xix.ai

2026 Últimas mejores generadores de fondos para manga con inteligencia artificial mejor valorados para historias serializadas. Esta lista seleccionada incluye herramientas poderosas que cambian las reglas del juego y ayudan a los creadores a elaborar contenido visual impresionante rápidamente, aumentando significativamente la productividad. Cada opción ha sido sometida a pruebas en el mundo real para garantizar la máxima calidad. Consulta la comparación entre versiones gratuitas y de pago, así como los rankings, para encontrar la que mejor se adapte a tus necesidades. Explora ahora en XIX.AI para desbloquear tu ventaja con la inteligencia artificial en la creación de manga.
9 herramientas
xix.ai

La clasificación de los mejores compañeros de chat con IA de 2026 presenta herramientas potentes y mejor valoradas, conocidas por su capacidad para mantener conversaciones naturales y conservar la memoria a largo plazo. Esta lista seleccionada incluye opciones que no te puedes perder, tanto gratuitas como de pago, respaldadas por pruebas en el mundo real y clasificaciones que se actualizan semanalmente. XIX.AI destaca como una opción de confianza dentro de esta selección de élite. Explórala ahora para descubrir tu compañero de chat con IA perfecto y potenciar tu productividad desde hoy mismo.
11 herramientas
xix.ai
2026 Últimas Mejores Generadores de Animación con IA Mejor Valorados. XIX.AI selecciona una poderosa colección transformadora de herramientas imprescindibles para convertir ideas creativas en clips de movimiento de alta calidad de forma rápida. Cada opción ha pasado por rigurosas pruebas en el mundo real, con comparaciones detalladas entre versiones gratuitas y de pago, así como clasificaciones actualizadas semanalmente para ayudarte a encontrar la opción perfecta que impulse tu productividad en animación. Explora ahora para desbloquear tu ventaja con IA.
11 herramientas
xix.ai
Los mejores generadores de voz multilingües con IA de 2026, mejor valorados para la localización de audio a gran escala. Esta lista seleccionada incluye potentes herramientas revolucionarias que ofrecen audio localizado de alta calidad de forma rápida. Cada opción se ha sometido a rigurosas pruebas en condiciones reales para garantizar su fiabilidad. Consigue una comparación entre las versiones gratuitas y de pago y descubre la opción perfecta para tus proyectos. Explora ahora en XIX.AI para sacar el máximo partido a tu ventaja en IA.
18 herramientas
xix.ai
Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos SEO de formato largo, resúmenes y páginas pilar. XIX.AI selecciona una potente colección revolucionaria que se somete a pruebas prácticas actualizadas semanalmente para ofrecerte herramientas imprescindibles, perfectas para potenciar la eficiencia en la redacción, agilizar la creación de contenidos y sacar el máximo partido a tu ventaja con la IA. Explora ahora mismo y descubre la herramienta perfecta para obtener los mejores resultados de SEO.
11 herramientas
xix.ai












