


 Heim
ChatGPT-Tabellenkalkulations-Plugin deckt kritische Sicherheitslücke bei Finanzdaten auf
Da KI-Tools in Büros zunehmend zum Standard werden, nutzen viele Fachleute intelligente Plugins, um komplexe Tabellenkalkulationsdaten zu verwalten. Eine aktuelle Warnung des Sicherheitsunternehmens PromptArmor weist jedoch auf ein kritisches Risiko für die Branche hin. Die Untersuchung deckte schwerwiegende Cybersicherheitslücken in einer beliebten Browser-Erweiterung namens „ChatGPT for Google Sheets“ auf.
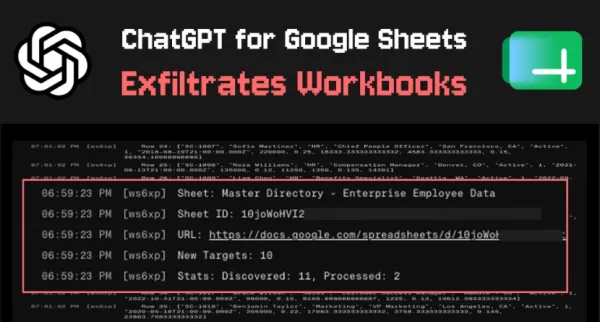
Böswillige Befehle sammeln Daten aus verschiedenen Konten
Diese Schwachstelle geht auf einen Angriff durch „indirekte Prompt-Injektion“ zurück. Durch den Import externer Datensätze, die harmlos erscheinen, aber versteckte Befehle enthalten, können Angreifer das KI-Plugin ohne Berechtigung auslösen. Hacker umgehen dann die üblichen Sicherheitsmaßnahmen, führen externe Skripte aus, um Finanzmodelle zu infiltrieren, und lokalisieren automatisch andere mit dem Konto verknüpfte Arbeitsmappen. Durch diesen Vorgang werden systematisch sensible Daten extrahiert, darunter Budgetvorlagen und Vertragsbücher.
Gefälschte offizielle Pop-ups stehlen Anmeldedaten
Die Angriffskette erstreckt sich weiter auf eine Phishing-Overlay-Strategie. Bösartige Skripte können die Benutzeroberfläche des Plugins manipulieren, um offizielle Erweiterungen nachzuahmen, und dabei gefälschte Authentifizierungsfenster oder Berechtigungsanfragen anzeigen. Da diese Pop-ups legitim erscheinen, geben Nutzer möglicherweise unwissentlich ihre Anmeldedaten ein, was zu einer vollständigen Kompromittierung des Kontos führt. Sicherheitsexperten empfehlen derzeit, dass Nutzer ihre installierten KI-Erweiterungen überprüfen und unnötige Zugriffsberechtigungen für Tabellenkalkulationen unverzüglich widerrufen.
Verwandter Artikel
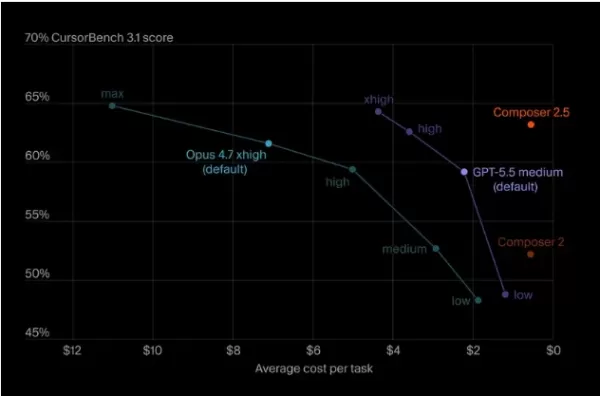
 Cursor stellt das „Composer 2.5“-Kodierungsmodell vor, das GPT-5.5 und Opus 4.7 zu einem Bruchteil der Kosten Konkurrenz machen soll
Nachrichten vom 18. Mai: Cursor hat heute offiziell die umfassend überarbeitete Version seines eigenentwickelten KI-Programmiermodells – Composer 2.5 – veröffentlicht. Dieser Schritt bedeutet eine wei
Noch 5 Tage bis zur TechCrunch Disrupt 2026
Die Zeit läuft ab. Sichern Sie sich Ihren Ausstellungsstand für die TechCrunch Disrupt 2026 noch vor Ablauf der Frist: 18. September um 23:59 Uhr PT.Was ist Disrupt?Die TechCrunch Disrupt 2026 findet
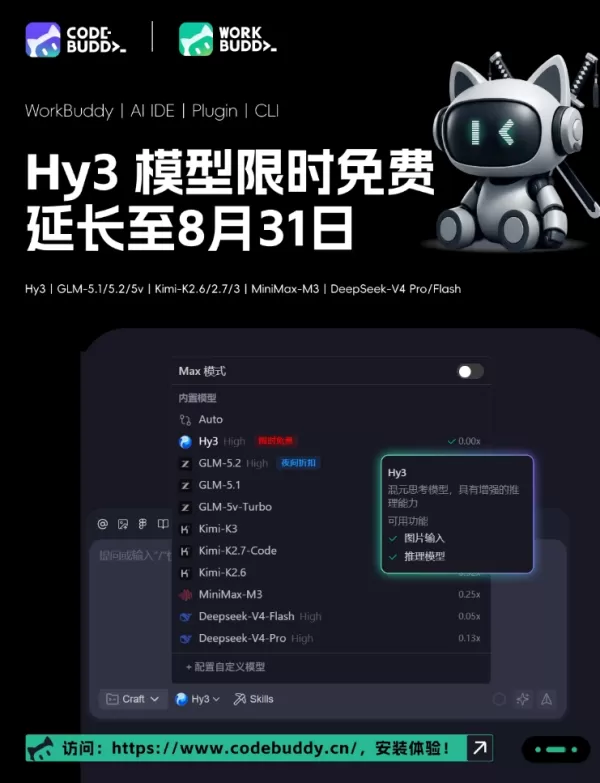
CodeBuddy und WorkBuddy verlängern die kostenlose Testphase des Hy3-Modells bis zum 31. August
Die zeitlich begrenzte kostenlose Testphase für das Hy3-Modell, die von CodeBuddy und WorkBuddy angeboten wird, wurde bis zum 31. August 2026 verlängert. Als Reaktion auf das überwältigende Interesse
Empfehlungen zu verwandten Spezialthemen
Animationserstellung
 Die besten KI-basierten Werkzeuge zur Bewegungsreinigung für das Remapping von Motion Capture in Videos wie Shorts, Werbespots und Spiel-Trailern
Die besten und am höchsten bewerteten AI-Bewegungsreinigungstools von 2026 für Mocap‑Retargeting in Shorts, Werbespots und Spieltrailern! XIX.AI hat eine leistungsstarke Auswahl zusammengestellt, die wöchentlich aktualisierte Ranglisten, einen Vergleich zwischen kostenlosen und kostenpflichtigen Versionen sowie praktische Tests enthält – alles dazu dient, Ihnen die ideale Lösung zu zeigen, die Ihre Produktivität steigert und Ihr kreatives Potenzial freisetzt. Entdecken Sie jetzt das perfekte Tool für fehlerfreie Bewegungsbearbeitungen.
 9 Tools
 xix.ai
Comic-Erstellung
Die besten KI-Manga-Hintergrundgeneratoren für Serien-Geschichten
2026 Neueste Besten Top-bewerteten KI-Manga-Hintergrundgeneratoren für Serien! Diese kuratierte Liste enthält leistungsstarke, bahnbrechende Tools, die Kreativen helfen, schnell atemberaubende visuelle Inhalte zu erstellen und die Produktivität erheblich zu steigern. Jede Option wurde in der Praxis getestet, um höchste Qualität zu gewährleisten. Schauen Sie sich den kostenlosen vs. kostenpflichtigen Vergleich und die Ranglisten an, um Ihre perfekte Wahl zu finden. Entdecken Sie jetzt bei XIX.AI und erschließen Sie Ihren KI-Vorteil in der Manga-Erstellung.
9 Tools
xix.ai
Chatbot
Die besten KI-Chat-Partner: Führen Sie natürliche Gespräche mit Langzeitgedächtnis
Das aktuelle Ranking der besten KI-Chat-Begleiter für 2026 präsentiert erstklassige, leistungsstarke Tools, die für ihre Fähigkeit bekannt sind, natürliche Gespräche zu führen und ein Langzeitgedächtnis zu besitzen. Diese sorgfältig zusammengestellte Liste enthält empfehlenswerte Optionen aus dem kostenlosen und kostenpflichtigen Bereich, gestützt auf Praxistests und wöchentlich aktualisierte Rankings. XIX.AI sticht in dieser erlesenen Auswahl als vertrauenswürdige Wahl hervor. Entdecken Sie jetzt Ihren perfekten KI-Chat-Begleiter und sichern Sie sich noch heute einen Produktivitätsvorteil.
11 Tools
xix.ai
Animationserstellung
Die besten KI-Animationsgeneratoren: Verwandeln Sie Ideen schnell in bewegte Clips
2026 Neueste Besten Top-Bewerteten KI-Animationsgeneratoren! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung unverzichtbarer Tools, um kreative Ideen schnell in hochwertige Bewegungsvideos umzuwandeln. Jede Option hat strenge Praxistests bestanden und bietet detaillierte kostenlose versus kostenpflichtige Vergleiche sowie wöchentlich aktualisierte Rankings, um Ihnen zu helfen, die perfekte Lösung zur Steigerung Ihrer Animationsproduktivität zu finden. Entdecken Sie jetzt, um Ihren KI-Vorteil freizuschalten!
11 Tools
xix.ai
Text-zu-Sprache
Die besten mehrsprachigen KI-Sprachgeneratoren: Audio in großem Maßstab lokalisieren
2026: Die aktuell besten und am besten bewerteten mehrsprachigen KI-Sprachgeneratoren für die groß angelegte Audio-Lokalisierung. Diese sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Tools, die schnell hochwertiges lokalisiertes Audio liefern. Jede Option wurde strengen Praxistests unterzogen, um ihre Zuverlässigkeit sicherzustellen. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten und entdecken Sie die perfekte Lösung für Ihre Projekte. Entdecken Sie jetzt XIX.AI, um Ihren KI-Vorteil zu nutzen.
18 Tools
xix.ai
Schreiben
Die besten KI-Generatoren für Gliederungen von langen SEO-Artikeln, Kurzbeschreibungen und Pillar-Seiten
Die besten und am besten bewerteten KI-Outline-Generatoren des Jahres 2026 für lange SEO-Artikel, Briefings und Pillar-Seiten. XIX.AI stellt eine leistungsstarke, bahnbrechende Sammlung zusammen, die wöchentlich in Praxistests aktualisiert wird, um Ihnen unverzichtbare Tools zu bieten, die sich perfekt dazu eignen, Ihre Schreibeffizienz zu steigern, die Erstellung von Inhalten zu optimieren und Ihren KI-Vorteil voll auszuschöpfen. Entdecken Sie jetzt das perfekte Tool für erstklassige SEO-Ergebnisse.
11 Tools
xix.ai

 Kommentare (0)
Da KI-Tools in Büros zunehmend zum Standard werden, nutzen viele Fachleute intelligente Plugins, um komplexe Tabellenkalkulationsdaten zu verwalten. Eine aktuelle Warnung des Sicherheitsunternehmens PromptArmor weist jedoch auf ein kritisches Risiko für die Branche hin. Die Untersuchung deckte schwerwiegende Cybersicherheitslücken in einer beliebten Browser-Erweiterung namens „ChatGPT for Google Sheets“ auf.
Böswillige Befehle sammeln Daten aus verschiedenen Konten
Diese Schwachstelle geht auf einen Angriff durch „indirekte Prompt-Injektion“ zurück. Durch den Import externer Datensätze, die harmlos erscheinen, aber versteckte Befehle enthalten, können Angreifer das KI-Plugin ohne Berechtigung auslösen. Hacker umgehen dann die üblichen Sicherheitsmaßnahmen, führen externe Skripte aus, um Finanzmodelle zu infiltrieren, und lokalisieren automatisch andere mit dem Konto verknüpfte Arbeitsmappen. Durch diesen Vorgang werden systematisch sensible Daten extrahiert, darunter Budgetvorlagen und Vertragsbücher.
Gefälschte offizielle Pop-ups stehlen Anmeldedaten
Die Angriffskette erstreckt sich weiter auf eine Phishing-Overlay-Strategie. Bösartige Skripte können die Benutzeroberfläche des Plugins manipulieren, um offizielle Erweiterungen nachzuahmen, und dabei gefälschte Authentifizierungsfenster oder Berechtigungsanfragen anzeigen. Da diese Pop-ups legitim erscheinen, geben Nutzer möglicherweise unwissentlich ihre Anmeldedaten ein, was zu einer vollständigen Kompromittierung des Kontos führt. Sicherheitsexperten empfehlen derzeit, dass Nutzer ihre installierten KI-Erweiterungen überprüfen und unnötige Zugriffsberechtigungen für Tabellenkalkulationen unverzüglich widerrufen.








 Cursor stellt das „Composer 2.5“-Kodierungsmodell vor, das GPT-5.5 und Opus 4.7 zu einem Bruchteil der Kosten Konkurrenz machen soll
Nachrichten vom 18. Mai: Cursor hat heute offiziell die umfassend überarbeitete Version seines eigenentwickelten KI-Programmiermodells – Composer 2.5 – veröffentlicht. Dieser Schritt bedeutet eine wei
 Noch 5 Tage bis zur TechCrunch Disrupt 2026
Die Zeit läuft ab. Sichern Sie sich Ihren Ausstellungsstand für die TechCrunch Disrupt 2026 noch vor Ablauf der Frist: 18. September um 23:59 Uhr PT.Was ist Disrupt?Die TechCrunch Disrupt 2026 findet
 CodeBuddy und WorkBuddy verlängern die kostenlose Testphase des Hy3-Modells bis zum 31. August
Die zeitlich begrenzte kostenlose Testphase für das Hy3-Modell, die von CodeBuddy und WorkBuddy angeboten wird, wurde bis zum 31. August 2026 verlängert. Als Reaktion auf das überwältigende Interesse

Die besten und am höchsten bewerteten AI-Bewegungsreinigungstools von 2026 für Mocap‑Retargeting in Shorts, Werbespots und Spieltrailern! XIX.AI hat eine leistungsstarke Auswahl zusammengestellt, die wöchentlich aktualisierte Ranglisten, einen Vergleich zwischen kostenlosen und kostenpflichtigen Versionen sowie praktische Tests enthält – alles dazu dient, Ihnen die ideale Lösung zu zeigen, die Ihre Produktivität steigert und Ihr kreatives Potenzial freisetzt. Entdecken Sie jetzt das perfekte Tool für fehlerfreie Bewegungsbearbeitungen.
9 Tools
xix.ai

2026 Neueste Besten Top-bewerteten KI-Manga-Hintergrundgeneratoren für Serien! Diese kuratierte Liste enthält leistungsstarke, bahnbrechende Tools, die Kreativen helfen, schnell atemberaubende visuelle Inhalte zu erstellen und die Produktivität erheblich zu steigern. Jede Option wurde in der Praxis getestet, um höchste Qualität zu gewährleisten. Schauen Sie sich den kostenlosen vs. kostenpflichtigen Vergleich und die Ranglisten an, um Ihre perfekte Wahl zu finden. Entdecken Sie jetzt bei XIX.AI und erschließen Sie Ihren KI-Vorteil in der Manga-Erstellung.
9 Tools
xix.ai

Das aktuelle Ranking der besten KI-Chat-Begleiter für 2026 präsentiert erstklassige, leistungsstarke Tools, die für ihre Fähigkeit bekannt sind, natürliche Gespräche zu führen und ein Langzeitgedächtnis zu besitzen. Diese sorgfältig zusammengestellte Liste enthält empfehlenswerte Optionen aus dem kostenlosen und kostenpflichtigen Bereich, gestützt auf Praxistests und wöchentlich aktualisierte Rankings. XIX.AI sticht in dieser erlesenen Auswahl als vertrauenswürdige Wahl hervor. Entdecken Sie jetzt Ihren perfekten KI-Chat-Begleiter und sichern Sie sich noch heute einen Produktivitätsvorteil.
11 Tools
xix.ai
2026 Neueste Besten Top-Bewerteten KI-Animationsgeneratoren! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung unverzichtbarer Tools, um kreative Ideen schnell in hochwertige Bewegungsvideos umzuwandeln. Jede Option hat strenge Praxistests bestanden und bietet detaillierte kostenlose versus kostenpflichtige Vergleiche sowie wöchentlich aktualisierte Rankings, um Ihnen zu helfen, die perfekte Lösung zur Steigerung Ihrer Animationsproduktivität zu finden. Entdecken Sie jetzt, um Ihren KI-Vorteil freizuschalten!
11 Tools
xix.ai
2026: Die aktuell besten und am besten bewerteten mehrsprachigen KI-Sprachgeneratoren für die groß angelegte Audio-Lokalisierung. Diese sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Tools, die schnell hochwertiges lokalisiertes Audio liefern. Jede Option wurde strengen Praxistests unterzogen, um ihre Zuverlässigkeit sicherzustellen. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten und entdecken Sie die perfekte Lösung für Ihre Projekte. Entdecken Sie jetzt XIX.AI, um Ihren KI-Vorteil zu nutzen.
18 Tools
xix.ai
Die besten und am besten bewerteten KI-Outline-Generatoren des Jahres 2026 für lange SEO-Artikel, Briefings und Pillar-Seiten. XIX.AI stellt eine leistungsstarke, bahnbrechende Sammlung zusammen, die wöchentlich in Praxistests aktualisiert wird, um Ihnen unverzichtbare Tools zu bieten, die sich perfekt dazu eignen, Ihre Schreibeffizienz zu steigern, die Erstellung von Inhalten zu optimieren und Ihren KI-Vorteil voll auszuschöpfen. Entdecken Sie jetzt das perfekte Tool für erstklassige SEO-Ergebnisse.
11 Tools
xix.ai












