


 Дом
Плагин ChatGPT для электронных таблиц выявил серьезную уязвимость в системе защиты финансовых данных
По мере того как инструменты искусственного интеллекта становятся стандартом в офисах, многие специалисты полагаются на интеллектуальные плагины для работы со сложными данными в электронных таблицах. Однако недавнее предупреждение от компании PromptArmor, специализирующейся на кибербезопасности, указывает на серьезную угрозу для отрасли. В ходе расследования были выявлены серьезные уязвимости в кибербезопасности популярного расширения для браузера под названием «ChatGPT for Google Sheets».
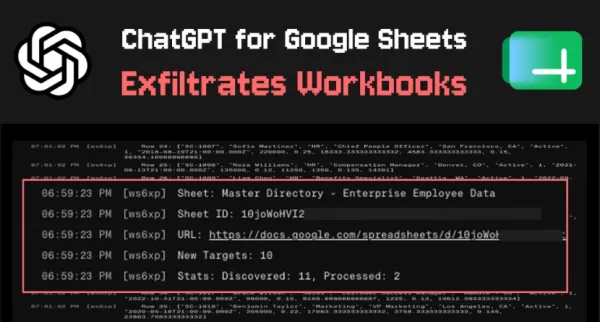
Вредоносные команды собирают данные из разных учетных записей
Эта уязвимость связана с атакой типа «косвенная инъекция подсказок». Импортируя внешние наборы данных, которые кажутся безобидными, но содержат скрытые команды, злоумышленники могут запустить плагин ИИ без разрешения. Затем хакеры обходят стандартные меры безопасности, запускают внешние скрипты для проникновения в финансовые модели и автоматически находят другие рабочие книги, связанные с учетной записью. В ходе этого процесса систематически извлекаются конфиденциальные данные, включая шаблоны бюджетов и реестры контрактов.
Поддельные официальные всплывающие окна крадут учетные данные
Цепочка атак простирается дальше и включает стратегию фишинговых наложений. Вредоносные скрипты могут манипулировать интерфейсом плагина, имитируя официальные расширения, отображая поддельные окна аутентификации или запросы на разрешения. Поскольку эти всплывающие окна выглядят достоверно, пользователи могут неосознанно ввести свои учетные данные, что приводит к полному взлому учетной записи. Эксперты по безопасности в настоящее время рекомендуют пользователям проверить установленные расширения ИИ и немедленно отозвать ненужные разрешения на доступ к электронным таблицам.
Связанная статья
 Cursor представляет модель кодирования Composer 2.5, способную составить конкуренцию GPT-5.5 и Opus 4.7 при значительно меньших затратах
Новости от 18 мая: сегодня компания Cursor официально выпустила значительно обновленную версию разработанной собственными силами модели искусственного интеллекта для программирования — Composer 2.5. Э
Осталось 5 дней до начала выставки TechCrunch Disrupt 2026
Время на исходе. Забронируйте свой выставочный стенд на TechCrunch Disrupt 2026 до истечения срока: 18 сентября в 23:59 по тихоокеанскому времени.Что такое Disrupt?TechCrunch Disrupt 2026 пройдет с 13
CodeBuddy и WorkBuddy продлевают бесплатный пробный период модели Hy3 до 31 августа
Срок действия ограниченной по времени бесплатной пробной версии модели Hy3, предлагаемой сервисами CodeBuddy и WorkBuddy, продлен до 31 августа 2026 года. В ответ на огромный интерес со стороны пользо
Рекомендации по связанным специальным темам
Создание анимации
 Лучшие инструменты для улучшения движений с использованием ИИ для переназначения данных мокапа в роликах Shorts, рекламных материалах и трейлерах игр
2026 год: лучшие и наиболее высоко оценённые инструменты для обработки движения с ИИ, предназначенные для использования в проектах типа Mocap Retargeting в роликах Shorts, рекламе и трейлерах игр! XIX.AI собрал мощный набор инструментов, который регулярно обновляется: здесь представлены еженедельные рейтинги, сравнение бесплатных и платных версий, а также результаты реальных тестов. Всё это поможет вам найти оптимальное решение, способствующее повышению производительности и раскрытию вашего творческого потенциала. Ознакомьтесь с предложениями прямо сейчас, чтобы выбрать идеальный инструмент для безупречной обработки движения.
 9 инструментов
 xix.ai
Создание комиксов
Лучшие генераторы фонов для манги на основе ИИ для сериализованных историй
2026 г. Последние лучшие топовые генераторы фона для манги на основе ИИ для сериализованных историй! Этот тщательно подобранный список включает мощные инструменты, меняющие правила игры, которые помогают создателям быстро создавать впечатляющий визуальный контент, значительно повышая продуктивность. Каждый вариант прошел реальные тесты для обеспечения высочайшего качества. Ознакомьтесь со сравнением бесплатных и платных версий, а также рейтингами, чтобы найти идеальный вариант. Исследуйте возможности прямо сейчас на XIX.AI, чтобы раскрыть свое преимущество с помощью ИИ в создании манги.
9 инструментов
xix.ai
чат-бот
Лучшие чат-боты на базе ИИ: ведите естественные беседы с использованием долговременной памяти
Рейтинг лучших чат-ботов с ИИ 2026 года представляет самые популярные и мощные инструменты, известные своей способностью вести естественные беседы и сохранять долговременную память. Этот тщательно составленный список включает варианты, которые обязательно стоит попробовать — как бесплатные, так и платные — и основан на результатах реальных тестов и еженедельно обновляемом рейтинге. XIX.AI выделяется в этой элитной подборке как надежный выбор. Ознакомьтесь с ним прямо сейчас, чтобы найти своего идеального чат-бота на базе ИИ и повысить свою продуктивность уже сегодня.
11 инструментов
xix.ai
Создание анимации
Лучшие генераторы ИИ-анимации: быстро превращайте идеи в видеоролики
2026 год: лучшие и самые популярные генераторы анимации на базе ИИ! XIX.AI отбирает мощную коллекцию инструментов, способных изменить правила игры и обязательных к использованию для быстрого превращения творческих идей в высококачественные видеоролики. Каждый вариант прошёл строгие реальные тесты, включает подробное сравнение бесплатных и платных версий, а также еженедельно обновляемый рейтинг, чтобы помочь вам найти идеальное решение для повышения продуктивности в создании анимации. Исследуйте сейчас, чтобы получить преимущество благодаря ИИ!
11 инструментов
xix.ai
Преобразование текста в речь
Лучшие многоязычные генераторы голоса на базе ИИ: локализация аудио в больших объемах
2026: Новейшие и самые высокооцененные многоязычные генераторы голоса на базе ИИ для масштабной локализации аудио. В этот тщательно подобранный список вошли мощные, революционные инструменты, которые позволяют быстро создавать высококачественный локализованный аудиоконтент. Каждый вариант прошел тщательные тесты в реальных условиях, что гарантирует его надежность. Ознакомьтесь с сравнением бесплатных и платных версий и найдите идеальное решение для своих проектов. Посетите сайт XIX.AI прямо сейчас, чтобы раскрыть весь потенциал искусственного интеллекта.
18 инструментов
xix.ai
письмо
Лучшие генераторы конспектов на базе ИИ для длинных SEO-статей, кратких обзоров и ключевых страниц
2026: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, кратких обзоров и ключевых страниц. XIX.AI подготовил мощную коллекцию инструментов, способных кардинально изменить ситуацию, которая еженедельно проходит тестирование в реальных условиях, чтобы предложить вам инструменты, которые обязательно стоит попробовать — они идеально подходят для повышения эффективности написания текстов, оптимизации создания контента и раскрытия вашего преимущества в области ИИ. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для достижения лучших результатов в SEO.
11 инструментов
xix.ai

 Комментарии (0)
По мере того как инструменты искусственного интеллекта становятся стандартом в офисах, многие специалисты полагаются на интеллектуальные плагины для работы со сложными данными в электронных таблицах. Однако недавнее предупреждение от компании PromptArmor, специализирующейся на кибербезопасности, указывает на серьезную угрозу для отрасли. В ходе расследования были выявлены серьезные уязвимости в кибербезопасности популярного расширения для браузера под названием «ChatGPT for Google Sheets».
Вредоносные команды собирают данные из разных учетных записей
Эта уязвимость связана с атакой типа «косвенная инъекция подсказок». Импортируя внешние наборы данных, которые кажутся безобидными, но содержат скрытые команды, злоумышленники могут запустить плагин ИИ без разрешения. Затем хакеры обходят стандартные меры безопасности, запускают внешние скрипты для проникновения в финансовые модели и автоматически находят другие рабочие книги, связанные с учетной записью. В ходе этого процесса систематически извлекаются конфиденциальные данные, включая шаблоны бюджетов и реестры контрактов.
Поддельные официальные всплывающие окна крадут учетные данные
Цепочка атак простирается дальше и включает стратегию фишинговых наложений. Вредоносные скрипты могут манипулировать интерфейсом плагина, имитируя официальные расширения, отображая поддельные окна аутентификации или запросы на разрешения. Поскольку эти всплывающие окна выглядят достоверно, пользователи могут неосознанно ввести свои учетные данные, что приводит к полному взлому учетной записи. Эксперты по безопасности в настоящее время рекомендуют пользователям проверить установленные расширения ИИ и немедленно отозвать ненужные разрешения на доступ к электронным таблицам.








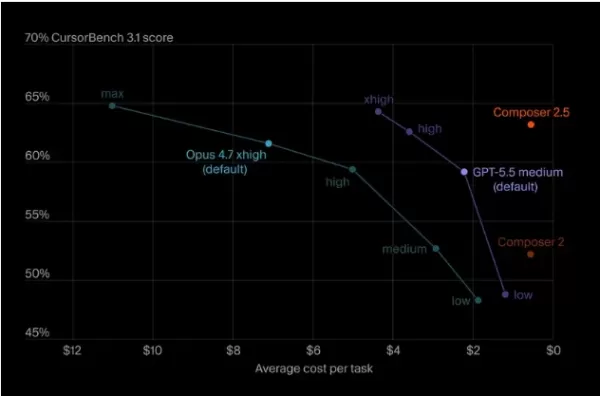 Cursor представляет модель кодирования Composer 2.5, способную составить конкуренцию GPT-5.5 и Opus 4.7 при значительно меньших затратах
Новости от 18 мая: сегодня компания Cursor официально выпустила значительно обновленную версию разработанной собственными силами модели искусственного интеллекта для программирования — Composer 2.5. Э
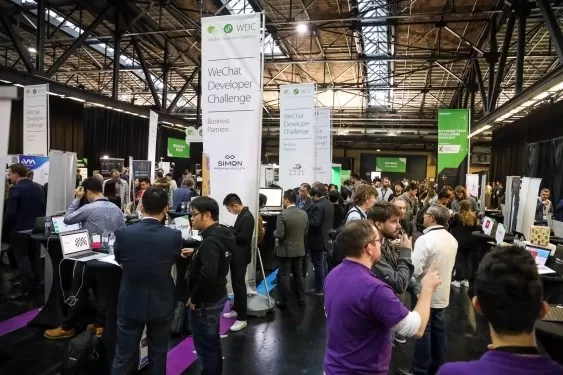 Осталось 5 дней до начала выставки TechCrunch Disrupt 2026
Время на исходе. Забронируйте свой выставочный стенд на TechCrunch Disrupt 2026 до истечения срока: 18 сентября в 23:59 по тихоокеанскому времени.Что такое Disrupt?TechCrunch Disrupt 2026 пройдет с 13
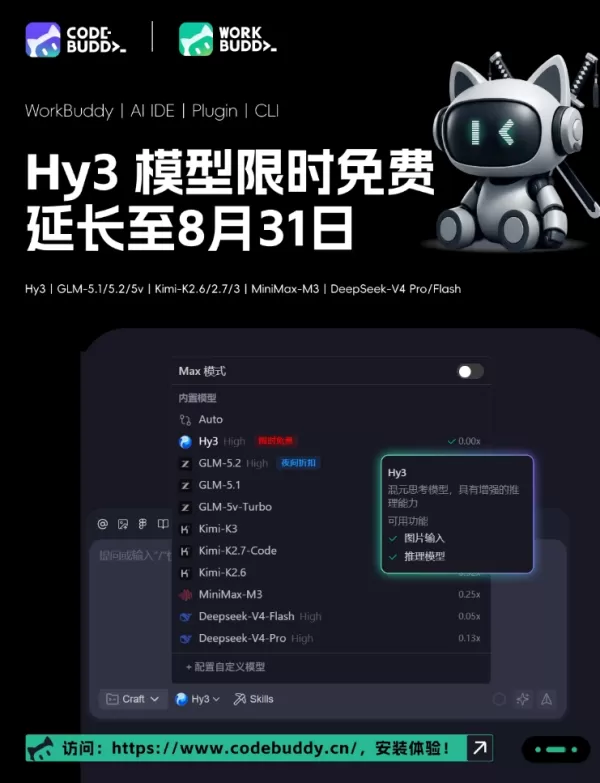 CodeBuddy и WorkBuddy продлевают бесплатный пробный период модели Hy3 до 31 августа
Срок действия ограниченной по времени бесплатной пробной версии модели Hy3, предлагаемой сервисами CodeBuddy и WorkBuddy, продлен до 31 августа 2026 года. В ответ на огромный интерес со стороны пользо

2026 год: лучшие и наиболее высоко оценённые инструменты для обработки движения с ИИ, предназначенные для использования в проектах типа Mocap Retargeting в роликах Shorts, рекламе и трейлерах игр! XIX.AI собрал мощный набор инструментов, который регулярно обновляется: здесь представлены еженедельные рейтинги, сравнение бесплатных и платных версий, а также результаты реальных тестов. Всё это поможет вам найти оптимальное решение, способствующее повышению производительности и раскрытию вашего творческого потенциала. Ознакомьтесь с предложениями прямо сейчас, чтобы выбрать идеальный инструмент для безупречной обработки движения.
9 инструментов
xix.ai

2026 г. Последние лучшие топовые генераторы фона для манги на основе ИИ для сериализованных историй! Этот тщательно подобранный список включает мощные инструменты, меняющие правила игры, которые помогают создателям быстро создавать впечатляющий визуальный контент, значительно повышая продуктивность. Каждый вариант прошел реальные тесты для обеспечения высочайшего качества. Ознакомьтесь со сравнением бесплатных и платных версий, а также рейтингами, чтобы найти идеальный вариант. Исследуйте возможности прямо сейчас на XIX.AI, чтобы раскрыть свое преимущество с помощью ИИ в создании манги.
9 инструментов
xix.ai

Рейтинг лучших чат-ботов с ИИ 2026 года представляет самые популярные и мощные инструменты, известные своей способностью вести естественные беседы и сохранять долговременную память. Этот тщательно составленный список включает варианты, которые обязательно стоит попробовать — как бесплатные, так и платные — и основан на результатах реальных тестов и еженедельно обновляемом рейтинге. XIX.AI выделяется в этой элитной подборке как надежный выбор. Ознакомьтесь с ним прямо сейчас, чтобы найти своего идеального чат-бота на базе ИИ и повысить свою продуктивность уже сегодня.
11 инструментов
xix.ai
2026 год: лучшие и самые популярные генераторы анимации на базе ИИ! XIX.AI отбирает мощную коллекцию инструментов, способных изменить правила игры и обязательных к использованию для быстрого превращения творческих идей в высококачественные видеоролики. Каждый вариант прошёл строгие реальные тесты, включает подробное сравнение бесплатных и платных версий, а также еженедельно обновляемый рейтинг, чтобы помочь вам найти идеальное решение для повышения продуктивности в создании анимации. Исследуйте сейчас, чтобы получить преимущество благодаря ИИ!
11 инструментов
xix.ai
2026: Новейшие и самые высокооцененные многоязычные генераторы голоса на базе ИИ для масштабной локализации аудио. В этот тщательно подобранный список вошли мощные, революционные инструменты, которые позволяют быстро создавать высококачественный локализованный аудиоконтент. Каждый вариант прошел тщательные тесты в реальных условиях, что гарантирует его надежность. Ознакомьтесь с сравнением бесплатных и платных версий и найдите идеальное решение для своих проектов. Посетите сайт XIX.AI прямо сейчас, чтобы раскрыть весь потенциал искусственного интеллекта.
18 инструментов
xix.ai
2026: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, кратких обзоров и ключевых страниц. XIX.AI подготовил мощную коллекцию инструментов, способных кардинально изменить ситуацию, которая еженедельно проходит тестирование в реальных условиях, чтобы предложить вам инструменты, которые обязательно стоит попробовать — они идеально подходят для повышения эффективности написания текстов, оптимизации создания контента и раскрытия вашего преимущества в области ИИ. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для достижения лучших результатов в SEO.
11 инструментов
xix.ai












