


 Lar
Plug-in do ChatGPT para planilhas revela falha crítica na segurança de dados financeiros
À medida que as ferramentas de IA se tornam padrão nos escritórios, muitos profissionais contam com plug-ins inteligentes para gerenciar dados complexos em planilhas. No entanto, um alerta recente da empresa de segurança PromptArmor destaca um risco crítico para o setor. A investigação revelou graves falhas de segurança cibernética em uma extensão de navegador popular conhecida como “ChatGPT para Google Sheets”.
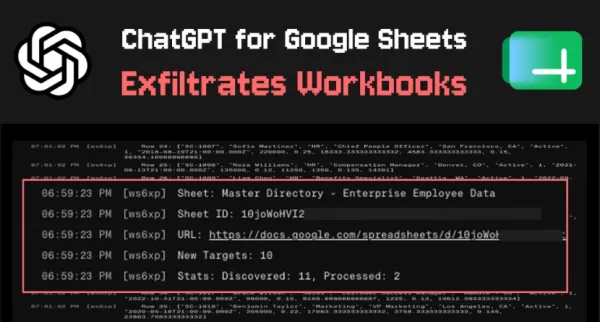
Instruções maliciosas coletam dados de várias contas
Essa vulnerabilidade decorre de um ataque do tipo “injeção indireta de prompt”. Ao importar conjuntos de dados externos que parecem inofensivos, mas contêm comandos ocultos, os invasores podem acionar o plug-in de IA sem permissão. Os hackers, então, contornam as medidas de segurança padrão, executam scripts externos para se infiltrar em modelos financeiros e localizam automaticamente outras planilhas vinculadas à conta. Esse processo extrai sistematicamente ativos confidenciais, incluindo modelos de orçamento e livros contábeis de contratos.
Pop-ups oficiais falsos roubam credenciais
A cadeia de ataque se estende ainda mais, envolvendo uma estratégia de sobreposição de phishing. Scripts maliciosos podem manipular a interface do plug-in para imitar extensões oficiais, exibindo janelas falsas de autenticação ou solicitações de permissão. Como esses pop-ups parecem legítimos, os usuários podem, sem saber, inserir seus dados de login, resultando no comprometimento total da conta. Atualmente, especialistas em segurança recomendam que os usuários verifiquem as extensões de IA instaladas e revoguem imediatamente as permissões desnecessárias de acesso às planilhas.
Artigo relacionado
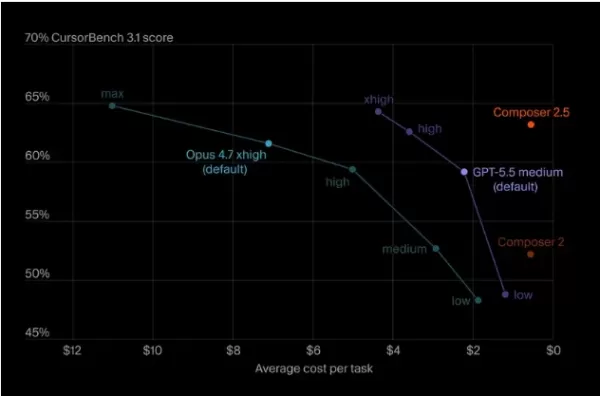
 A Cursor apresenta o modelo de codificação Composer 2.5 para competir com o GPT-5.5 e o Opus 4.7 por uma fração do custo
Notícia de 18 de maio: a Cursor lançou oficialmente hoje a versão significativamente atualizada do modelo de programação com IA desenvolvido de forma independente — o Composer 2.5. Essa iniciativa mar
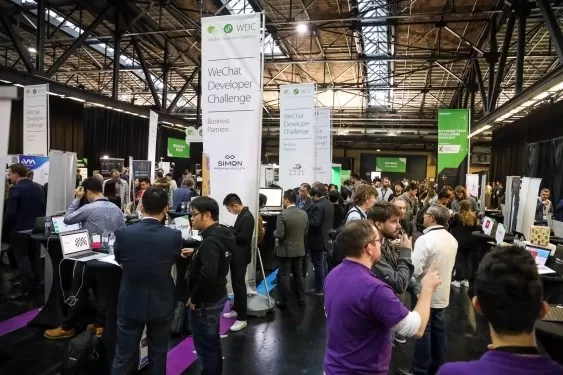
Faltam 5 dias para se inscrever como expositor no TechCrunch Disrupt 2026
O tempo está se esgotando. Garanta sua mesa de exposição no TechCrunch Disrupt 2026 antes do prazo final: 18 de setembro, às 23h59 (horário do Pacífico).O que é o Disrupt?O TechCrunch Disrupt 2026 est
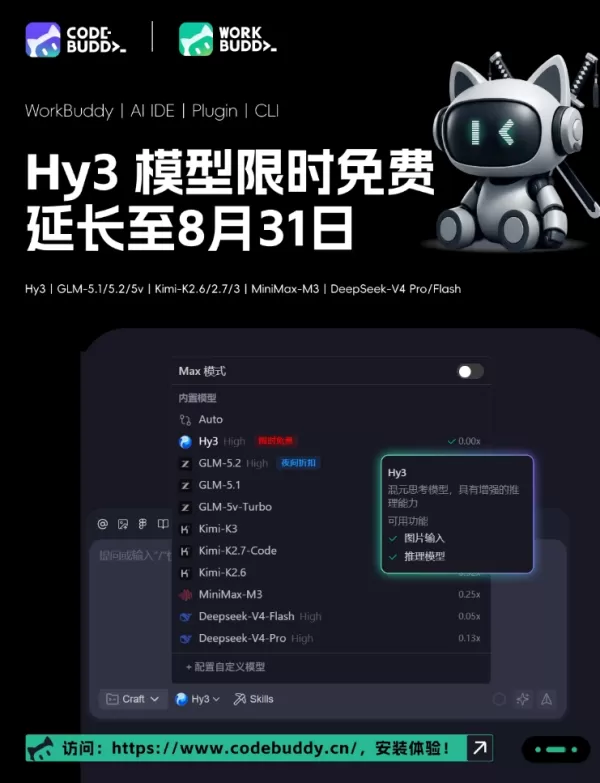
CodeBuddy e WorkBuddy prorrogam o período de avaliação gratuita do modelo Hy3 até 31 de agosto
O período de teste gratuito por tempo limitado do modelo Hy3, oferecido pelo CodeBuddy e pelo WorkBuddy, foi prorrogado até 31 de agosto de 2026. Em resposta ao enorme interesse dos usuários, a plataf
Recomendações de tópicos especiais relacionados
Criação de Animação
 As melhores ferramentas de correção de movimento com IA para redirecionamento de captura de movimento em vídeos curtos, anúncios e trailers de jogos
As melhores e mais bem avaliadas ferramentas de limpeza de movimento com IA de 2026 para redirecionamento de captura de movimento (mocap) em vídeos curtos, anúncios e trailers de jogos! A XIX.AI selecionou uma coleção poderosa e revolucionária, com rankings atualizados semanalmente, comparação entre versões gratuitas e pagas e testes práticos para ajudar você a encontrar a solução imperdível que aumenta a produtividade e libera seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para edições de movimento impecáveis.
 9 ferramentas
 xix.ai
Criação de quadrinhos
Melhores Geradores de Fundo de Mangá com IA para Histórias em Série
2026 Últimas Melhores Geradores de Fundo de Mangá com IA Mais Bem Avaliados para Histórias em Série! Esta lista selecionada apresenta ferramentas poderosas que mudam o jogo, ajudando os criadores a produzir conteúdo visual impressionante rapidamente, aumentando significativamente a produtividade. Cada opção passou por testes no mundo real para garantir a mais alta qualidade. Confira a comparação entre gratuito e pago e as classificações para encontrar a opção perfeita para você. Explore agora na XIX.AI para desbloquear sua vantagem com IA na criação de mangás.
9 ferramentas
xix.ai
chatbot
Os melhores companheiros de bate-papo com IA: converse de forma natural com memória de longo prazo
O “Ranking dos Melhores Companheiros de Conversação com IA de 2026” apresenta ferramentas poderosas e bem avaliadas, conhecidas por sua capacidade de manter conversas naturais e reter memória de longo prazo. Essa lista cuidadosamente selecionada inclui opções imperdíveis, tanto gratuitas quanto pagas, respaldadas por testes reais e rankings atualizados semanalmente. O XIX.AI se destaca como uma opção confiável nessa coleção de elite. Explore agora para descobrir seu companheiro de bate-papo com IA perfeito e potencialize sua produtividade ainda hoje.
11 ferramentas
xix.ai
Criação de Animação
Os melhores geradores de animação com IA: transforme suas ideias em clipes animados rapidamente
Os melhores geradores de animação com IA mais bem avaliados de 2026! O XIX.AI seleciona uma coleção poderosa e revolucionária de ferramentas imperdíveis para transformar ideias criativas em clipes animados de alta qualidade com rapidez. Cada opção passou por rigorosos testes práticos, com comparações detalhadas entre versões gratuitas e pagas e rankings atualizados semanalmente para ajudar você a encontrar a opção perfeita para aumentar sua produtividade em animação. Explore agora para descobrir sua vantagem com a IA!
11 ferramentas
xix.ai
Conversão de texto para fala
Os melhores geradores de voz com IA multilíngues: localização de áudio em grande escala
2026: Os melhores geradores de voz com IA multilíngues, mais bem avaliados, para localização de áudio em grande escala. Esta lista selecionada apresenta ferramentas poderosas e revolucionárias que oferecem áudio localizado de alta qualidade com rapidez. Cada opção passou por rigorosos testes em condições reais para garantir a confiabilidade. Veja uma comparação entre versões gratuitas e pagas e descubra a opção perfeita para seus projetos. Explore agora no XIX.AI para aproveitar ao máximo suas vantagens em IA.
18 ferramentas
xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO, resumos e páginas-pilar
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, resumos e páginas-pilar. A XIX.AI seleciona uma coleção poderosa e revolucionária, que passa por testes práticos atualizados semanalmente para oferecer ferramentas imperdíveis, perfeitas para aumentar a eficiência na redação, otimizar a criação de conteúdo e potencializar sua vantagem com a IA. Explore agora para descobrir a ferramenta perfeita para obter os melhores resultados de SEO.
11 ferramentas
xix.ai

 Comentários (0)
À medida que as ferramentas de IA se tornam padrão nos escritórios, muitos profissionais contam com plug-ins inteligentes para gerenciar dados complexos em planilhas. No entanto, um alerta recente da empresa de segurança PromptArmor destaca um risco crítico para o setor. A investigação revelou graves falhas de segurança cibernética em uma extensão de navegador popular conhecida como “ChatGPT para Google Sheets”.
Instruções maliciosas coletam dados de várias contas
Essa vulnerabilidade decorre de um ataque do tipo “injeção indireta de prompt”. Ao importar conjuntos de dados externos que parecem inofensivos, mas contêm comandos ocultos, os invasores podem acionar o plug-in de IA sem permissão. Os hackers, então, contornam as medidas de segurança padrão, executam scripts externos para se infiltrar em modelos financeiros e localizam automaticamente outras planilhas vinculadas à conta. Esse processo extrai sistematicamente ativos confidenciais, incluindo modelos de orçamento e livros contábeis de contratos.
Pop-ups oficiais falsos roubam credenciais
A cadeia de ataque se estende ainda mais, envolvendo uma estratégia de sobreposição de phishing. Scripts maliciosos podem manipular a interface do plug-in para imitar extensões oficiais, exibindo janelas falsas de autenticação ou solicitações de permissão. Como esses pop-ups parecem legítimos, os usuários podem, sem saber, inserir seus dados de login, resultando no comprometimento total da conta. Atualmente, especialistas em segurança recomendam que os usuários verifiquem as extensões de IA instaladas e revoguem imediatamente as permissões desnecessárias de acesso às planilhas.








 A Cursor apresenta o modelo de codificação Composer 2.5 para competir com o GPT-5.5 e o Opus 4.7 por uma fração do custo
Notícia de 18 de maio: a Cursor lançou oficialmente hoje a versão significativamente atualizada do modelo de programação com IA desenvolvido de forma independente — o Composer 2.5. Essa iniciativa mar
 Faltam 5 dias para se inscrever como expositor no TechCrunch Disrupt 2026
O tempo está se esgotando. Garanta sua mesa de exposição no TechCrunch Disrupt 2026 antes do prazo final: 18 de setembro, às 23h59 (horário do Pacífico).O que é o Disrupt?O TechCrunch Disrupt 2026 est
 CodeBuddy e WorkBuddy prorrogam o período de avaliação gratuita do modelo Hy3 até 31 de agosto
O período de teste gratuito por tempo limitado do modelo Hy3, oferecido pelo CodeBuddy e pelo WorkBuddy, foi prorrogado até 31 de agosto de 2026. Em resposta ao enorme interesse dos usuários, a plataf

As melhores e mais bem avaliadas ferramentas de limpeza de movimento com IA de 2026 para redirecionamento de captura de movimento (mocap) em vídeos curtos, anúncios e trailers de jogos! A XIX.AI selecionou uma coleção poderosa e revolucionária, com rankings atualizados semanalmente, comparação entre versões gratuitas e pagas e testes práticos para ajudar você a encontrar a solução imperdível que aumenta a produtividade e libera seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para edições de movimento impecáveis.
9 ferramentas
xix.ai

2026 Últimas Melhores Geradores de Fundo de Mangá com IA Mais Bem Avaliados para Histórias em Série! Esta lista selecionada apresenta ferramentas poderosas que mudam o jogo, ajudando os criadores a produzir conteúdo visual impressionante rapidamente, aumentando significativamente a produtividade. Cada opção passou por testes no mundo real para garantir a mais alta qualidade. Confira a comparação entre gratuito e pago e as classificações para encontrar a opção perfeita para você. Explore agora na XIX.AI para desbloquear sua vantagem com IA na criação de mangás.
9 ferramentas
xix.ai

O “Ranking dos Melhores Companheiros de Conversação com IA de 2026” apresenta ferramentas poderosas e bem avaliadas, conhecidas por sua capacidade de manter conversas naturais e reter memória de longo prazo. Essa lista cuidadosamente selecionada inclui opções imperdíveis, tanto gratuitas quanto pagas, respaldadas por testes reais e rankings atualizados semanalmente. O XIX.AI se destaca como uma opção confiável nessa coleção de elite. Explore agora para descobrir seu companheiro de bate-papo com IA perfeito e potencialize sua produtividade ainda hoje.
11 ferramentas
xix.ai
Os melhores geradores de animação com IA mais bem avaliados de 2026! O XIX.AI seleciona uma coleção poderosa e revolucionária de ferramentas imperdíveis para transformar ideias criativas em clipes animados de alta qualidade com rapidez. Cada opção passou por rigorosos testes práticos, com comparações detalhadas entre versões gratuitas e pagas e rankings atualizados semanalmente para ajudar você a encontrar a opção perfeita para aumentar sua produtividade em animação. Explore agora para descobrir sua vantagem com a IA!
11 ferramentas
xix.ai
2026: Os melhores geradores de voz com IA multilíngues, mais bem avaliados, para localização de áudio em grande escala. Esta lista selecionada apresenta ferramentas poderosas e revolucionárias que oferecem áudio localizado de alta qualidade com rapidez. Cada opção passou por rigorosos testes em condições reais para garantir a confiabilidade. Veja uma comparação entre versões gratuitas e pagas e descubra a opção perfeita para seus projetos. Explore agora no XIX.AI para aproveitar ao máximo suas vantagens em IA.
18 ferramentas
xix.ai
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, resumos e páginas-pilar. A XIX.AI seleciona uma coleção poderosa e revolucionária, que passa por testes práticos atualizados semanalmente para oferecer ferramentas imperdíveis, perfeitas para aumentar a eficiência na redação, otimizar a criação de conteúdo e potencializar sua vantagem com a IA. Explore agora para descobrir a ferramenta perfeita para obter os melhores resultados de SEO.
11 ferramentas
xix.ai












