


 Heim
Kritischer Fehler im neuen API-System führt dazu, dass unsichere Schlüssel unbegrenzt und kostenlos genutzt werden können.
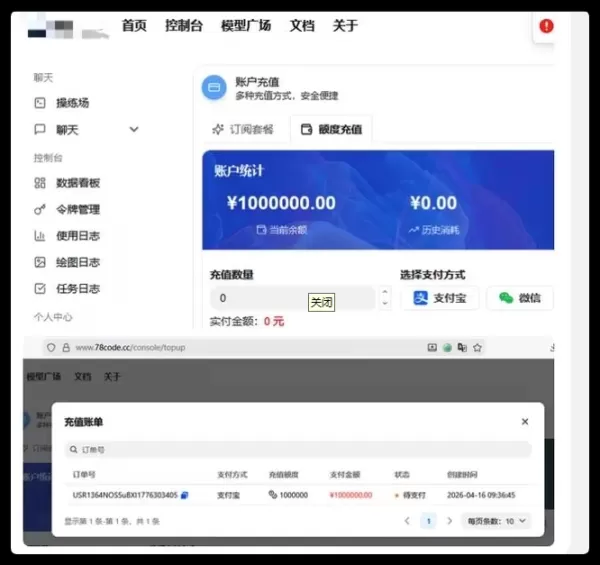
AIbase Bericht, 16. April 2026 — Das weit verbreitete System zur Aggregation und Verwaltung von Schnittstellen großer KI-Modelle QuantumNous/new-api (häufig als NewAPI bekannt), das in Open-Source-Gemeinschaften sowie bei Administratoren selbst gehosteter Websites beliebt ist, weist eine hochriskante Schwachstelle in seiner Zahlungslogik auf. Wenn die Stripe-Zahlungsschlüssel nicht ordnungsgemäß konfiguriert sind, können Angreifer Webhook-Ereignisse fälschen, um den tatsächlichen Zahlungsprozess zu umgehen und so „kostenlose“ Nachzahlungen in beliebiger Höhe durchzuführen.
Die Angriffsmethoden sowie Abwehrmaßnahmen gegen diese Schwachstelle haben auf Entwicklerforen und öffentlichen technischen Gemeinschaften wie X (früher Twitter) ausführliche Diskussionen ausgelöst. Da das System häufig für kommerzielle Zwecke oder tokenbasierte Abrechnungen eingesetzt wird, hat der Entdecker den vollständigen Proof-of-Concept-Exploitscode vorübergehend zurückgehalten, um böswillige Ausnutzungen und potenzielle finanzielle Verluste zu verhindern.
Analyse der Schwachstelle
NewAPI ist ein Verwaltungssystem, das die Zwischenverarbeitung, Abrechnung und Nachzahlungsfunktionen für Schnittstellen großer KI-Modelle wie OpenAI und Claude übernimmt. Der Kern der offengelegten Schwachstelle liegt darin, dass nicht streng genug überprüft wird, ob leere Stripe-Schlüssel im Zahlungs-Erfolgsrückruf (asynchrone Webhook-Verarbeitungslogik) verwendet werden.
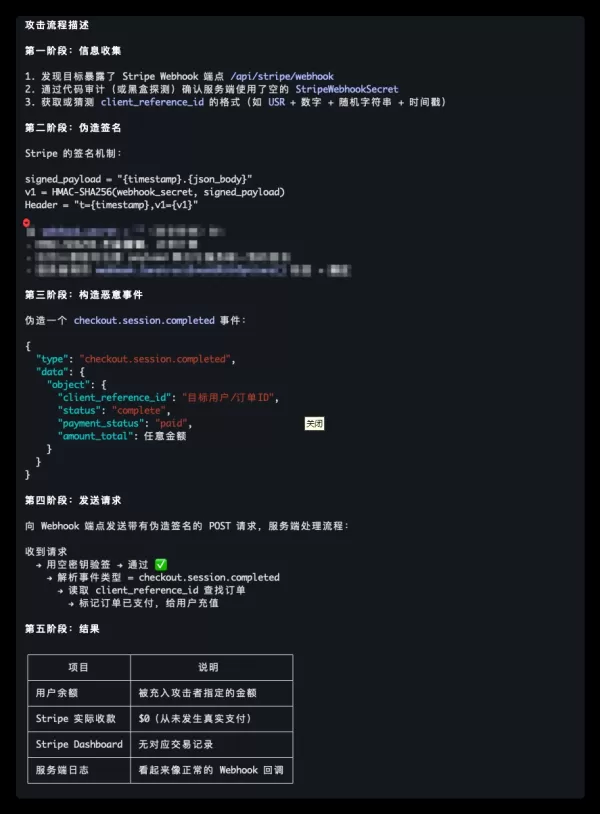
Nach Analysen des Angriffsflusses in technischen Gemeinschaften führt das Fehlen der Konfiguration des serverseitigen Stripe webhook_secret (d.h. wenn es als leere Zeichenkette hinterlassen wird) zu einem kritischen Vertrauensbruch:
Fehler im Signaturmechanismus: Der HMAC-SHA256-Algorithmus generiert bei der Verarbeitung eines leeren Schlüssels keinen Fehler. Dadurch kann jeder Angreifer eine gefälschte Signatur erstellen, die perfekt mit der Server-Validierungslogik für ein benutzerdefiniertes Datenpaket übereinstimmt.
Erstellung eines bösartigen Ereignisses: Angreifer benötigen lediglich die Formatierung der Bestellnummer, um ein checkout.session_completed-Ereignis zu fälschen und einen willkürlich hohen amount_total (Nachzahlungsbetrag) im Datenpaket festzulegen.
Gelder werden ohne tatsächliche Zahlung gutgeschrieben: Nachdem der gefälschte Antrag an den Webhook-Endpunkt des Servers gesendet wurde, validiert der Server die Signatur mit dem leeren Schlüssel. Bei erfolgreicher Validierung behandelt das System dies fälschlicherweise als eine legitime bezahlte Bestellung und belastet das Konto des Angreifers.
Letztendliches Ergebnis: Stripe erhält $0, und es erscheinen keine Transaktionsaufzeichnungen im offiziellen Dashboard von Stripe. Die Server-Protokolle zeigen jedoch normale Webhook-Rückrufe, und das Konto des Angreifers wird erfolgreich aufgestockt.
Auswirkungen der Schwachstelle
Diese Schwachstelle betrifft nur Fälle, in denen der Stripe-Secret-Key nicht ordnungsgemäß konfiguriert ist. Viele Administratoren übersehen die Konfiguration dieses Schlüssels beim Einrichten von Testumgebungen oder wenn ihre Websites hauptsächlich auf andere Zahlungsmethoden wie WeChat oder Alipay angewiesen sind und das Stripe-Modul nicht verwenden, wodurch sie besonders anfällig werden.
Offizielle Behebung und Empfehlungen
Als Reaktion auf dieses ernsthafte Sicherheitsrisiko hat das Projektteam schnell reagiert und heute die neueste v0.12.10-Version veröffentlicht. Der Update-Log gibt deutlich an, in welche Richtung die Behebung geht: „Verbesserte Stripe-Zahlungsverarbeitung zur besseren Handhabung asynchrone Webhook-Ereignisse“, wodurch der Sicherheitsfehler bei der Rückrufvalidierung auf grundlegender Ebene behoben wird.
Sicherheitsexperten empfehlen allen NewAPI-Nutzern dringend, die folgenden Maßnahmen zu ergreifen:
Umgehende Aktualisierung: Aktualisieren Sie Ihre Instanz auf die neueste v0.12.10 oder eine höhere Version (es wird empfohlen, direkt die neueste Veröffentlichung oder die Nachtbuild-Version herunterzuladen).
Konfiguration des Schlüssels sicherstellen: Auch wenn Ihre Website nicht geplant ist, Stripe-Zahlungen zu verwenden, müssen Sie nach der Aktualisierung den Stripe-Secret-Key im Backend konfigurieren. Es wird empfohlen, einen zufällig generierten starken Passwortstring zu verwenden oder ihn streng über Umgebungsvariablen zu kontrollieren, um die Möglichkeit eines leeren Schlüssels auszuschließen.
Selbstprüfung der Abrechnung: Überprüfen Sie sofort alle vorhandenen Benutzerbestellungen und Nachzahlungsdaten im System (insbesondere in Testumgebungen), vergleichen Sie diese mit den tatsächlich erhaltenen Geldern und überprüfen Sie auf betrügerische hohe Nachzahlungen.
Verbesserte Zahlungserkennung: Für Produktionsumgebungen wird empfohlen, die asynchrone Rückruflogik für alle Zahlungswege gründlich zu überprüfen, um eine doppelte Überprüfung sowohl der Signaturgültigkeit als auch des Bestellstatus zu gewährleisten.
Die technischen Details dieser Schwachstelle sind nun öffentlich. Aufgrund der relativ geringen Hürden für die Ausnutzung wird empfohlen, dass alle betroffenen Administratoren umgehend Selbstprüfungen durchführen und Updates vornehmen, um potenzielle Verluste an digitalen Vermögenswerten zu verhindern.
Verwandter Artikel
 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Einhaltung der Vorschriften für autonome Fahrzeuge in Kalifornien: Eine neue Ära von Bußgeldern, Geofences und 1 Million Meilen
Guident betreibt einen AuveTech-Shuttle in Südflorida und verwaltet mithilfe seiner Fernüberwachungstechnologie eine vier Meilen lange Strecke in West Palm Beach sowie eine eine Meile lange Strecke in
Empfehlungen zu verwandten Spezialthemen
Chatbot
 Die besten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprechflüssigkeit
2026 Neueste Besten Top-bewerteten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprachflüssigkeit! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung, die kostenlose gegen kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings bietet. Diese unbedingt auszuprobierenden Tools helfen Ihnen, Ihre Schreibfähigkeiten zu verbessern, Hürden der Sprachflüssigkeit zu überwinden und die Kommunikationseffizienz in allen alltäglichen Szenarien zu steigern. Entdecken Sie jetzt Ihr perfektes Werkzeug für Ihre Sprachentwicklung!
 10 Tools
 xix.ai
Musikkomposition
KI-Tools zur Stim-Trennung für die Remix-Produktion, die Vorbereitung von Samples und Karaoke-Master
Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai
Datenanalyse
KI-basierte SQL-Copiloten für Umsatz-Dashboards, Kanalanalysen sowie Produktmetriken
2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai
Musikkomposition
Die besten KI-Tools zum Komponieren von Melodien für Songentwürfe
2026 Neueste Besten Top-Bewerteten KI-Melodie-Schreibtools für Songentwürfe! XIX.AI hat eine hochleistungsfähige, bahnbrechende Kollektion zusammengestellt, die strengen Praxistests unterzogen wurde, um das beste Schreiberlebnis zu liefern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, präzise Ranglisten und unbedingt auszuprobierende Optionen, die darauf ausgelegt sind, Ihnen zu helfen, beeindruckende Songentwürfe mühelos zu erstellen und Ihre kreative Produktivität erheblich zu steigern. Entdecken Sie jetzt Ihr perfektes Tool!
8 Tools
xix.ai
Chatbot
Die besten KI-gestützten Gesprächstrainingstools für Vorstellungsgesprächspraxis
2026 Neueste Besten Top-bewerteten KI-Konversationstrainer-Tools für Vorstellungsgesprächspraxis sind hier auf XIX.AI! Diese kuratierte Sammlung enthält leistungsstarke, bahnbrechende Tools, die strengen Praxistests unterzogen wurden, um präzises Feedback zu liefern. Sie finden einen Vergleich zwischen kostenlosen und kostenpflichtigen Optionen sowie detaillierte Rankings, die Ihnen helfen, die empfehlenswerte Option zu wählen, die Ihr Selbstvertrauen und Ihre Fähigkeiten verbessert. Entdecken Sie jetzt Ihr perfektes Tool für den Erfolg im Vorstellungsgespräch!
12 Tools
xix.ai
Design & Kunst
Die besten KI-Tools für den Stiltransfer für kreative Experimente
Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
9 Tools
xix.ai

 Kommentare (1)
![RoySmith]()
Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅
AIbase Bericht, 16. April 2026 — Das weit verbreitete System zur Aggregation und Verwaltung von Schnittstellen großer KI-Modelle QuantumNous/new-api (häufig als NewAPI bekannt), das in Open-Source-Gemeinschaften sowie bei Administratoren selbst gehosteter Websites beliebt ist, weist eine hochriskante Schwachstelle in seiner Zahlungslogik auf. Wenn die Stripe-Zahlungsschlüssel nicht ordnungsgemäß konfiguriert sind, können Angreifer Webhook-Ereignisse fälschen, um den tatsächlichen Zahlungsprozess zu umgehen und so „kostenlose“ Nachzahlungen in beliebiger Höhe durchzuführen.
Die Angriffsmethoden sowie Abwehrmaßnahmen gegen diese Schwachstelle haben auf Entwicklerforen und öffentlichen technischen Gemeinschaften wie X (früher Twitter) ausführliche Diskussionen ausgelöst. Da das System häufig für kommerzielle Zwecke oder tokenbasierte Abrechnungen eingesetzt wird, hat der Entdecker den vollständigen Proof-of-Concept-Exploitscode vorübergehend zurückgehalten, um böswillige Ausnutzungen und potenzielle finanzielle Verluste zu verhindern.
Analyse der Schwachstelle
NewAPI ist ein Verwaltungssystem, das die Zwischenverarbeitung, Abrechnung und Nachzahlungsfunktionen für Schnittstellen großer KI-Modelle wie OpenAI und Claude übernimmt. Der Kern der offengelegten Schwachstelle liegt darin, dass nicht streng genug überprüft wird, ob leere Stripe-Schlüssel im Zahlungs-Erfolgsrückruf (asynchrone Webhook-Verarbeitungslogik) verwendet werden.
Nach Analysen des Angriffsflusses in technischen Gemeinschaften führt das Fehlen der Konfiguration des serverseitigen Stripe webhook_secret (d.h. wenn es als leere Zeichenkette hinterlassen wird) zu einem kritischen Vertrauensbruch:
Fehler im Signaturmechanismus: Der HMAC-SHA256-Algorithmus generiert bei der Verarbeitung eines leeren Schlüssels keinen Fehler. Dadurch kann jeder Angreifer eine gefälschte Signatur erstellen, die perfekt mit der Server-Validierungslogik für ein benutzerdefiniertes Datenpaket übereinstimmt.
Erstellung eines bösartigen Ereignisses: Angreifer benötigen lediglich die Formatierung der Bestellnummer, um ein checkout.session_completed-Ereignis zu fälschen und einen willkürlich hohen amount_total (Nachzahlungsbetrag) im Datenpaket festzulegen.
Gelder werden ohne tatsächliche Zahlung gutgeschrieben: Nachdem der gefälschte Antrag an den Webhook-Endpunkt des Servers gesendet wurde, validiert der Server die Signatur mit dem leeren Schlüssel. Bei erfolgreicher Validierung behandelt das System dies fälschlicherweise als eine legitime bezahlte Bestellung und belastet das Konto des Angreifers.
Letztendliches Ergebnis: Stripe erhält $0, und es erscheinen keine Transaktionsaufzeichnungen im offiziellen Dashboard von Stripe. Die Server-Protokolle zeigen jedoch normale Webhook-Rückrufe, und das Konto des Angreifers wird erfolgreich aufgestockt.
Auswirkungen der Schwachstelle
Diese Schwachstelle betrifft nur Fälle, in denen der Stripe-Secret-Key nicht ordnungsgemäß konfiguriert ist. Viele Administratoren übersehen die Konfiguration dieses Schlüssels beim Einrichten von Testumgebungen oder wenn ihre Websites hauptsächlich auf andere Zahlungsmethoden wie WeChat oder Alipay angewiesen sind und das Stripe-Modul nicht verwenden, wodurch sie besonders anfällig werden.
Offizielle Behebung und Empfehlungen
Als Reaktion auf dieses ernsthafte Sicherheitsrisiko hat das Projektteam schnell reagiert und heute die neueste v0.12.10-Version veröffentlicht. Der Update-Log gibt deutlich an, in welche Richtung die Behebung geht: „Verbesserte Stripe-Zahlungsverarbeitung zur besseren Handhabung asynchrone Webhook-Ereignisse“, wodurch der Sicherheitsfehler bei der Rückrufvalidierung auf grundlegender Ebene behoben wird.
Sicherheitsexperten empfehlen allen NewAPI-Nutzern dringend, die folgenden Maßnahmen zu ergreifen:
Umgehende Aktualisierung: Aktualisieren Sie Ihre Instanz auf die neueste v0.12.10 oder eine höhere Version (es wird empfohlen, direkt die neueste Veröffentlichung oder die Nachtbuild-Version herunterzuladen).
Konfiguration des Schlüssels sicherstellen: Auch wenn Ihre Website nicht geplant ist, Stripe-Zahlungen zu verwenden, müssen Sie nach der Aktualisierung den Stripe-Secret-Key im Backend konfigurieren. Es wird empfohlen, einen zufällig generierten starken Passwortstring zu verwenden oder ihn streng über Umgebungsvariablen zu kontrollieren, um die Möglichkeit eines leeren Schlüssels auszuschließen.
Selbstprüfung der Abrechnung: Überprüfen Sie sofort alle vorhandenen Benutzerbestellungen und Nachzahlungsdaten im System (insbesondere in Testumgebungen), vergleichen Sie diese mit den tatsächlich erhaltenen Geldern und überprüfen Sie auf betrügerische hohe Nachzahlungen.
Verbesserte Zahlungserkennung: Für Produktionsumgebungen wird empfohlen, die asynchrone Rückruflogik für alle Zahlungswege gründlich zu überprüfen, um eine doppelte Überprüfung sowohl der Signaturgültigkeit als auch des Bestellstatus zu gewährleisten.
Die technischen Details dieser Schwachstelle sind nun öffentlich. Aufgrund der relativ geringen Hürden für die Ausnutzung wird empfohlen, dass alle betroffenen Administratoren umgehend Selbstprüfungen durchführen und Updates vornehmen, um potenzielle Verluste an digitalen Vermögenswerten zu verhindern.








 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
 OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Einhaltung der Vorschriften für autonome Fahrzeuge in Kalifornien: Eine neue Ära von Bußgeldern, Geofences und 1 Million Meilen
Guident betreibt einen AuveTech-Shuttle in Südflorida und verwaltet mithilfe seiner Fernüberwachungstechnologie eine vier Meilen lange Strecke in West Palm Beach sowie eine eine Meile lange Strecke in

2026 Neueste Besten Top-bewerteten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprachflüssigkeit! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung, die kostenlose gegen kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings bietet. Diese unbedingt auszuprobierenden Tools helfen Ihnen, Ihre Schreibfähigkeiten zu verbessern, Hürden der Sprachflüssigkeit zu überwinden und die Kommunikationseffizienz in allen alltäglichen Szenarien zu steigern. Entdecken Sie jetzt Ihr perfektes Werkzeug für Ihre Sprachentwicklung!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai

2026 Neueste Besten Top-Bewerteten KI-Melodie-Schreibtools für Songentwürfe! XIX.AI hat eine hochleistungsfähige, bahnbrechende Kollektion zusammengestellt, die strengen Praxistests unterzogen wurde, um das beste Schreiberlebnis zu liefern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, präzise Ranglisten und unbedingt auszuprobierende Optionen, die darauf ausgelegt sind, Ihnen zu helfen, beeindruckende Songentwürfe mühelos zu erstellen und Ihre kreative Produktivität erheblich zu steigern. Entdecken Sie jetzt Ihr perfektes Tool!
8 Tools
xix.ai

2026 Neueste Besten Top-bewerteten KI-Konversationstrainer-Tools für Vorstellungsgesprächspraxis sind hier auf XIX.AI! Diese kuratierte Sammlung enthält leistungsstarke, bahnbrechende Tools, die strengen Praxistests unterzogen wurden, um präzises Feedback zu liefern. Sie finden einen Vergleich zwischen kostenlosen und kostenpflichtigen Optionen sowie detaillierte Rankings, die Ihnen helfen, die empfehlenswerte Option zu wählen, die Ihr Selbstvertrauen und Ihre Fähigkeiten verbessert. Entdecken Sie jetzt Ihr perfektes Tool für den Erfolg im Vorstellungsgespräch!
12 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
9 Tools
xix.ai

Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅












