


 Lar
Falha Crítica no Sistema NewAPI Expõe Chaves Inseguras para Uso Gratuito Ilimitado
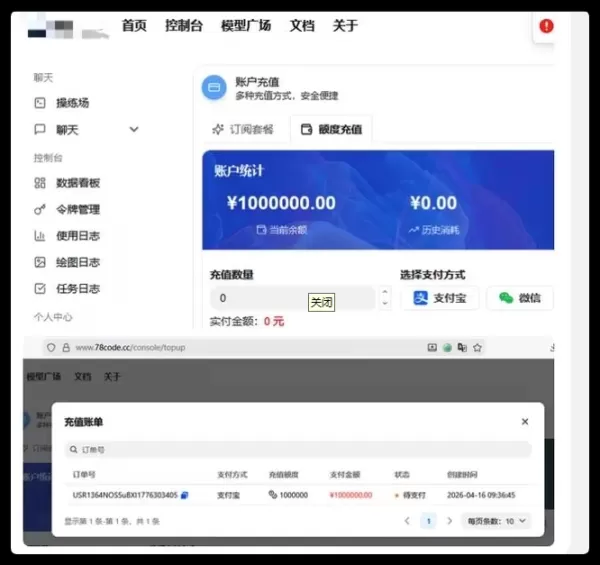
AIbase Relatório, 16 de abril de 2026 — O sistema amplamente utilizado para agregação e gerenciamento de interfaces de grandes modelos de IA, QuantumNous/new-api (comumente conhecido como NewAPI), popular entre as comunidades de código aberto e administradores de sites autônomos, foi confirmado como contendo uma vulnerabilidade de alto risco em sua lógica de pagamento. Quando a chave de pagamento do Stripe não é configurada corretamente, os atacantes podem forjar eventos Webhook para contornar o processo de pagamento real, permitindo recargas “sem custo” de qualquer valor.
O método de ataque e as estratégias de mitigação para esta vulnerabilidade provocaram extensas discussões em fóruns de desenvolvedores e comunidades técnicas públicas como o X (anteriormente Twitter). Considerando que o sistema é frequentemente usado para operações comerciais ou cobranças baseadas em tokens, o descobridor reteve temporariamente o código completo do exploit de conceito (PoC) para evitar exploração maliciosa e potenciais perdas financeiras.
Análise dos Princípios da Vulnerabilidade
NewAPI é um sistema de gerenciamento que lida com funções intermediárias de processamento, cobrança e recarga para interfaces de grandes modelos como OpenAI e Claude. A essência da vulnerabilidade exposta reside em a falta de validação rigorosa de chaves vazias do Stripe dentro da lógica de processamento assíncrono de Webhook após o pagamento.
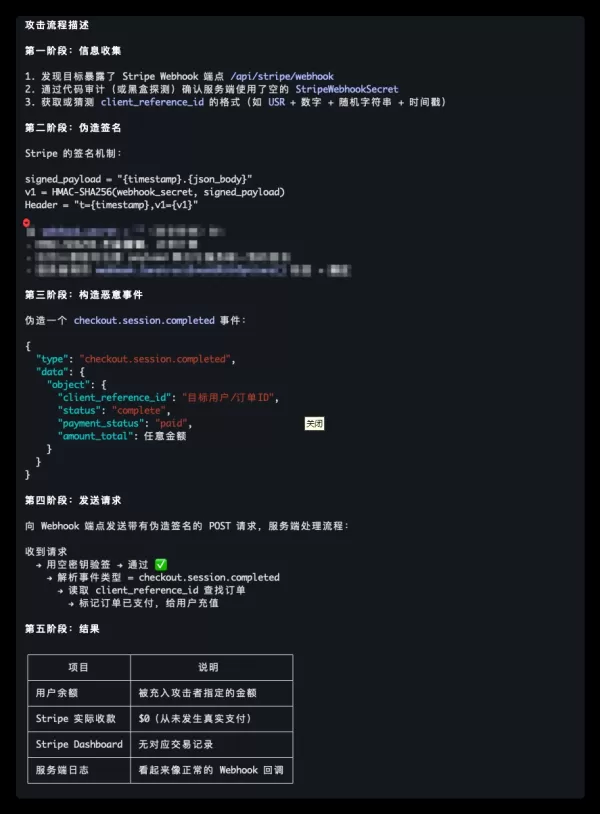
Com base na análise do fluxo de ataque que circula nas comunidades técnicas, quando a chave webhook_secret do Stripe no lado do servidor não é configurada (ou seja, deixada como uma string vazia), isso cria uma falha crítica de confiança:
Falha no Mecanismo de Assinatura: O algoritmo HMAC-SHA256 não gera um erro ao processar uma chave vazia. Isso permite que qualquer atacante calcule uma assinatura falsa que corresponda perfeitamente à lógica de validação do servidor para um payload personalizado.
Construção de um Evento Malicioso: Os atacantes só precisam obter ou adivinhar o formato do número de ordem para forjar um evento checkout.session_completed e definir um valor total arbitrariamente alto (amount_total, valor da recarga) no pacote de dados.
Créditos Creditados Sem Pagamento Real: Após enviar o pedido falso para o ponto final de Webhook do servidor, o servidor valida a assinatura usando a chave vazia. Após a validação bem-sucedida, o sistema trata-o incorretamente como uma ordem paga legítima e crédita o saldo da conta do atacante.
Resultado Final: O Stripe recebe $0, e nenhum registro de transação aparece no painel oficial do Stripe. No entanto, os registros do servidor mostram callbacks de Webhook normais, e o saldo da conta do atacante é aumentado com sucesso.
Escopo do Impacto da Vulnerabilidade
Esta vulnerabilidade afeta apenas instâncias em que a chave secreta do Stripe não foi configurada corretamente. Muitos administradores negligenciam a configuração desta chave ao criar ambientes de teste ou quando seus sites dependem principalmente de outros métodos de pagamento (como WeChat ou Alipay) e não usam o módulo do Stripe, deixando-os altamente vulneráveis.
Correções Oficiais e Recomendações
Em resposta a este sério risco de segurança, a equipe do projeto agiu rapidamente e lançou a versão mais recente v0.12.10 hoje. O log de atualização indica claramente a direção da correção: “Melhorias no processamento de pagamentos pelo Stripe para lidar melhor com eventos assíncronos de Webhook”, abordando o ponto cego de segurança na verificação de callback em nível fundamental.
Especialistas em segurança recomendam fortemente que todos os usuários do NewAPI tomem as seguintes ações:
Atualize Imediatamente: Atualize sua instância para a versão mais recente v0.12.10 ou uma versão mais alta (recomenda-se baixar diretamente a versão mais recente ou a build noturna).
Configure Corretamente a Chave: Mesmo que seu site não planeje usar pagamentos pelo Stripe, após a atualização, você deve configurar a chave secreta do Stripe no backend. Recomenda-se usar uma string de senha forte gerada aleatoriamente ou controlá-la estritamente por meio de variáveis de ambiente para eliminar a possibilidade de uma chave vazia.
Realize uma Autoavaliação de Cobranças: Revise imediatamente os pedidos existentes dos usuários e os registros de recarga no sistema (especialmente em ambientes de teste), faça referência cruzada com os fundos reais recebidos e verifique se há quaisquer recargas fraudulentas de alto valor.
Melhore a Autenticação de Pagamentos: Para ambientes de produção, recomenda-se revisar cuidadosamente a lógica de callback assíncrono para todos os canais de pagamento para garantir a verificação dupla da validade da assinatura e da autenticidade do status da ordem.
Os detalhes técnicos desta vulnerabilidade são agora públicos. Devido à sua barreira relativamente baixa para exploração, recomenda-se que todos os administradores relevantes tomem medidas imediatas para realizar autoinspeções e atualizações a fim de prevenir potenciais perdas de ativos digitais.
Artigo relacionado
 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
Em 14 de maio de 2026, a plataforma de desenvolvimento de aplicações de IA Lovable anunciou sua participação na rodada de investimento inicial (seed) de US$ 800.000 para a startup dinamarquesa de hardware Atech. Liderada pela Lovable, a rodada atraiu
A Anthropic amplia as ferramentas de codificação do Claude AI para o Japão em busca de crescimento no exterior
A Anthropic, uma proeminente empresa de inteligência artificial dos Estados Unidos, está intensificando seu alcance global. Na quarta-feira, a empresa realizou um grande encontro de desenvolvedores, “Code with Claude”, em Tóquio, reunindo cerca de 50
Gigante de Software da Índia Reduz Contratações e Promete Não Demitir à Medida que Agentes de IA se Expande
À medida que a inteligência artificial remodela os modelos de negócios tradicionais intensivos em mão de obra, a Tata Consultancy Services (TCS), uma das principais empresas indianas de terceirização de software, apresentou sua resposta estratégica.
Recomendações de tópicos especiais relacionados
Design e Arte
 As melhores ferramentas de transferência de estilo com IA para experimentos criativos
As melhores e mais bem avaliadas ferramentas de transferência de estilo com IA de 2026 para experimentos criativos! A XIX.AI selecionou uma coleção poderosa e revolucionária de ferramentas imperdíveis, que oferecem resultados excepcionais por meio de testes reais e classificações rigorosas. Essas soluções de ponta ajudam os profissionais criativos a aumentar significativamente a produtividade, acelerando a criação de conteúdo e revelando possibilidades criativas infinitas. Explore agora para descobrir a ferramenta perfeita para você e comece a criar hoje mesmo!
 9 ferramentas
 xix.ai
Criação de quadrinhos
As melhores ferramentas de balões de diálogo com IA para a narrativa visual
As melhores e mais bem avaliadas ferramentas de balões de diálogo com IA para narrativa visual de 2026 já estão disponíveis no XIX.AI! Esta coleção selecionada apresenta ferramentas poderosas e revolucionárias que ajudam os criadores a aumentar a produtividade e superar gargalos criativos. Veja uma comparação entre versões gratuitas e pagas, confira testes reais e verifique os rankings mais recentes para encontrar as soluções imperdíveis, perfeitas para criar narrativas visuais envolventes. Explore agora e descubra sua ferramenta ideal!
10 ferramentas
xix.ai
Assistente de Reunião
As melhores ferramentas de resumo de reuniões com IA: acompanhe decisões e ações de acompanhamento com clareza
As melhores e mais bem avaliadas ferramentas de resumo de reuniões com IA de 2026 para um acompanhamento claro das decisões e acompanhamentos sem esforço. Esta lista selecionada apresenta soluções poderosas e revolucionárias que aumentam drasticamente a produtividade ao automatizar notas de reuniões, identificar ações-chave e otimizar a coordenação da equipe em todos os projetos. Veja uma comparação entre versões gratuitas e pagas, além de testes práticos e rankings atualizados semanalmente para ajudá-lo a encontrar a ferramenta perfeita. Explore agora para aproveitar ao máximo as vantagens da IA!
9 ferramentas
xix.ai
Análise de dados
Melhores ferramentas de limpeza de dados com IA: corrija valores faltantes e duplicatas rapidamente
2026 – Os melhores e mais bem avaliados ferramentas de limpeza de dados com IA, atualizadas para corrigir rapidamente valores faltantes e duplicatas. Esta lista selecionada apresenta soluções poderosas e revolucionárias que aumentam significativamente a produtividade. Cada opção passou por testes rigorosos em condições reais para garantir sua confiabilidade. Acesse uma comparação gratuita entre as versões pagas e gratuitas e descubra a ferramenta indispensável que melhor atende às suas necessidades. Explore agora em XIX.AI para aproveitar todos os benefícios oferecidos pela IA.
11 ferramentas
xix.ai
Design e Arte
Melhores Ferramentas de Ideação Criativa com IA para Artistas: Supere os Bloqueios Visuais
2026 Últimas Melhores Ferramentas de Ideação Criativa com IA Mais Bem Avaliadas para Artistas são selecionadas pela XIX.AI para ajudar os criadores a superar bloqueios visuais e impulsionar a criatividade instantaneamente. Essas poderosas ferramentas transformadoras oferecem testes do mundo real, comparação detalhada entre gratuito e pago e classificações atualizadas semanalmente. Descubra sua ferramenta perfeita para acelerar a criação de conteúdo e desbloquear sua vantagem com IA hoje. Explore agora!
14 ferramentas
xix.ai
Composição musical
Criadores de batidas com IA para faixas de fundo do TikTok, áudio para Reels e músicas promocionais para criadores
Os melhores criadores de batidas com IA de 2026 para faixas de fundo do TikTok, áudio para Reels e músicas promocionais para criadores! A XIX.AI selecionou uma lista das ferramentas mais bem avaliadas e revolucionárias, que passam por testes práticos para oferecer músicas impecáveis para todas as necessidades de conteúdo. Você encontrará dados detalhados comparando versões gratuitas e pagas, rankings atualizados semanalmente e opções imperdíveis para ajudar a impulsionar sua criatividade e produtividade. Explore agora para descobrir a ferramenta perfeita para você!
11 ferramentas
xix.ai

 Comentários (1)
![RoySmith]()
Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅
AIbase Relatório, 16 de abril de 2026 — O sistema amplamente utilizado para agregação e gerenciamento de interfaces de grandes modelos de IA, QuantumNous/new-api (comumente conhecido como NewAPI), popular entre as comunidades de código aberto e administradores de sites autônomos, foi confirmado como contendo uma vulnerabilidade de alto risco em sua lógica de pagamento. Quando a chave de pagamento do Stripe não é configurada corretamente, os atacantes podem forjar eventos Webhook para contornar o processo de pagamento real, permitindo recargas “sem custo” de qualquer valor.
O método de ataque e as estratégias de mitigação para esta vulnerabilidade provocaram extensas discussões em fóruns de desenvolvedores e comunidades técnicas públicas como o X (anteriormente Twitter). Considerando que o sistema é frequentemente usado para operações comerciais ou cobranças baseadas em tokens, o descobridor reteve temporariamente o código completo do exploit de conceito (PoC) para evitar exploração maliciosa e potenciais perdas financeiras.
Análise dos Princípios da Vulnerabilidade
NewAPI é um sistema de gerenciamento que lida com funções intermediárias de processamento, cobrança e recarga para interfaces de grandes modelos como OpenAI e Claude. A essência da vulnerabilidade exposta reside em a falta de validação rigorosa de chaves vazias do Stripe dentro da lógica de processamento assíncrono de Webhook após o pagamento.
Com base na análise do fluxo de ataque que circula nas comunidades técnicas, quando a chave webhook_secret do Stripe no lado do servidor não é configurada (ou seja, deixada como uma string vazia), isso cria uma falha crítica de confiança:
Falha no Mecanismo de Assinatura: O algoritmo HMAC-SHA256 não gera um erro ao processar uma chave vazia. Isso permite que qualquer atacante calcule uma assinatura falsa que corresponda perfeitamente à lógica de validação do servidor para um payload personalizado.
Construção de um Evento Malicioso: Os atacantes só precisam obter ou adivinhar o formato do número de ordem para forjar um evento checkout.session_completed e definir um valor total arbitrariamente alto (amount_total, valor da recarga) no pacote de dados.
Créditos Creditados Sem Pagamento Real: Após enviar o pedido falso para o ponto final de Webhook do servidor, o servidor valida a assinatura usando a chave vazia. Após a validação bem-sucedida, o sistema trata-o incorretamente como uma ordem paga legítima e crédita o saldo da conta do atacante.
Resultado Final: O Stripe recebe $0, e nenhum registro de transação aparece no painel oficial do Stripe. No entanto, os registros do servidor mostram callbacks de Webhook normais, e o saldo da conta do atacante é aumentado com sucesso.
Escopo do Impacto da Vulnerabilidade
Esta vulnerabilidade afeta apenas instâncias em que a chave secreta do Stripe não foi configurada corretamente. Muitos administradores negligenciam a configuração desta chave ao criar ambientes de teste ou quando seus sites dependem principalmente de outros métodos de pagamento (como WeChat ou Alipay) e não usam o módulo do Stripe, deixando-os altamente vulneráveis.
Correções Oficiais e Recomendações
Em resposta a este sério risco de segurança, a equipe do projeto agiu rapidamente e lançou a versão mais recente v0.12.10 hoje. O log de atualização indica claramente a direção da correção: “Melhorias no processamento de pagamentos pelo Stripe para lidar melhor com eventos assíncronos de Webhook”, abordando o ponto cego de segurança na verificação de callback em nível fundamental.
Especialistas em segurança recomendam fortemente que todos os usuários do NewAPI tomem as seguintes ações:
Atualize Imediatamente: Atualize sua instância para a versão mais recente v0.12.10 ou uma versão mais alta (recomenda-se baixar diretamente a versão mais recente ou a build noturna).
Configure Corretamente a Chave: Mesmo que seu site não planeje usar pagamentos pelo Stripe, após a atualização, você deve configurar a chave secreta do Stripe no backend. Recomenda-se usar uma string de senha forte gerada aleatoriamente ou controlá-la estritamente por meio de variáveis de ambiente para eliminar a possibilidade de uma chave vazia.
Realize uma Autoavaliação de Cobranças: Revise imediatamente os pedidos existentes dos usuários e os registros de recarga no sistema (especialmente em ambientes de teste), faça referência cruzada com os fundos reais recebidos e verifique se há quaisquer recargas fraudulentas de alto valor.
Melhore a Autenticação de Pagamentos: Para ambientes de produção, recomenda-se revisar cuidadosamente a lógica de callback assíncrono para todos os canais de pagamento para garantir a verificação dupla da validade da assinatura e da autenticidade do status da ordem.
Os detalhes técnicos desta vulnerabilidade são agora públicos. Devido à sua barreira relativamente baixa para exploração, recomenda-se que todos os administradores relevantes tomem medidas imediatas para realizar autoinspeções e atualizações a fim de prevenir potenciais perdas de ativos digitais.








 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
Em 14 de maio de 2026, a plataforma de desenvolvimento de aplicações de IA Lovable anunciou sua participação na rodada de investimento inicial (seed) de US$ 800.000 para a startup dinamarquesa de hardware Atech. Liderada pela Lovable, a rodada atraiu
 A Anthropic amplia as ferramentas de codificação do Claude AI para o Japão em busca de crescimento no exterior
A Anthropic, uma proeminente empresa de inteligência artificial dos Estados Unidos, está intensificando seu alcance global. Na quarta-feira, a empresa realizou um grande encontro de desenvolvedores, “Code with Claude”, em Tóquio, reunindo cerca de 50
 Gigante de Software da Índia Reduz Contratações e Promete Não Demitir à Medida que Agentes de IA se Expande
À medida que a inteligência artificial remodela os modelos de negócios tradicionais intensivos em mão de obra, a Tata Consultancy Services (TCS), uma das principais empresas indianas de terceirização de software, apresentou sua resposta estratégica.

As melhores e mais bem avaliadas ferramentas de transferência de estilo com IA de 2026 para experimentos criativos! A XIX.AI selecionou uma coleção poderosa e revolucionária de ferramentas imperdíveis, que oferecem resultados excepcionais por meio de testes reais e classificações rigorosas. Essas soluções de ponta ajudam os profissionais criativos a aumentar significativamente a produtividade, acelerando a criação de conteúdo e revelando possibilidades criativas infinitas. Explore agora para descobrir a ferramenta perfeita para você e comece a criar hoje mesmo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de balões de diálogo com IA para narrativa visual de 2026 já estão disponíveis no XIX.AI! Esta coleção selecionada apresenta ferramentas poderosas e revolucionárias que ajudam os criadores a aumentar a produtividade e superar gargalos criativos. Veja uma comparação entre versões gratuitas e pagas, confira testes reais e verifique os rankings mais recentes para encontrar as soluções imperdíveis, perfeitas para criar narrativas visuais envolventes. Explore agora e descubra sua ferramenta ideal!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de resumo de reuniões com IA de 2026 para um acompanhamento claro das decisões e acompanhamentos sem esforço. Esta lista selecionada apresenta soluções poderosas e revolucionárias que aumentam drasticamente a produtividade ao automatizar notas de reuniões, identificar ações-chave e otimizar a coordenação da equipe em todos os projetos. Veja uma comparação entre versões gratuitas e pagas, além de testes práticos e rankings atualizados semanalmente para ajudá-lo a encontrar a ferramenta perfeita. Explore agora para aproveitar ao máximo as vantagens da IA!
9 ferramentas
xix.ai

2026 – Os melhores e mais bem avaliados ferramentas de limpeza de dados com IA, atualizadas para corrigir rapidamente valores faltantes e duplicatas. Esta lista selecionada apresenta soluções poderosas e revolucionárias que aumentam significativamente a produtividade. Cada opção passou por testes rigorosos em condições reais para garantir sua confiabilidade. Acesse uma comparação gratuita entre as versões pagas e gratuitas e descubra a ferramenta indispensável que melhor atende às suas necessidades. Explore agora em XIX.AI para aproveitar todos os benefícios oferecidos pela IA.
11 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Ideação Criativa com IA Mais Bem Avaliadas para Artistas são selecionadas pela XIX.AI para ajudar os criadores a superar bloqueios visuais e impulsionar a criatividade instantaneamente. Essas poderosas ferramentas transformadoras oferecem testes do mundo real, comparação detalhada entre gratuito e pago e classificações atualizadas semanalmente. Descubra sua ferramenta perfeita para acelerar a criação de conteúdo e desbloquear sua vantagem com IA hoje. Explore agora!
14 ferramentas
xix.ai

Os melhores criadores de batidas com IA de 2026 para faixas de fundo do TikTok, áudio para Reels e músicas promocionais para criadores! A XIX.AI selecionou uma lista das ferramentas mais bem avaliadas e revolucionárias, que passam por testes práticos para oferecer músicas impecáveis para todas as necessidades de conteúdo. Você encontrará dados detalhados comparando versões gratuitas e pagas, rankings atualizados semanalmente e opções imperdíveis para ajudar a impulsionar sua criatividade e produtividade. Explore agora para descobrir a ferramenta perfeita para você!
11 ferramentas
xix.ai

Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅












