


 首頁
新API系統中的嚴重漏洞導致未加密金鑰可被無限量免費使用
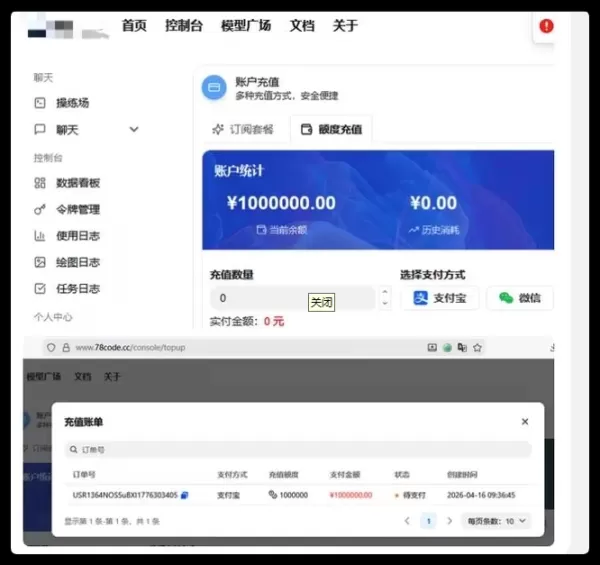
AIbase報告,2026年4月16日 —— 廣泛應用的AI大模型介面聚合管理系統QuantumNous/new-api(通常被稱為NewAPI)在開源社羣和自託管網站管理員中非常受歡迎,但現已確認其支付邏輯存在一個高風險的漏洞。當Stripe支付金鑰配置不正確時,攻擊者可以偽造Webhook事件來繞過實際的支付流程,從而實現“零成本”地充值任意金額。
這一漏洞的攻擊手段和應對策略在開發者論壇以及X(前身為Twitter)等公共技術社羣引發了廣泛討論。由於該系統常被用於商業運營或基於代幣的計費場景,因此發現者暫時未公開完整的概念驗證攻擊程式碼,以防止惡意利用和潛在的財務損失。
漏洞原理分析
NewAPI是一個管理系統,負責處理OpenAI、Claude等大模型介面的中間處理、計費和充值功能。此次暴露的漏洞核心在於其在支付成功回撥(非同步Webhook處理邏輯)中未能嚴格驗證空字串形式的Stripe金鑰。
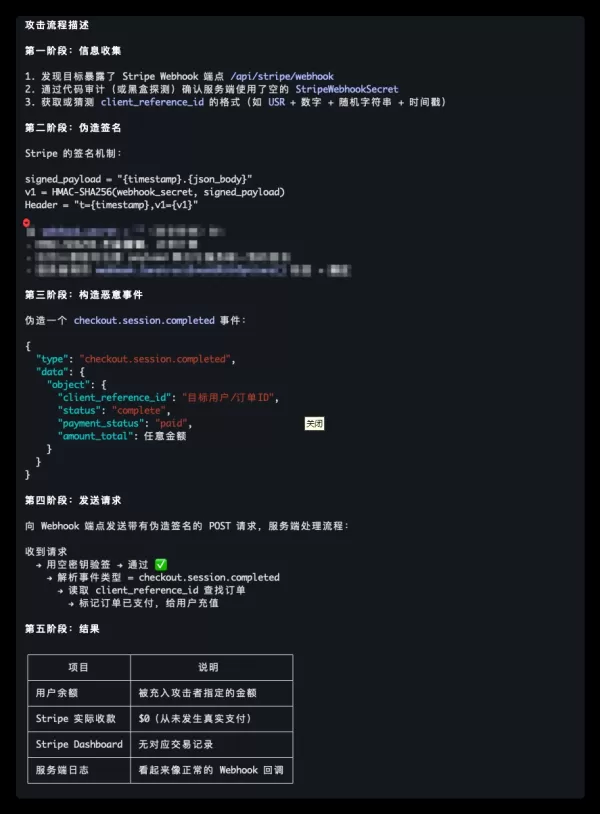
根據技術社羣流傳的攻擊流程分析,當伺服器端的Stripe webhook_secret未配置(即為空字串)時,就會導致嚴重的信任危機:
簽名機制失效:HMAC-SHA256演算法在處理空金鑰時不會生成錯誤,這使得任何攻擊者都能計算出與伺服器驗證邏輯完全匹配的偽造簽名。
構造惡意事件:攻擊者只需獲取或猜出訂單編號格式,就可以偽造checkout.session_completed事件,並在資料包中設定任意高的amount_total(充值金額)。
未經實際支付即可完成資金扣款:將偽造請求傳送到伺服器的Webhook端點後,伺服器會使用空金鑰來驗證簽名。一旦驗證透過,系統就會錯誤地將其視為有效的已支付訂單,並將資金存入攻擊者的賬戶餘額中。
最終結果:Stripe實際上沒有收到任何資金,官方的Stripe控制面板中也不會出現任何交易記錄。但伺服器日誌會顯示正常的Webhook回撥資訊,而攻擊者的賬戶餘額確實增加了。
漏洞影響範圍
這一漏洞僅適用於那些Stripe金鑰配置不當的情況。許多管理員在設定測試環境時,或者當他們的網站主要依賴其他支付方式(如微信或支付寶)而不使用Stripe模組時,往往會忽略配置這一金鑰,因此他們極易受到攻擊。
官方修復方案與建議
針對這一嚴重的安全風險,專案團隊迅速採取了行動,於今日釋出了最新的v0.12.10版本。更新日誌明確指出了修復方向:“最佳化了Stripe支付處理流程,以更好地應對非同步Webhook事件”,從而從根本層面解決了回撥驗證中的安全漏洞。
安全專家強烈建議所有NewAPI使用者採取以下措施:
立即升級:將您的例項升級到最新的v0.12.10或更高版本(建議直接下載最新發布的版本或夜間構建版本)。
確保金鑰配置正確:即使您的網站不打算使用Stripe支付功能,在升級後也必須在後端配置Stripe金鑰。建議使用隨機生成的強密碼字串,或者透過環境變數來嚴格控制金鑰的設定,從而避免出現空金鑰的情況。
進行計費自我審計:立即檢查系統中現有的使用者訂單和充值記錄(尤其是在測試環境中),將這些記錄與實際收到的資金進行比對,排查是否存在任何欺詐性的高額充值行為。
加強支付認證機制:對於生產環境而言,建議仔細審查所有支付渠道的非同步回撥邏輯,確保簽名有效性和訂單狀態真實性都得到雙重驗證。
由於這一漏洞的利用門檻相對較低,因此建議所有相關管理員立即採取自我檢查和升級措施,以防止潛在的數字資產損失。
相關文章
 前OpenAI首席科學家Ilya的SSI首次釋出模型
AI 取得了另一項重大里程碑。在從 OpenAI 離職後,前首席科學家伊利亞·蘇茨克弗(Ilya Sutskever)創立了 Safe Superintelligence Inc.(SSI),該公司最近公佈了其首個模型的詳細資訊。海外社交媒體上的報道指出,該團隊正在利用 TTT(測試時訓練)開發一個緊湊的推理引擎,這是他們在追求安全超級智慧過程中的關鍵進展。這種新穎的架構專注於使模型能夠“學習如何學習”。與在推理過程中保持引數靜態的傳統大型語言模型不同,該引擎在處理現實世界任務時會動態更新特定
Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
2026年5月14日,AI應用開發平臺Lovable宣佈參與丹麥硬體初創公司Atech的80萬美元種子輪融資。該輪由Lovable領投,吸引了包括a16z Scout Fund、Sequoia Scout Fund以及Nordic Makers在內的頂級風險投資機構。此次投資標誌著Lovable將“Vibe Coding”概念從純軟體開發戰略擴充套件至硬體工程領域。Atech旨在透過AI驅動的互動式平臺簡化複雜的硬體原型製作。使用者購買基礎硬體套件,並透過AI聊天機器人以自然語言描述其設計概念;系統
Anthropic 將 Claude AI 編碼工具擴充套件至日本,以推動海外增長
Anthropic,一家美國知名的人工智慧公司,正加強其全球推廣力度。週三,該公司在東京舉辦了一場大型開發者活動“Code with Claude”,吸引了近500名軟體工程師參加。該舉措旨在積極將Claude AI工具及相關產品引入日本市場,強調其自主編碼能力在提升企業生產力方面的核心優勢。強調自動化程式碼生成在活動中,Anthropic展示了其先進的自主編碼系統,該系統能夠獨立處理複雜的程式設計任務並最佳化現有程式碼結構。隨著全球對高效開發工具的需求不斷增長,Anthropic希望透過此類活動加強
相關專題推薦
聊天機器人
 最適合面試練習的 AI 對話訓練工具
2026 年最新、最受好評的 AI 面試對話訓練工具,盡在 XIX.AI!這份精心精選的清單收錄了多款功能強大、顛覆傳統的工具,這些工具均經過嚴格的實戰測試,能提供精準的回饋。 您將在此找到免費版與付費版的比較分析,以及詳細的排名榜單,助您挑選必試的選項,從而提升自信與技能。立即探索,發掘助您在面試中脫穎而出的完美工具!
 12 個工具
 xix.ai
設計與藝術
最適合進行創意實驗的 AI 風格轉移工具
2026 年最新、最佳且評價最高的 AI 風格轉移工具,助您進行創意實驗!XIX.AI 精心精選了一系列強大且具革命性的必試工具,這些工具經實際測試與嚴格評比,能帶來卓越成果。這些頂尖解決方案能加速內容創作並開啟無盡的創意可能性,協助創作者顯著提升生產力。 立即探索,找出最適合您的工具,並從今天開始創作吧!
9 個工具
xix.ai
漫畫創作
最適合視覺敘事的 AI 對話氣泡工具
2026 年最新、最受好評的視覺敘事 AI 對話氣泡工具,現已登陸 XIX.AI!這份精心挑選的合集收錄了強大且具顛覆性的工具,能協助創作者提升生產力並突破創作瓶頸。 查看免費版與付費版的比較、參考實際測試結果,並查閱最新排行榜,找出最適合打造引人入勝視覺敘事的必試解決方案。立即探索,發掘您的理想工具!
10 個工具
xix.ai
會議助理
頂尖 AI 會議摘要工具:清晰追蹤決策與後續行動
2026 年最新高評價最佳 AI 會議摘要工具,助您清晰追蹤決策並輕鬆進行後續跟進。這份精選清單展示了一系列強大且具顛覆性的解決方案,透過自動化會議記錄、識別關鍵行動項目,以及簡化所有專案的團隊協作,大幅提升生產力。 獲取免費版與付費版的比較分析,搭配實際測試報告及每週更新的排行榜,助您找到最合適的工具。立即探索,釋放您的 AI 優勢!
9 個工具
xix.ai
數據分析
最佳人工智慧資料清洗工具:快速處理缺失值與重複資料
2026年最新、最優秀且評分最高的AI資料清洗工具,可快速處理缺失值與重複資料問題。這份精心挑選的清單展示了那些功能強大、能帶來顛覆性變革的解決方案,可顯著提升工作效率。所有候選工具都經過了嚴格的實際應用測試,以確保其穩定性。您可以獲取免費版與付費版的對比資訊,找出最符合您需求的必備工具。即刻訪問XIX.AI,開啟您的AI優勢之旅。
11 個工具
xix.ai
設計與藝術
最佳AI創意構思工具,助力藝術家突破視覺瓶頸
2026 年最新最佳頂級評分 AI 創意構思工具由 XIX.AI 精心策劃,旨在幫助創作者突破視覺瓶頸並即時提升創造力。這些強大的變革性工具提供真實世界測試、詳細的免費與付費對比以及每週更新的排名。發現您的完美工具,加速內容創作,並立即釋放您的 AI 優勢。立即探索!
14 個工具
xix.ai

 評論 (1)
0/500
![RoySmith]()
Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅
AIbase報告,2026年4月16日 —— 廣泛應用的AI大模型介面聚合管理系統QuantumNous/new-api(通常被稱為NewAPI)在開源社羣和自託管網站管理員中非常受歡迎,但現已確認其支付邏輯存在一個高風險的漏洞。當Stripe支付金鑰配置不正確時,攻擊者可以偽造Webhook事件來繞過實際的支付流程,從而實現“零成本”地充值任意金額。
這一漏洞的攻擊手段和應對策略在開發者論壇以及X(前身為Twitter)等公共技術社羣引發了廣泛討論。由於該系統常被用於商業運營或基於代幣的計費場景,因此發現者暫時未公開完整的概念驗證攻擊程式碼,以防止惡意利用和潛在的財務損失。
漏洞原理分析
NewAPI是一個管理系統,負責處理OpenAI、Claude等大模型介面的中間處理、計費和充值功能。此次暴露的漏洞核心在於其在支付成功回撥(非同步Webhook處理邏輯)中未能嚴格驗證空字串形式的Stripe金鑰。
根據技術社羣流傳的攻擊流程分析,當伺服器端的Stripe webhook_secret未配置(即為空字串)時,就會導致嚴重的信任危機:
簽名機制失效:HMAC-SHA256演算法在處理空金鑰時不會生成錯誤,這使得任何攻擊者都能計算出與伺服器驗證邏輯完全匹配的偽造簽名。
構造惡意事件:攻擊者只需獲取或猜出訂單編號格式,就可以偽造checkout.session_completed事件,並在資料包中設定任意高的amount_total(充值金額)。
未經實際支付即可完成資金扣款:將偽造請求傳送到伺服器的Webhook端點後,伺服器會使用空金鑰來驗證簽名。一旦驗證透過,系統就會錯誤地將其視為有效的已支付訂單,並將資金存入攻擊者的賬戶餘額中。
最終結果:Stripe實際上沒有收到任何資金,官方的Stripe控制面板中也不會出現任何交易記錄。但伺服器日誌會顯示正常的Webhook回撥資訊,而攻擊者的賬戶餘額確實增加了。
漏洞影響範圍
這一漏洞僅適用於那些Stripe金鑰配置不當的情況。許多管理員在設定測試環境時,或者當他們的網站主要依賴其他支付方式(如微信或支付寶)而不使用Stripe模組時,往往會忽略配置這一金鑰,因此他們極易受到攻擊。
官方修復方案與建議
針對這一嚴重的安全風險,專案團隊迅速採取了行動,於今日釋出了最新的v0.12.10版本。更新日誌明確指出了修復方向:“最佳化了Stripe支付處理流程,以更好地應對非同步Webhook事件”,從而從根本層面解決了回撥驗證中的安全漏洞。
安全專家強烈建議所有NewAPI使用者採取以下措施:
立即升級:將您的例項升級到最新的v0.12.10或更高版本(建議直接下載最新發布的版本或夜間構建版本)。
確保金鑰配置正確:即使您的網站不打算使用Stripe支付功能,在升級後也必須在後端配置Stripe金鑰。建議使用隨機生成的強密碼字串,或者透過環境變數來嚴格控制金鑰的設定,從而避免出現空金鑰的情況。
進行計費自我審計:立即檢查系統中現有的使用者訂單和充值記錄(尤其是在測試環境中),將這些記錄與實際收到的資金進行比對,排查是否存在任何欺詐性的高額充值行為。
加強支付認證機制:對於生產環境而言,建議仔細審查所有支付渠道的非同步回撥邏輯,確保簽名有效性和訂單狀態真實性都得到雙重驗證。
由於這一漏洞的利用門檻相對較低,因此建議所有相關管理員立即採取自我檢查和升級措施,以防止潛在的數字資產損失。








 前OpenAI首席科學家Ilya的SSI首次釋出模型
AI 取得了另一項重大里程碑。在從 OpenAI 離職後,前首席科學家伊利亞·蘇茨克弗(Ilya Sutskever)創立了 Safe Superintelligence Inc.(SSI),該公司最近公佈了其首個模型的詳細資訊。海外社交媒體上的報道指出,該團隊正在利用 TTT(測試時訓練)開發一個緊湊的推理引擎,這是他們在追求安全超級智慧過程中的關鍵進展。這種新穎的架構專注於使模型能夠“學習如何學習”。與在推理過程中保持引數靜態的傳統大型語言模型不同,該引擎在處理現實世界任務時會動態更新特定
 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
2026年5月14日,AI應用開發平臺Lovable宣佈參與丹麥硬體初創公司Atech的80萬美元種子輪融資。該輪由Lovable領投,吸引了包括a16z Scout Fund、Sequoia Scout Fund以及Nordic Makers在內的頂級風險投資機構。此次投資標誌著Lovable將“Vibe Coding”概念從純軟體開發戰略擴充套件至硬體工程領域。Atech旨在透過AI驅動的互動式平臺簡化複雜的硬體原型製作。使用者購買基礎硬體套件,並透過AI聊天機器人以自然語言描述其設計概念;系統
 Anthropic 將 Claude AI 編碼工具擴充套件至日本,以推動海外增長
Anthropic,一家美國知名的人工智慧公司,正加強其全球推廣力度。週三,該公司在東京舉辦了一場大型開發者活動“Code with Claude”,吸引了近500名軟體工程師參加。該舉措旨在積極將Claude AI工具及相關產品引入日本市場,強調其自主編碼能力在提升企業生產力方面的核心優勢。強調自動化程式碼生成在活動中,Anthropic展示了其先進的自主編碼系統,該系統能夠獨立處理複雜的程式設計任務並最佳化現有程式碼結構。隨著全球對高效開發工具的需求不斷增長,Anthropic希望透過此類活動加強

2026 年最新、最受好評的 AI 面試對話訓練工具,盡在 XIX.AI!這份精心精選的清單收錄了多款功能強大、顛覆傳統的工具,這些工具均經過嚴格的實戰測試,能提供精準的回饋。 您將在此找到免費版與付費版的比較分析,以及詳細的排名榜單,助您挑選必試的選項,從而提升自信與技能。立即探索,發掘助您在面試中脫穎而出的完美工具!
12 個工具
xix.ai

2026 年最新、最佳且評價最高的 AI 風格轉移工具,助您進行創意實驗!XIX.AI 精心精選了一系列強大且具革命性的必試工具,這些工具經實際測試與嚴格評比,能帶來卓越成果。這些頂尖解決方案能加速內容創作並開啟無盡的創意可能性,協助創作者顯著提升生產力。 立即探索,找出最適合您的工具,並從今天開始創作吧!
9 個工具
xix.ai

2026 年最新、最受好評的視覺敘事 AI 對話氣泡工具,現已登陸 XIX.AI!這份精心挑選的合集收錄了強大且具顛覆性的工具,能協助創作者提升生產力並突破創作瓶頸。 查看免費版與付費版的比較、參考實際測試結果,並查閱最新排行榜,找出最適合打造引人入勝視覺敘事的必試解決方案。立即探索,發掘您的理想工具!
10 個工具
xix.ai

2026 年最新高評價最佳 AI 會議摘要工具,助您清晰追蹤決策並輕鬆進行後續跟進。這份精選清單展示了一系列強大且具顛覆性的解決方案,透過自動化會議記錄、識別關鍵行動項目,以及簡化所有專案的團隊協作,大幅提升生產力。 獲取免費版與付費版的比較分析,搭配實際測試報告及每週更新的排行榜,助您找到最合適的工具。立即探索,釋放您的 AI 優勢!
9 個工具
xix.ai

2026年最新、最優秀且評分最高的AI資料清洗工具,可快速處理缺失值與重複資料問題。這份精心挑選的清單展示了那些功能強大、能帶來顛覆性變革的解決方案,可顯著提升工作效率。所有候選工具都經過了嚴格的實際應用測試,以確保其穩定性。您可以獲取免費版與付費版的對比資訊,找出最符合您需求的必備工具。即刻訪問XIX.AI,開啟您的AI優勢之旅。
11 個工具
xix.ai

2026 年最新最佳頂級評分 AI 創意構思工具由 XIX.AI 精心策劃,旨在幫助創作者突破視覺瓶頸並即時提升創造力。這些強大的變革性工具提供真實世界測試、詳細的免費與付費對比以及每週更新的排名。發現您的完美工具,加速內容創作,並立即釋放您的 AI 優勢。立即探索!
14 個工具
xix.ai

Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅












