


 Maison
Une faille critique dans le nouveau système API expose des clés non sécurisées à une utilisation gratuite et illimitée
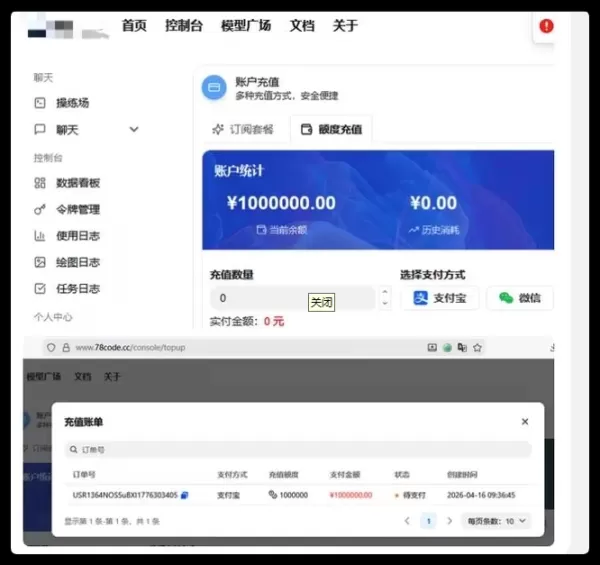
Rapport AIbase, 16 avril 2026 — Le système largement utilisé pour l'agrégation et la gestion des interfaces de grands modèles d'intelligence artificielle, QuantumNous/new-api (communément appelé NewAPI), populaire dans les communautés open-source ainsi que chez les administrateurs de sites hébergés en interne, présente une vulnérabilité à haut risque dans sa logique de paiement. Lorsque la clé de paiement Stripe n'est pas correctement configurée, les attaquants peuvent falsifier des événements Webhook pour contourner le processus de paiement réel, permettant ainsi des recharges de montants arbitraires « à zero coût ».
La méthodologie d'attaque et les stratégies de mitigation associées à cette vulnérabilité ont suscité de nombreuses discussions sur les forums de développeurs et dans les communautés techniques publiques telles que X (anciennement Twitter). Étant donné que ce système est souvent utilisé pour des opérations commerciales ou des facturations basées sur des jetons, l'auteur de la découverte a temporairement retenu le code d'exploitation complet (PoC) afin de prévenir une exploitation malveillante et d'éventuelles pertes financières.
Analyse des principes de la vulnérabilité
NewAPI est un système de gestion qui gère les fonctions de traitement intermédiaire, de facturation et de recharges pour des interfaces de grands modèles tels que OpenAI et Claude. L'essence de la vulnérabilité révélée réside dans l'absence de validation rigoureuse des clés Stripe vides dans la logique de traitement asynchrone des Webhook après un paiement réussi.
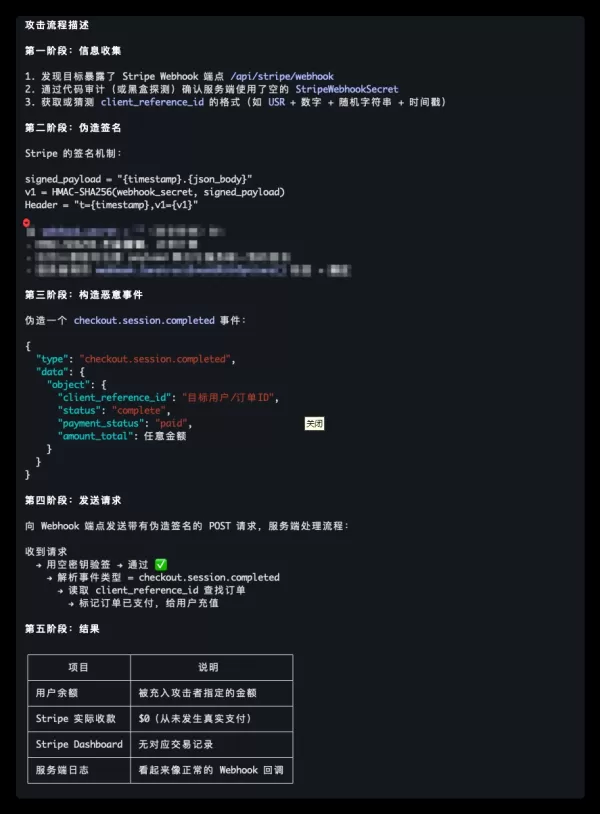
Selon l'analyse du flux d'attaque circulant dans les communautés techniques, lorsque le webhook_secret de Stripe côté serveur n'est pas configuré (c'est-à-dire laissé vide), cela entraîne une rupture critique de confiance :
Échec du mécanisme de signature : L'algorithme HMAC-SHA256 ne génère aucun erreur lors du traitement d'une clé vide. Cela permet à tout attaquant de calculer une signature falsifiée qui correspond parfaitement à la logique de validation du serveur pour un contenu personnalisé.
Constitution d'un événement malveillant : Les attaquants ont simplement besoin d'obtenir ou de deviner le format du numéro de commande pour falsifier un événement checkout.session_completed et définir un montant total arbitrairement élevé dans le paquet de données.
Créditisation des fonds sans paiement réel : Après avoir envoyé la demande falsifiée à l'extrémité Webhook du serveur, celui-ci valide la signature en utilisant la clé vide. En cas de validation réussie, le système la traite incorrectement comme une commande payée légitime et crédite le compte de l'attaquant.
Résultat final : Stripe ne reçoit rien, et aucune trace de transaction n'apparaît dans le tableau de bord officiel de Stripe. Cependant, les journaux du serveur montrent des appels Webhook normaux, et le solde du compte de l'attaquant est augmenté avec succès.
Portée de l'impact de la vulnérabilité
Cette vulnérabilité ne concerne que les cas où la clé secrète Stripe n'est pas correctement configurée. De nombreux administrateurs négligent de configurer cette clé lors de la mise en place d'environnements de test, ou lorsque leurs sites reposent principalement sur d'autres méthodes de paiement (telles que WeChat ou Alipay) et ne utilisent pas le module Stripe, ce qui les rend particulièrement vulnérables.
Correctifs officiels et recommandations
En réponse à ce grave risque de sécurité, l'équipe du projet a agi rapidement et a publié la dernière version v0.12.10 aujourd'hui. Le journal des mises à jour indique clairement la direction des corrections : « Amélioration du traitement des paiements par Stripe pour mieux gérer les événements Webhook asynchrones », ce qui s'attaque au point aveugle de la sécurité dans la vérification des rappels à un niveau fondamental.
Les experts en sécurité recommandent vivement à tous les utilisateurs de NewAPI de prendre les mesures suivantes :
Mise à jour immédiate : Mettez à jour votre instance vers la dernière version v0.12.10 ou une version ultérieure (il est conseillé de télécharger directement la dernière version publiée ou la build nocturne).
Configuration obligatoire de la clé : Même si votre site ne prévoit pas d'utiliser les paiements par Stripe, après la mise à jour, vous devez configurer la clé secrète Stripe dans le backend. Il est recommandé d'utiliser une chaîne de mots de passe forte générée aléatoirement ou de la contrôler strictement via des variables d'environnement afin d'éliminer toute possibilité que la clé soit vide.
Conducte d'une auto-audit des facturations : Examinez immédiatement les commandes existantes des utilisateurs et les enregistrements de recharges dans le système (en particulier dans les environnements de test), comparez-les avec les fonds réellement reçus, et vérifiez l'existence de toute recharge frauduleuse de montant élevé.
Amélioration de la validation des paiements : Pour les environnements de production, il est recommandé d'examiner en détail la logique des rappels asynchrones pour tous les canaux de paiement afin de garantir une double vérification de la validité de la signature et de l'authenticité de l'état de la commande.
Les détails techniques de cette vulnérabilité sont maintenant disponibles au public. En raison du faible obstacle à son exploitation, il est recommandé à tous les administrateurs concernés de prendre des mesures immédiates pour effectuer des auto-inspections et des mises à jour afin de prévenir d'éventuelles pertes de biens numériques.
Article connexe
 Stripe va acquérir OpenRouter alors que le routage basé sur des modèles d'IA prend de l'ampleur
Stripe a conclu un accord en vue d’acquérir OpenRouter, une plateforme de routage de modèles d’IA qui permet aux développeurs d’accéder à des centaines de modèles via une interface unique. Cette acqui
Barrett Zoph, ancien chercheur chez OpenAI, revient chez Google pour contribuer au développement de Gemini
Barret Zoph, qui avait auparavant quitté brusquement l’entreprise pour rejoindre OpenAI en raison d’un désaccord avec Miriam Mularati, PDG de Thinking Machines Lab, a une nouvelle fois changé d’employ
Comment Recursive Intelligence a levé 335 millions de dollars en 4 mois, avec une valorisation de 4 milliards de dollars
Les cofondatrices de la start-up Ricursive Intelligence semblaient destinées à devenir cofondatrices.Anna Goldie, PDG, et Azalia Mirhoseini, directrice technique, sont si connues dans le milieu de l’I
Recommandations de sujets spéciaux liés
Conception et art
 Les meilleurs outils d'illustration basés sur l'IA : créez plus rapidement des scènes éditoriales et des illustrations de couverture
Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
 10 outils
 xix.ai
Éducation et apprentissage
Les meilleurs professeurs particuliers spécialisés en IA pour la préparation aux examens : entraînez-vous en maths, en sciences et en anglais
Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai
Finance
Outils de planification budgétaire par IA pour la gestion personnelle des finances
2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai
Santé et bien-être
Assistants de suivi du sommeil par l’IA : améliorez votre récupération grâce à de meilleures habitudes avant le coucher
2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai
Analyse des données
Copilotes SQL basés sur l'IA pour l'analyse des produits et du chiffre d'affaires
2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai
Éducation et apprentissage
Les meilleurs outils d'aide aux devoirs basés sur l'IA qui enseignent : apprenez les concepts, pas seulement les réponses
2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai

 commentaires (1)
![RoySmith]()
Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅
Rapport AIbase, 16 avril 2026 — Le système largement utilisé pour l'agrégation et la gestion des interfaces de grands modèles d'intelligence artificielle, QuantumNous/new-api (communément appelé NewAPI), populaire dans les communautés open-source ainsi que chez les administrateurs de sites hébergés en interne, présente une vulnérabilité à haut risque dans sa logique de paiement. Lorsque la clé de paiement Stripe n'est pas correctement configurée, les attaquants peuvent falsifier des événements Webhook pour contourner le processus de paiement réel, permettant ainsi des recharges de montants arbitraires « à zero coût ».
La méthodologie d'attaque et les stratégies de mitigation associées à cette vulnérabilité ont suscité de nombreuses discussions sur les forums de développeurs et dans les communautés techniques publiques telles que X (anciennement Twitter). Étant donné que ce système est souvent utilisé pour des opérations commerciales ou des facturations basées sur des jetons, l'auteur de la découverte a temporairement retenu le code d'exploitation complet (PoC) afin de prévenir une exploitation malveillante et d'éventuelles pertes financières.
Analyse des principes de la vulnérabilité
NewAPI est un système de gestion qui gère les fonctions de traitement intermédiaire, de facturation et de recharges pour des interfaces de grands modèles tels que OpenAI et Claude. L'essence de la vulnérabilité révélée réside dans l'absence de validation rigoureuse des clés Stripe vides dans la logique de traitement asynchrone des Webhook après un paiement réussi.
Selon l'analyse du flux d'attaque circulant dans les communautés techniques, lorsque le webhook_secret de Stripe côté serveur n'est pas configuré (c'est-à-dire laissé vide), cela entraîne une rupture critique de confiance :
Échec du mécanisme de signature : L'algorithme HMAC-SHA256 ne génère aucun erreur lors du traitement d'une clé vide. Cela permet à tout attaquant de calculer une signature falsifiée qui correspond parfaitement à la logique de validation du serveur pour un contenu personnalisé.
Constitution d'un événement malveillant : Les attaquants ont simplement besoin d'obtenir ou de deviner le format du numéro de commande pour falsifier un événement checkout.session_completed et définir un montant total arbitrairement élevé dans le paquet de données.
Créditisation des fonds sans paiement réel : Après avoir envoyé la demande falsifiée à l'extrémité Webhook du serveur, celui-ci valide la signature en utilisant la clé vide. En cas de validation réussie, le système la traite incorrectement comme une commande payée légitime et crédite le compte de l'attaquant.
Résultat final : Stripe ne reçoit rien, et aucune trace de transaction n'apparaît dans le tableau de bord officiel de Stripe. Cependant, les journaux du serveur montrent des appels Webhook normaux, et le solde du compte de l'attaquant est augmenté avec succès.
Portée de l'impact de la vulnérabilité
Cette vulnérabilité ne concerne que les cas où la clé secrète Stripe n'est pas correctement configurée. De nombreux administrateurs négligent de configurer cette clé lors de la mise en place d'environnements de test, ou lorsque leurs sites reposent principalement sur d'autres méthodes de paiement (telles que WeChat ou Alipay) et ne utilisent pas le module Stripe, ce qui les rend particulièrement vulnérables.
Correctifs officiels et recommandations
En réponse à ce grave risque de sécurité, l'équipe du projet a agi rapidement et a publié la dernière version v0.12.10 aujourd'hui. Le journal des mises à jour indique clairement la direction des corrections : « Amélioration du traitement des paiements par Stripe pour mieux gérer les événements Webhook asynchrones », ce qui s'attaque au point aveugle de la sécurité dans la vérification des rappels à un niveau fondamental.
Les experts en sécurité recommandent vivement à tous les utilisateurs de NewAPI de prendre les mesures suivantes :
Mise à jour immédiate : Mettez à jour votre instance vers la dernière version v0.12.10 ou une version ultérieure (il est conseillé de télécharger directement la dernière version publiée ou la build nocturne).
Configuration obligatoire de la clé : Même si votre site ne prévoit pas d'utiliser les paiements par Stripe, après la mise à jour, vous devez configurer la clé secrète Stripe dans le backend. Il est recommandé d'utiliser une chaîne de mots de passe forte générée aléatoirement ou de la contrôler strictement via des variables d'environnement afin d'éliminer toute possibilité que la clé soit vide.
Conducte d'une auto-audit des facturations : Examinez immédiatement les commandes existantes des utilisateurs et les enregistrements de recharges dans le système (en particulier dans les environnements de test), comparez-les avec les fonds réellement reçus, et vérifiez l'existence de toute recharge frauduleuse de montant élevé.
Amélioration de la validation des paiements : Pour les environnements de production, il est recommandé d'examiner en détail la logique des rappels asynchrones pour tous les canaux de paiement afin de garantir une double vérification de la validité de la signature et de l'authenticité de l'état de la commande.
Les détails techniques de cette vulnérabilité sont maintenant disponibles au public. En raison du faible obstacle à son exploitation, il est recommandé à tous les administrateurs concernés de prendre des mesures immédiates pour effectuer des auto-inspections et des mises à jour afin de prévenir d'éventuelles pertes de biens numériques.








 Stripe va acquérir OpenRouter alors que le routage basé sur des modèles d'IA prend de l'ampleur
Stripe a conclu un accord en vue d’acquérir OpenRouter, une plateforme de routage de modèles d’IA qui permet aux développeurs d’accéder à des centaines de modèles via une interface unique. Cette acqui
 Barrett Zoph, ancien chercheur chez OpenAI, revient chez Google pour contribuer au développement de Gemini
Barret Zoph, qui avait auparavant quitté brusquement l’entreprise pour rejoindre OpenAI en raison d’un désaccord avec Miriam Mularati, PDG de Thinking Machines Lab, a une nouvelle fois changé d’employ
 Comment Recursive Intelligence a levé 335 millions de dollars en 4 mois, avec une valorisation de 4 milliards de dollars
Les cofondatrices de la start-up Ricursive Intelligence semblaient destinées à devenir cofondatrices.Anna Goldie, PDG, et Azalia Mirhoseini, directrice technique, sont si connues dans le milieu de l’I

Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
10 outils
xix.ai

Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai

2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai

2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai

2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai

Wait, so anyone can just grab those unsecured keys and use the API for free? That's a massive security hole. Hope the devs patch it ASAP before someone exploits it for something worse. 😅












