


 首页
4个专家安全提示,用于企业在2025年导航AI驱动的网络威胁
网络犯罪分子现在正在使用人工智能(AI)来增强其攻击的每个阶段。他们利用大型语言模型(LLMs)创建高度个性化的钓鱼邮件,从社交媒体和职业网络中收集个人详细信息。同时,生成对抗网络(GANs)被用来生成深度伪造音频和视频,这些内容可以欺骗多因素认证系统。甚至连脚本小子也在参与其中,使用像WormGPT这样的自动化工具部署多态恶意软件,这些恶意软件能够变化并规避传统检测方法。
这些不仅仅是假设的威胁;它们正在发生。不调整其安全策略的公司将面临一波复杂的网络威胁,不仅仅在2025年,而是持续到未来。
想在AI时代保持领先?你有两个选择:将AI融入你的运营,或使用AI来增强你的业务。
为了深入探讨AI如何重塑企业安全,我与Island的首席客户官、资深网络安全专家Bradon Rogers进行了一次交谈。我们讨论了数字安全格局的演变、早期威胁检测以及为你的团队准备应对AI驱动攻击的策略。但首先,让我们通过一些背景来设定舞台。
为什么AI网络安全威胁与众不同
AI为恶意行为者提供了先进的工具,使网络攻击更具针对性、更具说服力且更难被发现。例如,今天的生成式AI系统可以筛选大量个人数据、企业通信和社交媒体数据集,以定制看似来自可信来源的钓鱼活动。当这些与自动适应安全措施的恶意软件结合时,攻击的规模和效果会大幅提升。
深度伪造技术更进一步,通过创建逼真的视频和音频内容,支持从高管冒充诈骗到大规模虚假信息活动的各种行为。我们已经看到现实世界的例子,比如一家香港公司通过深度伪造视频会议被盗2500万美元,以及多个案例中AI生成的语音片段欺骗人们将钱转给诈骗者。
AI驱动的自动化网络攻击还引入了“设置并忘”的系统,这些系统不断搜索漏洞、适应对策并在无人干预的情况下利用弱点。一个显著的案例是2024年的AWS漏洞事件,AI驱动的恶意软件绘制了网络图,精确找到漏洞,并执行了一场复杂的攻击,危害了数千个客户账户。
这些事件表明,AI不仅仅在增强现有的网络威胁;它正在催生全新的安全风险类型。以下是Bradon Rogers建议应对这些挑战的方法。
1. 实施零信任架构
面对AI增强的威胁,旧的安全边界模型已经不足以应对。零信任架构遵循“永不信任,始终验证”的方法,确保每个用户、设备和应用程序在访问资源之前都必须经过认证和授权。这种方法最大限度地减少了未经授权访问的风险,即使攻击者设法进入了网络。
“公司需要验证每个用户、设备和应用程序——包括AI——在它们接触关键数据或功能之前,”Rogers强调,称这是最佳防御策略。通过不断验证身份和实施严格的访问控制,企业可以缩小攻击面并限制被攻破账户造成的损害。
虽然AI带来了新的挑战,但它也为防御提供了强大的工具。AI驱动的安全解决方案可以实时分析大量数据,发现传统方法可能错过的异常和潜在威胁。这些系统可以适应新的攻击模式,为AI驱动的网络攻击提供动态防御。
Rogers警告说,网络防御中的AI不应仅仅被视为另一个功能。“首席信息安全官和安全领导者需要从基础开始将AI融入他们的系统,”他说。通过将AI集成到安全基础设施中,组织可以提升快速检测和响应事件的能力,缩小攻击者的机会窗口。
2. 教育和培训员工应对AI驱动的威胁
通过培养安全意识文化并为使用AI工具设定明确指南,公司可以降低内部漏洞的风险。毕竟,人是复杂的,通常简单的解决方案效果最好。
“不仅仅是防御外部攻击,还要为员工使用AI作为他们的‘生产力捷径’设定边界,”Rogers解释说。
人为错误仍是网络安全中的主要弱点。随着AI生成的钓鱼和社会工程攻击变得更具说服力,教育员工了解这些不断演变的威胁至关重要。定期培训可以帮助他们发现可疑活动,例如意外的电子邮件或偏离正常程序的异常请求。
通过培养安全意识文化并为使用AI工具设定明确指南,公司可以降低内部漏洞的风险。毕竟,人是复杂的,通常简单的解决方案效果最好。
3. 监控和规范员工的AI使用
AI技术在企业中被广泛采用,但未经授权或未监控的使用——即所谓的“影子AI”——可能带来严重的安全风险。员工可能无意中使用缺乏适当安全性的AI应用,导致数据泄露或合规问题。
“我们不能让企业数据自由流入未经授权的AI环境,因此需要找到平衡,”Rogers指出。管理这些风险的关键是制定AI工具政策、定期审计以及确保所有AI应用程序符合公司的安全标准。
4. 与AI和网络安全专家合作
AI驱动威胁的复杂性意味着公司需要与AI和网络安全领域的专家合作。与外部公司合作可以为组织提供最新的威胁情报、尖端的防御技术以及内部可能缺乏的专业技能。
AI驱动的攻击需要传统安全工具通常无法提供的复杂防御。AI增强的威胁检测平台、安全浏览器和零信任访问控制可以分析用户行为、检测异常并阻止恶意行为者获得未经授权的访问。
Rogers指出,企业的创新解决方案“是零信任安全拼图中缺失的一块。这些工具提供了深层、细粒度的安全控制,保护公共和私有网络上的任何应用或资源。”
这些工具使用机器学习监控网络活动,标记可疑模式,并自动化事件响应,降低AI生成攻击潜入企业系统的风险。
相关文章
 Recursive Intelligence 如何在4个月内以40亿美元估值筹集3.35亿美元
初创公司Ricursive Intelligence的联合创始人似乎注定要成为联合创始人。首席执行官安娜·戈迪(Anna Goldie)和首席技术官阿扎莉亚·米尔霍塞伊尼(Azalia Mirhoseini)在人工智能界声名显赫,戈迪向TechCrunch笑称,她们正是那些“收到扎克伯格发来的奇怪邮件、里面提出疯狂邀约”的人工智能工程师之一。(她们最终没有接受这些邀约。) 两人曾共同在谷歌大脑(G
人工智能竞赛不会等待,TechCrunch Disrupt 的 25% 折扣也不会等待
目前每一位投身人工智能领域的创始人都在思考同一个问题:我们的发展速度够快吗?效率够高吗?TechCrunch Disrupt 2026 将让您与那些正在最高层面思考这一关乎存亡问题的行业领军人物共聚一堂。 10月13日至15日,在旧金山,来自OpenAI、英伟达(Nvidia)、Anthropic、微软等公司的领军人物将分享他们的见解,届时数千名初创企业社区成员将齐聚一堂,进行交流。限时优惠:结账
“钱文AI免费版”与机构版:揭穿高价写作骗局
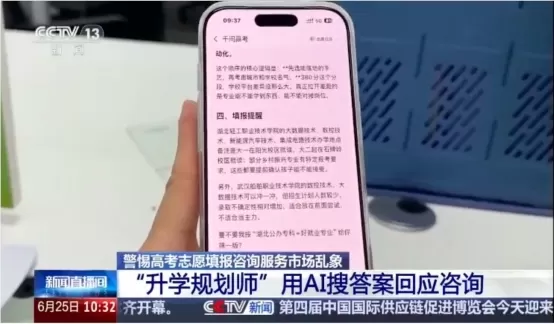
6月25日,中央电视台播出了关于混乱的高考志愿填报市场的一则调查报道,引发了广泛的公众讨论。 报道画面显示,许多高中升学中介机构打着“十年教龄教师”和“教授”等头衔的旗号,收取4,980至12,980元不等的天价费用。 实际上,这些所谓的“资深顾问”往往是入职不到两个月的新员工,甚至是兼职的大学生。他们的“专业方案”都是通过免费的Qwen AI生成的,有些机构甚至直接将Qwen生成的内容加价转卖给
相关专题推荐
设计与艺术
 顶级AI插画工具:更快地创作编辑类场景和封面插图
2026年最新高评分AI插画工具:我们精心挑选的这份清单汇集了功能强大的顶级工具,助您快速创作令人惊艳的编辑场景和引人注目的封面艺术。每款工具都经过了严格的实际测试,并提供了免费版与付费版的对比,帮助您找到最适合您工作流程的工具。 立即尝试这些必试解决方案,释放您的AI优势,提升创作效率。立即访问 XIX.AI 探索更多。
 10 个工具
 xix.ai
教育与学习
备考首选的顶尖AI辅导老师:练习数学、科学和英语
2026年最新、评分最高的考试备考AI辅导工具现已登陆XIX.AI!我们精心筛选的这份清单汇集了多款功能强大、颠覆传统的工具,提供免费与付费版本的对比、实际测试以及每周更新的排行榜。它们能帮助你提升写作效率、简化复杂主题的学习,并释放你的学术潜能。 立即探索,发现最适合您的备考工具,今天就开始创作,释放您的AI优势!
10 个工具
xix.ai
金融
用于个人财务管理的 AI 预算规划工具
2026 年最新最佳顶级评分 AI 预算规划工具,专为个人财务管理打造,现已登陆 XIX.AI!本精选合集收录了强大且具颠覆性的解决方案,助您开展实际测试、理解消费习惯,并制定个性化计划以提升生产力。享受免费与付费版的对比及详细排名。这些必试工具旨在简化财务管理,助您释放 AI 优势。立即探索!
11 个工具
xix.ai
健康养生
AI睡眠追踪助手:通过养成更好的睡前习惯来促进身体恢复
2026年最新精选高评分AI睡眠追踪助手,助您实现最佳恢复效果。这份全面更新的每周指南汇集了强大的工具,提供实际测试结果、免费与付费版本对比以及详细排名,助您找到必试的解决方案,从而提升睡眠质量并养成更好的就寝习惯。 立即访问 XIX.AI,解锁您的AI优势。
10 个工具
xix.ai
数据分析
用于产品和收入分析的 AI SQL 辅助工具
2026年最新、最受欢迎、评分最高的AI SQL辅助工具,助力产品与营收分析! XIX.AI 精心遴选了一系列功能强大、颠覆性的必试工具,这些工具均经过每周更新的排名体系进行实战测试。它们能通过加速数据分析、简化复杂查询并生成精准洞察,帮助用户显著提升工作效率,从而推动更明智的商业决策。立即探索,发现最适合您的工具,释放您的AI优势!
14 个工具
xix.ai
教育与学习
最佳的、兼具教学功能的AI作业助手:学习概念,而不仅仅是答案
2026年最新最佳高评分AI作业助手:不仅提供答案,更传授核心概念。专为学生打造的强大工具,精选必试清单,每周更新,免费与付费版本对比,真实使用测试,精准排名,助您充分释放学习潜能。立即探索,发现最适合您的工具,让学习更高效。
10 个工具
xix.ai

 评论 (9)
0/500
![BruceWilliams]()
Oh great, so now cybercriminals are using AI to write phishing emails that actually sound like my aunt? 😅 I guess the 4 expert tips better include “stop posting every life event on LinkedIn” because that’s the real vulnerability here. Anyone else feel like we’re just feeding the beast?
![FredLewis]()
This article really opened my eyes to how sneaky cybercriminals are getting with AI! Using LLMs for phishing emails is wild—makes me wonder if my inbox is already compromised. 😅 Businesses better step up their game!
![DavidGreen]()
Super interesting read! AI-powered cyberattacks sound like something out of a sci-fi movie. It's wild how cybercriminals use LLMs for phishing—makes me wonder how businesses can keep up. Any tips for small startups to stay safe? 😬
![DavidLewis]()
This article really opened my eyes to how sneaky cybercriminals are getting with AI! 😱 Those personalized phishing emails sound like a nightmare. I wonder how businesses can keep up when AI is making attacks so sophisticated.
![MateoAdams]()
2025년 AI로 인한 사이버 위협을 대비하기 위한 비즈니스 필수 도구입니다! 팁들이 실용적이고 쉽게 적용할 수 있어요. 다만, 실제 사례가 더 필요할 것 같아요. 그래도 훌륭한 자원이에요! 👍
![SamuelRoberts]()
Esta ferramenta é essencial para qualquer negócio que deseje se proteger contra ameaças cibernéticas alimentadas por IA em 2025! As dicas são super práticas e fáceis de implementar. Minha única reclamação é que poderia ter mais exemplos do mundo real. Ainda assim, é um recurso sólido! 👍
网络犯罪分子现在正在使用人工智能(AI)来增强其攻击的每个阶段。他们利用大型语言模型(LLMs)创建高度个性化的钓鱼邮件,从社交媒体和职业网络中收集个人详细信息。同时,生成对抗网络(GANs)被用来生成深度伪造音频和视频,这些内容可以欺骗多因素认证系统。甚至连脚本小子也在参与其中,使用像WormGPT这样的自动化工具部署多态恶意软件,这些恶意软件能够变化并规避传统检测方法。
这些不仅仅是假设的威胁;它们正在发生。不调整其安全策略的公司将面临一波复杂的网络威胁,不仅仅在2025年,而是持续到未来。
想在AI时代保持领先?你有两个选择:将AI融入你的运营,或使用AI来增强你的业务。
为了深入探讨AI如何重塑企业安全,我与Island的首席客户官、资深网络安全专家Bradon Rogers进行了一次交谈。我们讨论了数字安全格局的演变、早期威胁检测以及为你的团队准备应对AI驱动攻击的策略。但首先,让我们通过一些背景来设定舞台。
为什么AI网络安全威胁与众不同
AI为恶意行为者提供了先进的工具,使网络攻击更具针对性、更具说服力且更难被发现。例如,今天的生成式AI系统可以筛选大量个人数据、企业通信和社交媒体数据集,以定制看似来自可信来源的钓鱼活动。当这些与自动适应安全措施的恶意软件结合时,攻击的规模和效果会大幅提升。
深度伪造技术更进一步,通过创建逼真的视频和音频内容,支持从高管冒充诈骗到大规模虚假信息活动的各种行为。我们已经看到现实世界的例子,比如一家香港公司通过深度伪造视频会议被盗2500万美元,以及多个案例中AI生成的语音片段欺骗人们将钱转给诈骗者。
AI驱动的自动化网络攻击还引入了“设置并忘”的系统,这些系统不断搜索漏洞、适应对策并在无人干预的情况下利用弱点。一个显著的案例是2024年的AWS漏洞事件,AI驱动的恶意软件绘制了网络图,精确找到漏洞,并执行了一场复杂的攻击,危害了数千个客户账户。
这些事件表明,AI不仅仅在增强现有的网络威胁;它正在催生全新的安全风险类型。以下是Bradon Rogers建议应对这些挑战的方法。
1. 实施零信任架构
面对AI增强的威胁,旧的安全边界模型已经不足以应对。零信任架构遵循“永不信任,始终验证”的方法,确保每个用户、设备和应用程序在访问资源之前都必须经过认证和授权。这种方法最大限度地减少了未经授权访问的风险,即使攻击者设法进入了网络。
“公司需要验证每个用户、设备和应用程序——包括AI——在它们接触关键数据或功能之前,”Rogers强调,称这是最佳防御策略。通过不断验证身份和实施严格的访问控制,企业可以缩小攻击面并限制被攻破账户造成的损害。
虽然AI带来了新的挑战,但它也为防御提供了强大的工具。AI驱动的安全解决方案可以实时分析大量数据,发现传统方法可能错过的异常和潜在威胁。这些系统可以适应新的攻击模式,为AI驱动的网络攻击提供动态防御。
Rogers警告说,网络防御中的AI不应仅仅被视为另一个功能。“首席信息安全官和安全领导者需要从基础开始将AI融入他们的系统,”他说。通过将AI集成到安全基础设施中,组织可以提升快速检测和响应事件的能力,缩小攻击者的机会窗口。
2. 教育和培训员工应对AI驱动的威胁
通过培养安全意识文化并为使用AI工具设定明确指南,公司可以降低内部漏洞的风险。毕竟,人是复杂的,通常简单的解决方案效果最好。
“不仅仅是防御外部攻击,还要为员工使用AI作为他们的‘生产力捷径’设定边界,”Rogers解释说。
人为错误仍是网络安全中的主要弱点。随着AI生成的钓鱼和社会工程攻击变得更具说服力,教育员工了解这些不断演变的威胁至关重要。定期培训可以帮助他们发现可疑活动,例如意外的电子邮件或偏离正常程序的异常请求。
通过培养安全意识文化并为使用AI工具设定明确指南,公司可以降低内部漏洞的风险。毕竟,人是复杂的,通常简单的解决方案效果最好。
3. 监控和规范员工的AI使用
AI技术在企业中被广泛采用,但未经授权或未监控的使用——即所谓的“影子AI”——可能带来严重的安全风险。员工可能无意中使用缺乏适当安全性的AI应用,导致数据泄露或合规问题。
“我们不能让企业数据自由流入未经授权的AI环境,因此需要找到平衡,”Rogers指出。管理这些风险的关键是制定AI工具政策、定期审计以及确保所有AI应用程序符合公司的安全标准。
4. 与AI和网络安全专家合作
AI驱动威胁的复杂性意味着公司需要与AI和网络安全领域的专家合作。与外部公司合作可以为组织提供最新的威胁情报、尖端的防御技术以及内部可能缺乏的专业技能。
AI驱动的攻击需要传统安全工具通常无法提供的复杂防御。AI增强的威胁检测平台、安全浏览器和零信任访问控制可以分析用户行为、检测异常并阻止恶意行为者获得未经授权的访问。
Rogers指出,企业的创新解决方案“是零信任安全拼图中缺失的一块。这些工具提供了深层、细粒度的安全控制,保护公共和私有网络上的任何应用或资源。”
这些工具使用机器学习监控网络活动,标记可疑模式,并自动化事件响应,降低AI生成攻击潜入企业系统的风险。








 Recursive Intelligence 如何在4个月内以40亿美元估值筹集3.35亿美元
初创公司Ricursive Intelligence的联合创始人似乎注定要成为联合创始人。首席执行官安娜·戈迪(Anna Goldie)和首席技术官阿扎莉亚·米尔霍塞伊尼(Azalia Mirhoseini)在人工智能界声名显赫,戈迪向TechCrunch笑称,她们正是那些“收到扎克伯格发来的奇怪邮件、里面提出疯狂邀约”的人工智能工程师之一。(她们最终没有接受这些邀约。) 两人曾共同在谷歌大脑(G
 人工智能竞赛不会等待,TechCrunch Disrupt 的 25% 折扣也不会等待
目前每一位投身人工智能领域的创始人都在思考同一个问题:我们的发展速度够快吗?效率够高吗?TechCrunch Disrupt 2026 将让您与那些正在最高层面思考这一关乎存亡问题的行业领军人物共聚一堂。 10月13日至15日,在旧金山,来自OpenAI、英伟达(Nvidia)、Anthropic、微软等公司的领军人物将分享他们的见解,届时数千名初创企业社区成员将齐聚一堂,进行交流。限时优惠:结账
 “钱文AI免费版”与机构版:揭穿高价写作骗局
6月25日,中央电视台播出了关于混乱的高考志愿填报市场的一则调查报道,引发了广泛的公众讨论。 报道画面显示,许多高中升学中介机构打着“十年教龄教师”和“教授”等头衔的旗号,收取4,980至12,980元不等的天价费用。 实际上,这些所谓的“资深顾问”往往是入职不到两个月的新员工,甚至是兼职的大学生。他们的“专业方案”都是通过免费的Qwen AI生成的,有些机构甚至直接将Qwen生成的内容加价转卖给

2026年最新高评分AI插画工具:我们精心挑选的这份清单汇集了功能强大的顶级工具,助您快速创作令人惊艳的编辑场景和引人注目的封面艺术。每款工具都经过了严格的实际测试,并提供了免费版与付费版的对比,帮助您找到最适合您工作流程的工具。 立即尝试这些必试解决方案,释放您的AI优势,提升创作效率。立即访问 XIX.AI 探索更多。
10 个工具
xix.ai

2026年最新、评分最高的考试备考AI辅导工具现已登陆XIX.AI!我们精心筛选的这份清单汇集了多款功能强大、颠覆传统的工具,提供免费与付费版本的对比、实际测试以及每周更新的排行榜。它们能帮助你提升写作效率、简化复杂主题的学习,并释放你的学术潜能。 立即探索,发现最适合您的备考工具,今天就开始创作,释放您的AI优势!
10 个工具
xix.ai

2026 年最新最佳顶级评分 AI 预算规划工具,专为个人财务管理打造,现已登陆 XIX.AI!本精选合集收录了强大且具颠覆性的解决方案,助您开展实际测试、理解消费习惯,并制定个性化计划以提升生产力。享受免费与付费版的对比及详细排名。这些必试工具旨在简化财务管理,助您释放 AI 优势。立即探索!
11 个工具
xix.ai

2026年最新精选高评分AI睡眠追踪助手,助您实现最佳恢复效果。这份全面更新的每周指南汇集了强大的工具,提供实际测试结果、免费与付费版本对比以及详细排名,助您找到必试的解决方案,从而提升睡眠质量并养成更好的就寝习惯。 立即访问 XIX.AI,解锁您的AI优势。
10 个工具
xix.ai

2026年最新、最受欢迎、评分最高的AI SQL辅助工具,助力产品与营收分析! XIX.AI 精心遴选了一系列功能强大、颠覆性的必试工具,这些工具均经过每周更新的排名体系进行实战测试。它们能通过加速数据分析、简化复杂查询并生成精准洞察,帮助用户显著提升工作效率,从而推动更明智的商业决策。立即探索,发现最适合您的工具,释放您的AI优势!
14 个工具
xix.ai

2026年最新最佳高评分AI作业助手:不仅提供答案,更传授核心概念。专为学生打造的强大工具,精选必试清单,每周更新,免费与付费版本对比,真实使用测试,精准排名,助您充分释放学习潜能。立即探索,发现最适合您的工具,让学习更高效。
10 个工具
xix.ai

Oh great, so now cybercriminals are using AI to write phishing emails that actually sound like my aunt? 😅 I guess the 4 expert tips better include “stop posting every life event on LinkedIn” because that’s the real vulnerability here. Anyone else feel like we’re just feeding the beast?
This article really opened my eyes to how sneaky cybercriminals are getting with AI! Using LLMs for phishing emails is wild—makes me wonder if my inbox is already compromised. 😅 Businesses better step up their game!
Super interesting read! AI-powered cyberattacks sound like something out of a sci-fi movie. It's wild how cybercriminals use LLMs for phishing—makes me wonder how businesses can keep up. Any tips for small startups to stay safe? 😬
This article really opened my eyes to how sneaky cybercriminals are getting with AI! 😱 Those personalized phishing emails sound like a nightmare. I wonder how businesses can keep up when AI is making attacks so sophisticated.
2025년 AI로 인한 사이버 위협을 대비하기 위한 비즈니스 필수 도구입니다! 팁들이 실용적이고 쉽게 적용할 수 있어요. 다만, 실제 사례가 더 필요할 것 같아요. 그래도 훌륭한 자원이에요! 👍
Esta ferramenta é essencial para qualquer negócio que deseje se proteger contra ameaças cibernéticas alimentadas por IA em 2025! As dicas são super práticas e fáceis de implementar. Minha única reclamação é que poderia ter mais exemplos do mundo real. Ainda assim, é um recurso sólido! 👍












