


 Дом
Anthropic подтверждает взлом аккаунтов Claude после того, как пользователи потеряли доступ
Многие пользователи Claude недавно сообщили в социальных сетях о том, что их квоты на использование быстро исчерпываются без какой-либо активной деятельности. Расследование Anthropic показало, что хакеры получили несанкционированный доступ к учетным записям пользователей, крадя сеансы входа с помощью вредоносного ПО, а затем использовали ценные квоты на вызовы жертв.
Нарушение безопасности было впервые выявлено Грантом Д’Арси, независимым консультантом по искусственному интеллекту из Восточного Суссекса (Великобритания), 4 августа. Хотя он не работал активно, использование его аккаунта Claude Max 20x продолжало расти. На следующий день он отключил все инструменты, подключенные к Claude, приостановил запланированные задачи и функции облачного выполнения и заметил, что использование все равно скакнуло с 45% до 55%, даже когда локально не выполнялись задачи Claude Code.
После обращения в службу поддержки Anthropic компания признала аномалию, приостановила его платную учетную запись, отозвала все сеансы входа и серверные токены Claude Code, а также выдала возврат средств в размере £44.49 за оставшийся период подписки. Подписка Claude Max 20x стоит до $200 в месяц. Эта внезапная приостановка сильно повлияла на Д’Арси, который ведет собственный бизнес и полагается на ИИ, чтобы помочь малым и средним предприятиям разворачивать интеллектуальных агентов для автоматического извлечения заказов на покупку и ввода их в финансовые системы, а также для повседневной административной работы, дизайна веб-сайтов и программирования.
После тщательного расследования Anthropic проинформировала Д’Арси, что злоумышленник использовал утеченный ключ сеанса Claude для генерации несанкционированных токенов OAuth для Claude Code. Компания обнаружила, что его учетная запись, по-видимому, использовалась подозрительным сторонним сервисом для обработки задач других пользователей, хотя они не смогли определить, как злоумышленник изначально получил доступ. TechCrunch отметил, что поскольку текущая система обслуживания клиентов Anthropic отображает только общее использование, она не может предоставить детализированные записи, что означает, что такое злоупотребление может оставаться незамеченным в течение месяцев.
По мере того как инцидент распространялся по таким сообществам, как Reddit и GitHub, появлялось больше жертв. Некоторые пользователи сообщили, что их учетные записи были автоматически обновлены и им начислялись платежи без согласия, при этом использование мгновенно скакнуло с нуля до 100%; другие отметили, что отправка всего нескольких запросов и выполнение одного поиска в интернете потребляли почти половину их квоты за 12 минут; некоторые даже утверждали, что их дневные квоты были исчерпаны после трех дней бездействия подряд.
Несколько пользователей поделились электронными письмами с напоминанием о безопасности от Anthropic, в которых указывалось, что компания недавно обнаружила злоумышленников, использующих распространенное вредоносное ПО для кражи паролей, данных сеансов и учетных данных входа, хранящихся на компьютерах пользователей. Anthropy заявила, что при обнаружении подозрительной активности они принудительно выводят пользователей из системы, отзывают авторизацию и предоставляют возвраты средств в соответствующих случаях. Они также посоветовали пользователям проверить свои устройства на наличие инфекции, отметив, что такое вредоносное ПО часто распространяется через неофициальные загрузки или вредоносную рекламу. Однако Д’Арси не получил это предупреждение о безопасности и не нашел никаких доказательств того, что его компьютер был скомпрометирован.
Примерно через две недели после того, как его учетная запись вернулась в нормальное состояние, сославшись на неудовлетворенность медленным процессом разрешения проблемы и отсутствием детализированных разбивок использования, Д’Арси решил отменить свою подписку и переключился на Cursor, который поддерживает вызовы нескольких моделей. Отраслевые эксперты предполагают, что у Anthropic все еще отсутствуют необходимые инструменты управления для помощи пользователям в точном определении источников потребления квот. В ответ на дальнейшие запросы средств массовой информации Anthropic хранила молчание.
Связанная статья
 OpenAI запускает консультативную группу по математике и искусственному интеллекту; загадочная модель решает 100 мировых задач за 24 дня
22 сентября компания OpenAI объявила о создании «Консультативной группы по математике и искусственному интеллекту». Штаб-квартира этой независимой структуры, состоящей из девяти математиков, работающих отдельно от OpenAI, расположена в Институте пере
Senspeech X2.5 Twin Stars: первый миллион токенов контекста на периферии, полностью обученный с использованием отечественных вычислительных мощностей
1 сентября wholly-owned дочерняя компания iFLYTEK, Ciyuan Xinghuo, официально запустила и открыла исходный код двух краевых общих больших моделей: Xinghuo X2.5-4B и Xinghuo X2.5-1.7B. Эти модели первыми в своем роде нативно поддерживают длину контекс
Meitun LongCat запускает LoHoSearch, пока оценки BrowseComp падают ниже 30%
Возможности поисковых агентов в значительной степени определялись benchmarkом BrowseComp на протяжении последнего года. Однако этот тест теряет свою актуальность: он обеспечил рост производительности моделей с 30% до 90% всего за десять месяцев, и ег
Рекомендации по связанным специальным темам
письмо
 Инструменты переписывания с помощью ИИ для деловой речи: превращаем сложные тексты в более понятные
В 2026 году на платформе XIX.AI представлены самые современные, лучшие и высоко оценённые инструменты для переработки текста с использованием ИИ, предназначенные для деловой переписки! В этом тщательно отобранном списке собраны мощные решения, способные кардинально улучшить качество текста, прошедшие реальные тестирования в условиях практического использования. Получите бесплатное сравнение версий с платной и определите, какой вариант лучше всего подходит вашим потребностям. Ознакомьтесь с предложениями прямо сейчас, чтобы найти идеальный инструмент и повысить эффективность своей деловой коммуникации с помощью ИИ.
 13 инструментов
 xix.ai
Музыкальная композиция
Инструменты для создания песен с помощью ИИ: идеи к текстам и мелодиям
В 2026 году на платформе XIX.AI собраны лучшие и наиболее высоко оценённые инструменты для создания песен с использованием ИИ, предназначенные для поиска идей к текстам и мелодиям. В этот тщательно отобранный набор входят мощные решения, прошедшие строгие тестирования в реальных условиях, которые позволяют давать точные предложения по текстам и мелодиям. Получите бесплатное сравнение бесплатных и платных версий, ознакомьтесь с подробными рейтингами и откройте для себя инструменты, которые значительно улучшат ваш творческий процесс. Исследуйте ассортимент прямо сейчас, чтобы найти оптимальный вариант для ваших нужд!
8 инструментов
xix.ai
Здоровье и благополучие
Приложения для планирования питания с ChatGPT: отслеживание макронутриентов, составление списков покупок и еженедельное приготовление еды
2026: Лучшие приложения для планирования питания с ChatGPT — подборка самых популярных и мощных инструментов, которые кардинально изменят ваш подход к отслеживанию макроэлементов, составлению списков покупок и еженедельному приготовлению еды. XIX.AI публикует еженедельно обновляемый рейтинг, основанный на реальных тестах, включая подробное сравнение бесплатных и платных версий. Найдите свой идеальный инструмент для повышения продуктивности и воспользуйтесь преимуществами ИИ уже сегодня. Узнайте больше прямо сейчас!
9 инструментов
xix.ai
Создание видео
Инструменты для создания сценариев видео с использованием ИИ для короткоформатного контента
2026: Лучшие и самые популярные инструменты для создания сценариев видео с помощью ИИ для короткоформатного контента! XIX.AI подготовил подборку мощных, революционных инструментов, которые обязательно стоит попробовать и которые прошли тщательные тесты в реальных условиях. Здесь вы найдете подробные рейтинги, обновляемые еженедельно, сравнение бесплатных и платных версий, а также полезные рекомендации, которые помогут вам повысить продуктивность и использовать преимущества ИИ при создании высококачественного короткометражного контента. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент для себя!
10 инструментов
xix.ai
Создание комиксов
Инструменты для создания комикс-панелей с помощью ИИ для повествований в стиле сториборда
2026: лучшие современные инструменты на базе ИИ для создания комикс-панелей в стиле сториборда! В этой тщательно отобранной коллекции представлены мощные революционные решения, которые помогут творцам повысить эффективность написания сценариев и преодолеть творческие препятствия. Здесь вы найдёте подробное сравнение бесплатных и платных версий, результаты реальных тестов и официальные рейтинги, которые помогут вам сделать правильный выбор. XIX.AI также предлагает мнения экспертов. Изучите подборку прямо сейчас, чтобы найти идеальный инструмент для воплощения ярких историй в жизнь! 238 символов
9 инструментов
xix.ai
Создание видео
Лучшие инструменты для создания видео с помощью ИИ для короткого контента
В тщательно подобранной подборке XIX.AI представлены 20 лучших и самых популярных инструментов 2026 года для генерации видео с помощью ИИ, предназначенных для создания короткого контента. Эти мощные, революционные инструменты прошли тщательные тесты в реальных условиях; мы подготовили для вас исчерпывающее сравнение бесплатных и платных версий, а также подробный рейтинг, чтобы помочь вам найти идеальный вариант. Независимо от того, нужно ли вам быстро создавать высококачественные короткие видеоролики или повысить свою продуктивность при выполнении различных задач, эти решения, которые обязательно стоит попробовать, дают выдающиеся результаты. Ознакомьтесь с ними прямо сейчас, чтобы найти свой идеальный инструмент и раскрыть все преимущества ИИ.
9 инструментов
xix.ai

 Комментарии (0)
Многие пользователи Claude недавно сообщили в социальных сетях о том, что их квоты на использование быстро исчерпываются без какой-либо активной деятельности. Расследование Anthropic показало, что хакеры получили несанкционированный доступ к учетным записям пользователей, крадя сеансы входа с помощью вредоносного ПО, а затем использовали ценные квоты на вызовы жертв.
Нарушение безопасности было впервые выявлено Грантом Д’Арси, независимым консультантом по искусственному интеллекту из Восточного Суссекса (Великобритания), 4 августа. Хотя он не работал активно, использование его аккаунта Claude Max 20x продолжало расти. На следующий день он отключил все инструменты, подключенные к Claude, приостановил запланированные задачи и функции облачного выполнения и заметил, что использование все равно скакнуло с 45% до 55%, даже когда локально не выполнялись задачи Claude Code.
После обращения в службу поддержки Anthropic компания признала аномалию, приостановила его платную учетную запись, отозвала все сеансы входа и серверные токены Claude Code, а также выдала возврат средств в размере £44.49 за оставшийся период подписки. Подписка Claude Max 20x стоит до $200 в месяц. Эта внезапная приостановка сильно повлияла на Д’Арси, который ведет собственный бизнес и полагается на ИИ, чтобы помочь малым и средним предприятиям разворачивать интеллектуальных агентов для автоматического извлечения заказов на покупку и ввода их в финансовые системы, а также для повседневной административной работы, дизайна веб-сайтов и программирования.
После тщательного расследования Anthropic проинформировала Д’Арси, что злоумышленник использовал утеченный ключ сеанса Claude для генерации несанкционированных токенов OAuth для Claude Code. Компания обнаружила, что его учетная запись, по-видимому, использовалась подозрительным сторонним сервисом для обработки задач других пользователей, хотя они не смогли определить, как злоумышленник изначально получил доступ. TechCrunch отметил, что поскольку текущая система обслуживания клиентов Anthropic отображает только общее использование, она не может предоставить детализированные записи, что означает, что такое злоупотребление может оставаться незамеченным в течение месяцев.
По мере того как инцидент распространялся по таким сообществам, как Reddit и GitHub, появлялось больше жертв. Некоторые пользователи сообщили, что их учетные записи были автоматически обновлены и им начислялись платежи без согласия, при этом использование мгновенно скакнуло с нуля до 100%; другие отметили, что отправка всего нескольких запросов и выполнение одного поиска в интернете потребляли почти половину их квоты за 12 минут; некоторые даже утверждали, что их дневные квоты были исчерпаны после трех дней бездействия подряд.
Несколько пользователей поделились электронными письмами с напоминанием о безопасности от Anthropic, в которых указывалось, что компания недавно обнаружила злоумышленников, использующих распространенное вредоносное ПО для кражи паролей, данных сеансов и учетных данных входа, хранящихся на компьютерах пользователей. Anthropy заявила, что при обнаружении подозрительной активности они принудительно выводят пользователей из системы, отзывают авторизацию и предоставляют возвраты средств в соответствующих случаях. Они также посоветовали пользователям проверить свои устройства на наличие инфекции, отметив, что такое вредоносное ПО часто распространяется через неофициальные загрузки или вредоносную рекламу. Однако Д’Арси не получил это предупреждение о безопасности и не нашел никаких доказательств того, что его компьютер был скомпрометирован.
Примерно через две недели после того, как его учетная запись вернулась в нормальное состояние, сославшись на неудовлетворенность медленным процессом разрешения проблемы и отсутствием детализированных разбивок использования, Д’Арси решил отменить свою подписку и переключился на Cursor, который поддерживает вызовы нескольких моделей. Отраслевые эксперты предполагают, что у Anthropic все еще отсутствуют необходимые инструменты управления для помощи пользователям в точном определении источников потребления квот. В ответ на дальнейшие запросы средств массовой информации Anthropic хранила молчание.








 OpenAI запускает консультативную группу по математике и искусственному интеллекту; загадочная модель решает 100 мировых задач за 24 дня
22 сентября компания OpenAI объявила о создании «Консультативной группы по математике и искусственному интеллекту». Штаб-квартира этой независимой структуры, состоящей из девяти математиков, работающих отдельно от OpenAI, расположена в Институте пере
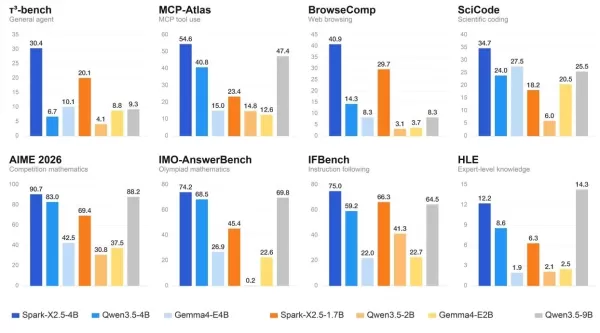 Senspeech X2.5 Twin Stars: первый миллион токенов контекста на периферии, полностью обученный с использованием отечественных вычислительных мощностей
1 сентября wholly-owned дочерняя компания iFLYTEK, Ciyuan Xinghuo, официально запустила и открыла исходный код двух краевых общих больших моделей: Xinghuo X2.5-4B и Xinghuo X2.5-1.7B. Эти модели первыми в своем роде нативно поддерживают длину контекс
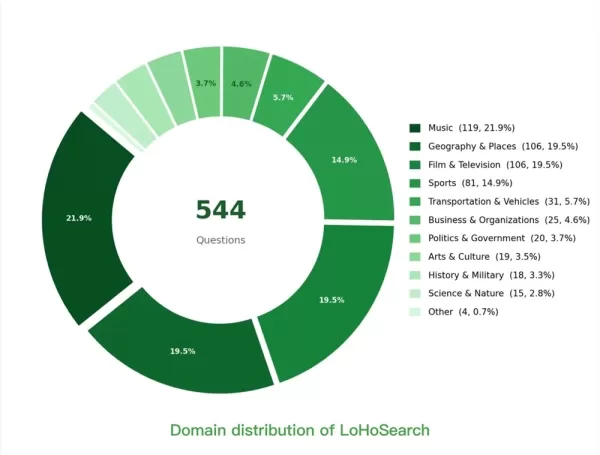 Meitun LongCat запускает LoHoSearch, пока оценки BrowseComp падают ниже 30%
Возможности поисковых агентов в значительной степени определялись benchmarkом BrowseComp на протяжении последнего года. Однако этот тест теряет свою актуальность: он обеспечил рост производительности моделей с 30% до 90% всего за десять месяцев, и ег
В 2026 году на платформе XIX.AI представлены самые современные, лучшие и высоко оценённые инструменты для переработки текста с использованием ИИ, предназначенные для деловой переписки! В этом тщательно отобранном списке собраны мощные решения, способные кардинально улучшить качество текста, прошедшие реальные тестирования в условиях практического использования. Получите бесплатное сравнение версий с платной и определите, какой вариант лучше всего подходит вашим потребностям. Ознакомьтесь с предложениями прямо сейчас, чтобы найти идеальный инструмент и повысить эффективность своей деловой коммуникации с помощью ИИ.
13 инструментов
xix.ai

В 2026 году на платформе XIX.AI собраны лучшие и наиболее высоко оценённые инструменты для создания песен с использованием ИИ, предназначенные для поиска идей к текстам и мелодиям. В этот тщательно отобранный набор входят мощные решения, прошедшие строгие тестирования в реальных условиях, которые позволяют давать точные предложения по текстам и мелодиям. Получите бесплатное сравнение бесплатных и платных версий, ознакомьтесь с подробными рейтингами и откройте для себя инструменты, которые значительно улучшат ваш творческий процесс. Исследуйте ассортимент прямо сейчас, чтобы найти оптимальный вариант для ваших нужд!
8 инструментов
xix.ai

2026: Лучшие приложения для планирования питания с ChatGPT — подборка самых популярных и мощных инструментов, которые кардинально изменят ваш подход к отслеживанию макроэлементов, составлению списков покупок и еженедельному приготовлению еды. XIX.AI публикует еженедельно обновляемый рейтинг, основанный на реальных тестах, включая подробное сравнение бесплатных и платных версий. Найдите свой идеальный инструмент для повышения продуктивности и воспользуйтесь преимуществами ИИ уже сегодня. Узнайте больше прямо сейчас!
9 инструментов
xix.ai

2026: Лучшие и самые популярные инструменты для создания сценариев видео с помощью ИИ для короткоформатного контента! XIX.AI подготовил подборку мощных, революционных инструментов, которые обязательно стоит попробовать и которые прошли тщательные тесты в реальных условиях. Здесь вы найдете подробные рейтинги, обновляемые еженедельно, сравнение бесплатных и платных версий, а также полезные рекомендации, которые помогут вам повысить продуктивность и использовать преимущества ИИ при создании высококачественного короткометражного контента. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент для себя!
10 инструментов
xix.ai

2026: лучшие современные инструменты на базе ИИ для создания комикс-панелей в стиле сториборда! В этой тщательно отобранной коллекции представлены мощные революционные решения, которые помогут творцам повысить эффективность написания сценариев и преодолеть творческие препятствия. Здесь вы найдёте подробное сравнение бесплатных и платных версий, результаты реальных тестов и официальные рейтинги, которые помогут вам сделать правильный выбор. XIX.AI также предлагает мнения экспертов. Изучите подборку прямо сейчас, чтобы найти идеальный инструмент для воплощения ярких историй в жизнь! 238 символов
9 инструментов
xix.ai

В тщательно подобранной подборке XIX.AI представлены 20 лучших и самых популярных инструментов 2026 года для генерации видео с помощью ИИ, предназначенных для создания короткого контента. Эти мощные, революционные инструменты прошли тщательные тесты в реальных условиях; мы подготовили для вас исчерпывающее сравнение бесплатных и платных версий, а также подробный рейтинг, чтобы помочь вам найти идеальный вариант. Независимо от того, нужно ли вам быстро создавать высококачественные короткие видеоролики или повысить свою продуктивность при выполнении различных задач, эти решения, которые обязательно стоит попробовать, дают выдающиеся результаты. Ознакомьтесь с ними прямо сейчас, чтобы найти свой идеальный инструмент и раскрыть все преимущества ИИ.
9 инструментов
xix.ai












