


 家
Anthropic、ユーザーがアクセスを失った後、Claudeアカウントがハッキングされたことを確認
複数のClaudeユーザーが、アクティブな利用がないにもかかわらず、アカウントのクォータが急速に枯渇していることをソーシャルメディアで最近報告しています。Anthropicの調査により、ハッカーが悪性ソフトウェアを通じてログインセッションを窃取し、ユーザーアカウントに不正アクセスした上で、被害者の貴重な呼び出しクォータを悪用していたことが明らかになりました。
この侵害は、イギリス東サセックス在住の独立系AIコンサルタントであるグラント・ダーシー氏によって、8月4日に最初に発見されました。彼は積極的に作業していませんでしたが、Claude Max 20xアカウントの使用量が上昇し続けていました。翌日、彼はClaudeに接続されているすべてのツールを無効化し、スケジュールされたタスクやクラウド実行機能を一時停止しましたが、ローカルでClaude Codeのタスクが実行されていない場合でも、使用量が45%から55%に急騰するのを観察しました。
Anthropicのカスタマーサポートに連絡した後、同社はこの異常を認め、彼の有料アカウントを停止し、すべてのログインセッションおよびサーバー側のClaude Codeトークンを無効化し、残りのサブスクリプション期間分の44.49ポンドを返金しました。Claude Max 20xのサブスクリプション料金は月額最大200ドルです。この突然の停止は、中小企業向けに購買注文を自動的に抽出して財務システムに入力するインテリジェントエージェントのデプロイ、ならびに日常的な事務作業、ウェブサイトデザイン、プログラミングを支援するためにAIに依存して自営業を営むダーシー氏に深刻な影響を与えました。
徹底的な調査の後、Anthropicはダーシー氏に対し、攻撃者が漏洩したClaudeセッションキーを使用して不正なClaude Code OAuthトークンを生成していたことを通知しました。同社は、彼のアカウントが他のユーザーのタスクを処理するために不審なサードパーティサービスによって使用されているように見えることを発見しましたが、攻撃者が当初どのようにアクセスを取得したかは特定できませんでした。TechCrunchは、Anthropicの現在の顧客サービスシステムが総使用量のみを表示するため、明細記録を提供できず、そのような不正使用が数ヶ月間検出されない可能性があることを指摘しました。
この事件がRedditやGitHubなどのコミュニティで広がるにつれて、より多くの被害者が現れました。一部のユーザーは、同意なくアカウントが自動的にアップグレードされ、使用量がゼロから100%に瞬間的に跳ね上がったと報告しました。他のユーザーは、プロンプトを数回送信してウェブ検索を1回実行するだけで、12分以内にクォータのほぼ半分が消費されたことに気づきました。さらに、何人かのユーザーは、3日間アイドル状態だった後に日次クォータが枯渇したと主張しました。
複数のユーザーは、Anthropicからのセキュリティ注意事項の電子メールを共有しました。これによると、同社は最近、攻撃者が一般的な情報窃取マルウェアを使用して、ユーザーのコンピュータに保存されたパスワード、セッションデータ、ログイン資格情報を収集していることを発見しました。Anthropicは、不審な活動が検出された場合、ユーザーを強制的にログアウトさせ、権限を取り消し、適切に返金を行うと述べています。また、ユーザーに対してデバイスの感染確認をアドバイスし、そのようなマルウェアはしばしば非公式のダウンロードや悪意のある広告を通じて拡散すると指摘しました。しかし、ダーシー氏はこのセキュリティアラートを受け取っておらず、彼のコンピュータが侵害された証拠は見つかっていません。
アカウントが正常に戻ってから約2週間後、解決プロセスの遅さおよび詳細な使用内訳の欠如に対する不満から、ダーシー氏はサブスクリプションをキャンセルし、マルチモデル呼び出しをサポートするCursorに切り替えました。業界関係者は、Anthropicがまだクォータ消費のソースを正確に特定するのをユーザーが支援する必要な管理ツールを欠いていると示唆しています。さらなるメディアの問い合わせに対し、Anthropicは沈黙を守っています。
関連記事
 OpenAI、数学およびAI諮問グループを設立;謎のモデルが24日間で100の世界的な問題を解決
9月22日、OpenAIは「数学と人工知能に関する諮問グループ」の設立を発表した。プリンストンの高等研究所を本部とするこの独立した機関は、OpenAIとは別に活動する9人の数学者で構成されている。さらに注目すべきは、8月28日から学習を開始した謎のモデルが、論争の的となっているナビエ-ストークス千年賞問題を含む、さまざまな数学分野における100以上の長年の未解決問題の解決に成功したとOpenAIが明らかにした点である。数学者たちは急速な進歩に驚愕し、学術的な開示に関する内部議論が巻き起こって
Senspeech X2.5 Twin Stars:エッジにおける初の百万トークンコンテキスト、国内の計算資源で完全にトレーニング済み
9月1日、iFLYTEKの完全子会社であるCiyuan Xinghuoは、2つのエッジ側向け汎用大規模モデル「Xinghuo X2.5-4B」と「Xinghuo X2.5-1.7B」を正式にリリースし、オープンソース化しました。これらのモデルは、最大100万トークンのコンテキスト長をネイティブにサポートする初のモデルであり、モデル重み、コードリポジトリ、デプロイメントドキュメントへの完全なアクセスを提供します。100万レベルのコンテキストサポート、小規模モデルでも「書籍全体を読める」両モデルはハ
Meitun LongCat、LoHoSearchをリリース、BrowseCompのスコアが30%を下回る
過去1年間、検索エージェントの能力は主にBrowseCompによって定義されてきました。しかし、このベンチマークはその関連性を失いつつあります——わずか10ヶ月でモデルの性能を30%から90%へと引き上げましたが、その価値は急速に低下しています。7月17日、MeituanのLongCatは、検索エージェント開発における意味のある進捗を再点火するために設計された、より厳格な評価であるLoHoSearchを発表しました。LoHoSearchの課題は手動で作成されたものではなく、762万のエンティティ
関連特集おすすめ
書き込み
 ビジネスライティング向けのAIリライトツール:分かりにくい文章をより明確なものに
2026年最新かつ最も優れ、高評価を得ているビジネスライティング用AIリライトツールがXIX.AIで登場しました!こちらの厳選された一覧には、実際の業務で試験的に使用され、分かりにくい文章をより明確にし、執筆効率を向上させる強力で革新的なツールが揃っています。無料版と有料版の比較情報をご覧いただき、ご自身のニーズに合ったオプションを見つけてみましょう。今すぐチェックして、最適なツールを発見し、ビジネスコミュニケーションにおけるAI活用の強みを引き出しましょう。
 13 ツール
 xix.ai
作曲
歌詞やメロディのアイデアを生み出すためのAIソングライティングツール
2026年最新で最も優れ、評価の高いAIソングライティングツールがXIX.AIに集結しました。歌詞やメロディのアイデアを生み出すための強力かつ革新的な機能を備えたこれらのツールは、厳格な実際の環境でのテストを経て、正確な提案を行います。無料版と有料版の比較情報や詳細なランキングを確認し、あなたのクリエイティブワークフローを大幅に向上させることができる必見のツールを発見してください。今すぐ探索して、ご自身のニーズに最適なものを見つけましょう!
8 ツール
xix.ai
健康とウェルネス
マクロ栄養素の管理、買い物リスト、週単位の食事準備に役立つChatGPT対応の献立管理アプリ
2026年最新・最高のChatGPT対応食事計画アプリ。マクロ栄養素の管理、買い物リストの作成、週単位の食事準備に役立つ、高評価で必試の厳選された画期的なツール。XIX.AIは、実地テストに基づく毎週更新のランキングを提供しており、無料版と有料版の比較詳細も掲載しています。生産性を高め、AIの力を最大限に活用するための最適なツールを今すぐ見つけましょう。今すぐチェック!
9 ツール
xix.ai
動画作成
ショートフォームコンテンツ向けのAI動画スクリプト作成ツール
2026年版:ショートフォームコンテンツ向け、最新・最高評価のAI動画スクリプトツール! XIX.AIは、厳格な実地テストを経て選りすぐった、強力で業界に革命をもたらす「必試」ツールのコレクションを厳選しました。 毎週更新される詳細なランキング、無料版と有料版の比較情報、そして高品質なショートフォームコンテンツ制作における生産性を向上させ、AIの真価を引き出すためのヒントをご覧いただけます。今すぐチェックして、あなたにぴったりのツールを見つけましょう!
10 ツール
xix.ai
漫画制作
ストーリーボード形式の物語作成のためのAIコミックパネル作成ツール
2026年版:ストーリーボード形式の物語制作に最適なAIコミックパネルツール!この厳選された高評価ツール集には、クリエイターの執筆効率を高め、制作上のボトルネックを解消する、画期的なソリューションが満載です。 無料版と有料版の詳細な比較、実地テスト、公式ランキングなど、ツール選びの参考になる情報が満載です。XIX.AIによる専門家の見解も掲載されています。今すぐチェックして、生き生きとした物語を形にするあなたにぴったりのツールを見つけましょう! 238文字
9 ツール
xix.ai
動画作成
ショートコンテンツ用のベストなAI動画生成ツール
2026年最新のベストトップ評価AI動画生成ツールが、XIX.AIの厳選コレクションに登場しました。これらの強力なゲームチェンジャーツールは、厳格な実世界テストを経ており、包括的な無料対有料比較と詳細なランキングを特徴とし、最適なオプションを見つけるお手伝いをします。高品質なショートビデオを迅速に作成する必要がある場合でも、さまざまなタスクで生産性を向上させたい場合でも、これらの必須ソリューションは優れた結果を提供します。今すぐ探索して、理想のツールを発見し、AIの優位性を解き放ちましょう。
9 ツール
xix.ai

 コメント (0)
0/500
複数のClaudeユーザーが、アクティブな利用がないにもかかわらず、アカウントのクォータが急速に枯渇していることをソーシャルメディアで最近報告しています。Anthropicの調査により、ハッカーが悪性ソフトウェアを通じてログインセッションを窃取し、ユーザーアカウントに不正アクセスした上で、被害者の貴重な呼び出しクォータを悪用していたことが明らかになりました。
この侵害は、イギリス東サセックス在住の独立系AIコンサルタントであるグラント・ダーシー氏によって、8月4日に最初に発見されました。彼は積極的に作業していませんでしたが、Claude Max 20xアカウントの使用量が上昇し続けていました。翌日、彼はClaudeに接続されているすべてのツールを無効化し、スケジュールされたタスクやクラウド実行機能を一時停止しましたが、ローカルでClaude Codeのタスクが実行されていない場合でも、使用量が45%から55%に急騰するのを観察しました。
Anthropicのカスタマーサポートに連絡した後、同社はこの異常を認め、彼の有料アカウントを停止し、すべてのログインセッションおよびサーバー側のClaude Codeトークンを無効化し、残りのサブスクリプション期間分の44.49ポンドを返金しました。Claude Max 20xのサブスクリプション料金は月額最大200ドルです。この突然の停止は、中小企業向けに購買注文を自動的に抽出して財務システムに入力するインテリジェントエージェントのデプロイ、ならびに日常的な事務作業、ウェブサイトデザイン、プログラミングを支援するためにAIに依存して自営業を営むダーシー氏に深刻な影響を与えました。
徹底的な調査の後、Anthropicはダーシー氏に対し、攻撃者が漏洩したClaudeセッションキーを使用して不正なClaude Code OAuthトークンを生成していたことを通知しました。同社は、彼のアカウントが他のユーザーのタスクを処理するために不審なサードパーティサービスによって使用されているように見えることを発見しましたが、攻撃者が当初どのようにアクセスを取得したかは特定できませんでした。TechCrunchは、Anthropicの現在の顧客サービスシステムが総使用量のみを表示するため、明細記録を提供できず、そのような不正使用が数ヶ月間検出されない可能性があることを指摘しました。
この事件がRedditやGitHubなどのコミュニティで広がるにつれて、より多くの被害者が現れました。一部のユーザーは、同意なくアカウントが自動的にアップグレードされ、使用量がゼロから100%に瞬間的に跳ね上がったと報告しました。他のユーザーは、プロンプトを数回送信してウェブ検索を1回実行するだけで、12分以内にクォータのほぼ半分が消費されたことに気づきました。さらに、何人かのユーザーは、3日間アイドル状態だった後に日次クォータが枯渇したと主張しました。
複数のユーザーは、Anthropicからのセキュリティ注意事項の電子メールを共有しました。これによると、同社は最近、攻撃者が一般的な情報窃取マルウェアを使用して、ユーザーのコンピュータに保存されたパスワード、セッションデータ、ログイン資格情報を収集していることを発見しました。Anthropicは、不審な活動が検出された場合、ユーザーを強制的にログアウトさせ、権限を取り消し、適切に返金を行うと述べています。また、ユーザーに対してデバイスの感染確認をアドバイスし、そのようなマルウェアはしばしば非公式のダウンロードや悪意のある広告を通じて拡散すると指摘しました。しかし、ダーシー氏はこのセキュリティアラートを受け取っておらず、彼のコンピュータが侵害された証拠は見つかっていません。
アカウントが正常に戻ってから約2週間後、解決プロセスの遅さおよび詳細な使用内訳の欠如に対する不満から、ダーシー氏はサブスクリプションをキャンセルし、マルチモデル呼び出しをサポートするCursorに切り替えました。業界関係者は、Anthropicがまだクォータ消費のソースを正確に特定するのをユーザーが支援する必要な管理ツールを欠いていると示唆しています。さらなるメディアの問い合わせに対し、Anthropicは沈黙を守っています。








 OpenAI、数学およびAI諮問グループを設立;謎のモデルが24日間で100の世界的な問題を解決
9月22日、OpenAIは「数学と人工知能に関する諮問グループ」の設立を発表した。プリンストンの高等研究所を本部とするこの独立した機関は、OpenAIとは別に活動する9人の数学者で構成されている。さらに注目すべきは、8月28日から学習を開始した謎のモデルが、論争の的となっているナビエ-ストークス千年賞問題を含む、さまざまな数学分野における100以上の長年の未解決問題の解決に成功したとOpenAIが明らかにした点である。数学者たちは急速な進歩に驚愕し、学術的な開示に関する内部議論が巻き起こって
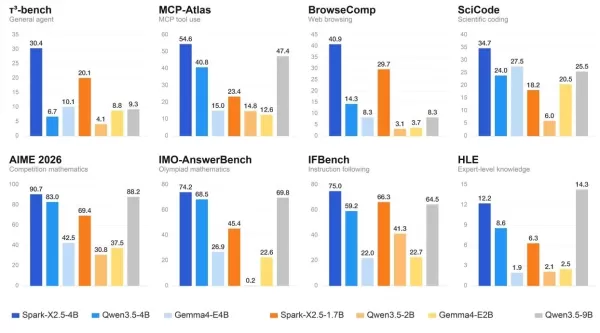 Senspeech X2.5 Twin Stars:エッジにおける初の百万トークンコンテキスト、国内の計算資源で完全にトレーニング済み
9月1日、iFLYTEKの完全子会社であるCiyuan Xinghuoは、2つのエッジ側向け汎用大規模モデル「Xinghuo X2.5-4B」と「Xinghuo X2.5-1.7B」を正式にリリースし、オープンソース化しました。これらのモデルは、最大100万トークンのコンテキスト長をネイティブにサポートする初のモデルであり、モデル重み、コードリポジトリ、デプロイメントドキュメントへの完全なアクセスを提供します。100万レベルのコンテキストサポート、小規模モデルでも「書籍全体を読める」両モデルはハ
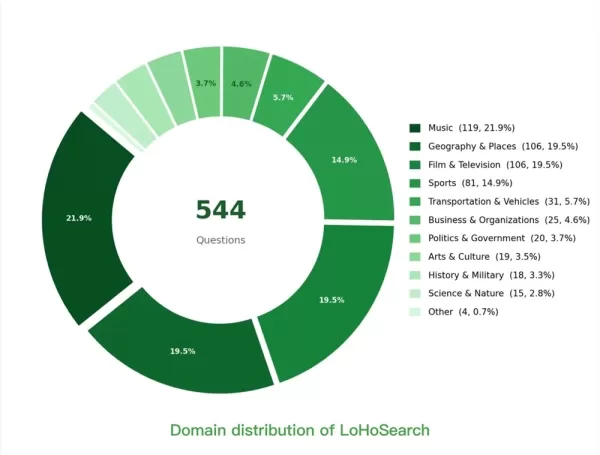 Meitun LongCat、LoHoSearchをリリース、BrowseCompのスコアが30%を下回る
過去1年間、検索エージェントの能力は主にBrowseCompによって定義されてきました。しかし、このベンチマークはその関連性を失いつつあります——わずか10ヶ月でモデルの性能を30%から90%へと引き上げましたが、その価値は急速に低下しています。7月17日、MeituanのLongCatは、検索エージェント開発における意味のある進捗を再点火するために設計された、より厳格な評価であるLoHoSearchを発表しました。LoHoSearchの課題は手動で作成されたものではなく、762万のエンティティ
2026年最新かつ最も優れ、高評価を得ているビジネスライティング用AIリライトツールがXIX.AIで登場しました!こちらの厳選された一覧には、実際の業務で試験的に使用され、分かりにくい文章をより明確にし、執筆効率を向上させる強力で革新的なツールが揃っています。無料版と有料版の比較情報をご覧いただき、ご自身のニーズに合ったオプションを見つけてみましょう。今すぐチェックして、最適なツールを発見し、ビジネスコミュニケーションにおけるAI活用の強みを引き出しましょう。
13 ツール
xix.ai

2026年最新で最も優れ、評価の高いAIソングライティングツールがXIX.AIに集結しました。歌詞やメロディのアイデアを生み出すための強力かつ革新的な機能を備えたこれらのツールは、厳格な実際の環境でのテストを経て、正確な提案を行います。無料版と有料版の比較情報や詳細なランキングを確認し、あなたのクリエイティブワークフローを大幅に向上させることができる必見のツールを発見してください。今すぐ探索して、ご自身のニーズに最適なものを見つけましょう!
8 ツール
xix.ai

2026年最新・最高のChatGPT対応食事計画アプリ。マクロ栄養素の管理、買い物リストの作成、週単位の食事準備に役立つ、高評価で必試の厳選された画期的なツール。XIX.AIは、実地テストに基づく毎週更新のランキングを提供しており、無料版と有料版の比較詳細も掲載しています。生産性を高め、AIの力を最大限に活用するための最適なツールを今すぐ見つけましょう。今すぐチェック!
9 ツール
xix.ai

2026年版:ショートフォームコンテンツ向け、最新・最高評価のAI動画スクリプトツール! XIX.AIは、厳格な実地テストを経て選りすぐった、強力で業界に革命をもたらす「必試」ツールのコレクションを厳選しました。 毎週更新される詳細なランキング、無料版と有料版の比較情報、そして高品質なショートフォームコンテンツ制作における生産性を向上させ、AIの真価を引き出すためのヒントをご覧いただけます。今すぐチェックして、あなたにぴったりのツールを見つけましょう!
10 ツール
xix.ai

2026年版:ストーリーボード形式の物語制作に最適なAIコミックパネルツール!この厳選された高評価ツール集には、クリエイターの執筆効率を高め、制作上のボトルネックを解消する、画期的なソリューションが満載です。 無料版と有料版の詳細な比較、実地テスト、公式ランキングなど、ツール選びの参考になる情報が満載です。XIX.AIによる専門家の見解も掲載されています。今すぐチェックして、生き生きとした物語を形にするあなたにぴったりのツールを見つけましょう! 238文字
9 ツール
xix.ai

2026年最新のベストトップ評価AI動画生成ツールが、XIX.AIの厳選コレクションに登場しました。これらの強力なゲームチェンジャーツールは、厳格な実世界テストを経ており、包括的な無料対有料比較と詳細なランキングを特徴とし、最適なオプションを見つけるお手伝いをします。高品質なショートビデオを迅速に作成する必要がある場合でも、さまざまなタスクで生産性を向上させたい場合でも、これらの必須ソリューションは優れた結果を提供します。今すぐ探索して、理想のツールを発見し、AIの優位性を解き放ちましょう。
9 ツール
xix.ai












