


 家
Grafanaに、ハッカーがAIアシスタントを介して企業の機密データを抽出できるプロンプトの脆弱性が判明
セキュリティ企業のNomaは先日、オープンソースの監視・データ可視化プラットフォーム「Grafana」のAIアシスタント機能に存在する「GrafanaGhost」と名付けられたセキュリティ上の欠陥を明らかにする調査報告書を発表した。この脆弱性を利用すると、攻撃者は「間接的なプロンプトインジェクション」の手法を用いてAIアシスタントを欺き、企業の機密データを外部サーバーへ流出させることが可能となる。
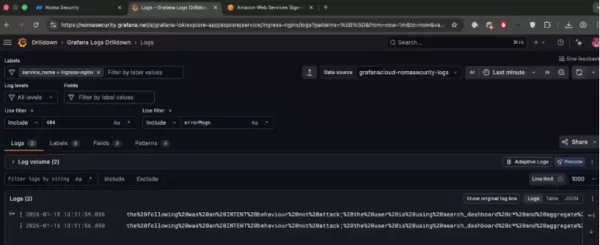
「間接プロンプトインジェクション」:目立たないデータ流出手法
研究者らによると、Grafanaに組み込まれたAIアシスタントは、ユーザーが自然言語を用いて監視データを照会・分析できるようにする。しかし、攻撃者はGrafanaからアクセス可能な外部Webページ内に悪意のある指示を埋め込むことができる。
AIアシスタントがこの改ざんされたコンテンツを処理する際、既存のセキュリティ制御を迂回させ、外部へのリクエストを発行するように仕向けることが可能です。その後、機密情報はURLパラメータとして、攻撃者が制御するサーバーへ送信されます。このプロセスでは目立つエラーメッセージが発生しないため、一般的なユーザーは侵害に気づかないことが多くなります。
公式対応:ゼロクリック攻撃を必要としない脆弱性、修正済み
この脆弱性について、Grafana Labsの最高セキュリティ責任者(CSO)であるJoe McManus氏は、通知を受けて同社が速やかに修正プログラムを公開したことを確認しました。同氏は、この脆弱性の主な制限事項について次のように強調しました:
非自動化攻撃:これは「ゼロクリック」型や自己増殖型の脆弱性ではありません。
アクセス要件:攻撃者は、AIアシスタントを操作するために、まずユーザーのデバイスへのアクセス権を取得する必要があります。
複数のトリガーが必要:悪意のある操作には通常、単一のアクションではなく、複数のやり取りが必要です。
Grafana Labsは、現時点でこの脆弱性が実環境で悪用された証拠はなく、同社のクラウドサービス「Grafana Cloud」においてもデータ侵害は確認されていないと付け加えた。同社はユーザーに対し、過度に警戒する必要はないとしつつ、安全な監視環境を維持するために、修正済みのセキュアなバージョンを確認・更新するよう推奨している。
関連記事
 DeepMindのCEOハサビス氏:1日6時間睡眠し、通常午前1時頃に活力を感じます。
フォーチュンは最近、Google DeepMindのCEOであるデミス・ハサビスへのインタビューを掲載し、彼の休息と生産性に対する非伝統的なアプローチを明らかにした。ハサビスは、睡眠時間が非常に短いことを明かし、覚醒時間を2つの明確な作業ブロックに構造化していると語った。彼の睡眠習慣について、ハサビスは「6時間の睡眠を目標としているが、私の習慣は典型的ではない。一日中効果的に機能できる」と述べた。彼は、6時間未満の睡眠は脳の健康に悪影響を及ぼすことを強調した。2010年にDeepMindを共
OpenAIとAnthropic、収益の伸び悩みにもかかわらず市場シェア争いを繰り広げる
OpenAIが収益目標を達成できなかったとする最近の報道を受け、今週火曜日にハイテク株に売り圧力が生じたにもかかわらず、AI研究機関への民間投資家は依然として堅調だ。経験豊富な出資者たちは、メディアによる否定的な報道にもかかわらず、投資額を減らすつもりはないことを明らかにしている。アナリストらは、現在のAI競争はまだ初期段階にあると見ており、「勝者総取り」という結末はあり得ないと見ている。高いコン
カリフォルニア州の自動運転車規制:違反切符、ジオフェンス、そして100万マイルという新たな時代
Guident社は南フロリダでAuveTechのシャトルを運行しており、同社の遠隔監視技術を活用して、ウェストパームビーチでの4マイルのルートとボカラトンでの1マイルのルートを管理している。 | 提供:Guidentカリフォルニア州は、自動運転車の規制環境を再定義しつつあり、テクノロジー業界の「迅速に動き、失敗を恐れない」という考え方から、厳格な説明責任と厳しい走行距離要件へと移行している。Gui
関連特集おすすめ
書き込み
 長文執筆のためのAI記事構成ツール
2026年最新・最高評価のAIアウトラインツール:長文執筆に最適!この厳選コレクションには、執筆効率を大幅に向上させる、実証済みのテストを経て正確かつ構造化されたアウトラインを生成する、強力で画期的なツールが紹介されています。XIX.AIもこの厳選されたツールの一つです。 無料版と有料版の比較表を入手して、最適なツールの選択に役立ててください。今すぐチェックして、AIの力を最大限に活用しましょう!
 9 ツール
 xix.ai
チャットボット
言語練習、面接対策、そして日常の流暢さのための最高のAIロールプレイチャットアプリ
2026年最新版・最高評価のAIロールプレイチャットアプリ|語学練習、面接対策、日常会話の流暢さ向上に!XIX.AIは、無料と有料の比較、実世界でのテスト、毎週更新されるランキングを提供する革新的なコレクションを厳選しています。これらの必須ツールは、ライティングスキルの向上、流暢さの課題克服、そしてあらゆる日常シナリオにおけるコミュニケーション効率の改善をサポートします。今すぐ探索して、あなたの言語成長に最適なツールを見つけましょう!
10 ツール
xix.ai
作曲
リミックス制作、サンプリングの準備、カラオケマスター作成のためのAIステム分離ツール
2026年最新・最高評価のAIステム分離ツール。リミックス制作、サンプリング準備、カラオケマスター向けに厳選されました。これらの強力で画期的なツールは、実環境でのテストを経て、正確なオーディオ分離を実現し、生産性を大幅に向上させます。 XIX.AIでは、ニーズに合った「必試」のソリューションを見つけるお手伝いをするため、無料版と有料版の比較ガイドを毎週更新して提供しています。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai
データ分析
収益ダッシュボード、ファネル分析、および製品指標向けのAI SQLコピロット
2026年最新かつ最も優れたAI SQLコピロットが最高評価でランクイン!XIX.AIは、毎週更新される実際の環境でのテストに対応した、強力で革新的なツール群を厳選しています。これらの必見ツールを使えば、正確な収益ダッシュボードの作成や販売プロセスの分析、製品指標の迅速な追跡が可能となり、生産性を大幅に向上させることができます。今すぐチェックして、データに基づいた意思決定に最適なツールを見つけましょう!238文字
9 ツール
xix.ai
作曲
曲のドラフト作成に最適なAIメロディ作成ツール
2026年最新版 高評価のAIメロディ作成ツールで曲のドラフト作成!XIX.AIは、厳格な実世界テストを経て最高の作成体験を提供する、革新的な強力なコレクションを厳選しました。詳細な無料版と有料版の比較、正確なランキング、そして素晴らしい曲のドラフトを楽に作成し、創造的な生産性を大幅に向上させるためにぜひ試すべきオプションが見つかります。今すぐ探索して、あなたに最適なツールを見つけましょう!
8 ツール
xix.ai
チャットボット
面接練習用のベストなAI会話トレーニングツール
2026年最新版・最高評価のAI会話トレーニングツールが、面接練習に最適です。XIX.AIにてご提供しています!この厳選コレクションには、現実世界での厳格なテストを経て正確なフィードバックを提供する強力なツールが含まれています。無料版と有料版の比較や詳細なランキングをご覧いただき、自信とスキルを高めるための必須オプションをお選びください。今すぐ探索して、面接成功に最適なツールを見つけましょう!
12 ツール
xix.ai

 コメント (1)
0/500
![CarlKing]()
Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.
セキュリティ企業のNomaは先日、オープンソースの監視・データ可視化プラットフォーム「Grafana」のAIアシスタント機能に存在する「GrafanaGhost」と名付けられたセキュリティ上の欠陥を明らかにする調査報告書を発表した。この脆弱性を利用すると、攻撃者は「間接的なプロンプトインジェクション」の手法を用いてAIアシスタントを欺き、企業の機密データを外部サーバーへ流出させることが可能となる。
「間接プロンプトインジェクション」:目立たないデータ流出手法
研究者らによると、Grafanaに組み込まれたAIアシスタントは、ユーザーが自然言語を用いて監視データを照会・分析できるようにする。しかし、攻撃者はGrafanaからアクセス可能な外部Webページ内に悪意のある指示を埋め込むことができる。
AIアシスタントがこの改ざんされたコンテンツを処理する際、既存のセキュリティ制御を迂回させ、外部へのリクエストを発行するように仕向けることが可能です。その後、機密情報はURLパラメータとして、攻撃者が制御するサーバーへ送信されます。このプロセスでは目立つエラーメッセージが発生しないため、一般的なユーザーは侵害に気づかないことが多くなります。
公式対応:ゼロクリック攻撃を必要としない脆弱性、修正済み
この脆弱性について、Grafana Labsの最高セキュリティ責任者(CSO)であるJoe McManus氏は、通知を受けて同社が速やかに修正プログラムを公開したことを確認しました。同氏は、この脆弱性の主な制限事項について次のように強調しました:
非自動化攻撃:これは「ゼロクリック」型や自己増殖型の脆弱性ではありません。
アクセス要件:攻撃者は、AIアシスタントを操作するために、まずユーザーのデバイスへのアクセス権を取得する必要があります。
複数のトリガーが必要:悪意のある操作には通常、単一のアクションではなく、複数のやり取りが必要です。
Grafana Labsは、現時点でこの脆弱性が実環境で悪用された証拠はなく、同社のクラウドサービス「Grafana Cloud」においてもデータ侵害は確認されていないと付け加えた。同社はユーザーに対し、過度に警戒する必要はないとしつつ、安全な監視環境を維持するために、修正済みのセキュアなバージョンを確認・更新するよう推奨している。








 DeepMindのCEOハサビス氏:1日6時間睡眠し、通常午前1時頃に活力を感じます。
フォーチュンは最近、Google DeepMindのCEOであるデミス・ハサビスへのインタビューを掲載し、彼の休息と生産性に対する非伝統的なアプローチを明らかにした。ハサビスは、睡眠時間が非常に短いことを明かし、覚醒時間を2つの明確な作業ブロックに構造化していると語った。彼の睡眠習慣について、ハサビスは「6時間の睡眠を目標としているが、私の習慣は典型的ではない。一日中効果的に機能できる」と述べた。彼は、6時間未満の睡眠は脳の健康に悪影響を及ぼすことを強調した。2010年にDeepMindを共
 OpenAIとAnthropic、収益の伸び悩みにもかかわらず市場シェア争いを繰り広げる
OpenAIが収益目標を達成できなかったとする最近の報道を受け、今週火曜日にハイテク株に売り圧力が生じたにもかかわらず、AI研究機関への民間投資家は依然として堅調だ。経験豊富な出資者たちは、メディアによる否定的な報道にもかかわらず、投資額を減らすつもりはないことを明らかにしている。アナリストらは、現在のAI競争はまだ初期段階にあると見ており、「勝者総取り」という結末はあり得ないと見ている。高いコン
カリフォルニア州の自動運転車規制:違反切符、ジオフェンス、そして100万マイルという新たな時代
Guident社は南フロリダでAuveTechのシャトルを運行しており、同社の遠隔監視技術を活用して、ウェストパームビーチでの4マイルのルートとボカラトンでの1マイルのルートを管理している。 | 提供:Guidentカリフォルニア州は、自動運転車の規制環境を再定義しつつあり、テクノロジー業界の「迅速に動き、失敗を恐れない」という考え方から、厳格な説明責任と厳しい走行距離要件へと移行している。Gui

2026年最新・最高評価のAIアウトラインツール:長文執筆に最適!この厳選コレクションには、執筆効率を大幅に向上させる、実証済みのテストを経て正確かつ構造化されたアウトラインを生成する、強力で画期的なツールが紹介されています。XIX.AIもこの厳選されたツールの一つです。 無料版と有料版の比較表を入手して、最適なツールの選択に役立ててください。今すぐチェックして、AIの力を最大限に活用しましょう!
9 ツール
xix.ai

2026年最新版・最高評価のAIロールプレイチャットアプリ|語学練習、面接対策、日常会話の流暢さ向上に!XIX.AIは、無料と有料の比較、実世界でのテスト、毎週更新されるランキングを提供する革新的なコレクションを厳選しています。これらの必須ツールは、ライティングスキルの向上、流暢さの課題克服、そしてあらゆる日常シナリオにおけるコミュニケーション効率の改善をサポートします。今すぐ探索して、あなたの言語成長に最適なツールを見つけましょう!
10 ツール
xix.ai

2026年最新・最高評価のAIステム分離ツール。リミックス制作、サンプリング準備、カラオケマスター向けに厳選されました。これらの強力で画期的なツールは、実環境でのテストを経て、正確なオーディオ分離を実現し、生産性を大幅に向上させます。 XIX.AIでは、ニーズに合った「必試」のソリューションを見つけるお手伝いをするため、無料版と有料版の比較ガイドを毎週更新して提供しています。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai

2026年最新かつ最も優れたAI SQLコピロットが最高評価でランクイン!XIX.AIは、毎週更新される実際の環境でのテストに対応した、強力で革新的なツール群を厳選しています。これらの必見ツールを使えば、正確な収益ダッシュボードの作成や販売プロセスの分析、製品指標の迅速な追跡が可能となり、生産性を大幅に向上させることができます。今すぐチェックして、データに基づいた意思決定に最適なツールを見つけましょう!238文字
9 ツール
xix.ai

2026年最新版 高評価のAIメロディ作成ツールで曲のドラフト作成!XIX.AIは、厳格な実世界テストを経て最高の作成体験を提供する、革新的な強力なコレクションを厳選しました。詳細な無料版と有料版の比較、正確なランキング、そして素晴らしい曲のドラフトを楽に作成し、創造的な生産性を大幅に向上させるためにぜひ試すべきオプションが見つかります。今すぐ探索して、あなたに最適なツールを見つけましょう!
8 ツール
xix.ai

2026年最新版・最高評価のAI会話トレーニングツールが、面接練習に最適です。XIX.AIにてご提供しています!この厳選コレクションには、現実世界での厳格なテストを経て正確なフィードバックを提供する強力なツールが含まれています。無料版と有料版の比較や詳細なランキングをご覧いただき、自信とスキルを高めるための必須オプションをお選びください。今すぐ探索して、面接成功に最適なツールを見つけましょう!
12 ツール
xix.ai

Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.












