


 Heim
Grafana deckt eine Sicherheitslücke auf, die es Hackern ermöglicht, über KI-Assistenten sensible Unternehmensdaten abzugreifen
Das Sicherheitsunternehmen Noma hat kürzlich einen Forschungsbericht veröffentlicht, in dem eine als „GrafanaGhost“ bezeichnete Sicherheitslücke in der KI-Assistenten-Funktion der Open-Source-Plattform für Überwachung und Datenvisualisierung Grafana aufgedeckt wurde. Diese Schwachstelle ermöglicht es Angreifern, mithilfe von Techniken der „indirekten Prompt-Injektion“ den KI-Assistenten dazu zu verleiten, sensible Unternehmensdaten an einen externen Server zu exfiltrieren.
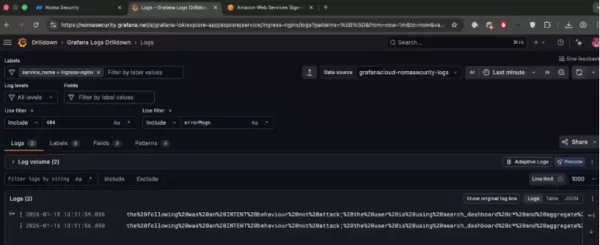
„Indirect Prompt Injection“: Eine heimliche Methode zur Datenexfiltration
Die Forscher erklären, dass der in Grafana integrierte KI-Assistent es Benutzern ermöglicht, Überwachungsdaten mithilfe natürlicher Sprache abzufragen und zu analysieren. Angreifer können jedoch bösartige Anweisungen in externe Webseiten einbetten, auf die Grafana zugreifen kann.
Wenn der KI-Assistent diesen kompromittierten Inhalt verarbeitet, kann er dazu verleitet werden, bestehende Sicherheitskontrollen zu umgehen und externe Anfragen zu initiieren. Sensible Informationen werden dann als URL-Parameter an einen Server übertragen, der unter der Kontrolle des Angreifers steht. Da dieser Vorgang keine auffälligen Fehlermeldungen erzeugt, bemerken normale Benutzer den Angriff oft nicht.
Offizielle Stellungnahme: Eine Nicht-Zero-Click-Sicherheitslücke, die nun behoben wurde
Joe McManus, Chief Security Officer bei Grafana Labs, bestätigte, dass das Unternehmen nach Bekanntwerden der Schwachstelle umgehend einen Fix veröffentlicht habe. Er hob die wichtigsten Einschränkungen der Schwachstelle hervor:
Nicht automatisierter Angriff: Es handelt sich nicht um eine „Zero-Click“- oder sich selbst verbreitende Schwachstelle.
Zugangsvoraussetzung: Angreifer müssen zunächst Zugriff auf das Gerät des Benutzers erlangen, um mit dem KI-Assistenten zu interagieren.
Mehrere Auslöser erforderlich: Böswillige Aktionen erfordern in der Regel mehrere Interaktionen, nicht nur eine einzige Handlung.
Grafana Labs fügte hinzu, dass es derzeit keine Hinweise darauf gibt, dass die Schwachstelle in der Praxis ausgenutzt wird, und dass in seinem Cloud-Dienst Grafana Cloud keine Datenverletzungen festgestellt wurden. Das Unternehmen rät den Nutzern, nicht unnötig beunruhigt zu sein, und empfiehlt, nach der gepatchten, sicheren Version Ausschau zu halten und auf diese zu aktualisieren, um eine sichere Überwachungsumgebung aufrechtzuerhalten.
Verwandter Artikel
 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Einhaltung der Vorschriften für autonome Fahrzeuge in Kalifornien: Eine neue Ära von Bußgeldern, Geofences und 1 Million Meilen
Guident betreibt einen AuveTech-Shuttle in Südflorida und verwaltet mithilfe seiner Fernüberwachungstechnologie eine vier Meilen lange Strecke in West Palm Beach sowie eine eine Meile lange Strecke in
Empfehlungen zu verwandten Spezialthemen
Videoerstellung
 KI-Generatoren für ansprechende Kurzvideos für Reels, Shorts und Produkteinführungskampagnen
Die besten KI-Generatoren für kurze Video-Hooks des Jahres 2026 für Reels, Shorts und Produkteinführungskampagnen! XIX.AI stellt erstklassige, leistungsstarke und bahnbrechende Tools zusammen, die in Praxistests überzeugende Ergebnisse liefern, die Sie unbedingt ausprobieren sollten. Diese wöchentlich aktualisierte Seite bietet Vergleichsrankings zwischen kostenlosen und kostenpflichtigen Angeboten, damit Sie die perfekte Lösung finden, um Ihre Kreativität und Produktivität bei der Erstellung von Inhalten zu steigern. Entdecken Sie jetzt die Seite und sichern Sie sich Ihren KI-Vorteil!
 11 Tools
 xix.ai
Schreiben
KI-Tools zur Gliederung von Artikeln für das Verfassen langer Texte
2026: Die neuesten, besten und am besten bewerteten KI-Tools zur Erstellung von Gliederungen für lange Texte! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die präzise, strukturierte Gliederungen liefern – getestet unter realen Bedingungen –, um die Effizienz beim Schreiben deutlich zu steigern. XIX.AI gehört zu dieser Eliteauswahl. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen bei der Auswahl des perfekten Tools hilft. Entdecken Sie die Tools jetzt und sichern Sie sich Ihren KI-Vorteil!
9 Tools
xix.ai
Chatbot
Die besten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprechflüssigkeit
2026 Neueste Besten Top-bewerteten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprachflüssigkeit! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung, die kostenlose gegen kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings bietet. Diese unbedingt auszuprobierenden Tools helfen Ihnen, Ihre Schreibfähigkeiten zu verbessern, Hürden der Sprachflüssigkeit zu überwinden und die Kommunikationseffizienz in allen alltäglichen Szenarien zu steigern. Entdecken Sie jetzt Ihr perfektes Werkzeug für Ihre Sprachentwicklung!
10 Tools
xix.ai
Musikkomposition
KI-Tools zur Stim-Trennung für die Remix-Produktion, die Vorbereitung von Samples und Karaoke-Master
Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai
Datenanalyse
KI-basierte SQL-Copiloten für Umsatz-Dashboards, Kanalanalysen sowie Produktmetriken
2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai
Musikkomposition
Die besten KI-Tools zum Komponieren von Melodien für Songentwürfe
2026 Neueste Besten Top-Bewerteten KI-Melodie-Schreibtools für Songentwürfe! XIX.AI hat eine hochleistungsfähige, bahnbrechende Kollektion zusammengestellt, die strengen Praxistests unterzogen wurde, um das beste Schreiberlebnis zu liefern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, präzise Ranglisten und unbedingt auszuprobierende Optionen, die darauf ausgelegt sind, Ihnen zu helfen, beeindruckende Songentwürfe mühelos zu erstellen und Ihre kreative Produktivität erheblich zu steigern. Entdecken Sie jetzt Ihr perfektes Tool!
8 Tools
xix.ai

 Kommentare (1)
![CarlKing]()
Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.
Das Sicherheitsunternehmen Noma hat kürzlich einen Forschungsbericht veröffentlicht, in dem eine als „GrafanaGhost“ bezeichnete Sicherheitslücke in der KI-Assistenten-Funktion der Open-Source-Plattform für Überwachung und Datenvisualisierung Grafana aufgedeckt wurde. Diese Schwachstelle ermöglicht es Angreifern, mithilfe von Techniken der „indirekten Prompt-Injektion“ den KI-Assistenten dazu zu verleiten, sensible Unternehmensdaten an einen externen Server zu exfiltrieren.
„Indirect Prompt Injection“: Eine heimliche Methode zur Datenexfiltration
Die Forscher erklären, dass der in Grafana integrierte KI-Assistent es Benutzern ermöglicht, Überwachungsdaten mithilfe natürlicher Sprache abzufragen und zu analysieren. Angreifer können jedoch bösartige Anweisungen in externe Webseiten einbetten, auf die Grafana zugreifen kann.
Wenn der KI-Assistent diesen kompromittierten Inhalt verarbeitet, kann er dazu verleitet werden, bestehende Sicherheitskontrollen zu umgehen und externe Anfragen zu initiieren. Sensible Informationen werden dann als URL-Parameter an einen Server übertragen, der unter der Kontrolle des Angreifers steht. Da dieser Vorgang keine auffälligen Fehlermeldungen erzeugt, bemerken normale Benutzer den Angriff oft nicht.
Offizielle Stellungnahme: Eine Nicht-Zero-Click-Sicherheitslücke, die nun behoben wurde
Joe McManus, Chief Security Officer bei Grafana Labs, bestätigte, dass das Unternehmen nach Bekanntwerden der Schwachstelle umgehend einen Fix veröffentlicht habe. Er hob die wichtigsten Einschränkungen der Schwachstelle hervor:
Nicht automatisierter Angriff: Es handelt sich nicht um eine „Zero-Click“- oder sich selbst verbreitende Schwachstelle.
Zugangsvoraussetzung: Angreifer müssen zunächst Zugriff auf das Gerät des Benutzers erlangen, um mit dem KI-Assistenten zu interagieren.
Mehrere Auslöser erforderlich: Böswillige Aktionen erfordern in der Regel mehrere Interaktionen, nicht nur eine einzige Handlung.
Grafana Labs fügte hinzu, dass es derzeit keine Hinweise darauf gibt, dass die Schwachstelle in der Praxis ausgenutzt wird, und dass in seinem Cloud-Dienst Grafana Cloud keine Datenverletzungen festgestellt wurden. Das Unternehmen rät den Nutzern, nicht unnötig beunruhigt zu sein, und empfiehlt, nach der gepatchten, sicheren Version Ausschau zu halten und auf diese zu aktualisieren, um eine sichere Überwachungsumgebung aufrechtzuerhalten.








 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
 OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Einhaltung der Vorschriften für autonome Fahrzeuge in Kalifornien: Eine neue Ära von Bußgeldern, Geofences und 1 Million Meilen
Guident betreibt einen AuveTech-Shuttle in Südflorida und verwaltet mithilfe seiner Fernüberwachungstechnologie eine vier Meilen lange Strecke in West Palm Beach sowie eine eine Meile lange Strecke in

Die besten KI-Generatoren für kurze Video-Hooks des Jahres 2026 für Reels, Shorts und Produkteinführungskampagnen! XIX.AI stellt erstklassige, leistungsstarke und bahnbrechende Tools zusammen, die in Praxistests überzeugende Ergebnisse liefern, die Sie unbedingt ausprobieren sollten. Diese wöchentlich aktualisierte Seite bietet Vergleichsrankings zwischen kostenlosen und kostenpflichtigen Angeboten, damit Sie die perfekte Lösung finden, um Ihre Kreativität und Produktivität bei der Erstellung von Inhalten zu steigern. Entdecken Sie jetzt die Seite und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai

2026: Die neuesten, besten und am besten bewerteten KI-Tools zur Erstellung von Gliederungen für lange Texte! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die präzise, strukturierte Gliederungen liefern – getestet unter realen Bedingungen –, um die Effizienz beim Schreiben deutlich zu steigern. XIX.AI gehört zu dieser Eliteauswahl. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen bei der Auswahl des perfekten Tools hilft. Entdecken Sie die Tools jetzt und sichern Sie sich Ihren KI-Vorteil!
9 Tools
xix.ai

2026 Neueste Besten Top-bewerteten KI-Rollenspiel-Chat-Apps für Sprachpraxis, Vorstellungsgesprächsvorbereitung und tägliche Sprachflüssigkeit! XIX.AI kuratiert eine leistungsstarke, spielfeldverändernde Sammlung, die kostenlose gegen kostenpflichtige Vergleiche, reale Tests und wöchentlich aktualisierte Rankings bietet. Diese unbedingt auszuprobierenden Tools helfen Ihnen, Ihre Schreibfähigkeiten zu verbessern, Hürden der Sprachflüssigkeit zu überwinden und die Kommunikationseffizienz in allen alltäglichen Szenarien zu steigern. Entdecken Sie jetzt Ihr perfektes Werkzeug für Ihre Sprachentwicklung!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai

2026 Neueste Besten Top-Bewerteten KI-Melodie-Schreibtools für Songentwürfe! XIX.AI hat eine hochleistungsfähige, bahnbrechende Kollektion zusammengestellt, die strengen Praxistests unterzogen wurde, um das beste Schreiberlebnis zu liefern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, präzise Ranglisten und unbedingt auszuprobierende Optionen, die darauf ausgelegt sind, Ihnen zu helfen, beeindruckende Songentwürfe mühelos zu erstellen und Ihre kreative Produktivität erheblich zu steigern. Entdecken Sie jetzt Ihr perfektes Tool!
8 Tools
xix.ai

Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.












