


 Hogar
Grafana revela una vulnerabilidad en las comandos de línea que permite a los piratas informáticos extraer datos corporativos confidenciales a través de asistentes de IA
La empresa de seguridad Noma ha publicado recientemente un informe de investigación en el que se da a conocer una falla de seguridad denominada «GrafanaGhost» en la función de asistente de IA de la plataforma de código abierto de monitorización y visualización de datos Grafana. Esta vulnerabilidad permite a los atacantes emplear técnicas de «inyección indirecta de comandos» para engañar al asistente de IA y que este filtre datos corporativos confidenciales a un servidor externo.
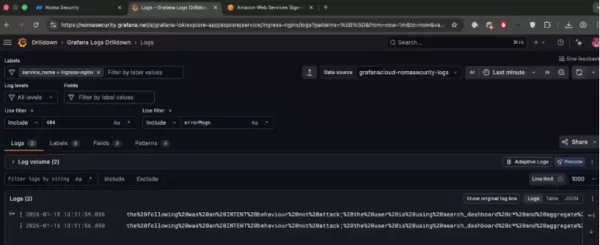
«Inyección indirecta de comandos»: un método sigiloso de exfiltración de datos
Los investigadores explican que el asistente de IA integrado en Grafana permite a los usuarios consultar y analizar datos de monitorización utilizando lenguaje natural. Sin embargo, los atacantes pueden incrustar instrucciones maliciosas en páginas web externas accesibles para Grafana.
Cuando el asistente de IA procesa este contenido comprometido, puede ser engañado para que eluda los controles de seguridad existentes e inicie solicitudes externas. A continuación, la información confidencial se transmite como parámetros de URL a un servidor bajo el control del atacante. Dado que este proceso no genera mensajes de error evidentes, los usuarios habituales suelen desconocer la brecha.
Respuesta oficial: una vulnerabilidad que no requiere clics, ya corregida
Al abordar la vulnerabilidad, Joe McManus, director de seguridad de Grafana Labs, confirmó que la empresa publicó una corrección de inmediato tras recibir la notificación. Destacó las principales limitaciones de la vulnerabilidad:
Ataque no automatizado: No se trata de una vulnerabilidad de «cero clics» ni de propagación automática.
Requisito previo de acceso: los atacantes deben obtener primero acceso al dispositivo del usuario para interactuar con el asistente de IA.
Se necesitan múltiples desencadenantes: Las operaciones maliciosas suelen requerir varias interacciones, no una sola acción.
Grafana Labs añadió que no hay pruebas actuales de que la vulnerabilidad se esté explotando en la red, y no se han identificado filtraciones de datos en su servicio en la nube, Grafana Cloud. La empresa aconseja a los usuarios que no se alarmen en exceso y recomienda supervisar y actualizar a la versión parcheada y segura para mantener un entorno de monitorización seguro.
Artículo relacionado
 CEO de DeepMind, Hassabis: Duermo seis horas al día y generalmente me siento con energía alrededor de la 1 a. m.
Fortune ha presentado recientemente una entrevista con Demis Hassabis, director ejecutivo de Google DeepMind, en la que revela su enfoque poco convencional para el descanso y la productividad. Hassabis ha revelado que duerme muy poco, estructurando s
OpenAI y Anthropic compiten por la cuota de mercado a pesar de la caída de los ingresos
A pesar de los recientes informes que sugieren que OpenAI no ha alcanzado sus objetivos de ingresos —lo que ha generado presión sobre las acciones tecnológicas este martes—, los inversores privados en
Cumplimiento de la normativa sobre vehículos autónomos en California: una nueva era de multas, geovallas y 1 millón de millas
Guident opera un servicio de transporte de AuveTech en el sur de Florida, gestionando una ruta de cuatro millas en West Palm Beach y otra de una milla en Boca Ratón mediante su tecnología de monitoriz
Recomendaciones de temas especiales relacionados
escribiendo
 Herramientas de IA para la estructura de artículos en la redacción de textos extensos
¡Las mejores herramientas de 2026 para crear esquemas de artículos con IA, mejor valoradas para la redacción de textos largos! Esta selección incluye potentes herramientas revolucionarias que ofrecen esquemas precisos y estructurados, probados en la práctica, para aumentar significativamente la eficiencia en la redacción. XIX.AI forma parte de esta selección de élite. Consigue una comparación entre las versiones gratuitas y de pago que te ayudará a elegir la herramienta perfecta. ¡Explora ahora y aprovecha tu ventaja con la IA!
 9 herramientas
 xix.ai
chatbot
Las mejores aplicaciones de chat de roleplay con IA para practicar idiomas, prepararse para entrevistas y mejorar la fluidez diaria
¡Las mejores aplicaciones de chat de roleplay con IA de 2026, mejor valoradas, para practicar idiomas, prepararse para entrevistas y mejorar la fluidez diaria! XIX.AI selecciona una poderosa colección revolucionaria que ofrece comparaciones entre versiones gratuitas y de pago, pruebas del mundo real y clasificaciones actualizadas semanalmente. Estas herramientas imprescindibles te ayudan a mejorar tus habilidades de escritura, superar los desafíos de fluidez y aumentar la eficiencia comunicativa en todas las situaciones cotidianas. ¡Explora ahora para descubrir tu herramienta perfecta para el crecimiento lingüístico!
10 herramientas
xix.ai
composicion musical
Herramientas de separación de pistas con IA para la producción de remezclas, la preparación de samples y las pistas maestras de karaoke
Las mejores herramientas de separación de pistas con IA de 2026, seleccionadas para la producción de remixes, la preparación de samples y la creación de temas de karaoke. Estas potentes herramientas revolucionarias se han sometido a pruebas en condiciones reales para ofrecer un aislamiento de audio preciso, lo que aumenta significativamente la productividad. XIX.AI ofrece una guía comparativa entre versiones gratuitas y de pago, actualizada semanalmente, para ayudarte a encontrar la solución imprescindible que mejor se adapte a tus necesidades. Explórala ahora para sacar el máximo partido a la IA.
8 herramientas
xix.ai
Análisis de datos
Copilotos de AI para SQL destinados a paneles de ingresos, análisis de embudos y métricas de productos
¡Los mejores copilotos de SQL basados en IA de 2026, clasificados entre los más destacados! XIX.AI reúne una poderosa colección que evoluciona constantemente, con pruebas en el mundo real actualizadas semanalmente. Estas herramientas indispensables le permiten generar paneles de control de ingresos precisos, analizar los canales de venta y seguir de cerca las métricas de los productos de manera rápida, lo que aumenta significativamente su productividad. ¡Explórelas ahora para encontrar la herramienta perfecta para tomar decisiones basadas en datos! 238 caracteres
9 herramientas
xix.ai
composicion musical
Mejores herramientas de IA para escribir melodías en borradores de canciones
2026 Últimas Mejores Herramientas de Escritura de Melodías con IA Mejor Valoradas para Borradores de Canciones. XIX.AI ha curado una colección altamente poderosa y transformadora que ha pasado por rigurosas pruebas en el mundo real para ofrecer la mejor experiencia de escritura. Puedes encontrar comparaciones detalladas entre versiones gratuitas y de pago, clasificaciones precisas y opciones imperdibles diseñadas para ayudarte a crear borradores de canciones impresionantes sin esfuerzo y aumentar significativamente tu productividad creativa. ¡Explora ahora para descubrir tu herramienta perfecta!
8 herramientas
xix.ai
chatbot
Mejores herramientas de entrenamiento de conversación con IA para practicar entrevistas
¡Las mejores herramientas de entrenamiento de conversación con IA para prácticas de entrevistas más recientes y mejor valoradas de 2026 ya están disponibles en XIX.AI! Esta colección seleccionada incluye herramientas poderosas y transformadoras que han pasado por rigurosas pruebas en el mundo real para ofrecer retroalimentación precisa. Encontrarás una comparación entre opciones gratuitas y de pago, así como clasificaciones detalladas para ayudarte a elegir la opción imprescindible que aumente tu confianza y habilidades. ¡Explora ahora para descubrir tu herramienta perfecta para el éxito en las entrevistas!
12 herramientas
xix.ai

 comentario (1)
0/500
![CarlKing]()
Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.
La empresa de seguridad Noma ha publicado recientemente un informe de investigación en el que se da a conocer una falla de seguridad denominada «GrafanaGhost» en la función de asistente de IA de la plataforma de código abierto de monitorización y visualización de datos Grafana. Esta vulnerabilidad permite a los atacantes emplear técnicas de «inyección indirecta de comandos» para engañar al asistente de IA y que este filtre datos corporativos confidenciales a un servidor externo.
«Inyección indirecta de comandos»: un método sigiloso de exfiltración de datos
Los investigadores explican que el asistente de IA integrado en Grafana permite a los usuarios consultar y analizar datos de monitorización utilizando lenguaje natural. Sin embargo, los atacantes pueden incrustar instrucciones maliciosas en páginas web externas accesibles para Grafana.
Cuando el asistente de IA procesa este contenido comprometido, puede ser engañado para que eluda los controles de seguridad existentes e inicie solicitudes externas. A continuación, la información confidencial se transmite como parámetros de URL a un servidor bajo el control del atacante. Dado que este proceso no genera mensajes de error evidentes, los usuarios habituales suelen desconocer la brecha.
Respuesta oficial: una vulnerabilidad que no requiere clics, ya corregida
Al abordar la vulnerabilidad, Joe McManus, director de seguridad de Grafana Labs, confirmó que la empresa publicó una corrección de inmediato tras recibir la notificación. Destacó las principales limitaciones de la vulnerabilidad:
Ataque no automatizado: No se trata de una vulnerabilidad de «cero clics» ni de propagación automática.
Requisito previo de acceso: los atacantes deben obtener primero acceso al dispositivo del usuario para interactuar con el asistente de IA.
Se necesitan múltiples desencadenantes: Las operaciones maliciosas suelen requerir varias interacciones, no una sola acción.
Grafana Labs añadió que no hay pruebas actuales de que la vulnerabilidad se esté explotando en la red, y no se han identificado filtraciones de datos en su servicio en la nube, Grafana Cloud. La empresa aconseja a los usuarios que no se alarmen en exceso y recomienda supervisar y actualizar a la versión parcheada y segura para mantener un entorno de monitorización seguro.








 CEO de DeepMind, Hassabis: Duermo seis horas al día y generalmente me siento con energía alrededor de la 1 a. m.
Fortune ha presentado recientemente una entrevista con Demis Hassabis, director ejecutivo de Google DeepMind, en la que revela su enfoque poco convencional para el descanso y la productividad. Hassabis ha revelado que duerme muy poco, estructurando s
 OpenAI y Anthropic compiten por la cuota de mercado a pesar de la caída de los ingresos
A pesar de los recientes informes que sugieren que OpenAI no ha alcanzado sus objetivos de ingresos —lo que ha generado presión sobre las acciones tecnológicas este martes—, los inversores privados en
Cumplimiento de la normativa sobre vehículos autónomos en California: una nueva era de multas, geovallas y 1 millón de millas
Guident opera un servicio de transporte de AuveTech en el sur de Florida, gestionando una ruta de cuatro millas en West Palm Beach y otra de una milla en Boca Ratón mediante su tecnología de monitoriz

¡Las mejores herramientas de 2026 para crear esquemas de artículos con IA, mejor valoradas para la redacción de textos largos! Esta selección incluye potentes herramientas revolucionarias que ofrecen esquemas precisos y estructurados, probados en la práctica, para aumentar significativamente la eficiencia en la redacción. XIX.AI forma parte de esta selección de élite. Consigue una comparación entre las versiones gratuitas y de pago que te ayudará a elegir la herramienta perfecta. ¡Explora ahora y aprovecha tu ventaja con la IA!
9 herramientas
xix.ai

¡Las mejores aplicaciones de chat de roleplay con IA de 2026, mejor valoradas, para practicar idiomas, prepararse para entrevistas y mejorar la fluidez diaria! XIX.AI selecciona una poderosa colección revolucionaria que ofrece comparaciones entre versiones gratuitas y de pago, pruebas del mundo real y clasificaciones actualizadas semanalmente. Estas herramientas imprescindibles te ayudan a mejorar tus habilidades de escritura, superar los desafíos de fluidez y aumentar la eficiencia comunicativa en todas las situaciones cotidianas. ¡Explora ahora para descubrir tu herramienta perfecta para el crecimiento lingüístico!
10 herramientas
xix.ai

Las mejores herramientas de separación de pistas con IA de 2026, seleccionadas para la producción de remixes, la preparación de samples y la creación de temas de karaoke. Estas potentes herramientas revolucionarias se han sometido a pruebas en condiciones reales para ofrecer un aislamiento de audio preciso, lo que aumenta significativamente la productividad. XIX.AI ofrece una guía comparativa entre versiones gratuitas y de pago, actualizada semanalmente, para ayudarte a encontrar la solución imprescindible que mejor se adapte a tus necesidades. Explórala ahora para sacar el máximo partido a la IA.
8 herramientas
xix.ai

¡Los mejores copilotos de SQL basados en IA de 2026, clasificados entre los más destacados! XIX.AI reúne una poderosa colección que evoluciona constantemente, con pruebas en el mundo real actualizadas semanalmente. Estas herramientas indispensables le permiten generar paneles de control de ingresos precisos, analizar los canales de venta y seguir de cerca las métricas de los productos de manera rápida, lo que aumenta significativamente su productividad. ¡Explórelas ahora para encontrar la herramienta perfecta para tomar decisiones basadas en datos! 238 caracteres
9 herramientas
xix.ai

2026 Últimas Mejores Herramientas de Escritura de Melodías con IA Mejor Valoradas para Borradores de Canciones. XIX.AI ha curado una colección altamente poderosa y transformadora que ha pasado por rigurosas pruebas en el mundo real para ofrecer la mejor experiencia de escritura. Puedes encontrar comparaciones detalladas entre versiones gratuitas y de pago, clasificaciones precisas y opciones imperdibles diseñadas para ayudarte a crear borradores de canciones impresionantes sin esfuerzo y aumentar significativamente tu productividad creativa. ¡Explora ahora para descubrir tu herramienta perfecta!
8 herramientas
xix.ai

¡Las mejores herramientas de entrenamiento de conversación con IA para prácticas de entrevistas más recientes y mejor valoradas de 2026 ya están disponibles en XIX.AI! Esta colección seleccionada incluye herramientas poderosas y transformadoras que han pasado por rigurosas pruebas en el mundo real para ofrecer retroalimentación precisa. Encontrarás una comparación entre opciones gratuitas y de pago, así como clasificaciones detalladas para ayudarte a elegir la opción imprescindible que aumente tu confianza y habilidades. ¡Explora ahora para descubrir tu herramienta perfecta para el éxito en las entrevistas!
12 herramientas
xix.ai

Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.












