


 Lar
O Grafana revela uma falha no prompt que permite que hackers extraiam dados confidenciais da empresa por meio de assistentes de IA
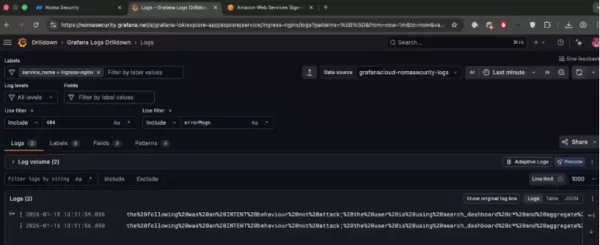
A empresa de segurança Noma publicou recentemente um relatório de pesquisa revelando uma falha de segurança denominada "GrafanaGhost" no recurso de assistente de IA da plataforma de código aberto de monitoramento e visualização de dados Grafana. Essa vulnerabilidade permite que invasores utilizem técnicas de "injeção indireta de prompt" para induzir o assistente de IA a exfiltrar dados corporativos confidenciais para um servidor externo.
“Injeção indireta de prompt”: um método furtivo de exfiltração de dados
Os pesquisadores explicam que o assistente de IA integrado ao Grafana permite que os usuários consultem e analisem dados de monitoramento usando linguagem natural. No entanto, os invasores podem incorporar instruções maliciosas em páginas da web externas acessíveis ao Grafana.
Quando o assistente de IA processa esse conteúdo comprometido, ele pode ser induzido a contornar os controles de segurança existentes e iniciar solicitações externas. Informações confidenciais são então transmitidas como parâmetros de URL para um servidor sob o controle do invasor. Como esse processo não gera mensagens de erro evidentes, usuários comuns muitas vezes não percebem a violação.
Resposta oficial: uma falha sem clique, agora corrigida
Ao abordar a vulnerabilidade, Joe McManus, diretor de segurança da Grafana Labs, confirmou que a empresa emitiu prontamente uma correção após a notificação. Ele destacou as principais limitações da falha:
Ataque não automatizado: Esta não é uma vulnerabilidade do tipo “zero-click” ou que se propaga automaticamente.
Pré-requisito de acesso: os invasores devem primeiro obter acesso ao dispositivo do usuário para interagir com o assistente de IA.
Vários gatilhos necessários: Operações maliciosas geralmente exigem várias interações, não uma única ação.
A Grafana Labs acrescentou que não há evidências atuais de que a vulnerabilidade esteja sendo explorada na prática, e nenhuma violação de dados foi identificada em seu serviço de nuvem, o Grafana Cloud. A empresa aconselha os usuários a não se alarmarem indevidamente e recomenda monitorar e atualizar para a versão corrigida e segura, a fim de manter um ambiente de monitoramento seguro.
Artigo relacionado
 Meta Remove Funcionalidade de Edição de Fotos por IA Após Reação Negativa dos Usuários
A Meta, gigante das redes sociais, está novamente envolvida em um debate público sobre o delicado equilíbrio entre inteligência artificial e privacidade dos usuários. De acordo com a TechCrunch, o Superintelligence Labs da Meta apresentou um novo ger
CEO da DeepMind, Hassabis: Durmo seis horas por dia, geralmente me sinto energético por volta da 1h
O Fortune recentemente publicou uma entrevista com Demis Hassabis, CEO da Google DeepMind, revelando sua abordagem incomum para descanso e produtividade. Hassabis revelou que dorme muito pouco, estruturando suas horas acordadas em dois blocos de trab
OpenAI e Anthropic disputam participação no mercado, apesar da queda na receita
Apesar de relatos recentes sugerirem que a OpenAI não atingiu suas metas de receita, o que gerou pressão sobre as ações do setor de tecnologia nesta terça-feira, os investidores privados em laboratóri
Recomendações de tópicos especiais relacionados
Criação de Animação
 Ferramentas de animação de cenas com IA para conteúdo de mídias sociais
As melhores e mais bem avaliadas ferramentas de 2026 para animação de cenas com IA para conteúdo de mídias sociais foram selecionadas aqui pela XIX.AI. Essas ferramentas poderosas e revolucionárias oferecem testes práticos e uma comparação detalhada entre versões gratuitas e pagas, ajudando os criadores a aumentar significativamente sua produtividade. Explore agora para descobrir sua vantagem com a IA.
 9 ferramentas
 xix.ai
Criação de vídeo
Geradores de ganchos para vídeos curtos com IA para Reels, Shorts e campanhas de lançamento de produtos
Os melhores geradores de ganchos para vídeos curtos com IA de 2026 para Reels, Shorts e campanhas de lançamento de produtos! A XIX.AI seleciona as ferramentas mais bem avaliadas, poderosas e revolucionárias, que oferecem resultados imperdíveis comprovados por testes reais. Esta página, atualizada semanalmente, apresenta rankings comparativos entre opções gratuitas e pagas para ajudar você a encontrar a solução perfeita para impulsionar a criatividade e a produtividade do seu conteúdo. Explore agora para descobrir sua vantagem com IA!
11 ferramentas
xix.ai
escrita
Ferramentas de IA para esboço de artigos em formato longo
2026: As melhores e mais bem avaliadas ferramentas de esboço com IA para redação de textos longos! Esta coleção selecionada apresenta ferramentas poderosas e revolucionárias que geram esboços precisos e estruturados, comprovados em testes reais, para aumentar significativamente a eficiência na redação. A XIX.AI faz parte dessa seleção de elite. Veja uma comparação entre as versões gratuita e paga para ajudá-lo a escolher a ferramenta perfeita. Explore agora e descubra sua vantagem com a IA!
9 ferramentas
xix.ai
chatbot
Melhores aplicativos de chat de interpretação de papéis com IA para prática de idiomas, preparação para entrevistas e fluência diária
2026 Últimas Melhores Aplicativos de Chat de Interpretação de Papéis por IA Mais Bem Avaliados para Prática de Idiomas, Preparação para Entrevistas e Fluência Diária! O XIX.AI seleciona uma poderosa coleção revolucionária que oferece comparação entre gratuito e pago, testes do mundo real e classificações atualizadas semanalmente. Essas ferramentas imperdíveis ajudam você a aprimorar suas habilidades de escrita, superar desafios de fluência e melhorar a eficiência da comunicação em todos os cenários diários. Explore agora para descobrir sua ferramenta perfeita para o crescimento do idioma!
10 ferramentas
xix.ai
Composição musical
Ferramentas de separação de stems com IA para produção de remixes, preparação de samples e masters de karaokê
As melhores e mais bem avaliadas ferramentas de separação de faixas com IA de 2026, selecionadas especialmente para produção de remixes, preparação de samples e masters de karaokê. Essas ferramentas poderosas e revolucionárias passaram por testes práticos para oferecer isolamento de áudio preciso, aumentando significativamente a produtividade. A XIX.AI oferece um guia comparativo entre versões gratuitas e pagas, atualizado semanalmente, para ajudá-lo a encontrar a solução imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Análise de dados
Copilotos de IA para SQL voltados para painéis de receita, análise de funis e métricas de produtos
2026: Os melhores copilotos AI para SQL, atualizados e classificados entre os melhores! A XIX.AI reúne uma coleção poderosa e revolucionária, com testes em ambiente real atualizados semanalmente. Essas ferramentas indispensáveis ajudam a gerar painéis de controle de receita precisos, analisar funis de vendas e rastrear métricas de produtos de forma rápida, aumentando significativamente a produtividade. Explore agora e encontre a ferramenta perfeita para tomada de decisões baseadas em dados! 238 caracteres
9 ferramentas
xix.ai

 Comentários (1)
![CarlKing]()
Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.
A empresa de segurança Noma publicou recentemente um relatório de pesquisa revelando uma falha de segurança denominada "GrafanaGhost" no recurso de assistente de IA da plataforma de código aberto de monitoramento e visualização de dados Grafana. Essa vulnerabilidade permite que invasores utilizem técnicas de "injeção indireta de prompt" para induzir o assistente de IA a exfiltrar dados corporativos confidenciais para um servidor externo.
“Injeção indireta de prompt”: um método furtivo de exfiltração de dados
Os pesquisadores explicam que o assistente de IA integrado ao Grafana permite que os usuários consultem e analisem dados de monitoramento usando linguagem natural. No entanto, os invasores podem incorporar instruções maliciosas em páginas da web externas acessíveis ao Grafana.
Quando o assistente de IA processa esse conteúdo comprometido, ele pode ser induzido a contornar os controles de segurança existentes e iniciar solicitações externas. Informações confidenciais são então transmitidas como parâmetros de URL para um servidor sob o controle do invasor. Como esse processo não gera mensagens de erro evidentes, usuários comuns muitas vezes não percebem a violação.
Resposta oficial: uma falha sem clique, agora corrigida
Ao abordar a vulnerabilidade, Joe McManus, diretor de segurança da Grafana Labs, confirmou que a empresa emitiu prontamente uma correção após a notificação. Ele destacou as principais limitações da falha:
Ataque não automatizado: Esta não é uma vulnerabilidade do tipo “zero-click” ou que se propaga automaticamente.
Pré-requisito de acesso: os invasores devem primeiro obter acesso ao dispositivo do usuário para interagir com o assistente de IA.
Vários gatilhos necessários: Operações maliciosas geralmente exigem várias interações, não uma única ação.
A Grafana Labs acrescentou que não há evidências atuais de que a vulnerabilidade esteja sendo explorada na prática, e nenhuma violação de dados foi identificada em seu serviço de nuvem, o Grafana Cloud. A empresa aconselha os usuários a não se alarmarem indevidamente e recomenda monitorar e atualizar para a versão corrigida e segura, a fim de manter um ambiente de monitoramento seguro.








 Meta Remove Funcionalidade de Edição de Fotos por IA Após Reação Negativa dos Usuários
A Meta, gigante das redes sociais, está novamente envolvida em um debate público sobre o delicado equilíbrio entre inteligência artificial e privacidade dos usuários. De acordo com a TechCrunch, o Superintelligence Labs da Meta apresentou um novo ger
 CEO da DeepMind, Hassabis: Durmo seis horas por dia, geralmente me sinto energético por volta da 1h
O Fortune recentemente publicou uma entrevista com Demis Hassabis, CEO da Google DeepMind, revelando sua abordagem incomum para descanso e produtividade. Hassabis revelou que dorme muito pouco, estruturando suas horas acordadas em dois blocos de trab
 OpenAI e Anthropic disputam participação no mercado, apesar da queda na receita
Apesar de relatos recentes sugerirem que a OpenAI não atingiu suas metas de receita, o que gerou pressão sobre as ações do setor de tecnologia nesta terça-feira, os investidores privados em laboratóri

As melhores e mais bem avaliadas ferramentas de 2026 para animação de cenas com IA para conteúdo de mídias sociais foram selecionadas aqui pela XIX.AI. Essas ferramentas poderosas e revolucionárias oferecem testes práticos e uma comparação detalhada entre versões gratuitas e pagas, ajudando os criadores a aumentar significativamente sua produtividade. Explore agora para descobrir sua vantagem com a IA.
9 ferramentas
xix.ai

Os melhores geradores de ganchos para vídeos curtos com IA de 2026 para Reels, Shorts e campanhas de lançamento de produtos! A XIX.AI seleciona as ferramentas mais bem avaliadas, poderosas e revolucionárias, que oferecem resultados imperdíveis comprovados por testes reais. Esta página, atualizada semanalmente, apresenta rankings comparativos entre opções gratuitas e pagas para ajudar você a encontrar a solução perfeita para impulsionar a criatividade e a produtividade do seu conteúdo. Explore agora para descobrir sua vantagem com IA!
11 ferramentas
xix.ai

2026: As melhores e mais bem avaliadas ferramentas de esboço com IA para redação de textos longos! Esta coleção selecionada apresenta ferramentas poderosas e revolucionárias que geram esboços precisos e estruturados, comprovados em testes reais, para aumentar significativamente a eficiência na redação. A XIX.AI faz parte dessa seleção de elite. Veja uma comparação entre as versões gratuita e paga para ajudá-lo a escolher a ferramenta perfeita. Explore agora e descubra sua vantagem com a IA!
9 ferramentas
xix.ai

2026 Últimas Melhores Aplicativos de Chat de Interpretação de Papéis por IA Mais Bem Avaliados para Prática de Idiomas, Preparação para Entrevistas e Fluência Diária! O XIX.AI seleciona uma poderosa coleção revolucionária que oferece comparação entre gratuito e pago, testes do mundo real e classificações atualizadas semanalmente. Essas ferramentas imperdíveis ajudam você a aprimorar suas habilidades de escrita, superar desafios de fluência e melhorar a eficiência da comunicação em todos os cenários diários. Explore agora para descobrir sua ferramenta perfeita para o crescimento do idioma!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de separação de faixas com IA de 2026, selecionadas especialmente para produção de remixes, preparação de samples e masters de karaokê. Essas ferramentas poderosas e revolucionárias passaram por testes práticos para oferecer isolamento de áudio preciso, aumentando significativamente a produtividade. A XIX.AI oferece um guia comparativo entre versões gratuitas e pagas, atualizado semanalmente, para ajudá-lo a encontrar a solução imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

2026: Os melhores copilotos AI para SQL, atualizados e classificados entre os melhores! A XIX.AI reúne uma coleção poderosa e revolucionária, com testes em ambiente real atualizados semanalmente. Essas ferramentas indispensáveis ajudam a gerar painéis de controle de receita precisos, analisar funis de vendas e rastrear métricas de produtos de forma rápida, aumentando significativamente a produtividade. Explore agora e encontre a ferramenta perfeita para tomada de decisões baseadas em dados! 238 caracteres
9 ferramentas
xix.ai

Wow, this is terrifying 😱 Companies using Grafana's AI features better double-check their security protocols before feeding sensitive data. Who thought it was a good idea to let AI assistants access corporate secrets without proper sandboxing? Hope the patch comes out fast.












