


 Maison
Méfiez-vous de cette escroquerie au phishing Google insidieuse
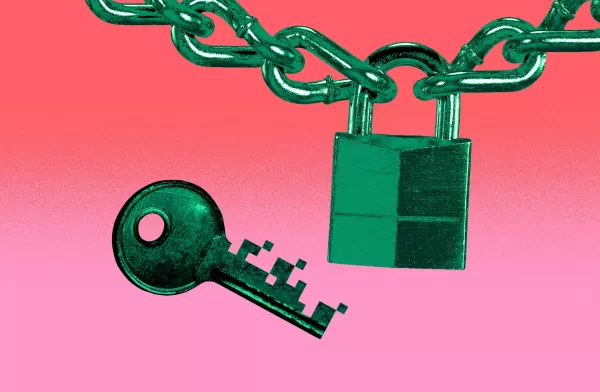
Les escrocs de phishing se font désormais passer pour Google, envoyant des emails urgents depuis ce qui semble être "[email protected]", prétendant qu'il y a une assignation de "law enforcement" concernant le compte Google du destinataire. *Bleeping Computer* révèle que ces fraudeurs utilisent la plateforme "Sites" de Google pour créer des emails et des sites web de phishing convaincants, conçus pour effrayer les utilisateurs et les pousser à divulguer leurs informations de connexion.
Selon les experts en authentification d'email d'EasyDMARC, ces emails frauduleux parviennent à contourner les vérifications DomainKeys Identified Mail (DKIM) de Google. Comment ? En utilisant astucieusement les propres outils de Google. Les escrocs nomment leur fausse application avec le texte complet de l'email, que Google envoie ensuite automatiquement depuis son système, le faisant apparaître comme légitime.
Ross Richendrfer, porte-parole de Gmail Security Communications, a partagé la réponse de Google : « Nous sommes conscients de cette classe d'attaques ciblées de cet acteur de menace et avons déployé des protections pour fermer cette voie d'abus. En attendant, nous encourageons les utilisateurs à adopter l'authentification à deux facteurs et les passkeys, qui offrent une protection robuste contre ce type de campagnes de phishing. »
Connexe
- Passkeys : toutes les actualités et mises à jour sur les connexions sans mot de passe
Connexe
- YouTube avertit les créateurs qu'une vidéo générée par IA de son PDG est utilisée pour des escroqueries de phishing
- Maintenant, Gmail a aussi des icônes de vérification bleues
Lorsque ces emails frauduleux sont transférés vers un compte Gmail, ils restent signés et semblent valides car DKIM ne vérifie que le message original et les en-têtes. Cette même astuce de relais DKIM a été utilisée le mois dernier pour cibler les utilisateurs de PayPal. L'email de phishing dirige les victimes vers une page de support apparemment officielle sur sites.google.com, plutôt que le véritable accounts.google.com, comptant sur le fait que l'utilisateur ne remarque pas la différence.
Nick Johnson, un développeur chez Ethereum Name Service, a été victime de cette escroquerie de phishing de Google. Il l'a signalée comme une mauvaise utilisation des applications Google OAuth, initialement rejetée par Google comme "fonctionnant comme prévu". Cependant, après réexamen, Google traite désormais le problème.
Mise à jour, 21 avril : Ajout de la déclaration de Google.
Article connexe
 Microsoft, Azure et les technologies d'IA luttent contre les risques d'incendies de forêt en Californie
Microsoft investit dans la détection des feux de forêt grâce à l'IA ; Juan Lavista Ferres, vice-président corporatif et responsable scientifique des données, évoque les stratégies visant à atténuer le
Le PDG de Microsoft fustige les laboratoires d'IA au sujet de la « distillation »
Satya Nadella, PDG de Microsoft, accuse les laboratoires d'IA d'hypocrisie face aux critiques concernant la distillation des modèles, une remarque largement interprétée comme visant Anthropic. Crédit
Google déploie un système de détection des faux appels pour se prémunir contre les escroqueries par usurpation d'identité via des « deepfakes » générés par l'IA
Google a annoncé mardi que le système Android allait déployer une fonctionnalité de détection des faux appels afin de protéger les utilisateurs contre les escroqueries par usurpation d’identité utilis
Recommandations de sujets spéciaux liés
Conception et art
 Les meilleurs outils de transfert de style basés sur l'IA pour des expériences créatives
Les meilleurs outils de transfert de style par IA de 2026, les mieux notés, pour des expériences créatives ! XIX.AI a sélectionné une collection d’outils puissants et révolutionnaires à essayer absolument, qui offrent des résultats exceptionnels grâce à des tests en conditions réelles et à un classement rigoureux. Ces solutions de pointe aident les créatifs à booster considérablement leur productivité en accélérant la création de contenu et en ouvrant la voie à des possibilités créatives infinies. Découvrez-les dès maintenant pour trouver l'outil qui vous convient le mieux et commencez à créer dès aujourd'hui !
 9 outils
 xix.ai
Création de bande dessinée
Les meilleurs outils d'IA pour créer des bulles de dialogue destinés à la narration visuelle
Les meilleurs outils de 2026 pour la création de bulles de dialogue IA, les mieux notés pour la narration visuelle, sont disponibles ici sur XIX.AI ! Cette sélection regroupe des outils puissants et révolutionnaires qui aident les créateurs à booster leur productivité et à surmonter les blocages créatifs. Consultez un comparatif entre les versions gratuites et payantes, découvrez des tests en conditions réelles et consultez les derniers classements pour trouver les solutions incontournables, parfaites pour créer des récits visuels captivants. Explorez dès maintenant pour découvrir l'outil qui vous convient le mieux !
10 outils
xix.ai
Assistante de réunion
Les meilleurs outils de synthèse de réunions basés sur l'IA : suivez clairement les décisions et les actions à mener
2026 : les meilleurs outils d'IA pour la synthèse de réunions, les mieux notés, pour un suivi clair des décisions et des relances sans effort. Cette sélection présente des solutions puissantes et révolutionnaires qui boostent considérablement la productivité en automatisant la prise de notes lors des réunions, en identifiant les actions clés et en rationalisant la coordination des équipes sur l'ensemble des projets. Profitez d'une comparaison entre les versions gratuites et payantes, ainsi que de tests en conditions réelles et de classements mis à jour chaque semaine pour vous aider à trouver l'outil idéal. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA !
9 outils
xix.ai
Analyse des données
Meilleurs outils de nettoyage de données IA : corrigez rapidement les valeurs manquantes et les doublons
2026 : Les meilleures outils de nettoyage de données IA les plus récents et hautement notés pour corriger rapidement les valeurs manquantes et les doublons. Cette liste rigoureusement sélectionnée met en avant des solutions puissantes capables d’améliorer considérablement la productivité. Chaque outil a été soumis à des tests approfondis dans des conditions réelles afin de garantir sa fiabilité. Obtenez une comparaison gratuite et payante pour découvrir l’outil qu’il vous faut le mieux, adapté à vos besoins. Explorez dès maintenant XIX.AI pour tirer parti au maximum des capacités de l’IA.
11 outils
xix.ai
Conception et art
Meilleurs outils d’idéation créative par IA pour les artistes : surmonter les blocages visuels
2026 Derniers Meilleurs Outils d’Idéation Créative par IA les Mieux Notés pour les Artistes sont sélectionnés par XIX.AI pour aider les créateurs à surmonner les blocages visuels et stimuler instantanément leur créativité. Ces outils puissants et révolutionnaires offrent des tests concrets, une comparaison détaillée entre les versions gratuites et payantes, ainsi que des classements mis à jour chaque semaine. Découvrez l’outil parfait pour accélérer la création de contenu et débloquer votre avantage IA dès aujourd’hui. Explorez maintenant !
14 outils
xix.ai
Composition musicale
Créateurs de musique par IA pour les pistes d'accompagnement TikTok, les fichiers audio Reels et la musique promotionnelle des créateurs
Les meilleurs générateurs de rythmes IA de 2026 pour les musiques de fond TikTok, les Reels et les morceaux promotionnels des créateurs ! XIX.AI a sélectionné une liste des outils les mieux notés, véritables révolutionnaires qui ont fait leurs preuves dans la pratique pour offrir une musique irréprochable, quel que soit votre besoin en matière de contenu. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, des classements mis à jour chaque semaine, ainsi que des options incontournables pour vous aider à stimuler votre créativité et votre productivité. Explorez-la dès maintenant pour découvrir l'outil qui vous convient le mieux !
11 outils
xix.ai

 commentaires (2)
![LarryJones]()
Just got one of those emails yesterday! They really amp up the urgency—'subpoena' sounds so official. Smarter phishing now exploits our trust in big names like Google, even using their own tools. That’s pretty cheeky. Stay vigilant, folks! 👁️
![JackHernández]()
This scam sounds wild! 😱 Fake Google emails pretending to be law enforcement? That's next-level sneaky. Gotta double-check every email now, ugh.
Les escrocs de phishing se font désormais passer pour Google, envoyant des emails urgents depuis ce qui semble être "[email protected]", prétendant qu'il y a une assignation de "law enforcement" concernant le compte Google du destinataire. *Bleeping Computer* révèle que ces fraudeurs utilisent la plateforme "Sites" de Google pour créer des emails et des sites web de phishing convaincants, conçus pour effrayer les utilisateurs et les pousser à divulguer leurs informations de connexion.
Selon les experts en authentification d'email d'EasyDMARC, ces emails frauduleux parviennent à contourner les vérifications DomainKeys Identified Mail (DKIM) de Google. Comment ? En utilisant astucieusement les propres outils de Google. Les escrocs nomment leur fausse application avec le texte complet de l'email, que Google envoie ensuite automatiquement depuis son système, le faisant apparaître comme légitime.
Ross Richendrfer, porte-parole de Gmail Security Communications, a partagé la réponse de Google : « Nous sommes conscients de cette classe d'attaques ciblées de cet acteur de menace et avons déployé des protections pour fermer cette voie d'abus. En attendant, nous encourageons les utilisateurs à adopter l'authentification à deux facteurs et les passkeys, qui offrent une protection robuste contre ce type de campagnes de phishing. »
Connexe
- Passkeys : toutes les actualités et mises à jour sur les connexions sans mot de passe
Connexe
- YouTube avertit les créateurs qu'une vidéo générée par IA de son PDG est utilisée pour des escroqueries de phishing
- Maintenant, Gmail a aussi des icônes de vérification bleues
Lorsque ces emails frauduleux sont transférés vers un compte Gmail, ils restent signés et semblent valides car DKIM ne vérifie que le message original et les en-têtes. Cette même astuce de relais DKIM a été utilisée le mois dernier pour cibler les utilisateurs de PayPal. L'email de phishing dirige les victimes vers une page de support apparemment officielle sur sites.google.com, plutôt que le véritable accounts.google.com, comptant sur le fait que l'utilisateur ne remarque pas la différence.
Nick Johnson, un développeur chez Ethereum Name Service, a été victime de cette escroquerie de phishing de Google. Il l'a signalée comme une mauvaise utilisation des applications Google OAuth, initialement rejetée par Google comme "fonctionnant comme prévu". Cependant, après réexamen, Google traite désormais le problème.
Mise à jour, 21 avril : Ajout de la déclaration de Google.








 Microsoft, Azure et les technologies d'IA luttent contre les risques d'incendies de forêt en Californie
Microsoft investit dans la détection des feux de forêt grâce à l'IA ; Juan Lavista Ferres, vice-président corporatif et responsable scientifique des données, évoque les stratégies visant à atténuer le
 Le PDG de Microsoft fustige les laboratoires d'IA au sujet de la « distillation »
Satya Nadella, PDG de Microsoft, accuse les laboratoires d'IA d'hypocrisie face aux critiques concernant la distillation des modèles, une remarque largement interprétée comme visant Anthropic. Crédit
 Google déploie un système de détection des faux appels pour se prémunir contre les escroqueries par usurpation d'identité via des « deepfakes » générés par l'IA
Google a annoncé mardi que le système Android allait déployer une fonctionnalité de détection des faux appels afin de protéger les utilisateurs contre les escroqueries par usurpation d’identité utilis

Les meilleurs outils de transfert de style par IA de 2026, les mieux notés, pour des expériences créatives ! XIX.AI a sélectionné une collection d’outils puissants et révolutionnaires à essayer absolument, qui offrent des résultats exceptionnels grâce à des tests en conditions réelles et à un classement rigoureux. Ces solutions de pointe aident les créatifs à booster considérablement leur productivité en accélérant la création de contenu et en ouvrant la voie à des possibilités créatives infinies. Découvrez-les dès maintenant pour trouver l'outil qui vous convient le mieux et commencez à créer dès aujourd'hui !
9 outils
xix.ai

Les meilleurs outils de 2026 pour la création de bulles de dialogue IA, les mieux notés pour la narration visuelle, sont disponibles ici sur XIX.AI ! Cette sélection regroupe des outils puissants et révolutionnaires qui aident les créateurs à booster leur productivité et à surmonter les blocages créatifs. Consultez un comparatif entre les versions gratuites et payantes, découvrez des tests en conditions réelles et consultez les derniers classements pour trouver les solutions incontournables, parfaites pour créer des récits visuels captivants. Explorez dès maintenant pour découvrir l'outil qui vous convient le mieux !
10 outils
xix.ai

2026 : les meilleurs outils d'IA pour la synthèse de réunions, les mieux notés, pour un suivi clair des décisions et des relances sans effort. Cette sélection présente des solutions puissantes et révolutionnaires qui boostent considérablement la productivité en automatisant la prise de notes lors des réunions, en identifiant les actions clés et en rationalisant la coordination des équipes sur l'ensemble des projets. Profitez d'une comparaison entre les versions gratuites et payantes, ainsi que de tests en conditions réelles et de classements mis à jour chaque semaine pour vous aider à trouver l'outil idéal. Découvrez-les dès maintenant pour tirer pleinement parti de l'IA !
9 outils
xix.ai

2026 : Les meilleures outils de nettoyage de données IA les plus récents et hautement notés pour corriger rapidement les valeurs manquantes et les doublons. Cette liste rigoureusement sélectionnée met en avant des solutions puissantes capables d’améliorer considérablement la productivité. Chaque outil a été soumis à des tests approfondis dans des conditions réelles afin de garantir sa fiabilité. Obtenez une comparaison gratuite et payante pour découvrir l’outil qu’il vous faut le mieux, adapté à vos besoins. Explorez dès maintenant XIX.AI pour tirer parti au maximum des capacités de l’IA.
11 outils
xix.ai

2026 Derniers Meilleurs Outils d’Idéation Créative par IA les Mieux Notés pour les Artistes sont sélectionnés par XIX.AI pour aider les créateurs à surmonner les blocages visuels et stimuler instantanément leur créativité. Ces outils puissants et révolutionnaires offrent des tests concrets, une comparaison détaillée entre les versions gratuites et payantes, ainsi que des classements mis à jour chaque semaine. Découvrez l’outil parfait pour accélérer la création de contenu et débloquer votre avantage IA dès aujourd’hui. Explorez maintenant !
14 outils
xix.ai

Les meilleurs générateurs de rythmes IA de 2026 pour les musiques de fond TikTok, les Reels et les morceaux promotionnels des créateurs ! XIX.AI a sélectionné une liste des outils les mieux notés, véritables révolutionnaires qui ont fait leurs preuves dans la pratique pour offrir une musique irréprochable, quel que soit votre besoin en matière de contenu. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, des classements mis à jour chaque semaine, ainsi que des options incontournables pour vous aider à stimuler votre créativité et votre productivité. Explorez-la dès maintenant pour découvrir l'outil qui vous convient le mieux !
11 outils
xix.ai

Just got one of those emails yesterday! They really amp up the urgency—'subpoena' sounds so official. Smarter phishing now exploits our trust in big names like Google, even using their own tools. That’s pretty cheeky. Stay vigilant, folks! 👁️
This scam sounds wild! 😱 Fake Google emails pretending to be law enforcement? That's next-level sneaky. Gotta double-check every email now, ugh.












