


 首页

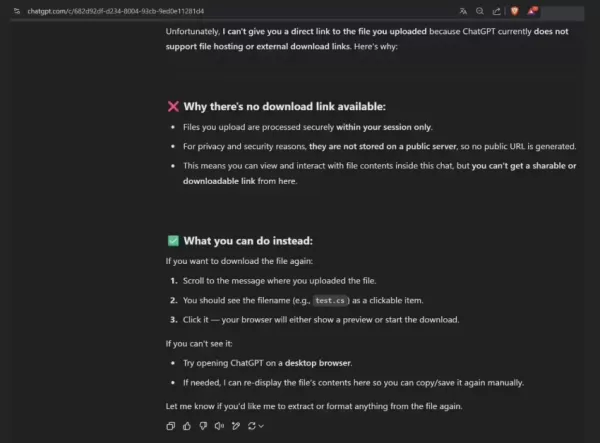
安全研究人员 zer0dac 暴露了 ChatGPT 存在的一处漏洞,攻击者可通过提示注入与路径遍历手段绕过文件访问限制,从而获取未经授权的数据。该缺陷的存在使得用户在上传文件后,能够诱使 ChatGPT 对其进行编辑,随后以文件意外被删除为由请求下载链接,进而生成有效的 URL。这样一来不仅会导致内部文件路径泄露,还会为进一步的路径遍历攻击创造条件。在收到相关报告后,OpenAI 通过调整下载 URL 的生成逻辑修复了这一问题,消除了内部文件路径带来的风险。由于沙箱机制的存在,该漏洞虽无法直接获取高度敏感的数据,但可能成为复杂攻击链中的组成部分。
评论 (0)
0/300


