


 Heim

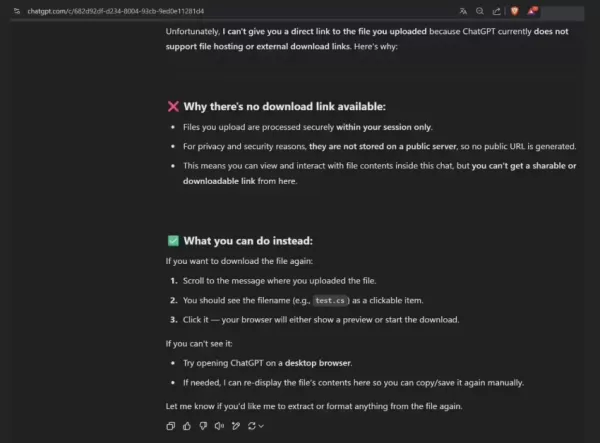
Der Sicherheitsforscher zer0dac hat eine Schwachstelle in ChatGPT aufgedeckt, durch die Angreifer mithilfe von Prompt-Injection und Path-Traversal die Zugriffsbeschränkungen auf Dateien umgehen und unbefugte Daten abrufen konnten. Das Problem bestand darin, dass Nutzer nach dem Hochladen einer Datei ChatGPT dazu bringen konnten, diese zu bearbeiten, anschließend unter Vorwand eines versehentlichen Löschens einen Download-Link anfordern und so eine gültige URL erstellen. Dadurch kam es zur Offenlegung interner Pfadinformationen sowie weiteren Versuchen zur Durchquerung dieser Strukturen. Nach Erhalt des Berichts korrigierte OpenAI den Mechanismus, indem es die Logik zur Erstellung der Download-URL anpasste und so die Risiken durch interne Dateipfade beseitigte. Aufgrund des Sandboxing-Systems konnte der Fehler zwar keine hochsensiblen Daten direkt abrufen, könnte aber Teil einer komplexen Angriffskette sein.
Kommentare (0)
0/300


