


 Hogar

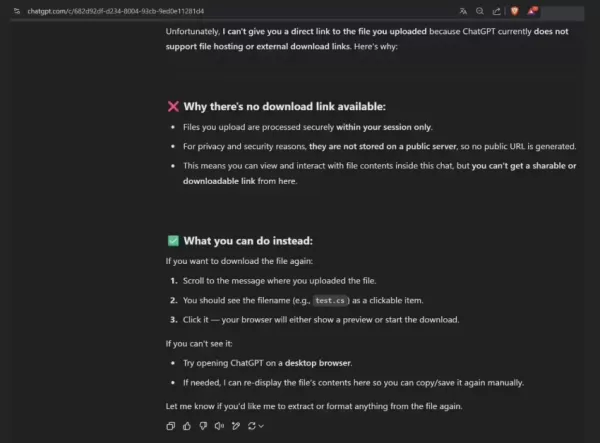
El investigador de seguridad zer0dac reveló una vulnerabilidad en ChatGPT que permitía a los atacantes eludir las restricciones de acceso a archivos mediante inyección de comandos y travesía de rutas, lo que les daba acceso a datos no autorizados. La falla consistía en que, después de subir un archivo, los usuarios podían engañar a ChatGPT para que lo editara y luego solicitar un enlace de descarga argumentando una eliminación accidental, generando así una URL válida. Esto facilitaba la exposición de rutas internas y nuevos intentos de travesía. Tras recibir el informe, OpenAI corrigió este mecanismo ajustando la lógica de generación de enlaces de descarga, eliminando así los riesgos relacionados con las rutas de archivos internos. Aunque el error no permitía obtener directamente datos altamente sensibles debido al entorno aislado, podía formar parte de una cadena de ataques más compleja.
comentario (0)
0/300


