


 家

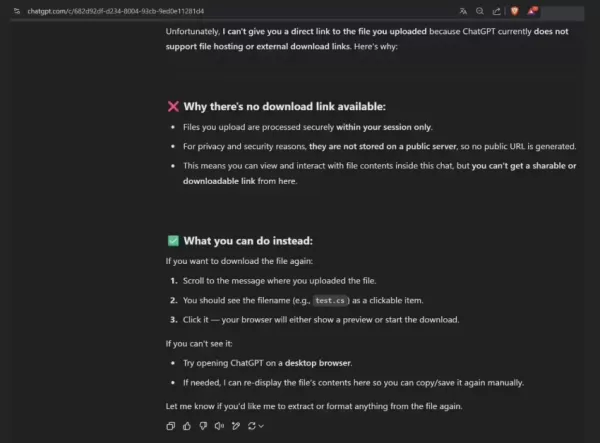
セキュリティ研究者のzer0dacは、プロンプトインジェクションやパストラバーサルを利用して攻撃者がファイルアクセス制限を迂回し、不正なデータを取得できるChatGPTの脆弱性を明らかにしました。この欠陥とは、ユーザーがファイルをアップロードした後、ChatGPTをだましてそのファイルを編集させ、偶発的な削除だと主張してダウンロードリンクの取得を依頼することで有効なURLが生成されるというものです。これにより内部のパス情報が露呈し、さらなるトラバーサル攻撃が可能になります。OpenAIはこの報告を受けてダウンロードURLの生成ロジックを調整することで問題を修正し、内部ファイルパスに関するリスクを排除しました。サンドボックス処理のため、このバグ単体では極度に機密性の高いデータを直接取得することはできませんが、より複雑な攻撃チェーンの一部として機能しうるものです。
コメント (0)
0/300


