


 Lar

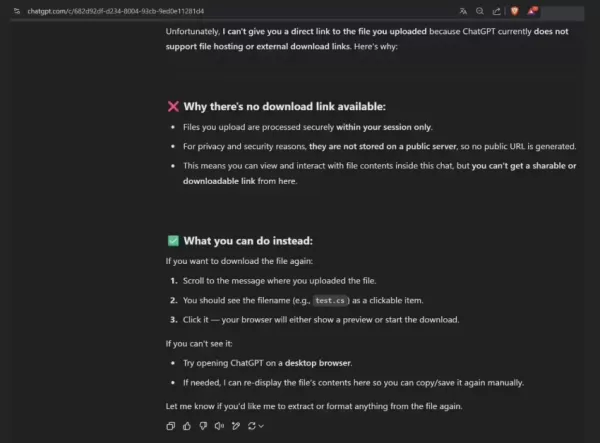
O pesquisador de segurança zer0dac revelou uma vulnerabilidade no ChatGPT que permite aos atacantes contornar as restrições de acesso a arquivos por meio da injeção de prompts e da navegação em caminhos, obtendo assim dados não autorizados. A falha consistia no fato de, após o envio de um arquivo, os usuários poderem enganar o ChatGPT para que o editasse e, em seguida, solicitar um link de download alegando sua exclusão acidental, gerando assim um URL válido. Isso possibilitava a exposição dos caminhos internos e novas tentativas de navegação. A OpenAI corrigiu esse mecanismo ao ajustar a lógica de geração dos links de download após receber o relato, eliminando os riscos associados aos caminhos de arquivos internos. Devido ao ambiente de sandboxing, o bug não conseguia obter diretamente dados altamente sensíveis, mas podia fazer parte de uma cadeia de ataques mais complexa.
Comentários (0)
0/300


