


 Дом
Оптимизация обновлений, снижение уязвимостей: Почему кольцевое развертывание критично для безопасности предприятий
Необновленные системы представляют собой критическую уязвимость. Более половины (57%) жертв кибератак сообщают, что применение доступных обновлений могло бы предотвратить взломы, однако почти треть не предпринимает действий, усиливая риски.
Исследование Ponemon показывает, что организации в среднем тратят 43 дня на обнаружение кибератак после выпуска обновления, по сравнению с 36 днями в прошлом году. Отчет Verizon 2024 Data Breach Investigations Report отмечает рост на 180% в использовании уязвимостей злоумышленниками с 2023 по 2024 год.
Ручное или полуавтоматизированное обновление становится все более сложным, часто отодвигается на второй план IT-командами, находящимися под постоянным давлением.
Зависимость от ручного или частично автоматизированного обновления считается слишком трудоемкой, что снижает его приоритет. Исследование Ivanti показывает, что 71% профессионалов в области IT и безопасности считают процесс обновления сложным и громоздким.
Задержки с обновлениями приводят к катастрофам
Киберпреступники неустанно атакуют устаревшие Common Vulnerabilities and Exposures (CVEs), некоторые из которых старше десяти лет.
Растущий успех атакующих с уязвимостями 2010–2019 годов, где 76% атак программ-вымогателей связаны с этими CVE, подчеркивает их способность использовать старые уязвимости. Несогласованность между IT- и безопасностными командами усугубляет задержки, при этом 27% не имеют единой стратегии обновления, а почти четверть конфликтуют из-за графиков. Автоматизация управления обновлениями помогает устранить эти конфликты, оптимизируя рабочие процессы.
Недавний отчет Gartner, «Мы не можем устранить уязвимости только обновлениями», отмечает, что предприятия обычно обновляют 90% настольных компьютеров за две-четыре недели, 80% серверов Windows за шесть недель и только 25% баз данных Oracle в течение шести месяцев. Он предупреждает: «Ни одна организация не опережает злоумышленников в масштабе».
Кольцевое развертывание: Масштабируемая, проактивная защита
Каждая необновленная конечная точка — потенциальная точка входа для атакующих. Предприятия с трудом справляются, что придает смелости киберпреступникам.
Сложность обновлений значительно возросла, перегружая ручные усилия. Изначально использовавшееся в сетях, ориентированных на Microsoft, кольцевое развертывание расширилось на локальные и облачные системы. Этот поэтапный, автоматизированный подход минимизирует возможности атакующих и снижает риски взлома.
Кольцевое развертывание реализует обновления в контролируемых этапах:
- Тестовое кольцо (1%): IT-команды проверяют стабильность обновления.
- Кольцо ранних пользователей (5–10%): Более широкая группа тестирует производительность в реальных условиях.
- Производственное кольцо (80–90%): Полное развертывание после подтверждения стабильности.
Решение Ivanti для кольцевого развертывания предоставляет командам безопасности точный контроль над временем, системами и последовательностью обновлений, минимизируя сбои и риски.
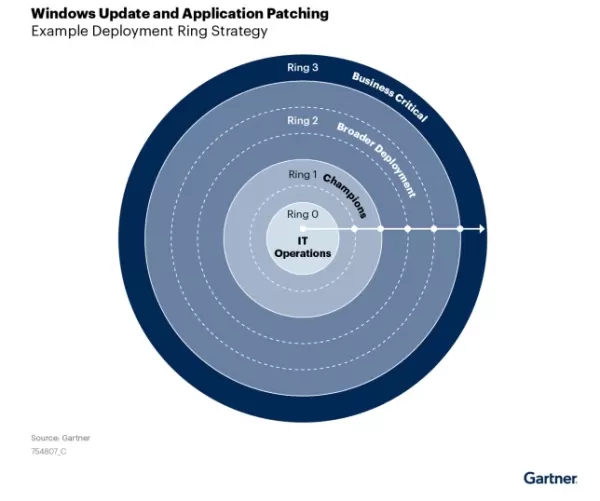
Модель кольцевого развертывания Gartner масштабирует обновления от внутренней IT наружу, обеспечивая проверку и минимизацию рисков. Источник: Gartner, «Модернизация обновлений Windows и сторонних приложений», стр. 6. Кольцевое развертывание снижает MTTP, устраняя хаос реактивного обновления
Использование устаревших оценок уязвимостей для управления стратегиями обновления увеличивает риски взлома, поскольку команды борются с нарастающими отставаниями. Это создает бесконечный цикл, где злоумышленники используют незащищенные устаревшие CVE.
Отчет Gartner «Модернизация обновлений Windows и сторонних приложений» подчеркивает провал традиционных методов. В отличие от них, кольцевое развертывание дает результаты, достигая 99% успешных обновлений за 24 часа для до 100 000 ПК.
В интервью VentureBeat Тони Миллер, вице-президент Ivanti по корпоративным сервисам, заявил: «Ivanti Neurons для управления обновлениями и кольцевое развертывание — ключевые элементы нашего пути к Customer Zero». Он отметил, что внутреннее использование компанией своих инструментов обеспечивает быструю обратную связь и понимание проблем клиентов.
Миллер добавил: «Наше внутреннее тестирование кольцевого развертывания показало преимущества в риск-ориентированном развертывании обновлений, гарантируя, что обновления не нарушают производительность — основное препятствие для IT-команд».
VentureBeat также побеседовал с Джесси Миллером, старшим вице-президентом и IT-директором Southstar Bank, о системе AI-driven Vulnerability Risk Rating (VRR) от Ivanti, которая перестраивается на основе данных угроз в реальном времени и активности эксплойтов.
Джесси Миллер подчеркнул: «Полагаться только на оценки CVSS устарело. Эффективная приоритизация учитывает текущие события, отрасль и среду. Мы принимаем более разумные решения, дополняя, а не игнорируя CVSS».
Он также отметил: «Мы приоритизируем нулевые дни и обновления с высоким риском, сначала устраняя активно эксплуатируемые уязвимости, чтобы быстро сократить поверхность атаки».
Интеграция кольцевого развертывания с динамической VRR позволяет Ivanti Neurons оркестрировать поэтапное развертывание обновлений, значительно сокращая среднее время до обновления (MTTP) и уменьшая окна уязвимости.
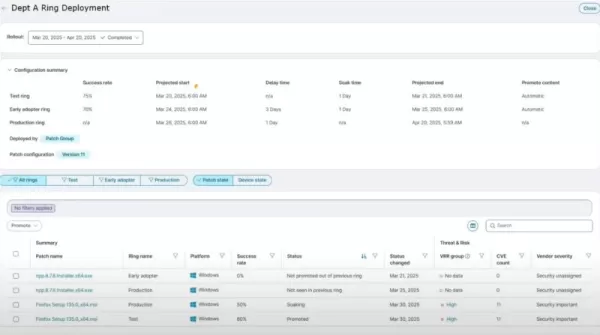
Интерфейс Ivanti Neurons отслеживает кольца развертывания, метрики успеха и прогресс обновления для операционной прозрачности. Источник: Ivanti Neurons Ivanti Neurons против Microsoft Autopatch, Tanium, ServiceNow: Сильные стороны и ограничения
Сравнение решений для управления обновлениями предприятий выявляет явные различия между Microsoft Autopatch, Tanium, ServiceNow и Ivanti Neurons.
Microsoft Autopatch использует кольцевое развертывание, но ограничен средами Windows и Microsoft 365. Ivanti Neurons поддерживает более широкий спектр, включая Windows, macOS, Linux и сторонние приложения, что идеально для разнородных инфраструктур.
Tanium превосходит в видимости конечных точек и отчетности, но требует значительных ресурсов, что подходит крупным предприятиям. ServiceNow выделяется в автоматизации рабочих процессов и интеграции IT-сервисов, но часто требует настройки для обновлений.
Ivanti Neurons выделяется динамическими оценками рисков, поэтапными кольцевыми развертываниями и автоматизированными рабочими процессами на одной платформе, устраняя пробелы в видимости, сложности и проблемы приоритизации с помощью панелей в реальном времени.
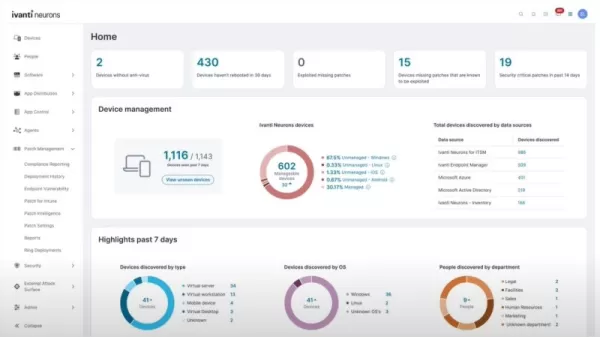
Ivanti Neurons предоставляет статус обновлений в реальном времени, информацию об уязвимостях и метрики рисков для постоянной видимости. Ист source: Ivanti Neurons Превращение управления обновлениями в стратегическое преимущество
Обновления сами по себе недостаточны для устранения уязвимостей. Gartner подчеркивает важность интеграции защиты конечных точек, многофакторной аутентификации и сегментации сети для усиления безопасности помимо обновлений.
Сочетание кольцевого развертывания с контролями нулевого доверия позволяет IT-командам минимизировать окна уязвимости и эффективно управлять рисками.
Кольцевое развертывание Ivanti интегрирует оценки рисков в реальном времени, автоматизированное исправление и управление угрозами, согласовывая управление обновлениями с устойчивостью бизнеса. Встроенное в Ivanti Neurons, оно обеспечивает масштабируемую видимость рисков в реальном времени.
Вывод: Сочетание кольцевого развертывания с инструментами приоритизации и компенсирующими контролями превращает управление обновлениями в проактивное стратегическое преимущество.
Связанная статья
 Генеральный директор DeepMind Хассабис: я сплю шесть часов в день, обычно чувствую прилив энергии около часа ночи.
В недавнем интервью журналу Fortune генеральный директор Google DeepMind Демис Хаассабис раскрыл свой нестандартный подход к отдыху и продуктивности. Хаассабис признался, что спит очень мало, распределяя свои бодрствующие часы на два отдельных рабочи
OpenAI и Anthropic борются за долю рынка, несмотря на снижение выручки
Несмотря на недавние сообщения о том, что OpenAI не достигла целевых показателей по выручке, что во вторник оказало давление на акции технологических компаний, частные инвесторы, вкладывающие средства
Соблюдение требований к автономным транспортным средствам в Калифорнии: новая эра штрафов, геозоны и 1 млн миль
Компания Guident эксплуатирует шаттл AuveTech в Южной Флориде, обслуживая маршрут протяженностью четыре мили в Вест-Палм-Бич и маршрут протяженностью одну милю в Бока-Ратоне с использованием своей тех
Рекомендации по связанным специальным темам
Музыкальная композиция
 Инструменты разделения стемов с использованием ИИ для создания ремиксов, подготовки образцов звука и формирования финальных версий караоке.
2026 год: лучшие и наиболее высоко оценённые инструменты для разделения аудиосигналов с использованием ИИ, отобранные специально для работы над ремиксами, подготовки образцов звука и создания караоке-версий. Эти мощные революционные инструменты проходят реальные тесты, обеспечивая точную изоляцию аудиосигналов и значительно повышая производительность. XIX.AI предоставляет еженедельно обновляемый бесплатный справочник сравнения платных и бесплатных решений, который поможет вам найти оптимальный вариант, соответствующий вашим потребностям. Ознакомьтесь с ним прямо сейчас, чтобы раскрыть потенциал ИИ в вашей работе.
 8 инструментов
 xix.ai
Анализ данных
ИИ-копилоты для SQL, предназначенные для создания панелей управления доходами, анализа воронки продаж и отслеживания показателей продуктов.
2026 год: лучшие AI-ассистенты для SQL, занявшие верхние строчки рейтингов! XIX.AI собрал мощный набор инструментов, регулярно обновляемый на основе реальных тестов. Эти неотъемлемые инструменты помогают создавать точные дашборды с данными о доходах, анализировать каналы продаж и оперативно отслеживать показатели продуктов, значительно повышая производительность. Ознакомьтесь сейчас, чтобы найти идеальный инструмент для принятия решений на основе данных! 238 символов
9 инструментов
xix.ai
Музыкальная композиция
Лучшие инструменты для написания мелодий с помощью ИИ для черновиков песен
2026 год: лучшие, топовые и высокооценённые инструменты ИИ для написания мелодий для черновиков песен! XIX.AI подобрал высокоэффективную коллекцию, меняющую правила игры, которая прошла строгие реальные испытания, чтобы обеспечить лучший опыт написания. Вы можете найти подробные сравнения бесплатных и платных версий, точные рейтинги и обязательные к использованию варианты, разработанные, чтобы помочь вам создавать потрясающие черновики песен без усилий и значительно повысить вашу творческую продуктивность. Исследуйте сейчас, чтобы найти свой идеальный инструмент!
8 инструментов
xix.ai
чат-бот
Лучшие инструменты для тренировки разговоров с помощью ИИ для подготовки к собеседованиям
2026 г. — новейшие, лучшие и наиболее высоко оцененные инструменты для тренировки разговорных навыков с помощью ИИ для подготовки к собеседованиям уже доступны на XIX.AI! Эта тщательно отобранная подборка включает мощные, революционные инструменты, прошедшие строгие реальные испытания и обеспечивающие точную обратную связь. Вы найдете сравнение бесплатных и платных вариантов, а также подробные рейтинги, которые помогут вам выбрать наиболее подходящий инструмент, повышающий вашу уверенность и навыки. Исследуйте сейчас, чтобы найти идеальный инструмент для успешного прохождения собеседований!
12 инструментов
xix.ai
Дизайн и искусство
Лучшие инструменты для переноса стилей с помощью ИИ для творческих экспериментов
2026: лучшие и самые популярные инструменты для переноса стиля с помощью ИИ для творческих экспериментов! XIX.AI подготовила подборку мощных, революционных инструментов, которые обязательно стоит попробовать: они демонстрируют исключительные результаты, подтвержденные реальными тестами и тщательным рейтингом. Эти ведущие решения помогают творческим людям значительно повысить продуктивность, ускоряя создание контента и открывая безграничные творческие возможности. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент и начать творить уже сегодня!
9 инструментов
xix.ai
Создание комиксов
Лучшие инструменты для создания диалоговых пузырей с помощью ИИ для визуального повествования
2026 года: самые новые и лучшие инструменты с ИИ для создания диалоговых пузырей в визуальном сторителлинге представлены на XIX.AI! В этой тщательно подобранной подборке представлены мощные, революционные инструменты, которые помогут творческим людям повысить продуктивность и преодолеть творческие кризисы. Ознакомьтесь со сравнением бесплатных и платных версий, посмотрите тесты в реальных условиях и изучите последние рейтинги, чтобы найти решения, которые обязательно стоит попробовать и которые идеально подходят для создания увлекательных визуальных историй. Исследуйте коллекцию прямо сейчас, чтобы найти свой идеальный инструмент!
10 инструментов
xix.ai

 Комментарии (3)
![RyanJackson]()
So basically, more than half of cyberattacks could've been avoided if companies just patched on time, but a third still ignore it? Ring deployment seems like a common-sense strategy, yet here we are debating basic hygiene. Might as well leave the front door wide open at this point. 😅
![RogerMartinez]()
This article really opened my eyes to how crucial timely patching is! 😮 It's wild that so many companies still lag on this—57% of attacks could’ve been stopped? That’s a wake-up call. Maybe it’s time enterprises rethink their deployment strategies to stay ahead of hackers.
![KevinSanchez]()
This article really opened my eyes to how critical timely patching is! 😮 It's wild that so many companies still lag on this. Ring deployment sounds like a game-changer for enterprise security.
Необновленные системы представляют собой критическую уязвимость. Более половины (57%) жертв кибератак сообщают, что применение доступных обновлений могло бы предотвратить взломы, однако почти треть не предпринимает действий, усиливая риски.
Исследование Ponemon показывает, что организации в среднем тратят 43 дня на обнаружение кибератак после выпуска обновления, по сравнению с 36 днями в прошлом году. Отчет Verizon 2024 Data Breach Investigations Report отмечает рост на 180% в использовании уязвимостей злоумышленниками с 2023 по 2024 год.
Ручное или полуавтоматизированное обновление становится все более сложным, часто отодвигается на второй план IT-командами, находящимися под постоянным давлением.
Зависимость от ручного или частично автоматизированного обновления считается слишком трудоемкой, что снижает его приоритет. Исследование Ivanti показывает, что 71% профессионалов в области IT и безопасности считают процесс обновления сложным и громоздким.
Задержки с обновлениями приводят к катастрофам
Киберпреступники неустанно атакуют устаревшие Common Vulnerabilities and Exposures (CVEs), некоторые из которых старше десяти лет.
Растущий успех атакующих с уязвимостями 2010–2019 годов, где 76% атак программ-вымогателей связаны с этими CVE, подчеркивает их способность использовать старые уязвимости. Несогласованность между IT- и безопасностными командами усугубляет задержки, при этом 27% не имеют единой стратегии обновления, а почти четверть конфликтуют из-за графиков. Автоматизация управления обновлениями помогает устранить эти конфликты, оптимизируя рабочие процессы.
Недавний отчет Gartner, «Мы не можем устранить уязвимости только обновлениями», отмечает, что предприятия обычно обновляют 90% настольных компьютеров за две-четыре недели, 80% серверов Windows за шесть недель и только 25% баз данных Oracle в течение шести месяцев. Он предупреждает: «Ни одна организация не опережает злоумышленников в масштабе».
Кольцевое развертывание: Масштабируемая, проактивная защита
Каждая необновленная конечная точка — потенциальная точка входа для атакующих. Предприятия с трудом справляются, что придает смелости киберпреступникам.
Сложность обновлений значительно возросла, перегружая ручные усилия. Изначально использовавшееся в сетях, ориентированных на Microsoft, кольцевое развертывание расширилось на локальные и облачные системы. Этот поэтапный, автоматизированный подход минимизирует возможности атакующих и снижает риски взлома.
Кольцевое развертывание реализует обновления в контролируемых этапах:
- Тестовое кольцо (1%): IT-команды проверяют стабильность обновления.
- Кольцо ранних пользователей (5–10%): Более широкая группа тестирует производительность в реальных условиях.
- Производственное кольцо (80–90%): Полное развертывание после подтверждения стабильности.
Решение Ivanti для кольцевого развертывания предоставляет командам безопасности точный контроль над временем, системами и последовательностью обновлений, минимизируя сбои и риски.
Кольцевое развертывание снижает MTTP, устраняя хаос реактивного обновления
Использование устаревших оценок уязвимостей для управления стратегиями обновления увеличивает риски взлома, поскольку команды борются с нарастающими отставаниями. Это создает бесконечный цикл, где злоумышленники используют незащищенные устаревшие CVE.
Отчет Gartner «Модернизация обновлений Windows и сторонних приложений» подчеркивает провал традиционных методов. В отличие от них, кольцевое развертывание дает результаты, достигая 99% успешных обновлений за 24 часа для до 100 000 ПК.
В интервью VentureBeat Тони Миллер, вице-президент Ivanti по корпоративным сервисам, заявил: «Ivanti Neurons для управления обновлениями и кольцевое развертывание — ключевые элементы нашего пути к Customer Zero». Он отметил, что внутреннее использование компанией своих инструментов обеспечивает быструю обратную связь и понимание проблем клиентов.
Миллер добавил: «Наше внутреннее тестирование кольцевого развертывания показало преимущества в риск-ориентированном развертывании обновлений, гарантируя, что обновления не нарушают производительность — основное препятствие для IT-команд».
VentureBeat также побеседовал с Джесси Миллером, старшим вице-президентом и IT-директором Southstar Bank, о системе AI-driven Vulnerability Risk Rating (VRR) от Ivanti, которая перестраивается на основе данных угроз в реальном времени и активности эксплойтов.
Джесси Миллер подчеркнул: «Полагаться только на оценки CVSS устарело. Эффективная приоритизация учитывает текущие события, отрасль и среду. Мы принимаем более разумные решения, дополняя, а не игнорируя CVSS».
Он также отметил: «Мы приоритизируем нулевые дни и обновления с высоким риском, сначала устраняя активно эксплуатируемые уязвимости, чтобы быстро сократить поверхность атаки».
Интеграция кольцевого развертывания с динамической VRR позволяет Ivanti Neurons оркестрировать поэтапное развертывание обновлений, значительно сокращая среднее время до обновления (MTTP) и уменьшая окна уязвимости.
Ivanti Neurons против Microsoft Autopatch, Tanium, ServiceNow: Сильные стороны и ограничения
Сравнение решений для управления обновлениями предприятий выявляет явные различия между Microsoft Autopatch, Tanium, ServiceNow и Ivanti Neurons.
Microsoft Autopatch использует кольцевое развертывание, но ограничен средами Windows и Microsoft 365. Ivanti Neurons поддерживает более широкий спектр, включая Windows, macOS, Linux и сторонние приложения, что идеально для разнородных инфраструктур.
Tanium превосходит в видимости конечных точек и отчетности, но требует значительных ресурсов, что подходит крупным предприятиям. ServiceNow выделяется в автоматизации рабочих процессов и интеграции IT-сервисов, но часто требует настройки для обновлений.
Ivanti Neurons выделяется динамическими оценками рисков, поэтапными кольцевыми развертываниями и автоматизированными рабочими процессами на одной платформе, устраняя пробелы в видимости, сложности и проблемы приоритизации с помощью панелей в реальном времени.
Превращение управления обновлениями в стратегическое преимущество
Обновления сами по себе недостаточны для устранения уязвимостей. Gartner подчеркивает важность интеграции защиты конечных точек, многофакторной аутентификации и сегментации сети для усиления безопасности помимо обновлений.
Сочетание кольцевого развертывания с контролями нулевого доверия позволяет IT-командам минимизировать окна уязвимости и эффективно управлять рисками.
Кольцевое развертывание Ivanti интегрирует оценки рисков в реальном времени, автоматизированное исправление и управление угрозами, согласовывая управление обновлениями с устойчивостью бизнеса. Встроенное в Ivanti Neurons, оно обеспечивает масштабируемую видимость рисков в реальном времени.
Вывод: Сочетание кольцевого развертывания с инструментами приоритизации и компенсирующими контролями превращает управление обновлениями в проактивное стратегическое преимущество.








 Генеральный директор DeepMind Хассабис: я сплю шесть часов в день, обычно чувствую прилив энергии около часа ночи.
В недавнем интервью журналу Fortune генеральный директор Google DeepMind Демис Хаассабис раскрыл свой нестандартный подход к отдыху и продуктивности. Хаассабис признался, что спит очень мало, распределяя свои бодрствующие часы на два отдельных рабочи
 OpenAI и Anthropic борются за долю рынка, несмотря на снижение выручки
Несмотря на недавние сообщения о том, что OpenAI не достигла целевых показателей по выручке, что во вторник оказало давление на акции технологических компаний, частные инвесторы, вкладывающие средства
Соблюдение требований к автономным транспортным средствам в Калифорнии: новая эра штрафов, геозоны и 1 млн миль
Компания Guident эксплуатирует шаттл AuveTech в Южной Флориде, обслуживая маршрут протяженностью четыре мили в Вест-Палм-Бич и маршрут протяженностью одну милю в Бока-Ратоне с использованием своей тех

2026 год: лучшие и наиболее высоко оценённые инструменты для разделения аудиосигналов с использованием ИИ, отобранные специально для работы над ремиксами, подготовки образцов звука и создания караоке-версий. Эти мощные революционные инструменты проходят реальные тесты, обеспечивая точную изоляцию аудиосигналов и значительно повышая производительность. XIX.AI предоставляет еженедельно обновляемый бесплатный справочник сравнения платных и бесплатных решений, который поможет вам найти оптимальный вариант, соответствующий вашим потребностям. Ознакомьтесь с ним прямо сейчас, чтобы раскрыть потенциал ИИ в вашей работе.
8 инструментов
xix.ai

2026 год: лучшие AI-ассистенты для SQL, занявшие верхние строчки рейтингов! XIX.AI собрал мощный набор инструментов, регулярно обновляемый на основе реальных тестов. Эти неотъемлемые инструменты помогают создавать точные дашборды с данными о доходах, анализировать каналы продаж и оперативно отслеживать показатели продуктов, значительно повышая производительность. Ознакомьтесь сейчас, чтобы найти идеальный инструмент для принятия решений на основе данных! 238 символов
9 инструментов
xix.ai

2026 год: лучшие, топовые и высокооценённые инструменты ИИ для написания мелодий для черновиков песен! XIX.AI подобрал высокоэффективную коллекцию, меняющую правила игры, которая прошла строгие реальные испытания, чтобы обеспечить лучший опыт написания. Вы можете найти подробные сравнения бесплатных и платных версий, точные рейтинги и обязательные к использованию варианты, разработанные, чтобы помочь вам создавать потрясающие черновики песен без усилий и значительно повысить вашу творческую продуктивность. Исследуйте сейчас, чтобы найти свой идеальный инструмент!
8 инструментов
xix.ai

2026 г. — новейшие, лучшие и наиболее высоко оцененные инструменты для тренировки разговорных навыков с помощью ИИ для подготовки к собеседованиям уже доступны на XIX.AI! Эта тщательно отобранная подборка включает мощные, революционные инструменты, прошедшие строгие реальные испытания и обеспечивающие точную обратную связь. Вы найдете сравнение бесплатных и платных вариантов, а также подробные рейтинги, которые помогут вам выбрать наиболее подходящий инструмент, повышающий вашу уверенность и навыки. Исследуйте сейчас, чтобы найти идеальный инструмент для успешного прохождения собеседований!
12 инструментов
xix.ai

2026: лучшие и самые популярные инструменты для переноса стиля с помощью ИИ для творческих экспериментов! XIX.AI подготовила подборку мощных, революционных инструментов, которые обязательно стоит попробовать: они демонстрируют исключительные результаты, подтвержденные реальными тестами и тщательным рейтингом. Эти ведущие решения помогают творческим людям значительно повысить продуктивность, ускоряя создание контента и открывая безграничные творческие возможности. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент и начать творить уже сегодня!
9 инструментов
xix.ai

2026 года: самые новые и лучшие инструменты с ИИ для создания диалоговых пузырей в визуальном сторителлинге представлены на XIX.AI! В этой тщательно подобранной подборке представлены мощные, революционные инструменты, которые помогут творческим людям повысить продуктивность и преодолеть творческие кризисы. Ознакомьтесь со сравнением бесплатных и платных версий, посмотрите тесты в реальных условиях и изучите последние рейтинги, чтобы найти решения, которые обязательно стоит попробовать и которые идеально подходят для создания увлекательных визуальных историй. Исследуйте коллекцию прямо сейчас, чтобы найти свой идеальный инструмент!
10 инструментов
xix.ai

So basically, more than half of cyberattacks could've been avoided if companies just patched on time, but a third still ignore it? Ring deployment seems like a common-sense strategy, yet here we are debating basic hygiene. Might as well leave the front door wide open at this point. 😅
This article really opened my eyes to how crucial timely patching is! 😮 It's wild that so many companies still lag on this—57% of attacks could’ve been stopped? That’s a wake-up call. Maybe it’s time enterprises rethink their deployment strategies to stay ahead of hackers.
This article really opened my eyes to how critical timely patching is! 😮 It's wild that so many companies still lag on this. Ring deployment sounds like a game-changer for enterprise security.












