


 首页
简化补丁管理,降低暴露风险:为什么环形部署对企业安全至关重要
未修补的系统是一个关键漏洞。超过一半(57%)的网络攻击受害者报告称,应用现有补丁本可防止数据泄露,但近三分之一的企业未能采取行动,从而放大了风险。
波耐蒙研究所的研究表明,组织在补丁发布后平均需要43天才能检测到网络攻击,较去年的36天有所增加。2024年Verizon数据泄露调查报告指出,从2023年到2024年,攻击者利用漏洞的案例激增了180%。
手动或半自动化的补丁管理日益不堪重负,IT团队在持续压力下往往将其搁置。
依赖手动或部分自动化的补丁管理被认为耗时过多,常被列入优先级较低的任务。Ivanti的一项研究显示,71%的IT和安全专业人员认为补丁管理复杂且繁琐。
补丁延迟招致灾难
网络犯罪分子持续针对遗留的常见漏洞和暴露(CVEs)发起攻击,有些漏洞已有十多年历史。
攻击者对2010-2019年漏洞的利用日益成功,76%的勒索软件攻击与这些CVEs相关,凸显了他们将旧漏洞武器化的能力。IT与安全团队之间的不协调加剧了延迟,27%的团队缺乏统一的补丁策略,近四分之一的团队在日程安排上存在冲突。自动化补丁管理有助于解决这些冲突,简化工作流程。
Gartner的最新报告《我们无法通过补丁摆脱漏洞暴露》指出,企业通常在两到四周内修补90%的桌面设备,六周内修补80%的Windows服务器,而在六个月内仅修补25%的Oracle数据库。它警告说:“没有哪家组织能在规模上超越威胁行为者。”
环形部署:可扩展的主动防护
每个未修补的端点都是攻击者的潜在入口。企业难以跟上步伐,这助长了网络犯罪分子的气焰。
补丁管理的复杂性显著增加,手动操作已不堪重负。环形部署最初用于以Microsoft为中心的网络,现已扩展到本地和基于云的系统。这种分阶段的自动化方法最大限度减少了攻击者的机会,降低了数据泄露风险。
环形部署以受控阶段实施补丁:
- 测试环(1%):IT团队验证补丁稳定性。
- 早期采用环(5-10%):更广泛的群体测试现实世界的性能。
- 生产环(80-90%):在确认稳定性后进行全面部署。
Ivanti的环形部署解决方案使安全团队能够精确控制补丁时间、系统和更新顺序,最大限度减少中断和风险。
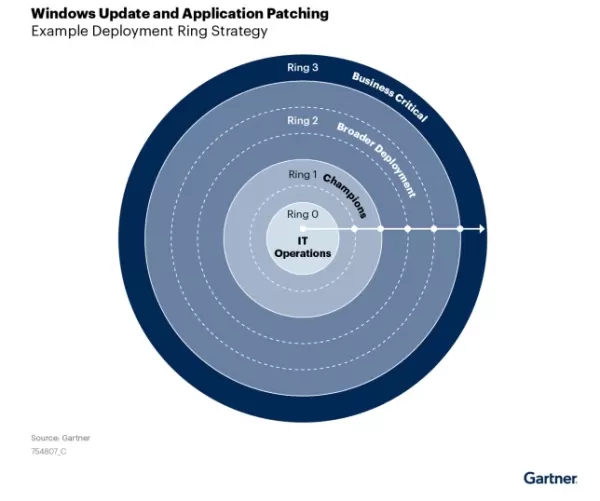
Gartner的环形部署模型从内部IT向外扩展补丁,确保验证并降低风险。来源:Gartner,《现代化Windows和第三方应用程序补丁管理》,第6页。 环形部署大幅缩短MTTP,终结补丁混乱
使用过时的漏洞评分来指导补丁策略会增加数据泄露风险,因为团队难以应对日益增长的积压工作。这形成了一个无休止的循环,攻击者利用未受保护的遗留CVEs。
Gartner的《现代化Windows和第三方应用程序补丁管理》报告强调了传统方法的失败。相比之下,环形部署取得了显著成果,在24小时内对多达10万台PC实现了99%的补丁成功率。
在VentureBeat的采访中,Ivanti企业服务副总裁Tony Miller表示:“Ivanti Neurons补丁管理和环形部署是我们Customer Zero之旅的关键。”他指出,公司内部使用其工具能够快速获得反馈并深入了解客户挑战。
Miller补充说:“我们对环形部署的内部测试显示了基于风险的补丁部署的好处,确保更新不会中断生产力——这是IT团队的主要障碍。”
VentureBeat还采访了Southstar Bank的SVP兼IT总监Jesse Miller,讨论了Ivanti的AI驱动的漏洞风险评级(VRR),该评级根据实时威胁情报和漏洞利用活动进行重新校准。
Jesse Miller强调:“仅依赖CVSS评分已经过时。有效的优先级排序需要考虑当前事件、行业和环境。我们通过增强而非忽略CVSS,做出更明智的决策。”
他进一步指出:“我们优先处理零日漏洞和高风险补丁,率先应对被积极利用的漏洞,以快速缩小攻击面。”
通过将环形部署与动态VRR结合,Ivanti Neurons协调分阶段补丁部署,大幅缩短平均补丁时间(MTTP),并减少暴露窗口。
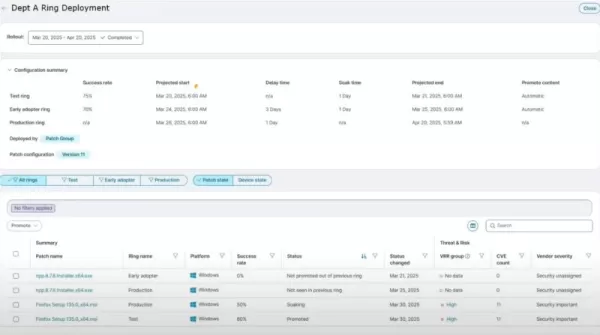
Ivanti Neurons的界面跟踪部署环、成功指标和补丁进度,提供操作透明度。来源:Ivanti Neurons Ivanti Neurons与Microsoft Autopatch、Tanium、ServiceNow的比较:优势与局限
比较企业补丁管理解决方案显示,Microsoft Autopatch、Tanium、ServiceNow和Ivanti Neurons之间存在显著差异。
Microsoft Autopatch使用环形部署,但仅限于Windows和Microsoft 365环境。Ivanti Neurons支持更广泛的范围,包括Windows、macOS、Linux和第三方应用程序,适合多样化的基础设施。
Tanium在端点可见性和报告方面表现出色,但需要大量资源,适合大型企业。ServiceNow在工作流自动化和IT服务整合方面表现出色,但补丁管理通常需要定制化。
Ivanti Neurons凭借动态风险评估、分阶段环形部署和自动化工作流在一平台内脱颖而出,通过实时仪表板解决可见性差距、复杂性和优先级挑战。
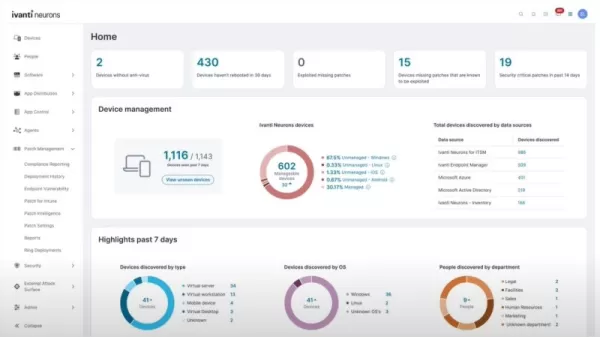
Ivanti Neurons提供实时补丁状态、漏洞洞察和风险指标,持续保持可见性。来源:Ivanti Neurons 将补丁管理转变为战略优势
仅靠补丁不足以消除漏洞。Gartner强调整合端点保护、多因素身份验证和网络分段,以在补丁之外增强安全性。
将环形部署与零信任控制结合,使IT团队能够最小化暴露窗口并有效管理风险。
Ivanti的环形部署整合实时风险评估、自动化修复和威胁管理,将补丁管理与业务韧性对齐。内置于Ivanti Neurons中,它提供可扩展的实时风险可见性。
结论:将环形部署与优先级工具和补偿控制结合,将补丁管理转变为主动的战略优势。
相关文章
 Recursive Intelligence 如何在4个月内以40亿美元估值筹集3.35亿美元
初创公司Ricursive Intelligence的联合创始人似乎注定要成为联合创始人。首席执行官安娜·戈迪(Anna Goldie)和首席技术官阿扎莉亚·米尔霍塞伊尼(Azalia Mirhoseini)在人工智能界声名显赫,戈迪向TechCrunch笑称,她们正是那些“收到扎克伯格发来的奇怪邮件、里面提出疯狂邀约”的人工智能工程师之一。(她们最终没有接受这些邀约。) 两人曾共同在谷歌大脑(G
人工智能竞赛不会等待,TechCrunch Disrupt 的 25% 折扣也不会等待
目前每一位投身人工智能领域的创始人都在思考同一个问题:我们的发展速度够快吗?效率够高吗?TechCrunch Disrupt 2026 将让您与那些正在最高层面思考这一关乎存亡问题的行业领军人物共聚一堂。 10月13日至15日,在旧金山,来自OpenAI、英伟达(Nvidia)、Anthropic、微软等公司的领军人物将分享他们的见解,届时数千名初创企业社区成员将齐聚一堂,进行交流。限时优惠:结账
“钱文AI免费版”与机构版:揭穿高价写作骗局
6月25日,中央电视台播出了关于混乱的高考志愿填报市场的一则调查报道,引发了广泛的公众讨论。 报道画面显示,许多高中升学中介机构打着“十年教龄教师”和“教授”等头衔的旗号,收取4,980至12,980元不等的天价费用。 实际上,这些所谓的“资深顾问”往往是入职不到两个月的新员工,甚至是兼职的大学生。他们的“专业方案”都是通过免费的Qwen AI生成的,有些机构甚至直接将Qwen生成的内容加价转卖给
相关专题推荐
设计与艺术
 顶级AI插画工具:更快地创作编辑类场景和封面插图
2026年最新高评分AI插画工具:我们精心挑选的这份清单汇集了功能强大的顶级工具,助您快速创作令人惊艳的编辑场景和引人注目的封面艺术。每款工具都经过了严格的实际测试,并提供了免费版与付费版的对比,帮助您找到最适合您工作流程的工具。 立即尝试这些必试解决方案,释放您的AI优势,提升创作效率。立即访问 XIX.AI 探索更多。
 10 个工具
 xix.ai
教育与学习
备考首选的顶尖AI辅导老师:练习数学、科学和英语
2026年最新、评分最高的考试备考AI辅导工具现已登陆XIX.AI!我们精心筛选的这份清单汇集了多款功能强大、颠覆传统的工具,提供免费与付费版本的对比、实际测试以及每周更新的排行榜。它们能帮助你提升写作效率、简化复杂主题的学习,并释放你的学术潜能。 立即探索,发现最适合您的备考工具,今天就开始创作,释放您的AI优势!
10 个工具
xix.ai
金融
用于个人财务管理的 AI 预算规划工具
2026 年最新最佳顶级评分 AI 预算规划工具,专为个人财务管理打造,现已登陆 XIX.AI!本精选合集收录了强大且具颠覆性的解决方案,助您开展实际测试、理解消费习惯,并制定个性化计划以提升生产力。享受免费与付费版的对比及详细排名。这些必试工具旨在简化财务管理,助您释放 AI 优势。立即探索!
11 个工具
xix.ai
健康养生
AI睡眠追踪助手:通过养成更好的睡前习惯来促进身体恢复
2026年最新精选高评分AI睡眠追踪助手,助您实现最佳恢复效果。这份全面更新的每周指南汇集了强大的工具,提供实际测试结果、免费与付费版本对比以及详细排名,助您找到必试的解决方案,从而提升睡眠质量并养成更好的就寝习惯。 立即访问 XIX.AI,解锁您的AI优势。
10 个工具
xix.ai
数据分析
用于产品和收入分析的 AI SQL 辅助工具
2026年最新、最受欢迎、评分最高的AI SQL辅助工具,助力产品与营收分析! XIX.AI 精心遴选了一系列功能强大、颠覆性的必试工具,这些工具均经过每周更新的排名体系进行实战测试。它们能通过加速数据分析、简化复杂查询并生成精准洞察,帮助用户显著提升工作效率,从而推动更明智的商业决策。立即探索,发现最适合您的工具,释放您的AI优势!
14 个工具
xix.ai
教育与学习
最佳的、兼具教学功能的AI作业助手:学习概念,而不仅仅是答案
2026年最新最佳高评分AI作业助手:不仅提供答案,更传授核心概念。专为学生打造的强大工具,精选必试清单,每周更新,免费与付费版本对比,真实使用测试,精准排名,助您充分释放学习潜能。立即探索,发现最适合您的工具,让学习更高效。
10 个工具
xix.ai

 评论 (3)
0/500
![RyanJackson]()
So basically, more than half of cyberattacks could've been avoided if companies just patched on time, but a third still ignore it? Ring deployment seems like a common-sense strategy, yet here we are debating basic hygiene. Might as well leave the front door wide open at this point. 😅
![RogerMartinez]()
This article really opened my eyes to how crucial timely patching is! 😮 It's wild that so many companies still lag on this—57% of attacks could’ve been stopped? That’s a wake-up call. Maybe it’s time enterprises rethink their deployment strategies to stay ahead of hackers.
![KevinSanchez]()
This article really opened my eyes to how critical timely patching is! 😮 It's wild that so many companies still lag on this. Ring deployment sounds like a game-changer for enterprise security.
未修补的系统是一个关键漏洞。超过一半(57%)的网络攻击受害者报告称,应用现有补丁本可防止数据泄露,但近三分之一的企业未能采取行动,从而放大了风险。
波耐蒙研究所的研究表明,组织在补丁发布后平均需要43天才能检测到网络攻击,较去年的36天有所增加。2024年Verizon数据泄露调查报告指出,从2023年到2024年,攻击者利用漏洞的案例激增了180%。
手动或半自动化的补丁管理日益不堪重负,IT团队在持续压力下往往将其搁置。
依赖手动或部分自动化的补丁管理被认为耗时过多,常被列入优先级较低的任务。Ivanti的一项研究显示,71%的IT和安全专业人员认为补丁管理复杂且繁琐。
补丁延迟招致灾难
网络犯罪分子持续针对遗留的常见漏洞和暴露(CVEs)发起攻击,有些漏洞已有十多年历史。
攻击者对2010-2019年漏洞的利用日益成功,76%的勒索软件攻击与这些CVEs相关,凸显了他们将旧漏洞武器化的能力。IT与安全团队之间的不协调加剧了延迟,27%的团队缺乏统一的补丁策略,近四分之一的团队在日程安排上存在冲突。自动化补丁管理有助于解决这些冲突,简化工作流程。
Gartner的最新报告《我们无法通过补丁摆脱漏洞暴露》指出,企业通常在两到四周内修补90%的桌面设备,六周内修补80%的Windows服务器,而在六个月内仅修补25%的Oracle数据库。它警告说:“没有哪家组织能在规模上超越威胁行为者。”
环形部署:可扩展的主动防护
每个未修补的端点都是攻击者的潜在入口。企业难以跟上步伐,这助长了网络犯罪分子的气焰。
补丁管理的复杂性显著增加,手动操作已不堪重负。环形部署最初用于以Microsoft为中心的网络,现已扩展到本地和基于云的系统。这种分阶段的自动化方法最大限度减少了攻击者的机会,降低了数据泄露风险。
环形部署以受控阶段实施补丁:
- 测试环(1%):IT团队验证补丁稳定性。
- 早期采用环(5-10%):更广泛的群体测试现实世界的性能。
- 生产环(80-90%):在确认稳定性后进行全面部署。
Ivanti的环形部署解决方案使安全团队能够精确控制补丁时间、系统和更新顺序,最大限度减少中断和风险。
环形部署大幅缩短MTTP,终结补丁混乱
使用过时的漏洞评分来指导补丁策略会增加数据泄露风险,因为团队难以应对日益增长的积压工作。这形成了一个无休止的循环,攻击者利用未受保护的遗留CVEs。
Gartner的《现代化Windows和第三方应用程序补丁管理》报告强调了传统方法的失败。相比之下,环形部署取得了显著成果,在24小时内对多达10万台PC实现了99%的补丁成功率。
在VentureBeat的采访中,Ivanti企业服务副总裁Tony Miller表示:“Ivanti Neurons补丁管理和环形部署是我们Customer Zero之旅的关键。”他指出,公司内部使用其工具能够快速获得反馈并深入了解客户挑战。
Miller补充说:“我们对环形部署的内部测试显示了基于风险的补丁部署的好处,确保更新不会中断生产力——这是IT团队的主要障碍。”
VentureBeat还采访了Southstar Bank的SVP兼IT总监Jesse Miller,讨论了Ivanti的AI驱动的漏洞风险评级(VRR),该评级根据实时威胁情报和漏洞利用活动进行重新校准。
Jesse Miller强调:“仅依赖CVSS评分已经过时。有效的优先级排序需要考虑当前事件、行业和环境。我们通过增强而非忽略CVSS,做出更明智的决策。”
他进一步指出:“我们优先处理零日漏洞和高风险补丁,率先应对被积极利用的漏洞,以快速缩小攻击面。”
通过将环形部署与动态VRR结合,Ivanti Neurons协调分阶段补丁部署,大幅缩短平均补丁时间(MTTP),并减少暴露窗口。
Ivanti Neurons与Microsoft Autopatch、Tanium、ServiceNow的比较:优势与局限
比较企业补丁管理解决方案显示,Microsoft Autopatch、Tanium、ServiceNow和Ivanti Neurons之间存在显著差异。
Microsoft Autopatch使用环形部署,但仅限于Windows和Microsoft 365环境。Ivanti Neurons支持更广泛的范围,包括Windows、macOS、Linux和第三方应用程序,适合多样化的基础设施。
Tanium在端点可见性和报告方面表现出色,但需要大量资源,适合大型企业。ServiceNow在工作流自动化和IT服务整合方面表现出色,但补丁管理通常需要定制化。
Ivanti Neurons凭借动态风险评估、分阶段环形部署和自动化工作流在一平台内脱颖而出,通过实时仪表板解决可见性差距、复杂性和优先级挑战。
将补丁管理转变为战略优势
仅靠补丁不足以消除漏洞。Gartner强调整合端点保护、多因素身份验证和网络分段,以在补丁之外增强安全性。
将环形部署与零信任控制结合,使IT团队能够最小化暴露窗口并有效管理风险。
Ivanti的环形部署整合实时风险评估、自动化修复和威胁管理,将补丁管理与业务韧性对齐。内置于Ivanti Neurons中,它提供可扩展的实时风险可见性。
结论:将环形部署与优先级工具和补偿控制结合,将补丁管理转变为主动的战略优势。








 Recursive Intelligence 如何在4个月内以40亿美元估值筹集3.35亿美元
初创公司Ricursive Intelligence的联合创始人似乎注定要成为联合创始人。首席执行官安娜·戈迪(Anna Goldie)和首席技术官阿扎莉亚·米尔霍塞伊尼(Azalia Mirhoseini)在人工智能界声名显赫,戈迪向TechCrunch笑称,她们正是那些“收到扎克伯格发来的奇怪邮件、里面提出疯狂邀约”的人工智能工程师之一。(她们最终没有接受这些邀约。) 两人曾共同在谷歌大脑(G
 人工智能竞赛不会等待,TechCrunch Disrupt 的 25% 折扣也不会等待
目前每一位投身人工智能领域的创始人都在思考同一个问题:我们的发展速度够快吗?效率够高吗?TechCrunch Disrupt 2026 将让您与那些正在最高层面思考这一关乎存亡问题的行业领军人物共聚一堂。 10月13日至15日,在旧金山,来自OpenAI、英伟达(Nvidia)、Anthropic、微软等公司的领军人物将分享他们的见解,届时数千名初创企业社区成员将齐聚一堂,进行交流。限时优惠:结账
 “钱文AI免费版”与机构版:揭穿高价写作骗局
6月25日,中央电视台播出了关于混乱的高考志愿填报市场的一则调查报道,引发了广泛的公众讨论。 报道画面显示,许多高中升学中介机构打着“十年教龄教师”和“教授”等头衔的旗号,收取4,980至12,980元不等的天价费用。 实际上,这些所谓的“资深顾问”往往是入职不到两个月的新员工,甚至是兼职的大学生。他们的“专业方案”都是通过免费的Qwen AI生成的,有些机构甚至直接将Qwen生成的内容加价转卖给

2026年最新高评分AI插画工具:我们精心挑选的这份清单汇集了功能强大的顶级工具,助您快速创作令人惊艳的编辑场景和引人注目的封面艺术。每款工具都经过了严格的实际测试,并提供了免费版与付费版的对比,帮助您找到最适合您工作流程的工具。 立即尝试这些必试解决方案,释放您的AI优势,提升创作效率。立即访问 XIX.AI 探索更多。
10 个工具
xix.ai

2026年最新、评分最高的考试备考AI辅导工具现已登陆XIX.AI!我们精心筛选的这份清单汇集了多款功能强大、颠覆传统的工具,提供免费与付费版本的对比、实际测试以及每周更新的排行榜。它们能帮助你提升写作效率、简化复杂主题的学习,并释放你的学术潜能。 立即探索,发现最适合您的备考工具,今天就开始创作,释放您的AI优势!
10 个工具
xix.ai

2026 年最新最佳顶级评分 AI 预算规划工具,专为个人财务管理打造,现已登陆 XIX.AI!本精选合集收录了强大且具颠覆性的解决方案,助您开展实际测试、理解消费习惯,并制定个性化计划以提升生产力。享受免费与付费版的对比及详细排名。这些必试工具旨在简化财务管理,助您释放 AI 优势。立即探索!
11 个工具
xix.ai

2026年最新精选高评分AI睡眠追踪助手,助您实现最佳恢复效果。这份全面更新的每周指南汇集了强大的工具,提供实际测试结果、免费与付费版本对比以及详细排名,助您找到必试的解决方案,从而提升睡眠质量并养成更好的就寝习惯。 立即访问 XIX.AI,解锁您的AI优势。
10 个工具
xix.ai

2026年最新、最受欢迎、评分最高的AI SQL辅助工具,助力产品与营收分析! XIX.AI 精心遴选了一系列功能强大、颠覆性的必试工具,这些工具均经过每周更新的排名体系进行实战测试。它们能通过加速数据分析、简化复杂查询并生成精准洞察,帮助用户显著提升工作效率,从而推动更明智的商业决策。立即探索,发现最适合您的工具,释放您的AI优势!
14 个工具
xix.ai

2026年最新最佳高评分AI作业助手:不仅提供答案,更传授核心概念。专为学生打造的强大工具,精选必试清单,每周更新,免费与付费版本对比,真实使用测试,精准排名,助您充分释放学习潜能。立即探索,发现最适合您的工具,让学习更高效。
10 个工具
xix.ai

So basically, more than half of cyberattacks could've been avoided if companies just patched on time, but a third still ignore it? Ring deployment seems like a common-sense strategy, yet here we are debating basic hygiene. Might as well leave the front door wide open at this point. 😅
This article really opened my eyes to how crucial timely patching is! 😮 It's wild that so many companies still lag on this—57% of attacks could’ve been stopped? That’s a wake-up call. Maybe it’s time enterprises rethink their deployment strategies to stay ahead of hackers.
This article really opened my eyes to how critical timely patching is! 😮 It's wild that so many companies still lag on this. Ring deployment sounds like a game-changer for enterprise security.












