


 家
OpenAIはオープンソースのバグを発見し修正するための新たなイニシアチブを開始した
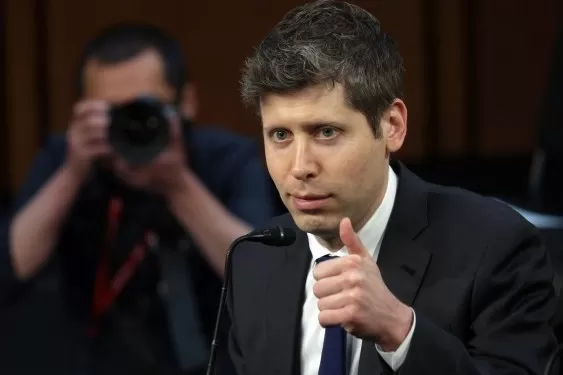
OpenAIは月曜日、オープンソースのサイバーセキュリティを強化し、脆弱性を軽減するための新たなイニシアチブを開始した。
「Patch the Planet」は、1995年の映画『ハッカーズ』へのオマージュであり、OpenAIとセキュリティ企業のTrail of Bitsを連携させ、プロジェクトのメンテナーが自身のプロジェクトを安全に保つのを支援する。
Trail of Bitsのセキュリティ専門家は、コードレビューをメンテナーと直接協力して行い、OpenAIのCodex Securityなどのツールがそのプロセスを支援する。
OpenAIは「多くのメンテナーは、限られた時間とリソースの中で増加する報告に対応している」と述べている。「Patch the Planetはこの負担を軽減する:エンジニアはメンテナーに届く前に調査結果を確認し、パッチとテストを開発し、継続的なセキュリティ向上のための再利用可能なワークフローを作成する。」
Trail of Bitsのエンジニアはコードの救急隊員のように振る舞い、OpenAIのソフトウェアを使ってメンテナーが問題を特定し、優先順位付けするのを支援する。このプロジェクトの長期的なスケーラビリティは不明である。
オープンソースは商用ソフトウェアのデジタル基盤を形成しているが、その分散型の性質により、しばしばセキュリティが不十分になる。これらのプロジェクトにおけるバグは、log4jの脆弱性で見られたように、商用コードベースに深刻な影響を及ぼす可能性がある。
MythosのようなAIツールへの懸念は、それらが自動的にバグを見つけ、エクスプロイトを作成する能力に起因する。サイバー犯罪の自動化は新しいことではないが、これらのツールは悪意のある行為者にとってそれを大幅に容易にする。
OpenAIは、AIを使ってオープンソースコミュニティが自衛するのを支援することで、この傾向を逆転させる。この動きはAnthropicに対する競争的な対応のように見える一方で、オープンソースエコシステム内の重要なニーズにも応えている。
関連記事
 PHPのアルマゲドン:OpenAIとGoogleのWizが古くからの脆弱性を発見、ネット上でパニックを引き起こす
米国国家安全保障局(NSA)は水曜日、PHPに存在する2つの深刻な脆弱性について重大な警告を発しました。これに対し、PHP財団はすでにパッチを公開しています。サーバーサイドスクリプト言語であるPHPは、世界のウェブサイトの約70%(3,300万サイト以上)を支えており、WordPressなどの主要なコンテンツ管理プラットフォームに不可欠な存在です。NSAは、これらの脆弱性が極めて深刻であるため、パ
GoogleのAI概要記事が検索結果で存在感を増している
Similarwebの「2026年生成AIの現状」レポートによると、米国の検索の43%でGoogleのAI生成要約が表示されており、これは前年の15%から大幅に増加した。「AI Overviews」は通常の検索結果内に生成された要約を表示するのに対し、「AI Mode」は複雑なクエリや追問に対応する対話型インターフェースを提供する。ユーザーは、最初の検索の文脈を失うことなく、「AI Overvie
セコイア・キャピタルが出資するEmpirik、障害発生を未然に予測するため2100万ドルを調達
2020年にセコイア・キャピタルに最高デジタル・情報責任者(CDIO)として入社する前、エイボン・プリは10年以上にわたり、RubrikおよびVMwareでインフラストラクチャの運営に携わっていました。 3年前、大規模言語モデルがその真の可能性を見せ始めた頃、プリはセコイアのもう一人のITリーダーであるスディール・ドゥルジャティと共に、AIがインフラエンジニアにとっての大きな課題――技術的な障害が
関連特集おすすめ
デザインとアート
 おすすめのAIイラスト作成ツール:編集用シーンや表紙アートを素早く作成
2026年最新・高評価のAIイラストレーションツール:当サイトが厳選したこのリストには、見事な編集用シーンや人目を引く表紙アートを素早く作成できる、高性能なツールが掲載されています。各ツールは実環境での厳格なテストを経ており、無料版と有料版の比較も掲載されているため、ご自身のワークフローに最適なツールを見つけるのに役立ちます。 今すぐこれらの「必見」ソリューションを試して、AIの力を最大限に活用し、クリエイティブな生産性を高めましょう。XIX.AIで今すぐチェックしてください。
 10 ツール
 xix.ai
教育と学習
試験対策に最適なAIチューター:数学、理科、英語の練習
2026年最新の、試験対策で高評価を得ている最高のAIチューターがXIX.AIに登場!厳選されたこのリストには、無料版と有料版の比較、実戦的なテスト、毎週更新されるランキングなどを提供する、画期的なツールが勢ぞろいしています。これらは、ライティングの効率を高め、複雑なトピックの学習を簡素化し、あなたの学業的な可能性を引き出すのに役立ちます。 今すぐチェックして、あなたにぴったりの試験対策ツールを見つけ、今日から作成を始めて、AIの力を最大限に活用しましょう!
10 ツール
xix.ai
ファイナンス
個人のお金管理のためのAI予算計画ツール
2026年の最新・最高評価のAI予算管理ツールがXIX.AIで登場!この厳選コレクションは、現実的なテストを行い、支出習慣を理解し、生産性を高めるためのパーソナライズされた計画を作成するのに役立つ革新的なソリューションを提供しています。無料版と有料版の比較や詳細なランキングもご用意しています。お金の管理を簡素化し、AIの優位性を引き出すためにぜひ試してほしいツールです。今すぐチェックしましょう!
11 ツール
xix.ai
健康とウェルネス
AI睡眠追跡アシスタント:より良い就寝習慣で回復力を高める
2026年最新かつ最高評価を受けているAI睡眠追跡アシスタントを厳選し、最適な回復を実現できるようご紹介します。完全に更新されたこの週間ガイドには、実際のテスト結果や無料版と有料版の比較、詳細なランキングなど、睡眠の質を向上させてより良い就寝習慣をサポートする最適なソリューションを見つけるのに役立つ強力なツールが掲載されています。今すぐXIX.AIでご覧ください。
10 ツール
xix.ai
データ分析
製品および収益分析のためのAI SQLコパイロット
2026年版 製品・収益分析に最適な、高評価のAI SQLコパイロット最新ランキング! XIX.AIは、毎週更新されるランキングを通じて実環境でのテストを経た、強力で画期的な「ぜひ試すべきツール」を厳選しました。これらのツールは、データ分析を加速させ、複雑なクエリを効率化し、正確なインサイトを生成することで、ユーザーの生産性を大幅に向上させ、より賢明なビジネス意思決定を後押しします。今すぐチェックして、AIの真価を引き出すあなたにぴったりのツールを見つけましょう!
14 ツール
xix.ai
教育と学習
学びを促進する最高のAI宿題支援ツール:答えだけでなく、概念を学べる
2026年最新・最高評価のAI宿題サポートツール。単なる答えだけでなく、核心となる概念を教える、学生にとって強力なツール。ぜひ試してほしい厳選リスト。毎週更新。無料版と有料版の比較、実地テストによる正確なランキングで、あなたの学習能力を最大限に引き出します。今すぐチェックして、よりスマートな学習を実現するあなたにぴったりのツールを見つけましょう。
10 ツール
xix.ai

 コメント (0)
0/500
OpenAIは月曜日、オープンソースのサイバーセキュリティを強化し、脆弱性を軽減するための新たなイニシアチブを開始した。
「Patch the Planet」は、1995年の映画『ハッカーズ』へのオマージュであり、OpenAIとセキュリティ企業のTrail of Bitsを連携させ、プロジェクトのメンテナーが自身のプロジェクトを安全に保つのを支援する。
Trail of Bitsのセキュリティ専門家は、コードレビューをメンテナーと直接協力して行い、OpenAIのCodex Securityなどのツールがそのプロセスを支援する。
OpenAIは「多くのメンテナーは、限られた時間とリソースの中で増加する報告に対応している」と述べている。「Patch the Planetはこの負担を軽減する:エンジニアはメンテナーに届く前に調査結果を確認し、パッチとテストを開発し、継続的なセキュリティ向上のための再利用可能なワークフローを作成する。」
Trail of Bitsのエンジニアはコードの救急隊員のように振る舞い、OpenAIのソフトウェアを使ってメンテナーが問題を特定し、優先順位付けするのを支援する。このプロジェクトの長期的なスケーラビリティは不明である。
オープンソースは商用ソフトウェアのデジタル基盤を形成しているが、その分散型の性質により、しばしばセキュリティが不十分になる。これらのプロジェクトにおけるバグは、log4jの脆弱性で見られたように、商用コードベースに深刻な影響を及ぼす可能性がある。
MythosのようなAIツールへの懸念は、それらが自動的にバグを見つけ、エクスプロイトを作成する能力に起因する。サイバー犯罪の自動化は新しいことではないが、これらのツールは悪意のある行為者にとってそれを大幅に容易にする。
OpenAIは、AIを使ってオープンソースコミュニティが自衛するのを支援することで、この傾向を逆転させる。この動きはAnthropicに対する競争的な対応のように見える一方で、オープンソースエコシステム内の重要なニーズにも応えている。








 PHPのアルマゲドン:OpenAIとGoogleのWizが古くからの脆弱性を発見、ネット上でパニックを引き起こす
米国国家安全保障局(NSA)は水曜日、PHPに存在する2つの深刻な脆弱性について重大な警告を発しました。これに対し、PHP財団はすでにパッチを公開しています。サーバーサイドスクリプト言語であるPHPは、世界のウェブサイトの約70%(3,300万サイト以上)を支えており、WordPressなどの主要なコンテンツ管理プラットフォームに不可欠な存在です。NSAは、これらの脆弱性が極めて深刻であるため、パ
 GoogleのAI概要記事が検索結果で存在感を増している
Similarwebの「2026年生成AIの現状」レポートによると、米国の検索の43%でGoogleのAI生成要約が表示されており、これは前年の15%から大幅に増加した。「AI Overviews」は通常の検索結果内に生成された要約を表示するのに対し、「AI Mode」は複雑なクエリや追問に対応する対話型インターフェースを提供する。ユーザーは、最初の検索の文脈を失うことなく、「AI Overvie
 セコイア・キャピタルが出資するEmpirik、障害発生を未然に予測するため2100万ドルを調達
2020年にセコイア・キャピタルに最高デジタル・情報責任者(CDIO)として入社する前、エイボン・プリは10年以上にわたり、RubrikおよびVMwareでインフラストラクチャの運営に携わっていました。 3年前、大規模言語モデルがその真の可能性を見せ始めた頃、プリはセコイアのもう一人のITリーダーであるスディール・ドゥルジャティと共に、AIがインフラエンジニアにとっての大きな課題――技術的な障害が

2026年最新・高評価のAIイラストレーションツール:当サイトが厳選したこのリストには、見事な編集用シーンや人目を引く表紙アートを素早く作成できる、高性能なツールが掲載されています。各ツールは実環境での厳格なテストを経ており、無料版と有料版の比較も掲載されているため、ご自身のワークフローに最適なツールを見つけるのに役立ちます。 今すぐこれらの「必見」ソリューションを試して、AIの力を最大限に活用し、クリエイティブな生産性を高めましょう。XIX.AIで今すぐチェックしてください。
10 ツール
xix.ai

2026年最新の、試験対策で高評価を得ている最高のAIチューターがXIX.AIに登場!厳選されたこのリストには、無料版と有料版の比較、実戦的なテスト、毎週更新されるランキングなどを提供する、画期的なツールが勢ぞろいしています。これらは、ライティングの効率を高め、複雑なトピックの学習を簡素化し、あなたの学業的な可能性を引き出すのに役立ちます。 今すぐチェックして、あなたにぴったりの試験対策ツールを見つけ、今日から作成を始めて、AIの力を最大限に活用しましょう!
10 ツール
xix.ai

2026年の最新・最高評価のAI予算管理ツールがXIX.AIで登場!この厳選コレクションは、現実的なテストを行い、支出習慣を理解し、生産性を高めるためのパーソナライズされた計画を作成するのに役立つ革新的なソリューションを提供しています。無料版と有料版の比較や詳細なランキングもご用意しています。お金の管理を簡素化し、AIの優位性を引き出すためにぜひ試してほしいツールです。今すぐチェックしましょう!
11 ツール
xix.ai

2026年最新かつ最高評価を受けているAI睡眠追跡アシスタントを厳選し、最適な回復を実現できるようご紹介します。完全に更新されたこの週間ガイドには、実際のテスト結果や無料版と有料版の比較、詳細なランキングなど、睡眠の質を向上させてより良い就寝習慣をサポートする最適なソリューションを見つけるのに役立つ強力なツールが掲載されています。今すぐXIX.AIでご覧ください。
10 ツール
xix.ai

2026年版 製品・収益分析に最適な、高評価のAI SQLコパイロット最新ランキング! XIX.AIは、毎週更新されるランキングを通じて実環境でのテストを経た、強力で画期的な「ぜひ試すべきツール」を厳選しました。これらのツールは、データ分析を加速させ、複雑なクエリを効率化し、正確なインサイトを生成することで、ユーザーの生産性を大幅に向上させ、より賢明なビジネス意思決定を後押しします。今すぐチェックして、AIの真価を引き出すあなたにぴったりのツールを見つけましょう!
14 ツール
xix.ai

2026年最新・最高評価のAI宿題サポートツール。単なる答えだけでなく、核心となる概念を教える、学生にとって強力なツール。ぜひ試してほしい厳選リスト。毎週更新。無料版と有料版の比較、実地テストによる正確なランキングで、あなたの学習能力を最大限に引き出します。今すぐチェックして、よりスマートな学習を実現するあなたにぴったりのツールを見つけましょう。
10 ツール
xix.ai












