


 Maison
OpenAI lance une nouvelle initiative pour aider à trouver et corriger les bugs des logiciels open source
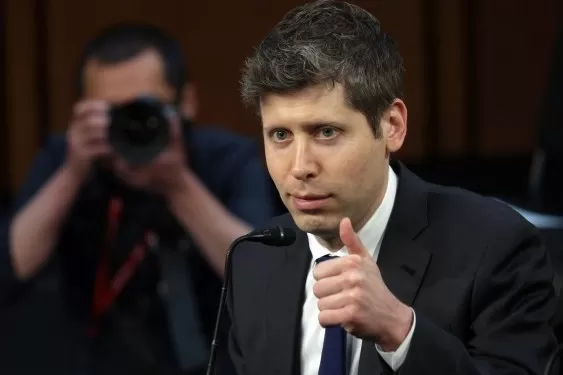
OpenAI a lancé une nouvelle initiative lundi pour renforcer la cybersécurité open source et atténuer les vulnérabilités.
« Patch the Planet », un clin d’œil au film Hackers de 1995, associe OpenAI à la société de sécurité Trail of Bits afin d’aider les responsables de projets à sécuriser leurs développements.
Les experts en sécurité de Trail of Bits collaboreront directement avec les responsables pour examiner le code, tandis que les outils d’OpenAI, tels que Codex Security, soutiennent ce processus.
« De nombreux responsables font face à un nombre croissant de signalements, avec des temps et des ressources limités », a déclaré OpenAI. « Patch the Planet allège cette charge : les ingénieurs examinent les résultats avant qu’ils n’atteignent les responsables, élaborent des correctifs et des tests, et créent des workflows réutilisables pour des améliorations continues de la sécurité. »
Les ingénieurs de Trail of Bits agissent comme des secouristes du code, aidant les responsables à identifier et à prioriser les problèmes avec les logiciels d’OpenAI. La scalabilité à long terme du projet reste incertaine.
L’open source constitue le fondement numérique des logiciels commerciaux, mais sa nature décentralisée le laisse souvent vulnérable. Les bogues dans ces projets peuvent avoir un impact sévère sur les bases de code commerciales, comme l’a montré la vulnérabilité log4j.
Les inquiétudes concernant des outils d’IA tels que Mythos découlent de leur capacité à trouver automatiquement des bogues et à créer des exploits. Si l’automatisation de la cybercriminalité n’est pas nouvelle, ces outils la rendent considérablement plus accessible aux acteurs malveillants.
OpenAI inverse cette tendance en utilisant l’IA pour aider la communauté open source à se défendre. Cette démarche semble être une réponse concurrentielle à Anthropic, tout en répondant à un besoin critique au sein de l’écosystème open source.
Article connexe
 L'Armageddon du PHP : OpenAI et les experts de Google dévoilent des failles anciennes, semant la panique sur Internet
L'Agence nationale de sécurité américaine (NSA) a publié mercredi une alerte critique concernant deux vulnérabilités graves dans PHP, pour lesquelles des correctifs ont déjà été publiés par la Fo
Les aperçus d'IA de Google gagnent du terrain dans les résultats de recherche
Selon le rapport 2026 sur le paysage de l'intelligence artificielle générative de Similarweb, les résumés générés par l'IA de Google sont apparus dans 43 % des recherches aux États-Unis, une hausse significative par rapport aux 15 % enregistrés un an
Empirik, soutenue par Sequoia, lève 21 millions de dollars pour prévoir les pannes avant qu'elles ne se produisent
Avant de rejoindre Sequoia Capital en 2020 en tant que directeur numérique et de l'information, Avon Puri a passé plus d'une décennie à diriger les infrastructures chez Rubrik et VMware. Il y a trois
Recommandations de sujets spéciaux liés
Conception et art
 Les meilleurs outils d'illustration basés sur l'IA : créez plus rapidement des scènes éditoriales et des illustrations de couverture
Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
 10 outils
 xix.ai
Éducation et apprentissage
Les meilleurs professeurs particuliers spécialisés en IA pour la préparation aux examens : entraînez-vous en maths, en sciences et en anglais
Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai
Finance
Outils de planification budgétaire par IA pour la gestion personnelle des finances
2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai
Santé et bien-être
Assistants de suivi du sommeil par l’IA : améliorez votre récupération grâce à de meilleures habitudes avant le coucher
2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai
Analyse des données
Copilotes SQL basés sur l'IA pour l'analyse des produits et du chiffre d'affaires
2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai
Éducation et apprentissage
Les meilleurs outils d'aide aux devoirs basés sur l'IA qui enseignent : apprenez les concepts, pas seulement les réponses
2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai

 commentaires (0)
OpenAI a lancé une nouvelle initiative lundi pour renforcer la cybersécurité open source et atténuer les vulnérabilités.
« Patch the Planet », un clin d’œil au film Hackers de 1995, associe OpenAI à la société de sécurité Trail of Bits afin d’aider les responsables de projets à sécuriser leurs développements.
Les experts en sécurité de Trail of Bits collaboreront directement avec les responsables pour examiner le code, tandis que les outils d’OpenAI, tels que Codex Security, soutiennent ce processus.
« De nombreux responsables font face à un nombre croissant de signalements, avec des temps et des ressources limités », a déclaré OpenAI. « Patch the Planet allège cette charge : les ingénieurs examinent les résultats avant qu’ils n’atteignent les responsables, élaborent des correctifs et des tests, et créent des workflows réutilisables pour des améliorations continues de la sécurité. »
Les ingénieurs de Trail of Bits agissent comme des secouristes du code, aidant les responsables à identifier et à prioriser les problèmes avec les logiciels d’OpenAI. La scalabilité à long terme du projet reste incertaine.
L’open source constitue le fondement numérique des logiciels commerciaux, mais sa nature décentralisée le laisse souvent vulnérable. Les bogues dans ces projets peuvent avoir un impact sévère sur les bases de code commerciales, comme l’a montré la vulnérabilité log4j.
Les inquiétudes concernant des outils d’IA tels que Mythos découlent de leur capacité à trouver automatiquement des bogues et à créer des exploits. Si l’automatisation de la cybercriminalité n’est pas nouvelle, ces outils la rendent considérablement plus accessible aux acteurs malveillants.
OpenAI inverse cette tendance en utilisant l’IA pour aider la communauté open source à se défendre. Cette démarche semble être une réponse concurrentielle à Anthropic, tout en répondant à un besoin critique au sein de l’écosystème open source.








 L'Armageddon du PHP : OpenAI et les experts de Google dévoilent des failles anciennes, semant la panique sur Internet
L'Agence nationale de sécurité américaine (NSA) a publié mercredi une alerte critique concernant deux vulnérabilités graves dans PHP, pour lesquelles des correctifs ont déjà été publiés par la Fo
 Les aperçus d'IA de Google gagnent du terrain dans les résultats de recherche
Selon le rapport 2026 sur le paysage de l'intelligence artificielle générative de Similarweb, les résumés générés par l'IA de Google sont apparus dans 43 % des recherches aux États-Unis, une hausse significative par rapport aux 15 % enregistrés un an
 Empirik, soutenue par Sequoia, lève 21 millions de dollars pour prévoir les pannes avant qu'elles ne se produisent
Avant de rejoindre Sequoia Capital en 2020 en tant que directeur numérique et de l'information, Avon Puri a passé plus d'une décennie à diriger les infrastructures chez Rubrik et VMware. Il y a trois

Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
10 outils
xix.ai

Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai

2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai

2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai

2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai












