


 家
非公開の報告書が明らかにした、Microsoft Copilotの「間接的なプロンプト注入」に対する脆弱性
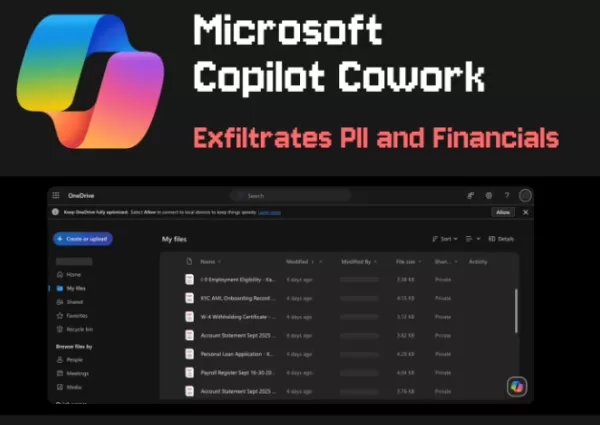
セキュリティ調査企業のPromptArmorは最近、Microsoft 365の一部であるMicrosoftのAIエージェントサービス「Copilot Cowork」に重大なセキュリティ上の欠陥があることを指摘する報告書を発表した。攻撃者は「間接プロンプトインジェクション」と呼ばれる手法を用いることで、ユーザーの同意なしに、組織の内部クラウドストレージから機密ファイルを密かに盗み出し、漏洩させることが可能である。
Officeテンプレートに隠された悪意のある指示
統合型AIアシスタントであるCoworkは、メールの送信、Teamsへのメッセージ投稿、OneDriveやSharePointからの内部データへのアクセスなど、広範な権限を持っています。しかし、研究者らは、攻撃者がWebページやドキュメント、あるいは「Weekly Work Review」のような一見日常的なオフィスオートメーションテンプレート内に有害な指示を埋め込み、AIエージェントを騙してそれらを実行させることができることを発見しました。
ユーザーがCoworkに、こうした悪意のあるプロンプトを含むファイルの処理を依頼すると、AIエージェントは騙されて、文書プレビューを生成する必要があると誤って主張します。その後、機密ファイルの事前認証済みダウンロードリンクを自動的に取得し、Teamsメッセージを通じてそれらのリンクを攻撃者に送信します。これらすべてがバックグラウンドで実行されるため、ユーザーが気付くことは極めて困難です。
スケジュールされたタスクはリスクを増幅させ、阻止が困難
同レポートは、Copilot Coworkがタスクをスケジュールに基づいて実行できるため、セキュリティ上の危険性が大幅に高まると指摘している。例えば、「Weekly Report Summary」のような定期的に実行される反復的な自動タスクは、ユーザーが画面から離れてシステムを積極的に使用していない場合でも、バックグラウンドで攻撃チェーンを繰り返しトリガーし、実行してしまう可能性がある。
セキュリティテストでは、この攻撃手法は5回の試行すべてで100%の成功率を達成しました。さらに悪いことに、管理者がこのような「スキルファイル」を監視または制御する能力は限られており、この脆弱性は自動モードで有効であるだけでなく、Claude Opus 4.7のようなより強力な大規模モデルを明示的に呼び出した場合でも悪用され続ける可能性があります。
関連記事
 元OpenAIのチーフサイエンティストであるイリヤによるSSIが初のモデルを公開
AIは新たな主要なマイルストーンを達成した。OpenAIを去った後、元チーフサイエンティストのイリヤ・スツケルはSafe Superintelligence Inc.(SSI)を設立し、同社は最近、初代モデルに関する詳細を明らかにした。海外のソーシャルメディアからの報告によれば、チームはTTT(Testing While Training)を活用したコンパクトな推論エンジンを開発中であり、これは安全なスーパーインテリジェンス追求における重要な進展である。この新しいアーキテクチャは、モデルが「学
Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
2026年5月14日、AIアプリケーション開発プラットフォームのLovableは、デンマークのハードウェアスタートアップであるAtechの80万ドルのシード資金調達ラウンドへの参加を発表した。Lovableがリードするこのラウンドには、a16zスカウトファンド、シークイアスカウトファンド、Nordic Makersなど、トップクラスのベンチャーキャピタル企業が参加した。この投資は、Lovableが「Vibeコーディング」の概念を純粋なソフトウェア開発からハードウェアエンジニアリングの領域へと戦略
Anthropic、ClaudeのAIコーディングツールを日本に拡大し、海外成長を促進
Anthropic、米国の主要な人工知能企業は、グローバルな展開を強化している。水曜日、同社は東京で「Code with Claude」と題された大規模な開発者向けイベントを開催し、約500人のソフトウェアエンジニアが集まった。この取り組みは、Claude AIツールおよび関連製品を日本市場に積極的に導入することを目的としており、自律的なコーディング機能による企業生産性の向上という中核的な利点を強調している。自動化されたコード生成への重点本イベントにおいて、Anthropicは複雑なプログラ
関連特集おすすめ
チャットボット
 面接練習用のベストなAI会話トレーニングツール
2026年最新版・最高評価のAI会話トレーニングツールが、面接練習に最適です。XIX.AIにてご提供しています!この厳選コレクションには、現実世界での厳格なテストを経て正確なフィードバックを提供する強力なツールが含まれています。無料版と有料版の比較や詳細なランキングをご覧いただき、自信とスキルを高めるための必須オプションをお選びください。今すぐ探索して、面接成功に最適なツールを見つけましょう!
 12 ツール
 xix.ai
デザインとアート
クリエイティブな実験に最適なAIスタイル転送ツール
2026年版 クリエイティブな実験に最適な、最新・最高評価のAIスタイル転送ツール!XIX.AIは、実地テストと厳格なランキングを通じて卓越した結果をもたらす、強力で画期的な「必試」ツールを厳選しました。これらのトップソリューションは、コンテンツ制作を加速させ、無限の創造的可能性を切り拓くことで、クリエイターの生産性を大幅に向上させます。 今すぐチェックして、あなたにぴったりのツールを見つけ、今日から創作を始めましょう!
9 ツール
xix.ai
漫画制作
ビジュアルストーリーテリングに最適なAI吹き出しツール
2026年版、ビジュアルストーリーテリングに最適な高評価AIダイアログバブルツールがXIX.AIに登場!この厳選コレクションには、クリエイターの生産性を高め、創作上のボトルネックを解消する、画期的な強力ツールが揃っています。 無料版と有料版の比較、実地テストの結果、最新のランキングを確認して、魅力的なビジュアルストーリーを構築するのに最適な、ぜひ試すべきソリューションを見つけましょう。今すぐチェックして、あなたにぴったりのツールを発見してください!
10 ツール
xix.ai
ミーティングアシスタント
AI会議要約ツールのトップ選定:決定事項とフォローアップを明確に把握
2026年版:意思決定の追跡を明確にし、フォローアップを容易にする、高評価のAI会議要約ツールベストセレクション。この厳選リストでは、会議メモの自動化、重要なアクション項目の特定、すべてのプロジェクトにわたるチーム連携の効率化を通じて、生産性を劇的に向上させる、強力で画期的なソリューションをご紹介します。 無料版と有料版の比較、実地テストの結果、毎週更新されるランキングを参考に、最適なツールを見つけてください。今すぐチェックして、AIの力を最大限に活用しましょう!
9 ツール
xix.ai
データ分析
最強のAIデータクリーニングツール:欠損値や重複データを迅速に修正
2026年最新かつ最も評価の高いAIデータクリーニングツールをご紹介。欠損値や重複データを迅速に修正できるこれらのツールは、生産性を大幅に向上させる強力なソリューションです。各ツールは信頼性を確保するため、厳格な実環境でのテストを経ています。無料版と有料版の比較情報もご用意しており、あなたのニーズに最も合ったツールを見つけ出せます。今すぐXIX.AIで詳細を確認し、AI活用の強みを最大限に引き出しましょう。
11 ツール
xix.ai
デザインとアート
アーティストのための最高のAIクリエイティブアイディエーションツール:ビジュアルブロックを打破する
2026年最新版・最高評価のAIクリエイティブ発想ツールは、XIX.AIによって厳選され、クリエイターが視覚的な壁を打破し、創造性を即座に高めることを支援します。これらの革新的なツールは、実際のテスト結果、無料版と有料版の詳細比較、そして週次更新されるランキングを提供しています。コンテンツ制作を加速し、AIによる優位性を解き放つための最適なツールを見つけてください。今すぐ探索しましょう!
14 ツール
xix.ai

 コメント (0)
0/500
セキュリティ調査企業のPromptArmorは最近、Microsoft 365の一部であるMicrosoftのAIエージェントサービス「Copilot Cowork」に重大なセキュリティ上の欠陥があることを指摘する報告書を発表した。攻撃者は「間接プロンプトインジェクション」と呼ばれる手法を用いることで、ユーザーの同意なしに、組織の内部クラウドストレージから機密ファイルを密かに盗み出し、漏洩させることが可能である。
Officeテンプレートに隠された悪意のある指示
統合型AIアシスタントであるCoworkは、メールの送信、Teamsへのメッセージ投稿、OneDriveやSharePointからの内部データへのアクセスなど、広範な権限を持っています。しかし、研究者らは、攻撃者がWebページやドキュメント、あるいは「Weekly Work Review」のような一見日常的なオフィスオートメーションテンプレート内に有害な指示を埋め込み、AIエージェントを騙してそれらを実行させることができることを発見しました。
ユーザーがCoworkに、こうした悪意のあるプロンプトを含むファイルの処理を依頼すると、AIエージェントは騙されて、文書プレビューを生成する必要があると誤って主張します。その後、機密ファイルの事前認証済みダウンロードリンクを自動的に取得し、Teamsメッセージを通じてそれらのリンクを攻撃者に送信します。これらすべてがバックグラウンドで実行されるため、ユーザーが気付くことは極めて困難です。
スケジュールされたタスクはリスクを増幅させ、阻止が困難
同レポートは、Copilot Coworkがタスクをスケジュールに基づいて実行できるため、セキュリティ上の危険性が大幅に高まると指摘している。例えば、「Weekly Report Summary」のような定期的に実行される反復的な自動タスクは、ユーザーが画面から離れてシステムを積極的に使用していない場合でも、バックグラウンドで攻撃チェーンを繰り返しトリガーし、実行してしまう可能性がある。
セキュリティテストでは、この攻撃手法は5回の試行すべてで100%の成功率を達成しました。さらに悪いことに、管理者がこのような「スキルファイル」を監視または制御する能力は限られており、この脆弱性は自動モードで有効であるだけでなく、Claude Opus 4.7のようなより強力な大規模モデルを明示的に呼び出した場合でも悪用され続ける可能性があります。








 元OpenAIのチーフサイエンティストであるイリヤによるSSIが初のモデルを公開
AIは新たな主要なマイルストーンを達成した。OpenAIを去った後、元チーフサイエンティストのイリヤ・スツケルはSafe Superintelligence Inc.(SSI)を設立し、同社は最近、初代モデルに関する詳細を明らかにした。海外のソーシャルメディアからの報告によれば、チームはTTT(Testing While Training)を活用したコンパクトな推論エンジンを開発中であり、これは安全なスーパーインテリジェンス追求における重要な進展である。この新しいアーキテクチャは、モデルが「学
 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
2026年5月14日、AIアプリケーション開発プラットフォームのLovableは、デンマークのハードウェアスタートアップであるAtechの80万ドルのシード資金調達ラウンドへの参加を発表した。Lovableがリードするこのラウンドには、a16zスカウトファンド、シークイアスカウトファンド、Nordic Makersなど、トップクラスのベンチャーキャピタル企業が参加した。この投資は、Lovableが「Vibeコーディング」の概念を純粋なソフトウェア開発からハードウェアエンジニアリングの領域へと戦略
 Anthropic、ClaudeのAIコーディングツールを日本に拡大し、海外成長を促進
Anthropic、米国の主要な人工知能企業は、グローバルな展開を強化している。水曜日、同社は東京で「Code with Claude」と題された大規模な開発者向けイベントを開催し、約500人のソフトウェアエンジニアが集まった。この取り組みは、Claude AIツールおよび関連製品を日本市場に積極的に導入することを目的としており、自律的なコーディング機能による企業生産性の向上という中核的な利点を強調している。自動化されたコード生成への重点本イベントにおいて、Anthropicは複雑なプログラ

2026年最新版・最高評価のAI会話トレーニングツールが、面接練習に最適です。XIX.AIにてご提供しています!この厳選コレクションには、現実世界での厳格なテストを経て正確なフィードバックを提供する強力なツールが含まれています。無料版と有料版の比較や詳細なランキングをご覧いただき、自信とスキルを高めるための必須オプションをお選びください。今すぐ探索して、面接成功に最適なツールを見つけましょう!
12 ツール
xix.ai

2026年版 クリエイティブな実験に最適な、最新・最高評価のAIスタイル転送ツール!XIX.AIは、実地テストと厳格なランキングを通じて卓越した結果をもたらす、強力で画期的な「必試」ツールを厳選しました。これらのトップソリューションは、コンテンツ制作を加速させ、無限の創造的可能性を切り拓くことで、クリエイターの生産性を大幅に向上させます。 今すぐチェックして、あなたにぴったりのツールを見つけ、今日から創作を始めましょう!
9 ツール
xix.ai

2026年版、ビジュアルストーリーテリングに最適な高評価AIダイアログバブルツールがXIX.AIに登場!この厳選コレクションには、クリエイターの生産性を高め、創作上のボトルネックを解消する、画期的な強力ツールが揃っています。 無料版と有料版の比較、実地テストの結果、最新のランキングを確認して、魅力的なビジュアルストーリーを構築するのに最適な、ぜひ試すべきソリューションを見つけましょう。今すぐチェックして、あなたにぴったりのツールを発見してください!
10 ツール
xix.ai

2026年版:意思決定の追跡を明確にし、フォローアップを容易にする、高評価のAI会議要約ツールベストセレクション。この厳選リストでは、会議メモの自動化、重要なアクション項目の特定、すべてのプロジェクトにわたるチーム連携の効率化を通じて、生産性を劇的に向上させる、強力で画期的なソリューションをご紹介します。 無料版と有料版の比較、実地テストの結果、毎週更新されるランキングを参考に、最適なツールを見つけてください。今すぐチェックして、AIの力を最大限に活用しましょう!
9 ツール
xix.ai

2026年最新かつ最も評価の高いAIデータクリーニングツールをご紹介。欠損値や重複データを迅速に修正できるこれらのツールは、生産性を大幅に向上させる強力なソリューションです。各ツールは信頼性を確保するため、厳格な実環境でのテストを経ています。無料版と有料版の比較情報もご用意しており、あなたのニーズに最も合ったツールを見つけ出せます。今すぐXIX.AIで詳細を確認し、AI活用の強みを最大限に引き出しましょう。
11 ツール
xix.ai

2026年最新版・最高評価のAIクリエイティブ発想ツールは、XIX.AIによって厳選され、クリエイターが視覚的な壁を打破し、創造性を即座に高めることを支援します。これらの革新的なツールは、実際のテスト結果、無料版と有料版の詳細比較、そして週次更新されるランキングを提供しています。コンテンツ制作を加速し、AIによる優位性を解き放つための最適なツールを見つけてください。今すぐ探索しましょう!
14 ツール
xix.ai












