


 Hogar
Un informe oculto revela que Microsoft Copilot es vulnerable a la inyección indirecta de comandos
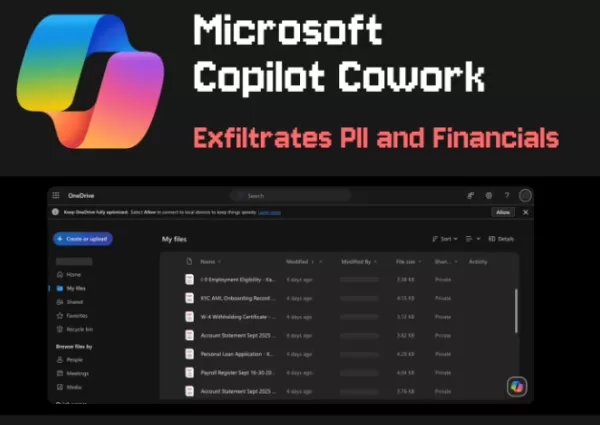
La empresa de investigación en seguridad PromptArmor ha publicado recientemente un informe en el que se pone de relieve una grave vulnerabilidad de seguridad en el servicio de agente de IA de Microsoft, Copilot Cowork, que forma parte de Microsoft 365. Los atacantes pueden utilizar un método conocido como «inyección indirecta de comandos» para sustraer y filtrar de forma sigilosa archivos confidenciales del almacenamiento interno en la nube de una organización sin el consentimiento del usuario.
Instrucciones maliciosas ocultas en plantillas de Office
Como asistente de IA integrado, Cowork cuenta con amplios permisos para enviar correos electrónicos, publicar mensajes en Teams y acceder a datos internos de OneDrive y SharePoint. Sin embargo, los investigadores han descubierto que los atacantes pueden incrustar instrucciones dañinas en páginas web, documentos o plantillas de ofimática aparentemente rutinarias, como una «Revisión semanal del trabajo», para engañar al agente de IA y que las ejecute.
Cuando un usuario le pide a Cowork que gestione un archivo que contiene estas indicaciones maliciosas, el agente de IA es engañado para que afirme falsamente que necesita generar una vista previa del documento. A continuación, recupera automáticamente enlaces de descarga preautenticados para archivos confidenciales y envía esos enlaces al atacante a través de mensajes de Teams; todo ello se lleva a cabo en segundo plano, lo que hace que sea extremadamente difícil de detectar para los usuarios.
Las tareas programadas amplifican el riesgo y son difíciles de bloquear
El informe señala que, dado que Copilot Cowork puede realizar tareas de forma programada, esto aumenta significativamente el peligro para la seguridad. Por ejemplo, las tareas automatizadas recurrentes como «Resumen del informe semanal», que se ejecutan periódicamente, pueden activar y ejecutar repetidamente la cadena de ataque en segundo plano, incluso cuando el usuario está alejado de su pantalla y no está utilizando activamente el sistema.
En las pruebas de seguridad, este método de ataque alcanzó una tasa de éxito del 100 % en cinco ensayos. Peor aún, los administradores tienen una capacidad limitada para supervisar o controlar dichos «archivos de habilidades», y la vulnerabilidad no solo es efectiva en modo automático, sino que también sigue siendo explotable cuando se invocan explícitamente modelos grandes y más potentes como Claude Opus 4.7.
Artículo relacionado
 El primer modelo de SSI de Ilya, ex científico jefe de OpenAI, se presenta
La inteligencia artificial ha alcanzado otro hito importante. Tras su salida de OpenAI, el ex científico jefe Ilya Sutskever fundó Safe Superintelligence Inc. (SSI), que ha revelado recientemente detalles sobre su modelo inaugural. Informes de redes
Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
El 14 de mayo de 2026, la plataforma de desarrollo de aplicaciones de IA Lovable anunció su participación en la ronda de financiación semilla de 800.000 dólares para la startup danesa de hardware Atech. Liderada por Lovable, la ronda atrajo a firmas
Anthropic amplía las herramientas de codificación de Claude AI a Japón en su impulso por el crecimiento en el extranjero
Anthropic, una destacada empresa estadounidense de inteligencia artificial, está intensificando su alcance global. El miércoles, la compañía organizó una importante reunión de desarrolladores, "Code with Claude", en Tokio, que reunió a cerca de 500 i
Recomendaciones de temas especiales relacionados
Diseño y Arte
 Las mejores herramientas de transferencia de estilos con IA para experimentos creativos
¡Las mejores herramientas de transferencia de estilo con IA de 2026, mejor valoradas para experimentos creativos! XIX.AI ha seleccionado una colección de herramientas potentes y revolucionarias que no te puedes perder, capaces de ofrecer resultados excepcionales según pruebas reales y clasificaciones rigurosas. Estas soluciones de primera categoría ayudan a los creativos a aumentar significativamente su productividad, acelerando la creación de contenidos y abriendo un sinfín de posibilidades creativas. ¡Explora ahora mismo para descubrir tu herramienta perfecta y empieza a crear hoy mismo!
 9 herramientas
 xix.ai
Creación de cómics
Las mejores herramientas de burbujas de diálogo con IA para la narración visual
¡Ya están aquí, en XIX.AI, las mejores herramientas de 2026 con las mejores valoraciones para crear bocadillos de diálogo con IA y contar historias visuales! Esta selección incluye potentes herramientas revolucionarias que ayudan a los creadores a aumentar su productividad y superar los bloqueos creativos. Consulta una comparación entre las versiones gratuitas y de pago, echa un vistazo a las pruebas en condiciones reales y revisa las últimas clasificaciones para encontrar las soluciones imprescindibles, perfectas para crear narrativas visuales cautivadoras. ¡Explora ahora mismo y descubre tu herramienta ideal!
10 herramientas
xix.ai
Asistente de reuniones
Las mejores herramientas de resumen de reuniones con IA: realiza un seguimiento claro de las decisiones y las acciones de seguimiento
Las mejores herramientas de resumen de reuniones con IA de 2026, mejor valoradas para un seguimiento claro de las decisiones y un seguimiento posterior sin esfuerzo. Esta lista seleccionada presenta soluciones potentes y revolucionarias que aumentan drásticamente la productividad al automatizar las notas de las reuniones, identificar las acciones clave y agilizar la coordinación del equipo en todos los proyectos. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente, para ayudarte a encontrar la herramienta perfecta. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
9 herramientas
xix.ai
Análisis de datos
Mejores herramientas de limpieza de datos con IA: corrige valores faltantes y duplicados rápidamente
2026: Las mejores herramientas de limpieza de datos basadas en IA, mejor calificadas y más actualizadas, para corregir rápidamente valores faltantes y duplicados. Esta lista cuidadosamente seleccionada presenta soluciones potentes que transforman el trabajo y aumentan significativamente la productividad. Cada opción ha sido sometida a pruebas rigurosas en entornos reales para garantizar su fiabilidad. Obtenga una comparación gratuita entre las opciones gratuitas y de pago y descubra la herramienta imprescindible que mejor se adapte a sus necesidades. Explore ahora en XIX.AI para darle un vantaje con la inteligencia artificial.
11 herramientas
xix.ai
Diseño y Arte
Mejores herramientas de IA para la ideación creativa de artistas: superar los bloqueos visuales
2026 Últimas Mejores Herramientas de Ideación Creativa con IA Mejor Valoradas para Artistas son seleccionadas por XIX.AI para ayudar a los creadores a superar los bloqueos visuales y potenciar la creatividad al instante. Estas poderosas herramientas que cambian las reglas del juego ofrecen pruebas en el mundo real, una comparación detallada entre versiones gratuitas y de pago, y clasificaciones actualizadas semanalmente. Descubre tu herramienta perfecta para acelerar la creación de contenido y desbloquear tu ventaja con IA hoy mismo. ¡Explora ahora!
14 herramientas
xix.ai
composicion musical
Creadores de ritmos con IA para pistas de fondo de TikTok, audio de Reels y música promocional para creadores
¡Los mejores creadores de ritmos con IA de 2026 para pistas de fondo de TikTok, audio de Reels y música promocional para creadores! XIX.AI ha elaborado una lista de las herramientas más valoradas y revolucionarias, sometidas a pruebas en el mundo real para ofrecer música impecable que se adapte a cualquier necesidad de contenido. Encontrarás datos detallados que comparan las versiones gratuitas con las de pago, clasificaciones actualizadas semanalmente y opciones imprescindibles que te ayudarán a potenciar tu creatividad y productividad. ¡Explora ahora mismo y descubre tu herramienta perfecta!
11 herramientas
xix.ai

 comentario (0)
0/500
La empresa de investigación en seguridad PromptArmor ha publicado recientemente un informe en el que se pone de relieve una grave vulnerabilidad de seguridad en el servicio de agente de IA de Microsoft, Copilot Cowork, que forma parte de Microsoft 365. Los atacantes pueden utilizar un método conocido como «inyección indirecta de comandos» para sustraer y filtrar de forma sigilosa archivos confidenciales del almacenamiento interno en la nube de una organización sin el consentimiento del usuario.
Instrucciones maliciosas ocultas en plantillas de Office
Como asistente de IA integrado, Cowork cuenta con amplios permisos para enviar correos electrónicos, publicar mensajes en Teams y acceder a datos internos de OneDrive y SharePoint. Sin embargo, los investigadores han descubierto que los atacantes pueden incrustar instrucciones dañinas en páginas web, documentos o plantillas de ofimática aparentemente rutinarias, como una «Revisión semanal del trabajo», para engañar al agente de IA y que las ejecute.
Cuando un usuario le pide a Cowork que gestione un archivo que contiene estas indicaciones maliciosas, el agente de IA es engañado para que afirme falsamente que necesita generar una vista previa del documento. A continuación, recupera automáticamente enlaces de descarga preautenticados para archivos confidenciales y envía esos enlaces al atacante a través de mensajes de Teams; todo ello se lleva a cabo en segundo plano, lo que hace que sea extremadamente difícil de detectar para los usuarios.
Las tareas programadas amplifican el riesgo y son difíciles de bloquear
El informe señala que, dado que Copilot Cowork puede realizar tareas de forma programada, esto aumenta significativamente el peligro para la seguridad. Por ejemplo, las tareas automatizadas recurrentes como «Resumen del informe semanal», que se ejecutan periódicamente, pueden activar y ejecutar repetidamente la cadena de ataque en segundo plano, incluso cuando el usuario está alejado de su pantalla y no está utilizando activamente el sistema.
En las pruebas de seguridad, este método de ataque alcanzó una tasa de éxito del 100 % en cinco ensayos. Peor aún, los administradores tienen una capacidad limitada para supervisar o controlar dichos «archivos de habilidades», y la vulnerabilidad no solo es efectiva en modo automático, sino que también sigue siendo explotable cuando se invocan explícitamente modelos grandes y más potentes como Claude Opus 4.7.








 El primer modelo de SSI de Ilya, ex científico jefe de OpenAI, se presenta
La inteligencia artificial ha alcanzado otro hito importante. Tras su salida de OpenAI, el ex científico jefe Ilya Sutskever fundó Safe Superintelligence Inc. (SSI), que ha revelado recientemente detalles sobre su modelo inaugural. Informes de redes
 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
El 14 de mayo de 2026, la plataforma de desarrollo de aplicaciones de IA Lovable anunció su participación en la ronda de financiación semilla de 800.000 dólares para la startup danesa de hardware Atech. Liderada por Lovable, la ronda atrajo a firmas
 Anthropic amplía las herramientas de codificación de Claude AI a Japón en su impulso por el crecimiento en el extranjero
Anthropic, una destacada empresa estadounidense de inteligencia artificial, está intensificando su alcance global. El miércoles, la compañía organizó una importante reunión de desarrolladores, "Code with Claude", en Tokio, que reunió a cerca de 500 i

¡Las mejores herramientas de transferencia de estilo con IA de 2026, mejor valoradas para experimentos creativos! XIX.AI ha seleccionado una colección de herramientas potentes y revolucionarias que no te puedes perder, capaces de ofrecer resultados excepcionales según pruebas reales y clasificaciones rigurosas. Estas soluciones de primera categoría ayudan a los creativos a aumentar significativamente su productividad, acelerando la creación de contenidos y abriendo un sinfín de posibilidades creativas. ¡Explora ahora mismo para descubrir tu herramienta perfecta y empieza a crear hoy mismo!
9 herramientas
xix.ai

¡Ya están aquí, en XIX.AI, las mejores herramientas de 2026 con las mejores valoraciones para crear bocadillos de diálogo con IA y contar historias visuales! Esta selección incluye potentes herramientas revolucionarias que ayudan a los creadores a aumentar su productividad y superar los bloqueos creativos. Consulta una comparación entre las versiones gratuitas y de pago, echa un vistazo a las pruebas en condiciones reales y revisa las últimas clasificaciones para encontrar las soluciones imprescindibles, perfectas para crear narrativas visuales cautivadoras. ¡Explora ahora mismo y descubre tu herramienta ideal!
10 herramientas
xix.ai

Las mejores herramientas de resumen de reuniones con IA de 2026, mejor valoradas para un seguimiento claro de las decisiones y un seguimiento posterior sin esfuerzo. Esta lista seleccionada presenta soluciones potentes y revolucionarias que aumentan drásticamente la productividad al automatizar las notas de las reuniones, identificar las acciones clave y agilizar la coordinación del equipo en todos los proyectos. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente, para ayudarte a encontrar la herramienta perfecta. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
9 herramientas
xix.ai

2026: Las mejores herramientas de limpieza de datos basadas en IA, mejor calificadas y más actualizadas, para corregir rápidamente valores faltantes y duplicados. Esta lista cuidadosamente seleccionada presenta soluciones potentes que transforman el trabajo y aumentan significativamente la productividad. Cada opción ha sido sometida a pruebas rigurosas en entornos reales para garantizar su fiabilidad. Obtenga una comparación gratuita entre las opciones gratuitas y de pago y descubra la herramienta imprescindible que mejor se adapte a sus necesidades. Explore ahora en XIX.AI para darle un vantaje con la inteligencia artificial.
11 herramientas
xix.ai

2026 Últimas Mejores Herramientas de Ideación Creativa con IA Mejor Valoradas para Artistas son seleccionadas por XIX.AI para ayudar a los creadores a superar los bloqueos visuales y potenciar la creatividad al instante. Estas poderosas herramientas que cambian las reglas del juego ofrecen pruebas en el mundo real, una comparación detallada entre versiones gratuitas y de pago, y clasificaciones actualizadas semanalmente. Descubre tu herramienta perfecta para acelerar la creación de contenido y desbloquear tu ventaja con IA hoy mismo. ¡Explora ahora!
14 herramientas
xix.ai

¡Los mejores creadores de ritmos con IA de 2026 para pistas de fondo de TikTok, audio de Reels y música promocional para creadores! XIX.AI ha elaborado una lista de las herramientas más valoradas y revolucionarias, sometidas a pruebas en el mundo real para ofrecer música impecable que se adapte a cualquier necesidad de contenido. Encontrarás datos detallados que comparan las versiones gratuitas con las de pago, clasificaciones actualizadas semanalmente y opciones imprescindibles que te ayudarán a potenciar tu creatividad y productividad. ¡Explora ahora mismo y descubre tu herramienta perfecta!
11 herramientas
xix.ai












