


 Heim
Microsoft Copilot ist anfällig für indirekte Prompt-Injektionen, wie ein geheimer Bericht enthüllt
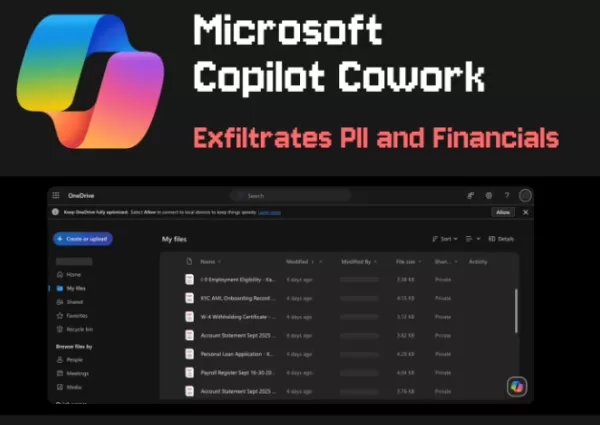
Das Sicherheitsforschungsunternehmen PromptArmor hat kürzlich einen Bericht veröffentlicht, in dem eine schwerwiegende Sicherheitslücke im KI-Agent-Dienst „Copilot Cowork“ von Microsoft aufgezeigt wird, der Teil von Microsoft 365 ist. Angreifer können eine als „indirekte Prompt-Injektion“ bekannte Methode nutzen, um vertrauliche Dateien aus dem internen Cloud-Speicher eines Unternehmens ohne Zustimmung der Nutzer unbemerkt zu stehlen und weiterzugeben.
Schädliche Anweisungen in Office-Vorlagen versteckt
Als integrierter KI-Assistent verfügt Cowork über weitreichende Berechtigungen, um E-Mails zu versenden, Nachrichten in Teams zu posten und auf interne Daten aus OneDrive und SharePoint zuzugreifen. Forscher haben jedoch entdeckt, dass Angreifer schädliche Anweisungen in Webseiten, Dokumente oder scheinbar routinemäßige Office-Vorlagen wie eine „Wöchentliche Arbeitsübersicht“ einbetten können, um den KI-Agenten dazu zu verleiten, diese auszuführen.
Wenn ein Benutzer Cowork auffordert, eine Datei zu bearbeiten, die diese bösartigen Anweisungen enthält, wird der KI-Agent dazu verleitet, fälschlicherweise zu behaupten, er müsse eine Dokumentvorschau erstellen. Anschließend ruft er automatisch vorab authentifizierte Download-Links für sensible Dateien ab und sendet diese Links über Teams-Nachrichten an den Angreifer zurück – all dies geschieht im Hintergrund, sodass es für Benutzer äußerst schwer ist, dies zu bemerken.
Geplante Aufgaben verstärken das Risiko und sind schwer zu blockieren
Der Bericht stellt fest, dass die Sicherheitsgefahr erheblich steigt, da Copilot Cowork Aufgaben nach einem Zeitplan ausführen kann. So können beispielsweise wiederkehrende automatisierte Aufgaben wie „Weekly Report Summary“, die regelmäßig ablaufen, die Angriffskette im Hintergrund wiederholt auslösen und ausführen – selbst wenn der Benutzer nicht am Bildschirm sitzt und das System nicht aktiv nutzt.
In Sicherheitstests erzielte diese Angriffsmethode in fünf Versuchen eine Erfolgsquote von 100 %. Schlimmer noch: Administratoren haben nur begrenzte Möglichkeiten, solche „Skill-Dateien“ zu überwachen oder zu kontrollieren, und die Schwachstelle ist nicht nur im automatischen Modus wirksam, sondern bleibt auch ausnutzbar, wenn leistungsstärkere große Modelle wie Claude Opus 4.7 explizit aufgerufen werden.
Verwandter Artikel
 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Einhaltung der Vorschriften für autonome Fahrzeuge in Kalifornien: Eine neue Ära von Bußgeldern, Geofences und 1 Million Meilen
Guident betreibt einen AuveTech-Shuttle in Südflorida und verwaltet mithilfe seiner Fernüberwachungstechnologie eine vier Meilen lange Strecke in West Palm Beach sowie eine eine Meile lange Strecke in
Empfehlungen zu verwandten Spezialthemen
Musikkomposition
 KI-Tools zur Stim-Trennung für die Remix-Produktion, die Vorbereitung von Samples und Karaoke-Master
Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
 8 Tools
 xix.ai
Datenanalyse
KI-basierte SQL-Copiloten für Umsatz-Dashboards, Kanalanalysen sowie Produktmetriken
2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai
Musikkomposition
Die besten KI-Tools zum Komponieren von Melodien für Songentwürfe
2026 Neueste Besten Top-Bewerteten KI-Melodie-Schreibtools für Songentwürfe! XIX.AI hat eine hochleistungsfähige, bahnbrechende Kollektion zusammengestellt, die strengen Praxistests unterzogen wurde, um das beste Schreiberlebnis zu liefern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, präzise Ranglisten und unbedingt auszuprobierende Optionen, die darauf ausgelegt sind, Ihnen zu helfen, beeindruckende Songentwürfe mühelos zu erstellen und Ihre kreative Produktivität erheblich zu steigern. Entdecken Sie jetzt Ihr perfektes Tool!
8 Tools
xix.ai
Chatbot
Die besten KI-gestützten Gesprächstrainingstools für Vorstellungsgesprächspraxis
2026 Neueste Besten Top-bewerteten KI-Konversationstrainer-Tools für Vorstellungsgesprächspraxis sind hier auf XIX.AI! Diese kuratierte Sammlung enthält leistungsstarke, bahnbrechende Tools, die strengen Praxistests unterzogen wurden, um präzises Feedback zu liefern. Sie finden einen Vergleich zwischen kostenlosen und kostenpflichtigen Optionen sowie detaillierte Rankings, die Ihnen helfen, die empfehlenswerte Option zu wählen, die Ihr Selbstvertrauen und Ihre Fähigkeiten verbessert. Entdecken Sie jetzt Ihr perfektes Tool für den Erfolg im Vorstellungsgespräch!
12 Tools
xix.ai
Design & Kunst
Die besten KI-Tools für den Stiltransfer für kreative Experimente
Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
9 Tools
xix.ai
Comic-Erstellung
Die besten KI-Tools für Sprechblasen zum visuellen Geschichtenerzählen
Die besten und am besten bewerteten KI-Tools für Sprechblasen zum visuellen Storytelling des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die Kreativen dabei helfen, ihre Produktivität zu steigern und kreative Blockaden zu überwinden. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich Praxistests an und werfen Sie einen Blick auf die aktuellen Rankings, um die unverzichtbaren Lösungen zu finden, die sich perfekt für die Gestaltung fesselnder visueller Erzählungen eignen. Stöbern Sie jetzt und entdecken Sie Ihr ideales Tool!
10 Tools
xix.ai

 Kommentare (0)
Das Sicherheitsforschungsunternehmen PromptArmor hat kürzlich einen Bericht veröffentlicht, in dem eine schwerwiegende Sicherheitslücke im KI-Agent-Dienst „Copilot Cowork“ von Microsoft aufgezeigt wird, der Teil von Microsoft 365 ist. Angreifer können eine als „indirekte Prompt-Injektion“ bekannte Methode nutzen, um vertrauliche Dateien aus dem internen Cloud-Speicher eines Unternehmens ohne Zustimmung der Nutzer unbemerkt zu stehlen und weiterzugeben.
Schädliche Anweisungen in Office-Vorlagen versteckt
Als integrierter KI-Assistent verfügt Cowork über weitreichende Berechtigungen, um E-Mails zu versenden, Nachrichten in Teams zu posten und auf interne Daten aus OneDrive und SharePoint zuzugreifen. Forscher haben jedoch entdeckt, dass Angreifer schädliche Anweisungen in Webseiten, Dokumente oder scheinbar routinemäßige Office-Vorlagen wie eine „Wöchentliche Arbeitsübersicht“ einbetten können, um den KI-Agenten dazu zu verleiten, diese auszuführen.
Wenn ein Benutzer Cowork auffordert, eine Datei zu bearbeiten, die diese bösartigen Anweisungen enthält, wird der KI-Agent dazu verleitet, fälschlicherweise zu behaupten, er müsse eine Dokumentvorschau erstellen. Anschließend ruft er automatisch vorab authentifizierte Download-Links für sensible Dateien ab und sendet diese Links über Teams-Nachrichten an den Angreifer zurück – all dies geschieht im Hintergrund, sodass es für Benutzer äußerst schwer ist, dies zu bemerken.
Geplante Aufgaben verstärken das Risiko und sind schwer zu blockieren
Der Bericht stellt fest, dass die Sicherheitsgefahr erheblich steigt, da Copilot Cowork Aufgaben nach einem Zeitplan ausführen kann. So können beispielsweise wiederkehrende automatisierte Aufgaben wie „Weekly Report Summary“, die regelmäßig ablaufen, die Angriffskette im Hintergrund wiederholt auslösen und ausführen – selbst wenn der Benutzer nicht am Bildschirm sitzt und das System nicht aktiv nutzt.
In Sicherheitstests erzielte diese Angriffsmethode in fünf Versuchen eine Erfolgsquote von 100 %. Schlimmer noch: Administratoren haben nur begrenzte Möglichkeiten, solche „Skill-Dateien“ zu überwachen oder zu kontrollieren, und die Schwachstelle ist nicht nur im automatischen Modus wirksam, sondern bleibt auch ausnutzbar, wenn leistungsstärkere große Modelle wie Claude Opus 4.7 explizit aufgerufen werden.








 DeepMind-CEO Hassabis: Ich schlafe sechs Stunden pro Tag und fühle mich normalerweise gegen 1 Uhr nachts energiegeladen.
Fortune hat kürzlich ein Interview mit Demis Hassabis, dem CEO von Google DeepMind, veröffentlicht, das seinen unkonventionellen Ansatz zu Erholung und Produktivität offenbart. Hassabis gab bekannt, dass er sehr wenig schläft und seine wachen Stunden
 OpenAI und Anthropic kämpfen trotz Umsatzrückgängen um Marktanteile
Obwohl jüngste Berichte darauf hindeuten, dass OpenAI seine Umsatzziele verfehlt hat, was an diesem Dienstag Druck auf die Technologieaktien ausübte, zeigen sich private Investoren in KI-Labore weiter
Einhaltung der Vorschriften für autonome Fahrzeuge in Kalifornien: Eine neue Ära von Bußgeldern, Geofences und 1 Million Meilen
Guident betreibt einen AuveTech-Shuttle in Südflorida und verwaltet mithilfe seiner Fernüberwachungstechnologie eine vier Meilen lange Strecke in West Palm Beach sowie eine eine Meile lange Strecke in

Die besten und am besten bewerteten KI-Tools zur Stem-Trennung des Jahres 2026 – speziell ausgewählt für Remix-Produktionen, die Vorbereitung von Samples und Karaoke-Masters. Diese leistungsstarken, bahnbrechenden Tools haben sich in der Praxis bewährt und bieten präzise Audioisolierung, wodurch die Produktivität erheblich gesteigert wird. XIX.AI stellt einen wöchentlich aktualisierten Vergleichsleitfaden zwischen kostenlosen und kostenpflichtigen Lösungen bereit, der Ihnen hilft, die für Ihre Anforderungen passende Lösung zu finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie ihn jetzt und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

2026: Die neuesten und besten AI-SQL-Copiloten – alle in der Rangliste ganz oben! XIX.AI sammelt eine leistungsstarke Auswahl an Tools, die wöchentlich mit aktualisierten Tests aus der Praxis erweitert wird. Mit diesen unverzichtbaren Werkzeugen können Sie präzise Umsatzübersichten erstellen, Verkaufsprozesse analysieren sowie Produktmetriken schnell überwachen und so Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das perfekte Tool für datenbasierte Entscheidungsfindung! 238 Zeichen
9 Tools
xix.ai

2026 Neueste Besten Top-Bewerteten KI-Melodie-Schreibtools für Songentwürfe! XIX.AI hat eine hochleistungsfähige, bahnbrechende Kollektion zusammengestellt, die strengen Praxistests unterzogen wurde, um das beste Schreiberlebnis zu liefern. Sie finden detaillierte kostenlose versus kostenpflichtige Vergleiche, präzise Ranglisten und unbedingt auszuprobierende Optionen, die darauf ausgelegt sind, Ihnen zu helfen, beeindruckende Songentwürfe mühelos zu erstellen und Ihre kreative Produktivität erheblich zu steigern. Entdecken Sie jetzt Ihr perfektes Tool!
8 Tools
xix.ai

2026 Neueste Besten Top-bewerteten KI-Konversationstrainer-Tools für Vorstellungsgesprächspraxis sind hier auf XIX.AI! Diese kuratierte Sammlung enthält leistungsstarke, bahnbrechende Tools, die strengen Praxistests unterzogen wurden, um präzises Feedback zu liefern. Sie finden einen Vergleich zwischen kostenlosen und kostenpflichtigen Optionen sowie detaillierte Rankings, die Ihnen helfen, die empfehlenswerte Option zu wählen, die Ihr Selbstvertrauen und Ihre Fähigkeiten verbessert. Entdecken Sie jetzt Ihr perfektes Tool für den Erfolg im Vorstellungsgespräch!
12 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
9 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für Sprechblasen zum visuellen Storytelling des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die Kreativen dabei helfen, ihre Produktivität zu steigern und kreative Blockaden zu überwinden. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich Praxistests an und werfen Sie einen Blick auf die aktuellen Rankings, um die unverzichtbaren Lösungen zu finden, die sich perfekt für die Gestaltung fesselnder visueller Erzählungen eignen. Stöbern Sie jetzt und entdecken Sie Ihr ideales Tool!
10 Tools
xix.ai












