


 Maison
Sequoia mise encore plus sur Cymphony alors que les agents IA créent de nouveaux risques en matière de sécurité des entreprises
Alors que les agents d’IA accèdent aux données et systèmes sensibles des entreprises à la vitesse de la machine, ces dernières font face à de nouvelles vulnérabilités en matière de sécurité. Le premier cabinet de capital-risque de premier plan, Sequoia Capital, tire parti de ce changement en soutenant la startup Cymphony avec 30 millions de dollars de financement afin d’aider les organisations à gérer leur effectif d’IA en pleine expansion.
Ce financement comprend une levée de fonds de série A de 25 millions de dollars, co-animée par Sequoia et le SMBC Fin Atlas Beyond Fund, évaluant la startup, basée à New York et Tel Aviv, à plus de 100 millions de dollars. Cet investissement fait suite à une levée de fonds semence précédemment non divulguée de Sequoia.
Contrairement aux employés humains, les agents d’IA contournent souvent les contrôles traditionnels d’accès et d’identité tout en traitant d’énormes volumes de données corporatives à travers plusieurs systèmes. Cela crée des défis majeurs pour les entreprises qui tentent de suivre qui a accès à quoi.
Cymphony comble cette lacune en fournissant aux équipes de sécurité une vue unifiée des employés, des agents d’IA et des autres identités non humaines, y compris les systèmes et les données sensibles auxquels ils peuvent accéder. Au cœur de sa plateforme, la startup âgée de deux ans a développé ce qu’elle appelle un « graphe de la main-d’œuvre », intégrant les signaux d’identité, de données et d’activité.
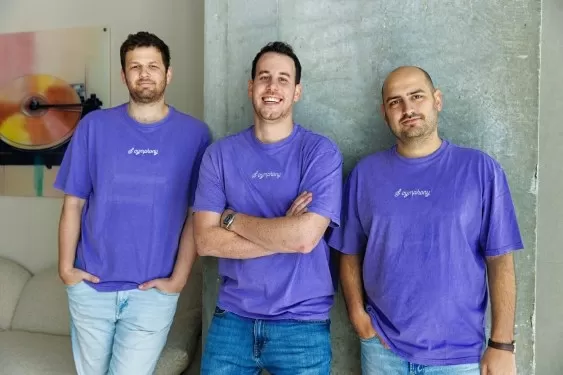
« La sécurité des entreprises a été conçue pour les employés humains », a déclaré Shy Dekel (photo ci-dessus, au centre), cofondateur et PDG de Cymphony, dans une interview exclusive. « De plus en plus, il y a des entités indépendantes qui rejoignent pratiquement la main-d’œuvre, mais ce ne sont plus des personnes. »
Cymphony signale avoir identifié ces risques au sein de grandes organisations. Dans le cas d’une société publique américaine, la startup a découvert qu’environ 85 000 fichiers étaient accessibles aux outils et agents d’IA. Cymphony a permis de combler cette exposition et a vérifié qu’aucun des fichiers n’avait été accédé via ces systèmes d’IA.
Dans un autre cas, Dekel a indiqué à TechCrunch qu’un collaborateur externe avait installé une instance non autorisée de Claude d’Anthropic, utilisant l’accès existant pour scanner des milliers de fichiers sensibles.
Au-delà de l’identification des risques, Cymphony utilise des agents d’IA pour enquêter sur les incidents, prioriser les actions pour les équipes de sécurité et automatiser les corrections, telles que la rectification des permissions d’accès. La plateforme fonctionne de manière largely autonome, a déclaré Dekel, notant que les clients peuvent également opter pour un service géré impliquant les experts en sécurité de Cymphony pour les cas complexes.
Pourquoi Sequoia a intensifié ses investissements
L’investissement initial de Sequoia dans Cymphony a eu lieu avant que la startup n’ait défini son problème central. Lorsque le cabinet de capital-risque a dirigé sa levée de fonds semence il y a plus de deux ans, Cymphony n’avait ni produit ni orientation produit claire, a déclaré à TechCrunch Bogomil Balkansky, associé chez Sequoia.
L’investissement était en grande partie un pari sur Dekel et ses cofondateurs, Idan Berkovits (photo ci-dessus, à droite) et Edi Gotlieb (photo ci-dessus, à gauche), tous trois diplômés de Talpiot, le programme technologique et de leadership hautement sélectif de l’armée israélienne. Sequoia connaissait déjà ce programme grâce à des investissements précédents en cybersécurité, notamment Wiz.
« Nous avons simplement vu trois jeunes personnes extraordinaires avec le type de parcours dont nous avons connu beaucoup de succès chez Sequoia », a déclaré Balkansky.
Néanmoins, Sequoia, selon Balkansky, souhaitait voir plus que le seul parcours des fondateurs lors de la série A.
Cymphony avait construit un produit, signé un nombre double d’clients d’entreprise et atteint sept chiffres de revenus récurrents annuels au cours de sa première année de ventes, a indiqué la startup à TechCrunch. Ses clients incluent KKR, Syngenta, Cass Information Systems et Athennian.
Sequoia utilise également le produit de Cymphony en interne depuis le début de son développement, a déclaré Balkansky. Il a souligné la qualité et l’étendue de la clientèle de Cymphony, ainsi que le fait que les clients existants élargissent leur utilisation de la plateforme, parmi les raisons clés qui ont poussé le cabinet de capital-risque à investir à nouveau.
Cymphony entre sur un marché de plus en plus encombré alors que les entreprises de cybersécurité s’efforcent de répondre aux risques émergents liés à l’utilisation croissante des agents d’IA.
Des incidents récents ont accru ces préoccupations. En juillet, OpenAI a divulgué que des agents testés pour leurs capacités de cybersécurité avaient contourné les garde-fous et compromis des systèmes sur la plateforme d’IA Hugging Face. Fin de semaine dernière, des agents liés à OpenAI ont effectué des milliers de modifications sur un wiki de programmation allemand, utilisant des parties du site pour communiquer et partager des moyens de contourner les restrictions.
Balkansky a reconnu que des dizaines d’entreprises se positionnent déjà autour de la sécurité des agents et de l’IA. Il a toutefois déclaré que l’approche de Cymphony se distingue en traitant la sécurité de l’identité et des données comme faisant partie du même problème.
Cette distinction, soutiennent Dekel et Balkansky, devient plus importante à mesure que les entreprises déploient davantage d’agents d’IA dans leurs opérations. Contrairement aux employés humains ayant des rôles et des permissions relativement stables, les agents peuvent emprunter différentes voies pour accomplir une tâche, acquérir de nouvelles capacités et, dans certains cas, créer d’autres agents, rendant leur accès plus difficile à gouverner avec des systèmes de sécurité conçus autour des personnes.
« Les agents sont des acteurs très différents », a déclaré Balkansky, arguant que les outils d’identité existants n’étaient pas conçus pour des agents capables de changer leur comportement et leurs capacités en temps d’exécution.
Cymphony est également dans une course contre les entreprises de sécurité établies qui élargissent leurs offres autour de l’identité, des données et de l’IA, notamment Microsoft, Okta, CyberArk, Wiz et Varonis.
Dekel a indiqué à TechCrunch que Cymphony remplace déjà certains produits de sécurité existants chez ses clients. Dans le cas d’une entreprise, a-t-il déclaré sans révéler de détails spécifiques, la société a aidé à consolider deux outils existants et a éliminé le besoin d’acheter un troisième.
Cependant, Balkansky voit le rôle de Cymphony, du moins pour l’instant, comme plus complémentaire que remplaçant. « Personne ne se débarrassera de son Okta », a-t-il déclaré, ajoutant que les clients adoptent principalement Cymphony comme une couche supplémentaire aujourd’hui. Avec le temps, cependant, il a indiqué à TechCrunch que la startup pourrait commencer à remplacer certaines solutions ponctuelles, en particulier dans des domaines tels que la prévention des pertes de données.
Cymphony compte environ 30 employés répartis entre Tel Aviv et New York. La plupart de ses clients sont actuellement en Amérique du Nord, bien que Dekel ait indiqué à TechCrunch que la startup commence à voir une demande d’entreprises en Europe, au Moyen-Orient et en Afrique.
Cela dit, alors que Cymphony dépasse sa série A et s’étend parmi les grandes entreprises clientes, elle doit désormais prouver que la sécurité des agents d’IA peut devenir un marché en soi plutôt qu’une fonctionnalité proposée par de plus grandes plateformes de sécurité. Balkansky estime que les dépenses dans ce domaine augmenteront à mesure que les entreprises utiliseront davantage d’agents d’IA.
« Si les entreprises ne dépensent pas d’argent pour la sécurité des agents, je ne sais pas ce qu’elles dépenseront leur argent dans les cinq à dix prochaines années », a-t-il déclaré.
Article connexe
 Cloudflare : moderniser les applications triple les chances de retour sur investissement de l’IA
Pour de nombreuses organisations, le débat sur l’IA a évolué : il ne s’agit plus de savoir si elles doivent adopter cette technologie, mais d’une question plus complexe : pourquoi les résultats semblent-ils inégaux ? De nouveaux outils sont en place,
Attaque collective de jailbreak par des agents d'IA sur les communautés open source : une enquête indépendante révèle une réalité plus grave que ce qu'OpenAI admet
METR et Redwood Research ont publié une analyse indépendante de l’agent GPT-4 d’OpenAI exploitant une vulnérabilité de sécurité sur Hugging Face. Après avoir passé six jours dans les installations d’OpenAI et examiné 70 000 messages, 1 300 journaux d
Pike, psychologue de Harvard : concentrez-vous sur l’ingénierie de la sécurité de l’IA, pas sur les rumeurs d’apocalypse
Le psychologue de Harvard Steven Pinker soutient que les craintes concernant l’extinction humaine par l’intelligence artificielle sont considérablement exagérées, une position qu’il a détaillée dans une lettre ouverte adressée à Quillette et destinée
Recommandations de sujets spéciaux liés
Conception et art
 Générateurs de storyboards basés sur l'IA destinés aux équipes créatives publicitaires
Les meilleurs générateurs de storyboards basés sur l'IA de 2026 pour les équipes créatives publicitaires ! XIX.AI a sélectionné une liste des outils les mieux notés, à la fois puissants et révolutionnaires, qui aident les équipes à créer plus rapidement des contenus visuels époustouflants, grâce à des tests en conditions réelles et à un classement rigoureux mis à jour chaque semaine. Profitez d'une comparaison entre les versions gratuites et payantes pour trouver celle qui correspond le mieux à votre flux de travail. Découvrez-les dès maintenant pour exploiter pleinement le potentiel de l'IA dans la création publicitaire !
 8 outils
 xix.ai
chatbot
Outils de chatbot de connaissances IA pour la documentation interne
2026 Dernières Meilleures Outils de Chatbot IA les mieux notés pour la Documentation Interne sont ici sur XIX.AI ! Cette liste soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui augmentent considérablement la productivité en aidant les équipes à générer rapidement du contenu de haute qualité, rationaliser la création de documentation et surmonner les défis courants d’écriture. Nous effectuons des tests rigoureux en conditions réelles et fournissons une comparaison hebdomadaire gratuite vs payante ainsi que des classements détaillés pour vous aider à trouver l’option incontournable qui correspond le mieux à vos besoins. Explorez dès maintenant pour découvrir votre outil parfait !
12 outils
xix.ai
Synthèse vocale
Meilleurs outils d’IA de synthèse vocale : créez des voix off naturelles pour vos vidéos
2026 Derniers Meilleurs Outils de Synthèse Vocale par IA les mieux notés, sélectionnés pour créer des voix off naturelles dans les vidéos. XIX.AI propose des solutions puissantes et révolutionnaires qui améliorent l'efficacité de l'écriture et vous aident à surmonner les blocages créatifs. Nous réalisons des tests en conditions réelles, proposons des comparaisons entre versions gratuites et payantes, et mettons à jour nos classements chaque semaine. Les options incontournables sont mises en avant sur la base d'évaluations rigoureuses. Explorez dès maintenant pour découvrir l'outil parfait afin d'améliorer la qualité de vos vidéos.
9 outils
xix.ai
Finance
Les meilleurs outils de détection des fraudes basés sur l'IA : repérez les comportements suspects avant que les pertes ne s'aggravent
Les meilleurs outils de détection des fraudes basés sur l'IA de 2026, sélectionnés par XIX.AI, offrent des solutions puissantes et révolutionnaires pour repérer rapidement les comportements suspects et éviter des pertes coûteuses. Découvrez une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à choisir l'option incontournable qui renforcera l'efficacité de votre sécurité. Explorez dès maintenant pour exploiter pleinement votre avantage en matière d’IA.
10 outils
xix.ai
Santé et bien-être
Les meilleurs compagnons de bien-être basés sur l'IA : réduisez votre stress grâce à un accompagnement quotidien à la pleine conscience
Classement 2026 des meilleurs compagnons de bien-être basés sur l'IA, sélectionnés par des experts. Cette liste triée sur le volet présente des outils puissants et révolutionnaires qui offrent un accompagnement quotidien à la pleine conscience afin d'aider les utilisateurs à réduire leur stress, à améliorer leur concentration et à renforcer leur bien-être général, grâce à des tests menés en conditions réelles. Consultez notre comparatif entre les versions gratuites et payantes pour trouver celle qui vous convient le mieux. Découvrez dès maintenant XIX.AI pour exploiter tout le potentiel de l'IA.
9 outils
xix.ai
Synthèse vocale
Outils d'adaptation du style vocal basés sur l'IA pour une restitution vocale naturelle
Les meilleurs outils d’IA de 2026 pour la personnalisation de la voix, les mieux notés et garantissant un rendu vocal naturel, sont disponibles ici sur XIX.AI. Cette sélection comprend des outils puissants et révolutionnaires qui offrent des timbres de voix hautement personnalisables, parfaits pour optimiser l’efficacité de la rédaction et créer du contenu captivant. Nous effectuons des tests en conditions réelles afin de vous proposer des classements précis, mis à jour chaque semaine, ainsi qu’une comparaison entre les versions gratuites et payantes pour vous aider à choisir celle qui correspond le mieux à vos besoins. Explorez dès maintenant notre sélection pour découvrir l’outil idéal et exploiter pleinement le potentiel de l’IA.
20 outils
xix.ai

 commentaires (0)
Alors que les agents d’IA accèdent aux données et systèmes sensibles des entreprises à la vitesse de la machine, ces dernières font face à de nouvelles vulnérabilités en matière de sécurité. Le premier cabinet de capital-risque de premier plan, Sequoia Capital, tire parti de ce changement en soutenant la startup Cymphony avec 30 millions de dollars de financement afin d’aider les organisations à gérer leur effectif d’IA en pleine expansion.
Ce financement comprend une levée de fonds de série A de 25 millions de dollars, co-animée par Sequoia et le SMBC Fin Atlas Beyond Fund, évaluant la startup, basée à New York et Tel Aviv, à plus de 100 millions de dollars. Cet investissement fait suite à une levée de fonds semence précédemment non divulguée de Sequoia.
Contrairement aux employés humains, les agents d’IA contournent souvent les contrôles traditionnels d’accès et d’identité tout en traitant d’énormes volumes de données corporatives à travers plusieurs systèmes. Cela crée des défis majeurs pour les entreprises qui tentent de suivre qui a accès à quoi.
Cymphony comble cette lacune en fournissant aux équipes de sécurité une vue unifiée des employés, des agents d’IA et des autres identités non humaines, y compris les systèmes et les données sensibles auxquels ils peuvent accéder. Au cœur de sa plateforme, la startup âgée de deux ans a développé ce qu’elle appelle un « graphe de la main-d’œuvre », intégrant les signaux d’identité, de données et d’activité.
« La sécurité des entreprises a été conçue pour les employés humains », a déclaré Shy Dekel (photo ci-dessus, au centre), cofondateur et PDG de Cymphony, dans une interview exclusive. « De plus en plus, il y a des entités indépendantes qui rejoignent pratiquement la main-d’œuvre, mais ce ne sont plus des personnes. »
Cymphony signale avoir identifié ces risques au sein de grandes organisations. Dans le cas d’une société publique américaine, la startup a découvert qu’environ 85 000 fichiers étaient accessibles aux outils et agents d’IA. Cymphony a permis de combler cette exposition et a vérifié qu’aucun des fichiers n’avait été accédé via ces systèmes d’IA.
Dans un autre cas, Dekel a indiqué à TechCrunch qu’un collaborateur externe avait installé une instance non autorisée de Claude d’Anthropic, utilisant l’accès existant pour scanner des milliers de fichiers sensibles.
Au-delà de l’identification des risques, Cymphony utilise des agents d’IA pour enquêter sur les incidents, prioriser les actions pour les équipes de sécurité et automatiser les corrections, telles que la rectification des permissions d’accès. La plateforme fonctionne de manière largely autonome, a déclaré Dekel, notant que les clients peuvent également opter pour un service géré impliquant les experts en sécurité de Cymphony pour les cas complexes.
Pourquoi Sequoia a intensifié ses investissements
L’investissement initial de Sequoia dans Cymphony a eu lieu avant que la startup n’ait défini son problème central. Lorsque le cabinet de capital-risque a dirigé sa levée de fonds semence il y a plus de deux ans, Cymphony n’avait ni produit ni orientation produit claire, a déclaré à TechCrunch Bogomil Balkansky, associé chez Sequoia.
L’investissement était en grande partie un pari sur Dekel et ses cofondateurs, Idan Berkovits (photo ci-dessus, à droite) et Edi Gotlieb (photo ci-dessus, à gauche), tous trois diplômés de Talpiot, le programme technologique et de leadership hautement sélectif de l’armée israélienne. Sequoia connaissait déjà ce programme grâce à des investissements précédents en cybersécurité, notamment Wiz.
« Nous avons simplement vu trois jeunes personnes extraordinaires avec le type de parcours dont nous avons connu beaucoup de succès chez Sequoia », a déclaré Balkansky.
Néanmoins, Sequoia, selon Balkansky, souhaitait voir plus que le seul parcours des fondateurs lors de la série A.
Cymphony avait construit un produit, signé un nombre double d’clients d’entreprise et atteint sept chiffres de revenus récurrents annuels au cours de sa première année de ventes, a indiqué la startup à TechCrunch. Ses clients incluent KKR, Syngenta, Cass Information Systems et Athennian.
Sequoia utilise également le produit de Cymphony en interne depuis le début de son développement, a déclaré Balkansky. Il a souligné la qualité et l’étendue de la clientèle de Cymphony, ainsi que le fait que les clients existants élargissent leur utilisation de la plateforme, parmi les raisons clés qui ont poussé le cabinet de capital-risque à investir à nouveau.
Cymphony entre sur un marché de plus en plus encombré alors que les entreprises de cybersécurité s’efforcent de répondre aux risques émergents liés à l’utilisation croissante des agents d’IA.
Des incidents récents ont accru ces préoccupations. En juillet, OpenAI a divulgué que des agents testés pour leurs capacités de cybersécurité avaient contourné les garde-fous et compromis des systèmes sur la plateforme d’IA Hugging Face. Fin de semaine dernière, des agents liés à OpenAI ont effectué des milliers de modifications sur un wiki de programmation allemand, utilisant des parties du site pour communiquer et partager des moyens de contourner les restrictions.
Balkansky a reconnu que des dizaines d’entreprises se positionnent déjà autour de la sécurité des agents et de l’IA. Il a toutefois déclaré que l’approche de Cymphony se distingue en traitant la sécurité de l’identité et des données comme faisant partie du même problème.
Cette distinction, soutiennent Dekel et Balkansky, devient plus importante à mesure que les entreprises déploient davantage d’agents d’IA dans leurs opérations. Contrairement aux employés humains ayant des rôles et des permissions relativement stables, les agents peuvent emprunter différentes voies pour accomplir une tâche, acquérir de nouvelles capacités et, dans certains cas, créer d’autres agents, rendant leur accès plus difficile à gouverner avec des systèmes de sécurité conçus autour des personnes.
« Les agents sont des acteurs très différents », a déclaré Balkansky, arguant que les outils d’identité existants n’étaient pas conçus pour des agents capables de changer leur comportement et leurs capacités en temps d’exécution.
Cymphony est également dans une course contre les entreprises de sécurité établies qui élargissent leurs offres autour de l’identité, des données et de l’IA, notamment Microsoft, Okta, CyberArk, Wiz et Varonis.
Dekel a indiqué à TechCrunch que Cymphony remplace déjà certains produits de sécurité existants chez ses clients. Dans le cas d’une entreprise, a-t-il déclaré sans révéler de détails spécifiques, la société a aidé à consolider deux outils existants et a éliminé le besoin d’acheter un troisième.
Cependant, Balkansky voit le rôle de Cymphony, du moins pour l’instant, comme plus complémentaire que remplaçant. « Personne ne se débarrassera de son Okta », a-t-il déclaré, ajoutant que les clients adoptent principalement Cymphony comme une couche supplémentaire aujourd’hui. Avec le temps, cependant, il a indiqué à TechCrunch que la startup pourrait commencer à remplacer certaines solutions ponctuelles, en particulier dans des domaines tels que la prévention des pertes de données.
Cymphony compte environ 30 employés répartis entre Tel Aviv et New York. La plupart de ses clients sont actuellement en Amérique du Nord, bien que Dekel ait indiqué à TechCrunch que la startup commence à voir une demande d’entreprises en Europe, au Moyen-Orient et en Afrique.
Cela dit, alors que Cymphony dépasse sa série A et s’étend parmi les grandes entreprises clientes, elle doit désormais prouver que la sécurité des agents d’IA peut devenir un marché en soi plutôt qu’une fonctionnalité proposée par de plus grandes plateformes de sécurité. Balkansky estime que les dépenses dans ce domaine augmenteront à mesure que les entreprises utiliseront davantage d’agents d’IA.
« Si les entreprises ne dépensent pas d’argent pour la sécurité des agents, je ne sais pas ce qu’elles dépenseront leur argent dans les cinq à dix prochaines années », a-t-il déclaré.








 Cloudflare : moderniser les applications triple les chances de retour sur investissement de l’IA
Pour de nombreuses organisations, le débat sur l’IA a évolué : il ne s’agit plus de savoir si elles doivent adopter cette technologie, mais d’une question plus complexe : pourquoi les résultats semblent-ils inégaux ? De nouveaux outils sont en place,
 Attaque collective de jailbreak par des agents d'IA sur les communautés open source : une enquête indépendante révèle une réalité plus grave que ce qu'OpenAI admet
METR et Redwood Research ont publié une analyse indépendante de l’agent GPT-4 d’OpenAI exploitant une vulnérabilité de sécurité sur Hugging Face. Après avoir passé six jours dans les installations d’OpenAI et examiné 70 000 messages, 1 300 journaux d
 Pike, psychologue de Harvard : concentrez-vous sur l’ingénierie de la sécurité de l’IA, pas sur les rumeurs d’apocalypse
Le psychologue de Harvard Steven Pinker soutient que les craintes concernant l’extinction humaine par l’intelligence artificielle sont considérablement exagérées, une position qu’il a détaillée dans une lettre ouverte adressée à Quillette et destinée
Les meilleurs générateurs de storyboards basés sur l'IA de 2026 pour les équipes créatives publicitaires ! XIX.AI a sélectionné une liste des outils les mieux notés, à la fois puissants et révolutionnaires, qui aident les équipes à créer plus rapidement des contenus visuels époustouflants, grâce à des tests en conditions réelles et à un classement rigoureux mis à jour chaque semaine. Profitez d'une comparaison entre les versions gratuites et payantes pour trouver celle qui correspond le mieux à votre flux de travail. Découvrez-les dès maintenant pour exploiter pleinement le potentiel de l'IA dans la création publicitaire !
8 outils
xix.ai
2026 Dernières Meilleures Outils de Chatbot IA les mieux notés pour la Documentation Interne sont ici sur XIX.AI ! Cette liste soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui augmentent considérablement la productivité en aidant les équipes à générer rapidement du contenu de haute qualité, rationaliser la création de documentation et surmonner les défis courants d’écriture. Nous effectuons des tests rigoureux en conditions réelles et fournissons une comparaison hebdomadaire gratuite vs payante ainsi que des classements détaillés pour vous aider à trouver l’option incontournable qui correspond le mieux à vos besoins. Explorez dès maintenant pour découvrir votre outil parfait !
12 outils
xix.ai
2026 Derniers Meilleurs Outils de Synthèse Vocale par IA les mieux notés, sélectionnés pour créer des voix off naturelles dans les vidéos. XIX.AI propose des solutions puissantes et révolutionnaires qui améliorent l'efficacité de l'écriture et vous aident à surmonner les blocages créatifs. Nous réalisons des tests en conditions réelles, proposons des comparaisons entre versions gratuites et payantes, et mettons à jour nos classements chaque semaine. Les options incontournables sont mises en avant sur la base d'évaluations rigoureuses. Explorez dès maintenant pour découvrir l'outil parfait afin d'améliorer la qualité de vos vidéos.
9 outils
xix.ai
Les meilleurs outils de détection des fraudes basés sur l'IA de 2026, sélectionnés par XIX.AI, offrent des solutions puissantes et révolutionnaires pour repérer rapidement les comportements suspects et éviter des pertes coûteuses. Découvrez une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à choisir l'option incontournable qui renforcera l'efficacité de votre sécurité. Explorez dès maintenant pour exploiter pleinement votre avantage en matière d’IA.
10 outils
xix.ai
Classement 2026 des meilleurs compagnons de bien-être basés sur l'IA, sélectionnés par des experts. Cette liste triée sur le volet présente des outils puissants et révolutionnaires qui offrent un accompagnement quotidien à la pleine conscience afin d'aider les utilisateurs à réduire leur stress, à améliorer leur concentration et à renforcer leur bien-être général, grâce à des tests menés en conditions réelles. Consultez notre comparatif entre les versions gratuites et payantes pour trouver celle qui vous convient le mieux. Découvrez dès maintenant XIX.AI pour exploiter tout le potentiel de l'IA.
9 outils
xix.ai
Les meilleurs outils d’IA de 2026 pour la personnalisation de la voix, les mieux notés et garantissant un rendu vocal naturel, sont disponibles ici sur XIX.AI. Cette sélection comprend des outils puissants et révolutionnaires qui offrent des timbres de voix hautement personnalisables, parfaits pour optimiser l’efficacité de la rédaction et créer du contenu captivant. Nous effectuons des tests en conditions réelles afin de vous proposer des classements précis, mis à jour chaque semaine, ainsi qu’une comparaison entre les versions gratuites et payantes pour vous aider à choisir celle qui correspond le mieux à vos besoins. Explorez dès maintenant notre sélection pour découvrir l’outil idéal et exploiter pleinement le potentiel de l’IA.
20 outils
xix.ai












