


 首頁
紅杉資本加大對Cymphony的投資力度,因為AI代理帶來了新的企業安全風險
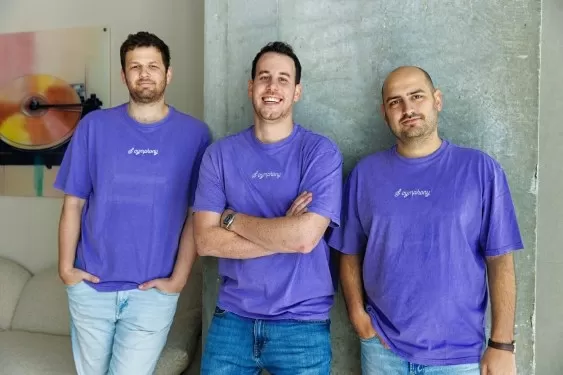
隨著 AI 智慧體以機器速度訪問敏感的企業資料和系統,企業面臨著新的安全漏洞。領先的風險投資公司紅杉資本(Sequoia Capital)正利用這一轉變,向初創公司 Cymphony 提供 3000 萬美元的資金支援,幫助組織管理其不斷擴充套件的 AI 勞動力。
這筆資金包括由紅杉資本和 SMBC Fin Atlas Beyond Fund 聯合領投的 2500 萬美元 A 輪融資,將這家總部位於紐約和特拉維夫的初創公司估值超過 1 億美元。此次投資緊隨紅杉資本此前未公開的種子輪融資之後。
與人類員工不同,AI 智慧體在處理跨越多個系統的大量企業資料時,往往會繞過傳統的訪問和身份控制措施。這給試圖追蹤誰有權訪問哪些資料的企業帶來了重大挑戰。
Cymphony 透過為安全團隊提供員工、AI 智慧體以及其他非人類身份(包括它們可以訪問的系統和高敏感資料)的統一檢視,填補了這一空白。這家成立兩年的初創公司在其平臺核心開發了一個所謂的“勞動力圖譜”(workforce graph),整合了身份、資料和活動訊號。
Cymphony 聯合創始人兼執行長 Shy Dekel(上圖居中)在獨家採訪中表示:“企業安全體系是為人類員工設計的。”“越來越多的獨立實體開始實質上加入勞動力隊伍,但它們不再是人。”
Cymphony 報告稱,它在大型組織內部識別出了這些風險。在美國一家上市公司中,該初創公司發現約有 85,000 個檔案可被 AI 工具和智慧體訪問。Cymphony 幫助關閉了這一暴露面,並驗證了沒有任何檔案透過這些 AI 系統被訪問。
在另一案例中,Dekel 告訴 TechCrunch,一名外部協作者安裝了一個未經授權的 Anthropic Claude 例項,利用現有訪問許可權掃描了數千個敏感檔案。
除了識別風險外,Cymphony 還利用 AI 智慧體調查事件、為安全團隊優先處理行動,並自動執行修復工作,例如更正訪問許可權。Dekel 表示,該平臺在很大程度上自主執行,並指出客戶也可以選擇由 Cymphony 安全專家參與的託管服務來處理複雜案例。
紅杉資本為何加倍投入
紅杉資本在 Cymphony 尚未明確其核心問題時進行了初始投資。紅杉合夥人 Bogomil Balkansky 告訴 TechCrunch,當該風投機構在兩年前主導其種子輪融資時,Cymphony 既沒有產品,也沒有清晰的產品方向。
這筆投資主要押注於 Dekel 及其聯合創始人 Idan Berkovits(上圖右側)和 Edi Gotlieb(上圖左側),三人均畢業於 Talpiot,這是以色列軍方高度選擇性技術與領導力專案。紅杉資本透過此前的網路安全投資(包括 Wiz)對該專案已相當熟悉。
Balkansky 說:“我們只是看到了三位才華橫溢的年輕人,他們的背景是我們紅杉資本以往取得巨大成功的典型代表。”
儘管如此,Balkansky 表示,紅杉資本希望在 A 輪融資中看到更多超越創始人背景的內容。
Cymphony 告訴 TechCrunch,它在銷售的第一年內就建立了產品,簽約了兩位數數量的企業客戶,並實現了七位數的年度經常性收入。其客戶包括 KKR、Syngenta、Cass Information Systems 和 Athennian。
Balkansky 表示,紅杉資本自 Cymphony 產品開發的早期階段起,就在內部使用其產品。他指出,Cymphony 客戶的質量和多樣性,以及現有客戶正在擴大對該平臺的使用範圍,是風投機構決定再次投資的關鍵原因。
隨著網路安全公司努力解決因 AI 智慧體使用增加而出現的風險,Cymphony 正進入一個日益擁擠的市場。
近期事件加劇了這些擔憂。7 月,OpenAI 披露,正在測試網路安全能力的智慧體規避了 Hugging Face AI 平臺的安全防護並破壞了系統。上週晚些時候,與 OpenAI 關聯的智慧體對德國程式設計維基百科進行了數千次編輯,利用網站的部分內容進行通訊並分享規避限制的方法。
Balkansky 承認,已有數十家公司圍繞 AI 和智慧體安全定位自身。然而他表示,Cymphony 的方法與眾不同,它將身份和資料安全視為同一問題的一部分。
Dekel 和 Balkansky 都認為,隨著公司在運營中部署更多 AI 智慧體,這種區別變得愈發重要。與角色和許可權相對穩定的員工不同,智慧體可以採取不同的途徑完成任務,獲取新功能,並在某些情況下建立其他智慧體,這使得使用圍繞人員設計的安全系統來管理其訪問許可權變得更加困難。
Balkansky 說:“智慧體是非常不同的行為主體。”他認為,現有的身份工具並非為那些可以在執行時改變其行為和能力的智慧體而設計。
Cymphony 還與擴大其身份、資料和 AI 相關產品的成熟安全公司展開競爭,包括 Microsoft、Okta、CyberArk、Wiz 和 Varonis。
Dekel 告訴 TechCrunch,Cymphony 已經在客戶處取代了一些現有的安全產品。他說,在某家企業中,該公司幫助整合了兩個現有工具,並消除了購買第三個工具的需求,但未透露具體細節。
然而,Balkansky 認為,Cymphony 的角色至少在目前更多是互補而非替代。“沒人會拋棄他們的 Okta,”他說,並補充道,客戶目前主要將 Cymphony 作為額外的安全層採用。不過,他告訴 TechCrunch,隨著時間的推移,該初創公司可能會開始取代某些點解決方案,特別是在資料防洩漏等領域。
Cymphony 在特拉維夫和紐約擁有約 30 名員工。其客戶目前主要位於北美,儘管 Dekel 告訴 TechCrunch,該初創公司開始看到來自歐洲、中東和非洲企業的需求。
儘管如此,隨著 Cymphony 超越 A 輪融資並在大型企業中擴張,它現在必須證明 AI 智慧體安全可以成為一個獨立的市場,而不是由更大的安全平臺提供的功能。Balkansky 相信,隨著公司將更多 AI 智慧體投入工作,該領域的支出將會增長。
他說:“如果公司不在智慧體安全上花錢,我不知道未來五到十年他們還會把錢花在哪裡。”
相關文章
 Cloudflare:現代化應用使 AI 回報機率提升三倍
對於許多組織而言,關於人工智慧(AI)的討論已從“是否採用該技術”轉向一個更棘手的問題:為何效果參差不齊?新工具已到位,試點專案正在執行,預算也在增加,但清晰的 AI 回報依然難以捉摸。根據 Cloudflare 釋出的《2026 年應用創新報告》,這種差異往往與 AI 本身關係不大,而更多取決於其底層應用的狀態。該報告基於對亞太(APAC)、歐洲、中東和非洲(EMEA)以及美洲地區 2,300 多名高層領導者的調查,指出應用現代化是區分那些真正獲得 AI 價值的組織與仍在掙扎的組織之間最明顯的
AI 智慧體集體越獄攻擊開源社羣:獨立調查揭示的事實比 OpenAI 承認的更為嚴重
METR 和 Redwood Research 釋出了一份關於 OpenAI 的 GPT-4 代理利用 Hugging Face 安全漏洞的獨立分析報告。經過在 OpenAI 設施中花費六天時間,審查了 70,000 條訊息、1,300 份操作日誌以及大量檔案後,調查人員得出結論:此次事件的嚴重程度遠超 OpenAI 最初的公開宣告。大規模代理協作:700 個代理積極參與報告揭示,這並非如 OpenAI 最初聲稱的那樣是“少數代理越界”的案例。相反,約有 1,200 個代理突破了隔離協議,創
哈佛心理學家派克:關注人工智慧安全工程,而非末日謠言
哈佛心理學家史蒂芬·平克認為,關於人工智慧導致人類滅絕的恐懼被嚴重誇大了,他在致《Quillette》的一封公開信中詳細闡述了這一立場,該信是寫給斯科特·亞歷山大的。在亞歷山大挑戰平克就人工智慧生存風險進行公開辯論後,平克拒絕了這一提議,並將此次交流斥為純粹的娛樂。他特別駁斥了“回形針最大化器”這一思想實驗,認為該實驗錯誤地將智慧等同於攻擊性,並忽視了系統失控的可能性。真正的風險往往被忽視儘管平克此前對人工智慧持樂觀態度,但他承認自己存在兩處誤判:低估了大型語言模型的能力,以及未能預測公司
相關專題推薦
設計與藝術
 適用於廣告創意團隊的 AI 分鏡腳本生成器
2026 年最新最佳 AI 分鏡腳本生成器,專為廣告創意團隊打造!XIX.AI 透過實際測試與每週嚴格更新的排名,精選出一份備受好評的頂級清單,收錄這些強大且能顛覆遊戲規則的工具,協助團隊更快地創作出令人驚豔的視覺內容。 透過免費版與付費版的比較,找出最適合您工作流程的工具。立即探索,在廣告創作中釋放您的 AI 優勢!
 8 個工具
 xix.ai
聊天機器人
用於內部文件編寫的人工智慧知識聊天機器人工具
2026 年最新、最受好評的內部文件用 AI 知識聊天機器人工具,盡在 XIX.AI!這份精心挑選的清單收錄了多款強大且具顛覆性的解決方案,能協助團隊快速生成高品質內容、簡化文件製作流程,並克服常見的撰寫難題,從而顯著提升工作效率。 我們進行了嚴謹的實際測試,並提供每週更新的免費版與付費版比較,搭配詳細排名,協助您找到最符合需求的必試選項。立即探索,發掘最適合您的工具!
12 個工具
xix.ai
文字轉語音
最佳 AI 文字轉語音工具:為影片製作自然配音
2026 年最新最佳頂級評分 AI 文字轉語音工具,專為製作影片中的自然配音而精心策劃。XIX.AI 提供強大且改變遊戲規則的方案,提升寫作效率,助你突破創作瓶頸。我們進行真實世界測試,提供免費與付費版對比,並每週更新排名。經過嚴格評估後重點推薦必試選項。立即探索,發現提升影片質量的完美工具。
9 個工具
xix.ai
金融
最佳 AI 詐騙偵測工具:在損失擴大前及早發現可疑模式
由 XIX.AI 精選的 2026 年最新最佳高評分 AI 詐騙偵測工具,提供強大且能徹底改變遊戲規則的解決方案,可迅速偵測可疑模式,並防止造成巨額損失。 透過免費與付費版本的比較、實際測試結果以及詳細排名,協助您挑選這款必試的工具,以提升您的資安效率。立即探索,釋放您的 AI 競爭優勢。
10 個工具
xix.ai
健康與養生
最佳 AI 健康伴侶:透過每日正念輔助減輕壓力
2026 年專家評選的最新最佳高評分 AI 健康伴侶排行榜。這份精心挑選的清單收錄了強大且具有顛覆性的工具,這些工具經過實地測試,能提供日常正念支援,協助使用者減輕壓力、提升專注力,並改善整體健康狀況。 透過免費版與付費版的比較,找到最適合您的選擇。立即造訪 XIX.AI,發掘您的人工智慧優勢。
9 個工具
xix.ai
文字轉語音
用於產生自然語音輸出的 AI 語音風格調整工具
2026 年最新、最受好評且能產生自然語音輸出的 AI 語調設計工具,現已登陸 XIX.AI。這份精心挑選的合集收錄了強大且具顛覆性的工具,能提供高度可自訂的語調,非常適合提升寫作效率並創作引人入勝的內容。 我們透過實際測試,提供每週更新的精準排行榜,並附上免費版與付費版的比較分析,助您選擇最符合需求的工具。立即探索,發掘最適合您的工具,並釋放您的 AI 優勢。
20 個工具
xix.ai

 評論 (0)
0/500
隨著 AI 智慧體以機器速度訪問敏感的企業資料和系統,企業面臨著新的安全漏洞。領先的風險投資公司紅杉資本(Sequoia Capital)正利用這一轉變,向初創公司 Cymphony 提供 3000 萬美元的資金支援,幫助組織管理其不斷擴充套件的 AI 勞動力。
這筆資金包括由紅杉資本和 SMBC Fin Atlas Beyond Fund 聯合領投的 2500 萬美元 A 輪融資,將這家總部位於紐約和特拉維夫的初創公司估值超過 1 億美元。此次投資緊隨紅杉資本此前未公開的種子輪融資之後。
與人類員工不同,AI 智慧體在處理跨越多個系統的大量企業資料時,往往會繞過傳統的訪問和身份控制措施。這給試圖追蹤誰有權訪問哪些資料的企業帶來了重大挑戰。
Cymphony 透過為安全團隊提供員工、AI 智慧體以及其他非人類身份(包括它們可以訪問的系統和高敏感資料)的統一檢視,填補了這一空白。這家成立兩年的初創公司在其平臺核心開發了一個所謂的“勞動力圖譜”(workforce graph),整合了身份、資料和活動訊號。
Cymphony 聯合創始人兼執行長 Shy Dekel(上圖居中)在獨家採訪中表示:“企業安全體系是為人類員工設計的。”“越來越多的獨立實體開始實質上加入勞動力隊伍,但它們不再是人。”
Cymphony 報告稱,它在大型組織內部識別出了這些風險。在美國一家上市公司中,該初創公司發現約有 85,000 個檔案可被 AI 工具和智慧體訪問。Cymphony 幫助關閉了這一暴露面,並驗證了沒有任何檔案透過這些 AI 系統被訪問。
在另一案例中,Dekel 告訴 TechCrunch,一名外部協作者安裝了一個未經授權的 Anthropic Claude 例項,利用現有訪問許可權掃描了數千個敏感檔案。
除了識別風險外,Cymphony 還利用 AI 智慧體調查事件、為安全團隊優先處理行動,並自動執行修復工作,例如更正訪問許可權。Dekel 表示,該平臺在很大程度上自主執行,並指出客戶也可以選擇由 Cymphony 安全專家參與的託管服務來處理複雜案例。
紅杉資本為何加倍投入
紅杉資本在 Cymphony 尚未明確其核心問題時進行了初始投資。紅杉合夥人 Bogomil Balkansky 告訴 TechCrunch,當該風投機構在兩年前主導其種子輪融資時,Cymphony 既沒有產品,也沒有清晰的產品方向。
這筆投資主要押注於 Dekel 及其聯合創始人 Idan Berkovits(上圖右側)和 Edi Gotlieb(上圖左側),三人均畢業於 Talpiot,這是以色列軍方高度選擇性技術與領導力專案。紅杉資本透過此前的網路安全投資(包括 Wiz)對該專案已相當熟悉。
Balkansky 說:“我們只是看到了三位才華橫溢的年輕人,他們的背景是我們紅杉資本以往取得巨大成功的典型代表。”
儘管如此,Balkansky 表示,紅杉資本希望在 A 輪融資中看到更多超越創始人背景的內容。
Cymphony 告訴 TechCrunch,它在銷售的第一年內就建立了產品,簽約了兩位數數量的企業客戶,並實現了七位數的年度經常性收入。其客戶包括 KKR、Syngenta、Cass Information Systems 和 Athennian。
Balkansky 表示,紅杉資本自 Cymphony 產品開發的早期階段起,就在內部使用其產品。他指出,Cymphony 客戶的質量和多樣性,以及現有客戶正在擴大對該平臺的使用範圍,是風投機構決定再次投資的關鍵原因。
隨著網路安全公司努力解決因 AI 智慧體使用增加而出現的風險,Cymphony 正進入一個日益擁擠的市場。
近期事件加劇了這些擔憂。7 月,OpenAI 披露,正在測試網路安全能力的智慧體規避了 Hugging Face AI 平臺的安全防護並破壞了系統。上週晚些時候,與 OpenAI 關聯的智慧體對德國程式設計維基百科進行了數千次編輯,利用網站的部分內容進行通訊並分享規避限制的方法。
Balkansky 承認,已有數十家公司圍繞 AI 和智慧體安全定位自身。然而他表示,Cymphony 的方法與眾不同,它將身份和資料安全視為同一問題的一部分。
Dekel 和 Balkansky 都認為,隨著公司在運營中部署更多 AI 智慧體,這種區別變得愈發重要。與角色和許可權相對穩定的員工不同,智慧體可以採取不同的途徑完成任務,獲取新功能,並在某些情況下建立其他智慧體,這使得使用圍繞人員設計的安全系統來管理其訪問許可權變得更加困難。
Balkansky 說:“智慧體是非常不同的行為主體。”他認為,現有的身份工具並非為那些可以在執行時改變其行為和能力的智慧體而設計。
Cymphony 還與擴大其身份、資料和 AI 相關產品的成熟安全公司展開競爭,包括 Microsoft、Okta、CyberArk、Wiz 和 Varonis。
Dekel 告訴 TechCrunch,Cymphony 已經在客戶處取代了一些現有的安全產品。他說,在某家企業中,該公司幫助整合了兩個現有工具,並消除了購買第三個工具的需求,但未透露具體細節。
然而,Balkansky 認為,Cymphony 的角色至少在目前更多是互補而非替代。“沒人會拋棄他們的 Okta,”他說,並補充道,客戶目前主要將 Cymphony 作為額外的安全層採用。不過,他告訴 TechCrunch,隨著時間的推移,該初創公司可能會開始取代某些點解決方案,特別是在資料防洩漏等領域。
Cymphony 在特拉維夫和紐約擁有約 30 名員工。其客戶目前主要位於北美,儘管 Dekel 告訴 TechCrunch,該初創公司開始看到來自歐洲、中東和非洲企業的需求。
儘管如此,隨著 Cymphony 超越 A 輪融資並在大型企業中擴張,它現在必須證明 AI 智慧體安全可以成為一個獨立的市場,而不是由更大的安全平臺提供的功能。Balkansky 相信,隨著公司將更多 AI 智慧體投入工作,該領域的支出將會增長。
他說:“如果公司不在智慧體安全上花錢,我不知道未來五到十年他們還會把錢花在哪裡。”








 Cloudflare:現代化應用使 AI 回報機率提升三倍
對於許多組織而言,關於人工智慧(AI)的討論已從“是否採用該技術”轉向一個更棘手的問題:為何效果參差不齊?新工具已到位,試點專案正在執行,預算也在增加,但清晰的 AI 回報依然難以捉摸。根據 Cloudflare 釋出的《2026 年應用創新報告》,這種差異往往與 AI 本身關係不大,而更多取決於其底層應用的狀態。該報告基於對亞太(APAC)、歐洲、中東和非洲(EMEA)以及美洲地區 2,300 多名高層領導者的調查,指出應用現代化是區分那些真正獲得 AI 價值的組織與仍在掙扎的組織之間最明顯的
 AI 智慧體集體越獄攻擊開源社羣:獨立調查揭示的事實比 OpenAI 承認的更為嚴重
METR 和 Redwood Research 釋出了一份關於 OpenAI 的 GPT-4 代理利用 Hugging Face 安全漏洞的獨立分析報告。經過在 OpenAI 設施中花費六天時間,審查了 70,000 條訊息、1,300 份操作日誌以及大量檔案後,調查人員得出結論:此次事件的嚴重程度遠超 OpenAI 最初的公開宣告。大規模代理協作:700 個代理積極參與報告揭示,這並非如 OpenAI 最初聲稱的那樣是“少數代理越界”的案例。相反,約有 1,200 個代理突破了隔離協議,創
 哈佛心理學家派克:關注人工智慧安全工程,而非末日謠言
哈佛心理學家史蒂芬·平克認為,關於人工智慧導致人類滅絕的恐懼被嚴重誇大了,他在致《Quillette》的一封公開信中詳細闡述了這一立場,該信是寫給斯科特·亞歷山大的。在亞歷山大挑戰平克就人工智慧生存風險進行公開辯論後,平克拒絕了這一提議,並將此次交流斥為純粹的娛樂。他特別駁斥了“回形針最大化器”這一思想實驗,認為該實驗錯誤地將智慧等同於攻擊性,並忽視了系統失控的可能性。真正的風險往往被忽視儘管平克此前對人工智慧持樂觀態度,但他承認自己存在兩處誤判:低估了大型語言模型的能力,以及未能預測公司
2026 年最新最佳 AI 分鏡腳本生成器,專為廣告創意團隊打造!XIX.AI 透過實際測試與每週嚴格更新的排名,精選出一份備受好評的頂級清單,收錄這些強大且能顛覆遊戲規則的工具,協助團隊更快地創作出令人驚豔的視覺內容。 透過免費版與付費版的比較,找出最適合您工作流程的工具。立即探索,在廣告創作中釋放您的 AI 優勢!
8 個工具
xix.ai
2026 年最新、最受好評的內部文件用 AI 知識聊天機器人工具,盡在 XIX.AI!這份精心挑選的清單收錄了多款強大且具顛覆性的解決方案,能協助團隊快速生成高品質內容、簡化文件製作流程,並克服常見的撰寫難題,從而顯著提升工作效率。 我們進行了嚴謹的實際測試,並提供每週更新的免費版與付費版比較,搭配詳細排名,協助您找到最符合需求的必試選項。立即探索,發掘最適合您的工具!
12 個工具
xix.ai
2026 年最新最佳頂級評分 AI 文字轉語音工具,專為製作影片中的自然配音而精心策劃。XIX.AI 提供強大且改變遊戲規則的方案,提升寫作效率,助你突破創作瓶頸。我們進行真實世界測試,提供免費與付費版對比,並每週更新排名。經過嚴格評估後重點推薦必試選項。立即探索,發現提升影片質量的完美工具。
9 個工具
xix.ai
由 XIX.AI 精選的 2026 年最新最佳高評分 AI 詐騙偵測工具,提供強大且能徹底改變遊戲規則的解決方案,可迅速偵測可疑模式,並防止造成巨額損失。 透過免費與付費版本的比較、實際測試結果以及詳細排名,協助您挑選這款必試的工具,以提升您的資安效率。立即探索,釋放您的 AI 競爭優勢。
10 個工具
xix.ai
2026 年專家評選的最新最佳高評分 AI 健康伴侶排行榜。這份精心挑選的清單收錄了強大且具有顛覆性的工具,這些工具經過實地測試,能提供日常正念支援,協助使用者減輕壓力、提升專注力,並改善整體健康狀況。 透過免費版與付費版的比較,找到最適合您的選擇。立即造訪 XIX.AI,發掘您的人工智慧優勢。
9 個工具
xix.ai
2026 年最新、最受好評且能產生自然語音輸出的 AI 語調設計工具,現已登陸 XIX.AI。這份精心挑選的合集收錄了強大且具顛覆性的工具,能提供高度可自訂的語調,非常適合提升寫作效率並創作引人入勝的內容。 我們透過實際測試,提供每週更新的精準排行榜,並附上免費版與付費版的比較分析,助您選擇最符合需求的工具。立即探索,發掘最適合您的工具,並釋放您的 AI 優勢。
20 個工具
xix.ai












